Vai al contenuto principale

← Torna al post

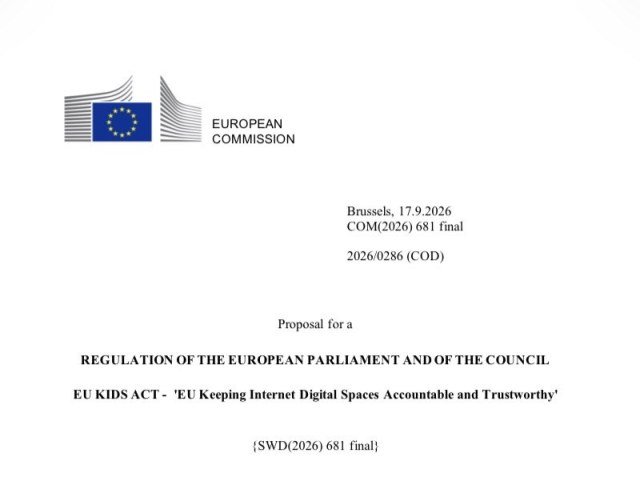
🇪🇺 EU Kids Act, ok bello… ma

🧑🏻‍💻 Tecnicamente non puoi sapere che età ha un minore all’interno di un insieme, senza conoscere l’età di tutti i componenti dell’insieme.

È una buona idea archiviare queste informazioni certificate di milioni di persone?
https://digital-strategy.ec.europa.eu/en/news/eu-kids-act-restrict-social-media-platforms-access-children-eu
1

Caricamento...

8
7

Caricamento...

Tecnicamente non puoi sapere che età ha un minore all’interno di un insieme, senza conoscere l’età di tutti i componenti dell’insieme.

bel teorema, lo dimostri?

0

Tipo dimostrazione pratica? Ci provo.

Immaginiamo di voler far entrare dentro un recinto le persone che sono in fila per entrare e io sono alla porta, però posso far entrare solo quelli maggiori di 15 anni.

Non posso riuscire a svolgere bene il mio lavoro se non chiedo a tutti quelli che vogliono entrare, uno per uno, di farmi vedere un documento che attesti la propria età.

A me interessa solo scartare quelli minori di 15 anni, ma non posso esimermi di controllarli tutti, perché altrimenti dovrei farli entrare “ad occhio” e non sto certificando niente.

0

No. Questo e' proprio quello che un AAA fa.

Un sistema AAA non ti risponde mai con le credenziali. Risponde con "Accesso Autorizzato" oppure "Accesso negato".

Tu hai il tuo numero di carta di credito, senza il nome. Ti presenti al terminale di pagamento. Il terminale chiede "puo' questo numero di carta di credito/telefono/IMSI accedere a , che so io, Youporn?"

Indietro non riceverai nessun dato personale o PII. Riceverai solo "accesso autorizzato" o "accesso negato". Non ti spiega il perche'. Non ti spiega se e' negato perche' ha poco credito, perche' e' un minorenne, perche' e' una cartaziendale che vieta l'accesso a certi siti, o altro. TI dice solo "si", o "no".

Nel mondo telco questo viene fatto continuamente: puo' IMSI tale dei tali fare il setup di una chiamata verso IMSI caio? La risposta sara" si oppure no, ma NON conterra" nessun altro dato sul proprietario di quell' IMSI. Magari e' un CUG e non puo'. Magari e' una vending machine. Magari non ha i soldi. Magari il suo contratto non consente chiamate internazionali.

Ma tu ricevi solo SI oppure no, i dati e le ragioni rimangono nel sistema dietro il nostro AAA.

Quindi no, non e' vero che devi identificare tutti, e non e' vero nemmeno che devi identificare proprio quell'utente se vuoi sapere che possa o non possa entrare nel recinto.

Non dovresti entrare in ambiti come l' IT, se non sai bene di cosa stai parlando, ed enunciare teoremi forti.

0

Credo ti sfugga moltissimo anche a te di questo concetto. Tutto il sistema che hai descritto funziona se ci sono terze parti che conoscono quei dati per poterle certificare. Il problema sta dove sono centralizzati i dati. Se mi si apre l'app di Persona per identificarmi, per esempio, quello è il problema. Non mi interessa cosa riceve Facebook, mi interessa che stiano girando certificazioni personali.
In quel caso a Persona che è l'intermediario che Facebook per esempio utilizza, devi far vedere il tuo documento e lui dopo potrà dire a Facebook se è OK o non-OK.

Tranquillo, so bene di cosa sto parlando.

0
  1. Non darmi lezioni su sistemi AAA, visto che non li conoscevi sino a due minuti fa. Io non sono politicamente corretto, e non ho paura di dare dell'incompetente a nessuno.

2)Lo stato conosce benissimo le tue credenziali di identita', tanto e' vero che e' lo stato a RILASCIARLE.

  1. Quello che riceve facebook da un AAA e' semplicemente "qewrhgfqeirhgqehgqbv314gq19g+1q" non puo' entrare su facebook. Fine.

Poi, che quello sia un hash con salt, o una versione criptata del tuo ID, lo decide l'architettura del sistema. E che quell'hash/token sia rilasciato con una validita' di 5 minuti e poi rinnovato, anche quello lo decide l'architettura del sistema. Un buon sistema di AAA NON invia NESSUN PII dell'ente interrogato, MAI. In NESSUN MODO.

Ed esistono da decenni.

Tranquillo, so bene di cosa sto parlando.

No. A giudicare dalle puttanate che dici, non ne capisci un cazzo di niente, ma neanche le basi minime.

0

No guarda per me dovresti di gran lunga cambiare mestiere (ammesso che tu lavori nel settore IT) se non riesci a capire questo semplice esempio dei bambini che entrano nel recinto.

C'ho provato. Ma hai gli occhi talmente invasi di minchiate che non riesci più nemmeno a capire logicamente un problema elementare.

Conviene anche che tu rilegga il mio post iniziale, perchè secondo me non l'hai manco compreso.

Non ho mai detto che Facebook vedrà le età di tutti gli utenti. Ma ci sarà una terza parte, chiunque essa sia, che dovrà vederli per dare l'OK a Facebook. E questo è necessario per far funzionare il tuo sistemino che tanto fai il figo di conoscere.

PS: te lo anticipo: questa terza parte non è lo Stato.

0

Sono 30 anni che lavoro con l' IT, ho lavorato per telco, banche, assicurazioni e trasporti.

Onestamente, non sara' bimbominchia fadda che non sa come funziona un AAA , tantomeno un protocollo come Diameter, a raccontarmi la rava e la fava.

Sparisci dalla mia vista, e torna a raccontare puttanate per i tuoi follower.

Ah, si: tanto per capirci, il requisito KYC non si applica solo allo stato. Anche una banca , una telco, e altre aziende private, possono avere il requisito KYC, e quindi possono rispondere con un AAA. Per esempio, una telco e' perfettamente capace di prendere il tuo indirizzo IP , riconoscerti completamente, e sapere cosa puoi o non puoi fare.

Sei solo un bimbominchia che si atteggia ad accher, e non ha la MINIMA idea di cosa parla.

E piu' rispondi scrivendo PUTTANATE, piu' lo dimostri. Per esempio, non esiste alcun "intermediario": Il client passa un token anonimo o pseudonimo a Facebook, Facebook interroga l# AAA, e l' AAA gli risponde "access denied" . E' semplice.

Sono sistemi che vedo funzionare nel mondo telco e banking ormai da una ventina di anni, e non sarai certo tu ad inventare il tuo gergo inutile per insegnare in giro la tua ignoranza.

Ti crederanno quelli che ti credono. Proprio come succedeva con Wanna Marchi.

0

A me, ad occhio, sembra che qui il bimbominkia sia solo tu.
Buona serata.

0

Mai sentite tante puttanate come quelle che vai raccontando tu.
Quindi secondo il sistema efficace è prendere l'IP dell'utente e riconoscerlo da quello?

E parli ancora di sistemi informatici?

0

Qualsiasi telco puo' farlo,, perche' nel CO sia le rotte BGP che i reflector sono creati direttamente a livello di switch di leaf , oppure Service Edge. Sai benissimo a quale sessione PPPoE o PPPoATM sono assegnati.

Ma tu non sai cosa sia uin OSS, un EMS, tantomeno un OLT, e che lavoro facciano, insieme al BNG. Non sai un cazzo di telco. Non sapevi nemmeno come funziona un AAA.

Un qualsiasi ISP, dato il tuo IP, puo' dirti a quale porta logica dell' OLT sei collegato, e lo stesso per i DSLAM. E quindi, andando sul BSS, a quale contratto sei assegnato.

Ma tu, suppongo, non sai come funziona la rete di accesso che ti collega ad internet. Pensi che sia un cavo, e che esista "la centralina". E chiaramente non sai come funzioni una telco.

LOL.

Continua con la tua incompetenza, mi fai ridere.

Per quanto riguarda la rete mobile, mi basta nominare "pdpcontext",o "HLR", ma ops, tu non sai nemmeno cosa sia questo. Pensi probabilmente che il tuo numero di telefono sia "nella SIM". Non sai un cazzo di reti, ne' di come funzioni una rete di accesso, tantomeno delle componenti principali. Se ti dicessi IMSI o MSC, probabilmente ti scoppierebbe la testa.

Sei solo uno dei tanti che hanno trovato un reddito nell' IT, ma tra quelli che PARLANO delle cose, ma non sono quelli che le fanno funzionare. Probabilmente, messo di fronte ad un OSS, non sapresti provisionare il cavo che arriva a casa tua.

Ah, in ultimo: avendo il tuo IP e il momento, la polizia normalmente - almeno qui in Germania - ha il tuo numero di sessione, che duplica sulla LIB (Lawful interception Box) attaccata allo switch di service edge. Per questo, avendo l' IP da cui sei attestato, sia la polizia che la telco sanno chi sei e dove abiti. Del resto, se chiedi al AAA riguardo ad un IP che non esiste in quella telco, ti rispondera' con un errore.

0

Guarda considerato che mi occupo di "far funzionare" come dici tu, uno dei SOC più importanti di questa italica penisola, la vedo difficile poter andare tutti i giorni a lavoro e sentirmi la testa scoppiare.

Qui il discorso è uno solo:

  • se viene implementata la verifica con Longfellow (implementato bene e non a cazzo come già fatto per Age Verification Solution Toolbox di EUDI), è già qualcosa;
  • se il social viene lasciato libero di implementarsi sistemi ad minkiam come fa Linkedin/Youporn e tutti gli altri: sarà la più merda di tutti i tempi.

E pure sì, qualsiasi sia l'implementazione, se l'unica variabile che il social deve attendersi gli occorre unicamente per <15 o >15, pure se riceve solo un OK (e la norma invece prevede anche che possa ricevere effettivamente la fascia di età di appartenenza, non l'età ma la fascia di età), è già una profilazione abbastanza accurata di individui. Quindi si torna tranquillamente all'enunciazione iniziale degli insiemi.

0