Dario Fadda
@nuke@openb.app
Founder Openbook | InsicurezzaDigitale.com and Ransomfeed.it
| coder ❤️ #opensource #freesoftware
| infosec researcher | #ransomware
Iscritto dal 28 luglio 2026
Proviamo il nuovo supporto alle location @skeyby@punk.kitchen, molto carino, da mobile ci sarebbe ora da ripensare all’UI del composer

Un momento di grande commozione oggi, quando @italovignoli@mastodon.uno, uno dei padri fondatori di LibreOffice, ha annunciato che questo sarà l’ultim
Altro...Un momento di grande commozione oggi, quando @italovignoli@mastodon.uno, uno dei padri fondatori di LibreOffice, ha annunciato che questo sarà l’ultimo Convegno che organizzerà e che, a partire dal 2027, ridurrà la sua partecipazione agli eventi.
Al termine dell’annuncio tutte le persone presenti si sono alzate in piedi per tributargli un saluto.
Grazie, Italo! ❤️
Rilanciato nel gruppo Open Source: @opensource@diggita.com
#ItaloVignoli #LibreOffice #OpenDocumentFoundation #OpenSource
Con #autisticiinventati si perde un importante pezzo dell’Internet italiana. E lo decidono gli Stati Uniti.
A proposito di sovranità digitale: per l
Con #autisticiinventati si perde un importante pezzo dell’Internet italiana. E lo decidono gli Stati Uniti.
A proposito di sovranità digitale: per la situazione attuale l’Italia e l’Europa tutta, non ha titolo nemmeno di stare online senza l’America.
Meglio rifletterci
https://keepitfree.ai/it/announcements/a/i-chiude-restare-umani/
Steve Witkoff e Jared Kushner sono arrivati a Mosca per tentare di riaprire il negoziato sulla guerra in Ucraina, fermo da mesi. Ad accoglierli è stat
Altro...Steve Witkoff e Jared Kushner sono arrivati a Mosca per tentare di riaprire il negoziato sulla guerra in Ucraina, fermo da mesi. Ad accoglierli è stato l’inviato russo Kirill Dmitriev; dopo i colloqui in Russia è prevista una tappa a Kyiv. Zelensky ha annunciato che l’Ucraina sos…
Come ormai da tradizione, il venerdì sta diventando il giorno dei rilasci. Oggi si conclude anche la lunga strada di fix e implementazioni di questa n
Altro...Come ormai da tradizione, il venerdì sta diventando il giorno dei rilasci. Oggi si conclude anche la lunga strada di fix e implementazioni di questa nuova stable per il progetto Openbook, la 26.36 — Grumpy Waffle.
https://about.openb.app/getting-started.php
Ecco le nuove funzionalità aggiunte:
openbook:cron consegna dopo 75/notifiche tramite service worker.GET /posts/{post}/condividi-a-utente). Apre i messaggi privati con ilposts.quoted_post_id come le quote pubbliche, senzaGET /@{user}/condividi-a-utente eGET /attori/{actor}/condividi-a-utente. Il messaggio cita il profiloposts.quoted_actor_id) con link alla pagina Openbook locale/@username o /attori/{id}), non all'URI ActivityPub originale, cosi'GET /manifest.webmanifest.GET /attori/{actor}): follower e seguiti usano itotalItems delle collection ActivityPub del server di origine,OPENBOOK_COLLECTIONS_CACHE_TTL_HOURS). La data dipublished del documento Person (o equivalenticreatedAt). Visitando il profilo si rilegge l'Actor se la datafollows).GET /admin/aspetto): CSSGET /admin/aspetto/anteprima); il sito reale cambia solo al salvataggio.GET /tendenze, default 7). I conteggi oltre 999 si mostrano19,6k in italiano, 19.6k in inglese).GET /posts/{post}/piace-a eGET /posts/{post}/condiviso-da). L'icona continua a mettere mi piace ototalItems delle collection likes/shares del server diOPENBOOK_REPLIES_CACHE_TTL_HOURS). Se il totale non e' inline, alGET /@{username}/attivita eGET /attori/{actor}/attivita): stream cronologico di commenti/attivita reindirizza al login. I mi piace, i post propri e i followOPENBOOK_ACTIVITY_PER_PAGE, default 20). Sui profili remoti laGET /posts/{post}/modificaPUT /posts/{post}) aggiornaUpdate alla stessa audience.Per tutto il resto dei dettagli su cambiamenti e bugfix, si rimanda come sempre al changelog di questa versione.
Dopo il caso #AutisticiInventati, una domanda è inevitabile: quanto sono davvero sicuri i domini nazionali.it e quelli .uno .social?
Nessun TLD è imm
Altro...Dopo il caso #AutisticiInventati, una domanda è inevitabile: quanto sono davvero sicuri i domini nazionali.it e quelli .uno .social?
Nessun TLD è immune al 100%. La sicurezza di un dominio non dipende solo dalla tecnologia, ma anche da chi ne controlla l’infrastruttura e dalla giurisdizione a cui è soggetta.
Qui trovate un’analisi tecnica dei rischi dei principali TLD di @uriel@x.keinpfusch.net:
https://keinpfusch.net/sul-discorso-degli-autistici-inventati
La discussione è stata rilanciata anche nel gruppo Sicurezza: @sicurezza@diggita.com
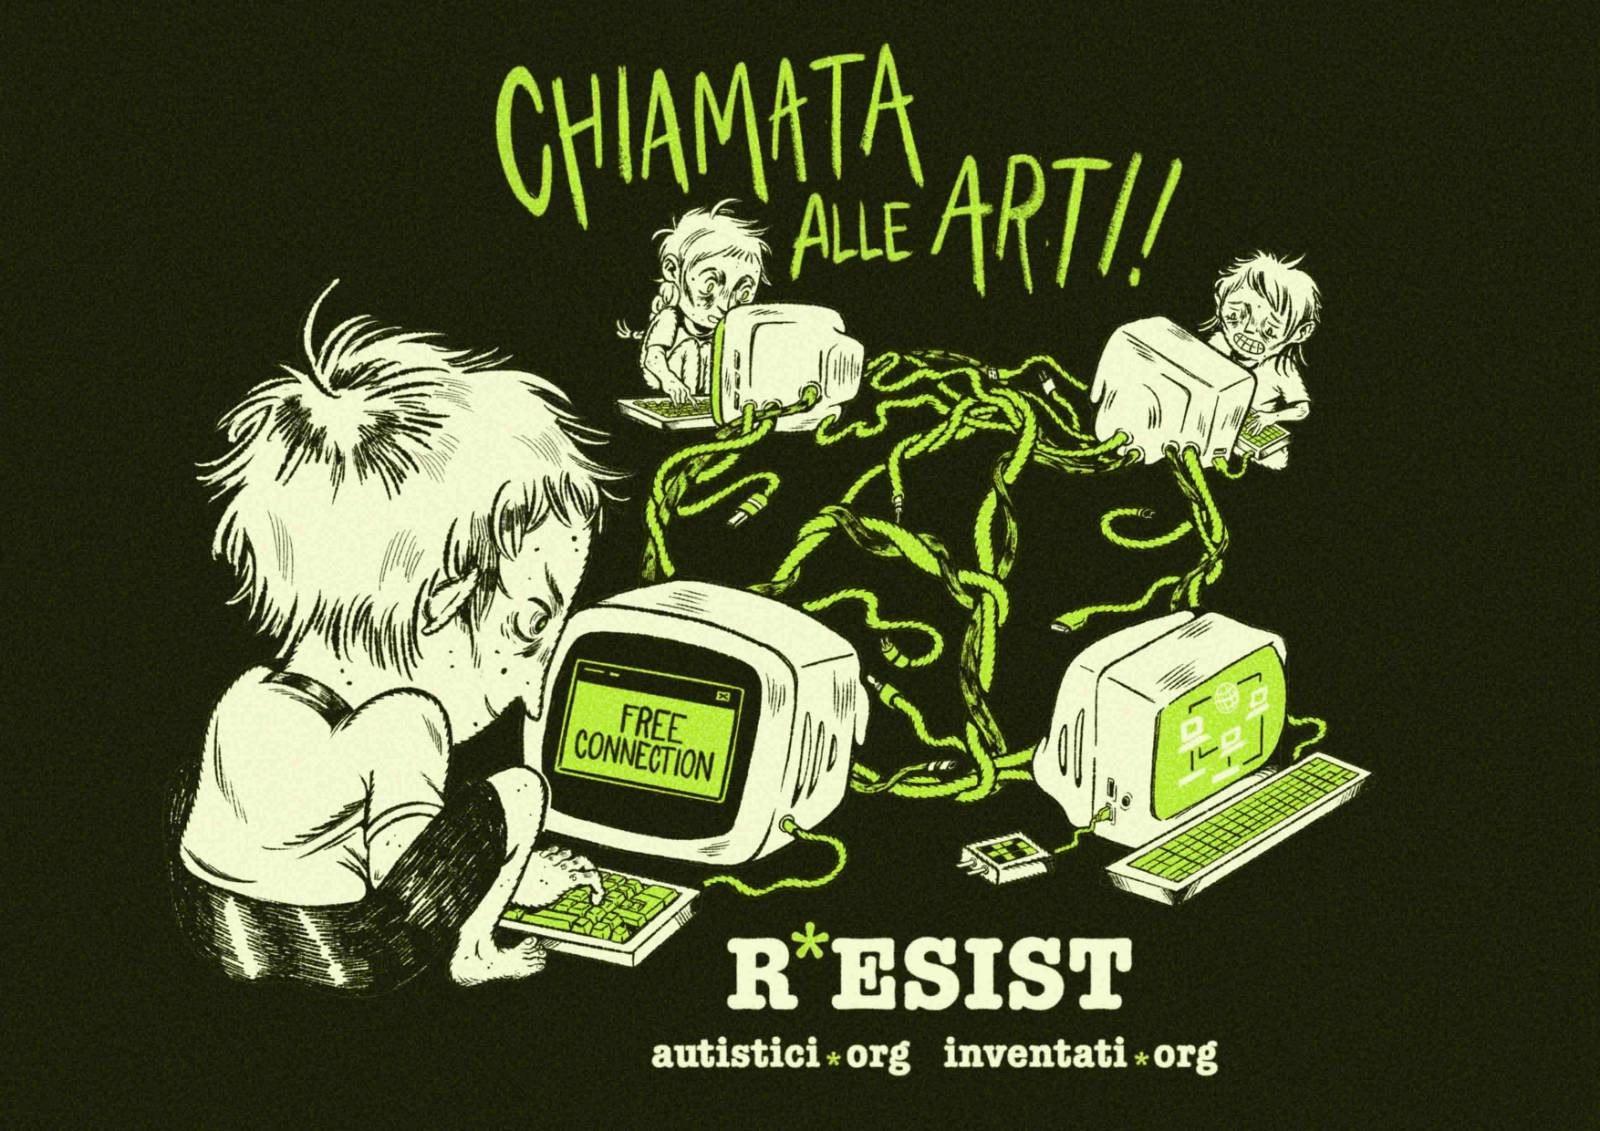
CHIAMATA ALLE ARTI IN SOLIDARIETÀ AD AUTISTICI/INVENTATI
https://web.esiliati.org/martapunxoo/
Art open call in solidarity with A/I
Altro...CHIAMATA ALLE ARTI IN SOLIDARIETÀ AD AUTISTICI/INVENTATI
https://web.esiliati.org/martapunxoo/
Art open call in solidarity with A/I
@cavallette Massima solidarietà. Spero si mobiliti tutta la società civile italiana perchè quello che oggi colpisce voi può succedere a chiunque.
Finally someone take a stand!

Esprimiamo supporto ad Autisitici / Inventati @cavallette@mastodon.bida.im e invitiamo ad una riflessione più ampia https://hermescenter.org/iniziativ
Altro...Esprimiamo supporto ad Autisitici / Inventati @cavallette@mastodon.bida.im e invitiamo ad una riflessione più ampia https://hermescenter.org/iniziative/in-solidarieta-e-stima-ad-autistici-inventati-una-riflessione-ad-ampio-spettro/

AUTISTICI/INVENTATI: non è "terrorismo", è SOVRANITÀ. E dobbiamo parlarne - il video di @lastknight@sociale.networkAutistici/Inventati, storico collettivo italiano, è finito nella lista USA delle designazioni per terrorismo, con lo stesso strumento usato contro reti legate al terrorismo internazionale: un atto amministrativo, l’Executive Order 13224/OFAC, non una sentenza.
L’attacco al collettivo A/I è, a tutti gli effetti, cominciato.
Da questa mattina i servizi email di #AutisticiInventati risultano irraggiungibili e
Altro...L’attacco al collettivo A/I è, a tutti gli effetti, cominciato.
Da questa mattina i servizi email di #AutisticiInventati risultano irraggiungibili e diversi blog ospitati su Noblogs stanno iniziando a essere oscurati dagli USA.
Di fronte a questa situazione, invitiamo chi utilizza Noblogs a fare copie dei materiali in locale o pubblicarli su altre piattaforme alternative (non su dominio .org) e ad usare solo servizi di posta elettronica sicuri come Proton o Tuta.
Pubblicato su @sicurezza@diggita.com
🙄
Un aereo militare statunitense, un Boeing C-17 partito da Andrews e transitato per Riga, è atterrato a Mosca con a bordo John Ratcliffe, direttore del
Altro...Un aereo militare statunitense, un Boeing C-17 partito da Andrews e transitato per Riga, è atterrato a Mosca con a bordo John Ratcliffe, direttore della Cia inviato da Trump. La notizia è stata rivelata dalla stampa americana (CBS News, Axios) prima ancora che i governi la confer…
https://ilglobale.it/storia/il-capo-della-cia-vola-a-mosca-e-nessuno-spiega-perche
Un aereo militare statunitense, un Boeing C-17 partito da Andrews e transitato per Riga, è atterrato a Mosca con a bordo John Ratcliffe, direttore del
Altro...Un aereo militare statunitense, un Boeing C-17 partito da Andrews e transitato per Riga, è atterrato a Mosca con a bordo John Ratcliffe, direttore della Cia inviato da Trump. La notizia è stata rivelata dalla stampa americana (CBS News, Axios) prima ancora che i governi la confer…
https://ilglobale.it/storia/il-capo-della-cia-vola-a-mosca-e-nessuno-spiega-perche
Usa: “terrorista” #AutisticiInventati. Nel mirino c’è l’infrastruttura del dissenso
https://contropiano.org/news/internazionale-news/2026/08/27/usa-t
Altro...Usa: “terrorista” #AutisticiInventati. Nel mirino c’è l’infrastruttura del dissenso
Il salto di qualità è evidente, non si colpisce soltanto chi viene accusato di avere commesso un determinato atto. Si colpisce chi mette a disposizione l’infrastruttura @internet@diggita.com e tende a cancellare la distinzione tra infrastruttura e utilizzatore che potrebbe trasformare anche qualsiasi nostro servizio (https://servizi.devol.it), in corresponsabile delle attività compiute dagli utenti!
Solidarietà a Noblogs.org, e #AutisticiInventati dei progetti storici del web italiano pesantemente sanzionati dal governo USA.
Nati in contesti dive
Altro...Solidarietà a Noblogs.org, e #AutisticiInventati dei progetti storici del web italiano pesantemente sanzionati dal governo USA.
Nati in contesti diversi https://Noblogo.org nel 2007, #Noblogs all’interno di Autistici/Inventati nel 2006, condividiamo uno stesso obiettivo: mantenere strumenti liberi e alternativi alle piattaforme commerciali al servizio delle persone e delle comunità.
Al di là delle differenze, è la stessa idea di @internet@diggita.com indipendente che dobbiamo difendere!
☕ CYBERBRIEFING MATTUTINO — Giovedì 27 agosto 2026
Il tuo riassunto quotidiano di cybersecurity da leggere con il caffè.
🔴 IN PRIMO PIANO
Phishing "N
☕ CYBERBRIEFING MATTUTINO — Giovedì 27 agosto 2026
Il tuo riassunto quotidiano di cybersecurity da leggere con il caffè.
🔴 IN PRIMO PIANO
Phishing "NovaCookies": le notifiche DocuSign vere diventano l'esca per rubare gli accessi Microsoft 365. Un nuovo toolkit di phishing-as-a-service, chiamato NovaCookies, sfrutta le notifiche autentiche di DocuSign per attirare le vittime su pagine proxy che intercettano in tempo reale login e sessioni Microsoft 365 già autenticate, aggirando quindi anche l'autenticazione a due fattori classica. La campagna colpisce aziende di più settori a livello globale e rappresenta un salto di qualità rispetto al phishing tradizionale: non basta più diffidare delle email "sospette", perché qui la comunicazione di partenza è reale al 100%. Se lavori con firme digitali di documenti, verifica sempre l'URL della pagina di accesso prima di inserire le credenziali.
📰 LE NOTIZIE DI OGGI
🛡️ CONSIGLIO DEL GIORNO
Se ricevi un'email o un SMS che chiede dati personali, codici o pagamenti — anche se sembra provenire da un ente ufficiale come AgID, INPS o il tuo gestore SPID — non cliccare sul link ricevuto: apri il browser e digita tu stesso l'indirizzo del servizio, oppure accedi dall'app ufficiale. È il modo più semplice per neutralizzare qualsiasi pagina clone, per quanto ben fatta.
Cyberbriefing Mattutino è una newsletter indipendente di cybersecurity in italiano.
[DICHIARAZIONE DEL COLLETTIVO A/I SULLE SANZIONI DISPOSTE DAL GOVERNO USA NEI SUOI CONFRONTI – A STATEMENT BY A/I COLLECTIVE ABOUT US SANCTIONS](https
Altro...DICHIARAZIONE DEL COLLETTIVO A/I SULLE SANZIONI DISPOSTE DAL GOVERNO USA NEI SUOI CONFRONTI – A STATEMENT BY A/I COLLECTIVE ABOUT US SANCTIONSOggi abbiamo appreso che il governo degli Stati Uniti ha deciso di inserire un piccolo collettivo di volontari e attivisti digitali italiani nell’elenco delle organizzazioni terroristiche mondiali meritevoli di sanzioni, come si può leggere nelle dichiarazioni del Dipartimento del Tesoro, in quelle del Dipartimento di Stato e nel relativo Ordine Esecutivo emesso.
Noi respingiamo al mittente tutte le accuse presentate in tali dichiarazioni e allo stesso tempo riaffermiamo con forza il nostro impegno nel fornire una piattaforma di strumenti di auto-difesa digitale per permettere ad attivist*, singole persone, gruppi e associazioni di comunicare liberamente.
Armbian è una distribuzione GNU/Linux che unisce la solidità di Debian e Ubuntu con un lavoro di adattamento mirato ai dispositivi basati su architett
Altro...Armbian è una distribuzione GNU/Linux che unisce la solidità di Debian e Ubuntu con un lavoro di adattamento mirato ai dispositivi basati su architetture ARM, RISC‑V e x86 tramite avvio UEFI. Questo rende la...
Gran bella mossa! Si per iniziare a focalizzarsi sul #fediverso e lasciare il mondo centralized
Questo post è stato eliminato.