Si parla di:
Toggle
Tre zero-day in sette giorni, due famiglie di #malware inedite e appliance “patchate” che continuano a crollare: la vicenda che il ricercatore #Kevin Beaumont ha battezzato “PitScaler” è la fotografia più nitida di quanto sia diventato ostile il panorama per chi gestisce #Citrix #NetScaler. Tra fine settembre e i primi giorni di ottobre 2026, Citrix ha dovuto correggere in emergenza tre vulnerabilità critiche sfruttate attivamente — #CVE-2026-88771, CVE-2026-88772 e CVE-2026-88779 — mentre #CISA e l’australiana ACSC correvano dietro agli aggiornamenti con avvisi e scadenze sempre più strette. L’ultima, scoperta il 6 ottobre, ha colpito appliance che erano già state aggiornate solo giorni prima.
Il bersaglio preferito degli APT, ancora una voltaNetScaler ADC e Gateway non sono nuovi a questo tipo di attenzioni: dal 2019 a oggi il prodotto conta 18 voci nel catalogo CISA Known Exploited #Vulnerabilities, e secondo le analisi citate da Tenable circa due terzi dell’attività di sfruttamento osservata negli ultimi sette anni è riconducibile a gruppi APT, non a cybercrime opportunistico. È lo stesso prodotto al centro di CitrixBleed (CVE-2023-4966), sfruttata in massa da gruppi ransomware e da attori di #intelligence per il furto di sessioni autenticate. La sequenza di ottobre 2026 si inserisce in questa storia, ma con un dettaglio che preoccupa i difensori più del solito: la rapidità con cui nuove falle vengono individuate su versioni appena corrette.
Atto primo: CVE-2026-88771 e CVE-2026-88772Le prime due vulnerabilità sono state divulgate il 27 settembre, dopo che watchTowr Labs ne aveva rilevato lo sfruttamento attivo fin dal 20 settembre. CVE-2026-88771 (CVSS 9.5) è una improper input validation che consente RCE anche su configurazioni di default, con bassa complessità di attacco — il tipo di falla che rende l’exploitation affidabile su larga scala. CVE-2026-88772 (CVSS 9.5) è invece un memory overflow che porta a RCE sulle appliance con DTLS abilitato, funzione attiva di default sui virtual server VPN: gli attaccanti inviano traffico DTLS malformato per ottenere accesso a livello root.
L’exploit documentato da Rapid7 per CVE-2026-88771 utilizza command injection tramite separatori IFS (Internal Field Separator) per esfiltrare l’intera cartella /flash/nsconfig — che contiene ns.conf con password cifrate, certificati SSL, chiavi private e credenziali LDAP/RADIUS/TACACS — rendendola scaricabile senza autenticazione dal percorso pubblico /vpn/. Gli analisti di Mandiant/Google Threat Intelligence Group hanno collegato lo sfruttamento a due famiglie di malware mai viste prima, soprannominate WHIPSHOT e SLAPSHOT, e hanno osservato vittime concentrate in Nord America ed Europa nei settori governativo, education, tecnologico, finanziario e legale/professionale.
Atto secondo: la beffa di CVE-2026-88779Appena una settimana dopo, il copione si è ripetuto. Venerdì 2 ottobre alcuni amministratori hanno iniziato a segnalare riavvii imprevisti dei loro NetScaler — compresi apparati già aggiornati con le patch di fine settembre. Il ricercatore Kevin Beaumont ha confermato l’esecuzione di payload malevoli su honeypot NetScaler già patchati; watchTowr Labs ha riprodotto autonomamente la falla, e CISA ha aggiunto CVE-2026-88779 (CVSS 8.7) al proprio catalogo KEV nel giro di 48 ore, fissando per le agenzie federali statunitensi la scadenza di patching al 7 ottobre. Anche l’australiana ACSC, sotto l’ombrello dell’Australian Signals Directorate, ha confermato organizzazioni colpite nel paese.
Si tratta di un memory overflow che colpisce specificamente le configurazioni SAML, sia come Service Provider sia come Identity Provider abbinate a funzionalità Gateway o AAA. L’exploitation osservata passa da username di autenticazione creati ad hoc contenenti comandi shell: gli attacchi documentati scaricano un payload dall’indirizzo IP 213.209.159.55, lo salvano nel percorso /v e lo eseguono. Citrix classifica ufficialmente l’impatto come denial-of-service “senza conseguenze sull’integrità dei dati cliente”, ma le evidenze di Beaumont e watchTowr indicano capacità di esecuzione di codice che vanno oltre il semplice crash — il processo nsaaad va in crash ripetutamente fino a superare i limiti di riavvio imposti da Pitboss, il supervisore dei processi NetScaler da cui l’incidente prende il nome.
Timeline della settimana nera di NetScaler20 settembre: primi tentativi di sfruttamento rilevati per CVE-2026-88771/88772
24 settembre: posizionamento di webshell su appliance compromesse
27 settembre: divulgazione ufficiale Citrix e avviso CISA per le prime due CVE
30 settembre: Rapid7 pubblica i dettagli tecnici della compromissione e gli IoC
2 ottobre: amministratori segnalano riavvii anomali su appliance già patchate
3 ottobre: Citrix rilascia avviso e build aggiornate per CVE-2026-88779
4 ottobre: CISA aggiunge la terza CVE al catalogo KEV, scadenza fissata al 7 ottobre
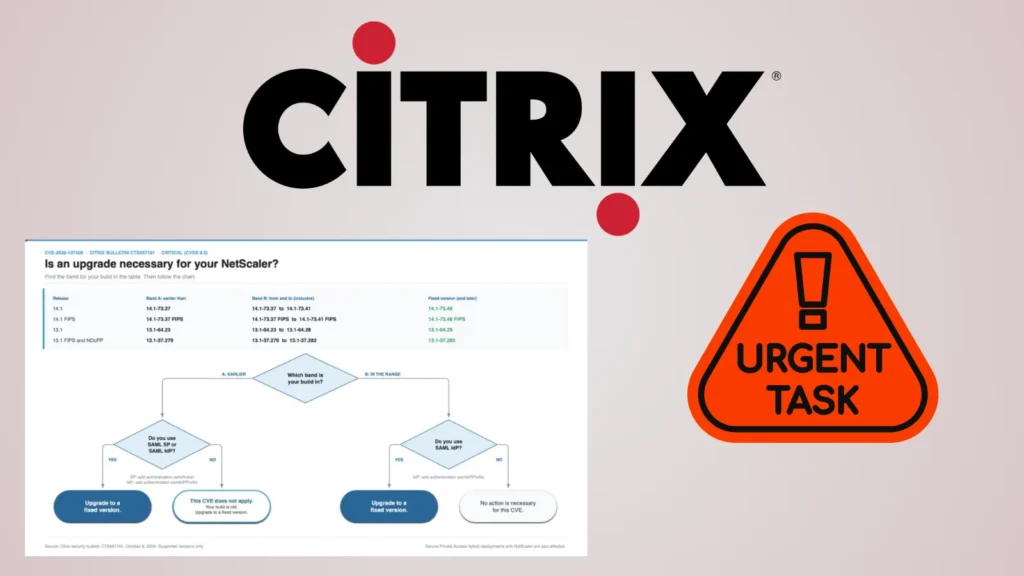
Cosa devono fare subito i team infrastrutturaliLa webshell individuata da Rapid7 si trova in /var/netscaler/logon/LogonPoint/custom/.ctxs.receiver: qualunque amministratore con appliance esposte tra fine settembre e oggi dovrebbe considerarle potenzialmente compromesse, non solo “da patchare”. Gli aggiornamenti di riferimento sono NetScaler ADC/Gateway 14.1-73.41 e 13.1-64.28 (build del 3 ottobre, che correggono anche la terza falla), con le varianti FIPS/NDcPP dedicate per i deployment regolamentati. Chi non può aggiornare immediatamente dovrebbe disabilitare DTLS sui gateway non utilizzati, bloccare la porta UDP 443 in uscita a livello di firewall, applicare le Global Deny List pubblicate da Citrix come misura temporanea, e verificare la presenza di processi nsaaad in crash loop come indicatore precoce di tentativi di sfruttamento della terza falla.
Dato lo storico del prodotto — e il fatto che tutte e tre le vulnerabilità sono state sfruttate prima ancora della divulgazione pubblica — la raccomandazione degli analisti coinvolti è univoca: trattare ogni appliance NetScaler esposta su internet come potenzialmente già compromessa finché non viene dimostrato il contrario con una forensic review, non limitarsi al semplice aggiornamento della versione.
Indicatori di Compromissione# CVE coinvolte
CVE-2026-88771 CVSS 9.5 Improper Input Validation -> RCE (config default)
CVE-2026-88772 CVSS 9.5 Memory Overflow -> RCE (DTLS abilitato)
CVE-2026-88779 CVSS 8.7 Memory Overflow -> DoS/possibile RCE (SAML SP/IdP)
Indirizzo IP per delivery payload (CVE-2026-88779)
213.209.159.55
Percorso di scrittura payload sull'appliance
/v
Webshell nota (CVE-2026-88771/88772)
Path: /var/netscaler/logon/LogonPoint/custom/.ctxs.receiver
SHA256: ed082f744f035035900f67edf438f2f7d0528ac501234f63d476d65273cdb9a1
Comando di esfiltrazione osservato (command injection via IFS)
tar${IFS}czf$IFS/var/netscaler/gui/vpn/c$IFS-C$IFS/flash${IFS}nsconfig
Malware collegati (Mandiant/GTIG)
WHIPSHOT, SLAPSHOT
Processo da monitorare per crash loop anomali
nsaaad (supervisionato da Pitboss)
Versioni corrette
14.1-73.41+ / 13.1-64.28+ (build 3 ottobre 2026)
FIPS: 14.1-73.41 FIPS | NDcPP: 13.1-37.282