Vai al contenuto principale

← Torna al post

🛡️ Cybersicurezza in pillole — Wi-Fi pubblico

🛡️ Cybersicurezza in pillole — Wi-Fi pubblico

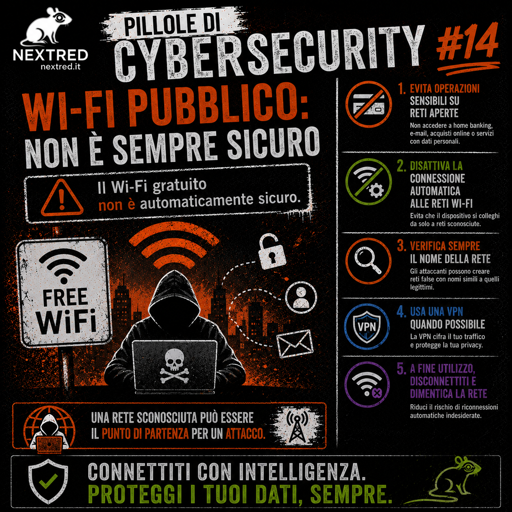
Il Wi-Fi gratuito e aperto non è automaticamente sicuro.

• Evita operazioni sensibili su reti aperte

• Disattiva la connessione automatica alle reti Wi-Fi

• Verifica sempre il nome della rete

• Usa una VPN!

• A fine utilizzo, disconnettiti e dimentica la rete

📡 Una rete sconosciuta può essere il punto di partenza per un attacco.

@sicurezza

Infografica quadrata in stile urban/grunge, con sfondo nero e texture effetto vernice, dettagli arancioni, bianchi e verdi e logo originale NextRed in alto a sinistra. Titolo: “Pillole di Cybersecurity #14 — Wi-Fi pubblico: non è sempre sicuro”.

Al centro sono raffigurati una rete Wi-Fi pubblica, un cartello “FREE WiFi” e un computer utilizzato da un attaccante, con icone che rappresentano intercettazione di dati, account ed email.

A destra sono elencati cinque consigli: evitare operazioni sensibili sulle reti aperte, disattivare la connessione automatica, verificare sempre il nome della rete, utilizzare una VPN quando possibile e disconnettersi e dimenticare la rete al termine.

In basso il messaggio: “Connettiti con intelligenza. Proteggi i tuoi dati, sempre.”

#cybersecurity #privacy #vpn #wifi #nextred

12

Caricamento...

1
11

Caricamento...

While disabling auto-connect is a solid hygiene practice, remember that "forgetting" a network only removes saved credentials and does not immediately terminate an active session or clear cached certificates. A more robust defense involves verifying the BSSID and checking for rogue access points that mimic legitimate networks before attempting any connection.

0