Vai al contenuto principale

#privacy

Android 17 potrebbe permettere di sbloccare il telefono con l’account Google se dimentichi il PIN

Dimenticare il PIN o la password del proprio smartphone Android significa, oggi, dover procedere quasi sempre a un ripristino completo del dispositivo

Altro...

Dimenticare il PIN o la password del proprio smartphone Android significa, oggi, dover procedere quasi sempre a un ripristino completo del dispositivo. Ma alcune tracce individuate in Android 17 QPR2 Beta 5 suggeriscono che Google stia lavorando a una nuova funzione capace di evitare questa procedura drastica, sfruttando l’account Google collegato al telefono.

La funzione “Unlock with Google Account” in fase di sviluppoA individuare la novità è stato il sito Android Authority, che analizzando Android 17 QPR2 Beta 5 ha trovato riferimenti a una voce denominata “Unlock with Google Account” nelle impostazioni di blocco schermo, corredata da un testo esplicativo.

Secondo la descrizione individuata, in caso di PIN o password dimenticati sarebbe possibile sbloccare il dispositivo utilizzando l’account Google associato, senza dover ricorrere a un ripristino ai dati di fabbrica e quindi senza perdere foto, file e app installate.

Va però precisato che la funzione non risulta ancora attiva, e non è detto che Google decida effettivamente di rilasciarla nella versione definitiva: trattandosi di una beta, specifiche e tempistiche potrebbero ancora cambiare, o la funzione potrebbe essere del tutto abbandonata prima del rilascio finale.

Un meccanismo già visto prima di Android 5.0Il concetto di usare l’account Google per recuperare l’accesso al dispositivo non è del tutto nuovo. Fino ad Android 4.4 KitKat, dopo diversi tentativi falliti di sblocco tramite sequenza, compariva un’opzione per il recupero tramite le credenziali dell’account Google.

La funzione venne però rimossa con Android 5.0 Lollipop, e da allora dimenticare PIN, password o sequenza comporta generalmente il ripristino del dispositivo. Da Android 5.1 è inoltre attivo il Factory Reset Protection (FRP), che richiede le credenziali dell’account Google precedentemente associato per riattivare un dispositivo dopo un ripristino, rendendo più difficile il riutilizzo di smartphone rubati.

La sfida tra comodità e sicurezzaIl ritorno di una funzione simile porta con sé anche interrogativi legati alla sicurezza: se qualcuno riuscisse a impossessarsi sia del dispositivo sia delle credenziali dell’account Google associato, potrebbe in teoria aggirare il blocco schermo. Per questo motivo, è probabile che la funzione, qualora arrivasse, sarebbe attivabile su base volontaria dall’utente.

Android 17 QPR2 è atteso in versione definitiva per dicembre 2026, ma non è ancora chiaro se “Unlock with Google Account” sarà inclusa nel rilascio finale. Se confermata, si tratterebbe comunque di un’utile rete di sicurezza per chi dimentica le proprie credenziali di blocco, evitando la perdita di dati personali.
#google #privacy #android #android17

0

Caricamento...

0
1

Caricamento...

L'IA ha reso obsoleta la "sicurezza tramite oscurità": individua vulnerabilità anche in software e protocolli dimenticati, accelera gli exploit e mett

Altro...

L'IA ha reso obsoleta la "sicurezza tramite oscurità": individua vulnerabilità anche in software e protocolli dimenticati, accelera gli exploit e mette a rischio le infrastrutture critiche. Difendersi richiede prevenzione e processi più solidi, non solo patch. @sicurezza@diggita.com ,
https://www.theregister.com/security/2026/09/13/security-through-obscurity-is-dead-and-ai-delivered-the-fatal-blow/5296000

#cybersecurity #privacy

0

Caricamento...

0
1

Caricamento...

App preinstallate su Android e iPhone: ecco quali produttori ne mettono di più (e quali si possono rimuovere)

Uno studio della società di cybersecurity Surfshark ha analizzato quante app vengono preinstallate sugli smartphone dei principali produttori, quante

Altro...

Uno studio della società di cybersecurity Surfshark ha analizzato quante app vengono preinstallate sugli smartphone dei principali produttori, quante di queste possono essere effettivamente rimosse dagli utenti e quali dati raccolgono. I risultati mostrano differenze significative tra i vari brand, con Samsung in testa per numero di app di serie e Google Pixel invece fanalino di coda quando si parla di libertà di disinstallazione.

Samsung con 88 app preinstallate, Apple con appena 50Basandosi sul database dei dispositivi di Bayton, Surfshark ha calcolato il numero medio di app preinstallate per produttore: Samsung guida la classifica con 88 app, seguita da Google con 71, Xiaomi con 61 e infine Apple, che con 50 app si conferma il produttore più “leggero” da questo punto di vista tra quelli analizzati.

iPhone in vantaggio quanto a possibilità di rimozioneIl numero di app preinstallate, però, non coincide con la reale libertà di rimuoverle. Secondo i dati di Universal Debloater Alliance Next Generation, gli iPhone offrono la percentuale più alta di app disinstallabili: nell’Unione Europea si può arrivare a rimuovere fino al 98% delle app di serie, percentuale che scende all’88% fuori dai confini UE per effetto delle normative locali. Samsung e Xiaomi si posizionano in una fascia intermedia, con circa il 57% delle app rimovibili senza compromettere le funzioni di base del sistema. I Google Pixel risultano invece i più restrittivi: delle 71 app preinstallate, solo il 38% può essere rimossa in sicurezza, obbligando quindi a convivere con gran parte del software di serie.

Anche i dati raccolti variano molto da brand a brandLo studio evidenzia come il problema non riguardi solo lo spazio occupato in memoria, ma anche la privacy. Alcune app preinstallate raccolgono informazioni sensibili come posizione approssimativa, indirizzo di residenza e coordinate GPS precise. Sui dispositivi Samsung, in particolare, app di terze parti come Facebook e Instagram risulterebbero tra le più “voraci” in termini di raccolta dati, con almeno un caso in cui un’app raccoglieva 37 delle 38 categorie di dati previste dal Google Play Store. In media, ogni app preinstallata raccoglie 16 tipologie di dati su Xiaomi, 13 su Google e Samsung, e 8 sulle app di serie di iOS.

Il consiglio: controllare i permessi delle app inutilizzateTomas Stamulis, Chief Security Officer di Surfshark, sottolinea che anche le app mai aperte possono comunque raccogliere informazioni collegate al dispositivo. Per questo motivo consiglia di controllare periodicamente le app installate, rimuovendo o disattivando quelle superflue e rivedendo i permessi (posizione, contatti, foto) di quelle che non possono essere eliminate. Al momento di scegliere un nuovo smartphone, insomma, non conta solo il numero di app preinstallate, ma anche quante se ne possono davvero disinstallare e che tipo di dati raccolgono.

#google #privacy #android #samsung

0

Caricamento...

0
1

Caricamento...

Xiaomi 18 Pro, ecco lo Smart Privacy Display: schermo anti-sguardi indiscreti senza sacrificare la qualità

In vista della presentazione ufficiale del 23 settembre, Xiaomi ha svelato una delle funzioni più original

Altro...

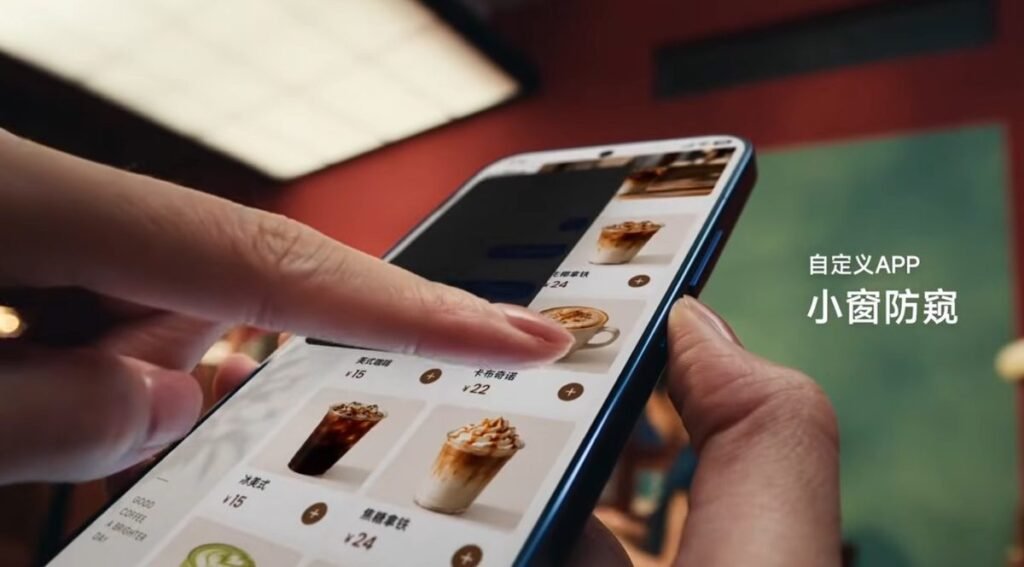
In vista della presentazione ufficiale del 23 settembre, Xiaomi ha svelato una delle funzioni più originali della serie Xiaomi 18 Pro: lo Smart Privacy Display, un sistema anti-spia che sfrutta la struttura stessa dei pixel del pannello per limitare l’angolo di visione, senza però compromettere la qualità dell’immagine in condizioni d’uso normali.

Luminosità ridotta al minimo oltre i 60 gradiSecondo Xiaomi, il display della serie 18 Pro alterna in rapporto 1:1 pixel a largo angolo di visione, per l’uso normale, e pixel a visione ristretta dedicati alla modalità privacy. Questi ultimi integrano micro-strutture fisiche schermanti ai lati, pensate per limitare la diffusione laterale della luce. In modalità normale entrambi i tipi di pixel restano attivi, garantendo un angolo di visione ampio come su un OLED tradizionale; attivando la modalità privacy, invece, i pixel standard si spengono e restano accesi solo quelli a visione ristretta. Il risultato è che, guardando lo schermo frontalmente, tutto appare come di consueto, ma superati i 60 gradi di inclinazione la luminosità percepita crolla a circa l’1% rispetto al valore frontale, rendendo praticamente impossibile leggere il contenuto da lato.

Struttura RGB piena al posto di Diamond o PentileUno degli aspetti più interessanti della tecnologia riguarda l’impatto sulla qualità dell’immagine quando la modalità privacy è disattivata. La serie Xiaomi 18 Pro adotta infatti una struttura di sub-pixel interamente RGB, chiamata SuperPixel 2.0, diversa dalle più comuni disposizioni Diamond o Pentile che condividono i sub-pixel tra pixel adiacenti. Sul modello di punta Xiaomi 18 Pro Max si arriverebbe a circa 9,5 milioni di sub-pixel, un valore paragonabile a un pannello 2K, con un consumo energetico che Xiaomi dichiara vicino a quello di un pannello 1,5K.

Attivazione automatica in base ad app o posizioneLo Smart Privacy Display non si limita a un semplice interruttore manuale: può essere attivato dalle impostazioni rapide, tramite il tasto AI o via comando vocale, ma anche impostato per attivarsi automaticamente quando si apre una determinata app o schermata, ad esempio un’app bancaria o le conversazioni di messaggistica. Il sistema può inoltre sfruttare la fotocamera anteriore per rilevare la presenza di qualcuno che osservi lo schermo da dietro le spalle, mostrando un avviso o oscurando automaticamente il display. È previsto anche un funzionamento basato sulla posizione, ad esempio sempre attivo in ufficio e disattivato a casa.

Non il primo, ma una nuova sfida a SamsungUna funzione simile era già stata introdotta da Samsung con il Privacy Display del Galaxy S26 Ultra, capace di ridurre la luminosità fino a circa lo 0,9% a 60 gradi secondo test indipendenti. Xiaomi si inserisce quindi in una tendenza già avviata dalla concorrenza, ma punta a distinguersi soprattutto per la qualità dell’immagine mantenuta in modalità standard. La serie Xiaomi 18 Pro debutterà ufficialmente in Cina il 23 settembre; resta da vedere se lo Smart Privacy Display sarà incluso anche nelle eventuali versioni internazionali del dispositivo.

#privacy #android #xiaomi18 #xiaomi18pro

0

Caricamento...

0
1

Caricamento...

L'EU Kids Act non manterrà Internet responsabile e affidabile

Il progetto di legge della Commissione UE presentato la scorsa settimana per limitare l

Altro...

L'EU Kids Act non manterrà Internet responsabile e affidabile

Il progetto di legge della Commissione UE presentato la scorsa settimana per limitare l'accesso dei giovani a Internet avrà un costo elevato: metterà i servizi online dietro i cancelli dell'età, amplierà l'uso della verifica invasiva dell'età e minerà la di tutti gli utenti.
La dice lunga il fatto che il Kids Act non sia stato sottoposto a un processo completo di valutazione d’impatto

https://www.eff.org/deeplinks/2026/09/eu-kids-act-wont-keep-internet-accountable-and-trustworthy

@privacypride@feddit.it

#privacy

0

Caricamento...

0
1

Caricamento...

Vuoi tenere un diario personale senza affidare pensieri, ricordi e obiettivi a un servizio cloud?

Con Journiv puoi creare un diario privato self-host

Altro...

Vuoi tenere un diario personale senza affidare pensieri, ricordi e obiettivi a un servizio cloud?

Con Journiv puoi creare un diario privato self-hosted: scrittura guidata, mood tracking, allegati, statistiche e ricerca, tutto sotto il tuo controllo.

Scopri di più qui 👇

https://www.risposteinformatiche.it/journiv-docker-compose-diario-personale-privato-self-hosted/

@opensource@diggita.com @linux@diggita.com

#opensource #privacy #selfhosted #homelab #unolinux #dockercompose #unoopensource #journaling #journiv

0

Caricamento...

0
1

Caricamento...

😡🚨 Next round coming up: Let's fight against 🚨😡

In July, the European Parliament approved Chat Control 1.0 👉 NOW, On September 29, the

Altro...

😡🚨 Next round coming up: Let's fight against 🚨😡

In July, the European Parliament approved Chat Control 1.0 👉 NOW, On September 29, the negotiations for CHAT CONTROL 2.0 RETURN.

Unfortunately, this is a much bigger threat for everybody's .

At Tuta we will continue to SAY NO to Chat Control and fight for our right to privacy ✊❤️

More on Voluntary Chat Control 1.0 👉 https://tuta.com/blog/voluntary-scanning-google-microsoft

More on Chat Control 2.0 👉 https://tuta.com/blog/chat-control-criticism

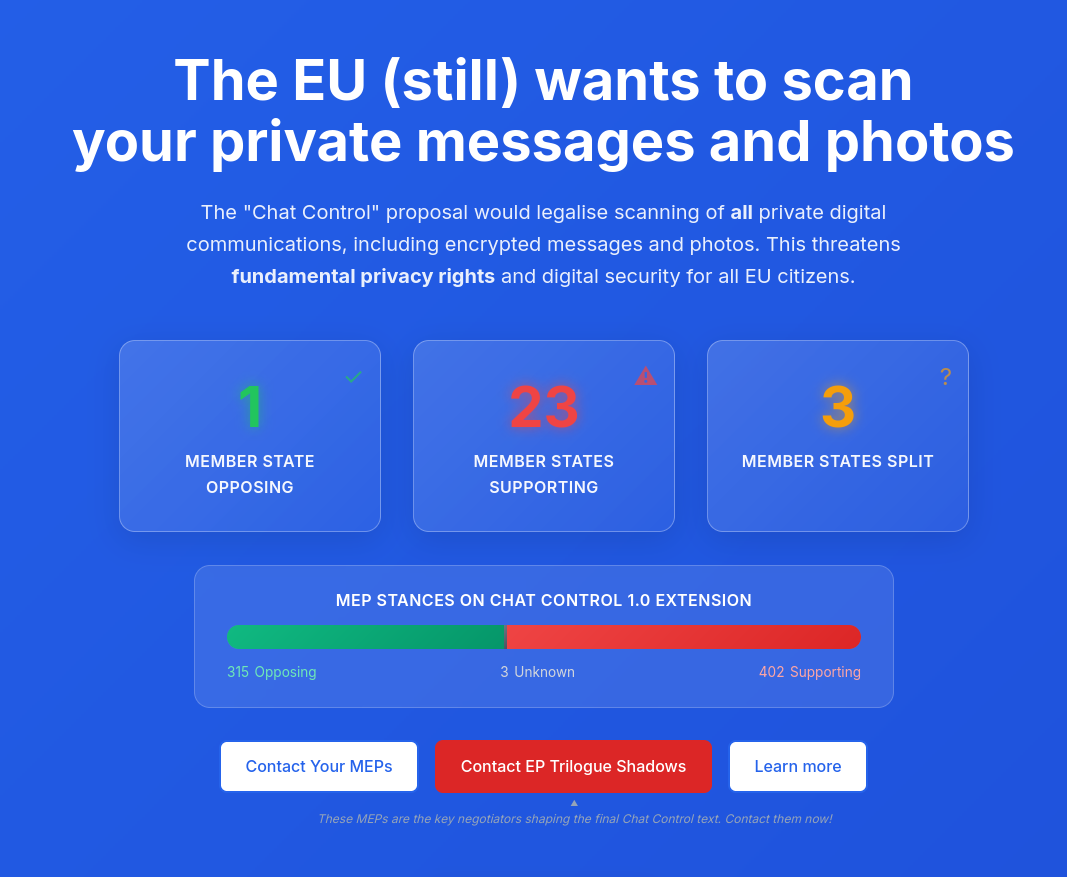
Screenshot taken from fightchatcontrol.eu The EU (still) wants to scan your private messages and photos. 1 member state opposing, 23 member states supporting, 3 member states split.

#privacy #chatcontrol

270

Caricamento...

9
334

Caricamento...

Data della patch di sicurezza non basta più: Google introduce un nuovo sistema di verifica per Android

Per anni, la data della patch di sicurezza è stata il principale indicatore usato per valutare quanto uno smartphone Android fosse protetto. [Google](

Altro...

Per anni, la data della patch di sicurezza è stata il principale indicatore usato per valutare quanto uno smartphone Android fosse protetto. Google ha però introdotto un nuovo sistema che permette di verificare in modo molto più preciso quali correzioni di sicurezza sono effettivamente applicate su un dispositivo, andando oltre la semplice data mostrata nelle impostazioni.

I limiti della sola data della patchSu Android non tutte le componenti del sistema vengono aggiornate nello stesso momento: oltre agli update di sistema rilasciati dai produttori, esistono componenti aggiornabili direttamente tramite Google Play. Questo significa che la data della patch di sicurezza mostrata sul dispositivo può restare invariata anche quando una specifica vulnerabilità è già stata corretta.

Per colmare questo divario, Google ha rilasciato la versione stabile delle librerie AndroidX “Security State” e “Security State Provider”. Grazie a questi strumenti, le app possono verificare quali correzioni di sicurezza sono già state applicate al dispositivo, quali sono le più recenti disponibili e se sono in attesa aggiornamenti già rilasciati ma non ancora installati.

Utile soprattutto per le app bancarieL’ambito in cui questo nuovo sistema potrebbe rivelarsi più utile è quello delle app che richiedono un livello di sicurezza elevato, come quelle bancarie. Un’app potrà verificare, prima di consentire un’operazione delicata, se una determinata correzione di sicurezza è effettivamente presente sul dispositivo. Se un aggiornamento necessario è già disponibile ma non ancora installato, l’app potrà invitare l’utente ad aggiornare invece di bloccare semplicemente l’operazione.

Secondo Google, le app potranno anche verificare se specifiche vulnerabilità identificate con un codice CVE risultano corrette sul dispositivo: ad esempio, controllare che una falla relativa a NFC o Bluetooth sia stata risolta prima di abilitare funzioni come i pagamenti contactless o la condivisione dati a corto raggio.

Un ruolo anche per i produttori, a partire da Android 17Il nuovo sistema porta benefici anche ai produttori di smartphone. In alcuni casi, un’azienda applica una correzione di sicurezza specifica senza aggiornare la data generale della patch mostrata sul dispositivo. Con Android 17, i produttori potranno comunicare informazioni più dettagliate sulle singole correzioni applicate, rendendole disponibili alle app tramite gli strumenti Security State.

In pratica, anche se la data della patch di sicurezza mostrata su un telefono risultasse leggermente datata, le app potranno comunque verificare con precisione se una determinata vulnerabilità è già stata risolta. Si tratta di un cambiamento che avviene perlopiù in background e che gli utenti difficilmente noteranno in modo diretto, ma che potrebbe diventare uno standard importante per le app bancarie, di pagamento e di comunicazione nei prossimi mesi.

#google #privacy #android

0

Caricamento...

0
1

Caricamento...

No subscriptions, no cloud, no “upload your photos to our servers.” Lumen runs the AI on your device and keeps your photos yours.

https://apps.apple.

Altro...

No subscriptions, no cloud, no “upload your photos to our servers.” Lumen runs the AI on your device and keeps your photos yours.

https://apps.apple.com/app/id6769420043

#privacy #ios #photography

0

Caricamento...

0
1

Caricamento...

"It is not paranoia when they have told you in advance what they intend to forget."

The dates of the surgeries, the names of the doctors, the letters

Altro...

"It is not paranoia when they have told you in advance what they intend to forget."

The dates of the surgeries, the names of the doctors, the letters, the receipts in a fireproof box on the floor of a closet in a house on red Georgia clay.

Cumaidh sinn cunntas — we will keep count.

https://thistleandmoss.com/p/count-the-motherfuckers-back-a-stolen-election-1-6-million-photographs-and-124-graves#heroes-bright-signals-the-ones-who-?utm_source=PixelFed&utm_medium=social&utm_campaign=fedica

Close-up selfie of a person wearing glasses and a gray patterned headscarf, with dark hair visible and a green patterned shirt. The background is dark and out of focus.

#privacy #photography #journalism #druid #georgia #quotes #lgbtq #trans #queer #memory #solidarity #transrights #gaelic #resist #surveillance

0

Caricamento...

0
1

Caricamento...

Google conferma attacchi mirati ai Pixel tramite una vulnerabilità del modem cellulare

Google ha confermato il 16 settembre che alcuni smartphone [Pixel](https://androidiani.net/category/google

Altro...

Google ha confermato il 16 settembre che alcuni smartphone Pixel sono stati oggetto di attacchi mirati che hanno sfruttato una vulnerabilità nel modem cellulare integrato nei dispositivi. Il numero di terminali colpiti sembra limitato, ma la falla non richiede alcuna interazione da parte dell’utente per essere sfruttata, un dettaglio che rende la vicenda particolarmente delicata.

La falla CVE-2026-58704 permette l’escalation dei privilegiIl problema, identificato come CVE-2026-58704, è stato risolto con l’aggiornamento di sicurezza Android di settembre 2026, che nel complesso corregge oltre 200 vulnerabilità. Google ha specificato che questa in particolare è stata sfruttata in attacchi limitati e mirati.

La vulnerabilità riguarda una falla logica nel codice del modem cellulare presente sui dispositivi Pixel, che permette di bypassare i controlli sui permessi. In pratica, un attaccante potrebbe ottenere da remoto privilegi elevati senza bisogno di eseguire codice con permessi aggiuntivi, e soprattutto senza che la vittima debba cliccare link sospetti o installare app malevole: si tratta di un attacco definito “zero-click”.

Anche il CISA statunitense conferma lo sfruttamento attivoLa Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha inserito la vulnerabilità nel proprio catalogo delle falle note e attivamente sfruttate, confermando che il problema di autenticazione nel modem cellulare dei Pixel è stato effettivamente utilizzato in attacchi reali. L’agenzia sottolinea come questo tipo di vulnerabilità rappresenti un vettore ricorrente per attori malevoli, con rischi particolarmente elevati per enti governativi.

Al momento Google non ha fornito dettagli sui modelli Pixel coinvolti né sulle modalità precise con cui la falla sarebbe stata utilizzata negli attacchi, né sull’identità dei responsabili.

Cosa fare per proteggersiverificare nelle impostazioni del proprio Pixel la disponibilità dell’aggiornamento di sicurezza di settembre 2026

installare l’update non appena disponibile, anche in assenza di segnalazioni di problemi visibili

non presupporre che l’assenza di comportamenti anomali escluda un possibile tentativo di attacco, trattandosi di una falla zero-click

Anche se il numero di dispositivi coinvolti risulta limitato, la natura zero-click della vulnerabilità rende comunque consigliabile installare la patch di sicurezza il prima possibile per tutti gli utenti Pixel.

#sicurezza #google #privacy #android #pixel #bug

0

Caricamento...

0
1

Caricamento...

marcocappato in un video molto chiaro sulla vicenda :
https://mastodon.uno/@marcocappato/117239643730770423

libertadigitale

Altro...

marcocappato in un video molto chiaro sulla vicenda :
https://mastodon.uno/@marcocappato/117239643730770423

libertadigitale

#privacy #bigtech #autisticiinventati

0

Caricamento...

0
0

Caricamento...

Nowadays you won't surprise anyone with photos from drones.

I just found a photos from pigeon at 1909.

Dr Julius Neubronner have invented a way to s

Altro...

Nowadays you won't surprise anyone with photos from drones.

I just found a photos from pigeon at 1909.

Dr Julius Neubronner have invented a way to set camera on pigeon and take photos while its flight.

It's something kinda GoPro but century ago.

https://publicdomainreview.org/collection/dr-julius-neubronner-s-miniature-pigeon-camera/

#privacy #photography #history #photo #funny #creative #engineering #security #surveillance #invention

0

Caricamento...

0
1

Caricamento...

Does anyone have any insights / scoops about the upcoming , set to be introduced this Thursday to "age gate" access to social media platform

Altro...

Does anyone have any insights / scoops about the upcoming , set to be introduced this Thursday to "age gate" access to social media platforms across the EU? (Thus forcing every citizen to upload their government ID to establish their age)

I'm super worried about the impact on the and the Fediverse in particular.

🔗 : https://www.politico.eu/article/eu-to-propose-new-legislation-on-minors-protection-on-thursday/

I wish they would share a clear description of the platforms affected by this legislation.

#privacy #ageverification #eukidsact #opensocialweb #eubigtech

100

Caricamento...

12
144

Caricamento...

Quanti film, serie, libri e podcast hai iniziato… per poi perderne completamente traccia?

Con Floppy puoi riunire la tua vita “media” in un unico pos

Altro...

Quanti film, serie, libri e podcast hai iniziato… per poi perderne completamente traccia?

Con Floppy puoi riunire la tua vita “media” in un unico posto: lista da vedere, cronologia, progressi, statistiche e integrazioni con Plex, Jellyfin, Audiobookshelf e altri servizi. Tutto in self-hosting.

Scopri di più qui👇

https://www.risposteinformatiche.it/floppy-docker-compose-media-tracker-film-serie-libri-podcast/

@opensource@diggita.com @linux@diggita.com

#opensource #privacy #jellyfin #plex #selfhosted #film #podcast #unolinux #dockercompose #floppy #serietv #unoopensource

2

Caricamento...

0
3

Caricamento...

For anyone tempted to use the newly announced Apple Watch features, despite all the ethical, legal, privacy, and security concerns,

Please remember

Altro...

For anyone tempted to use the newly announced Apple Watch features, despite all the ethical, legal, privacy, and security concerns,

Please remember that Apple specifies (in very small print):

"Siri Recap summaries and Live Rewind text snippets are generated using Apple Intelligence and may be incomplete or inaccurate.

Important details may be omitted, misunderstood, or summarized incorrectly.

When accuracy matters, confirm important information with the people involved or another reliable source.

Siri Recap is designed to limit certain potentially sensitive content, such as financial information, government-assigned identifiers, and more, but automated filtering may not remove all sensitive information."

Source: https://support.apple.com/en-us/148354

#privacy #apple #security

17

Caricamento...

0
24

Caricamento...

Imagine you're having a remote appointment with your doctor for a very personal health issue.

Your doctor is a tech enthusiast, and is proudly weari

Altro...

Imagine you're having a remote appointment with your doctor for a very personal health issue.

Your doctor is a tech enthusiast, and is proudly wearing the new Apple Watch with all the recording features enabled.

You don't see the "Audible and visible signals for Live Rewind", because you don't see your doctor's wrist on videochat or on speakerphone.

The "Omitted content" safeguard fails to detect the sensitive conversation, because none of the pre-selected keywords are detected.

"What about all the privacy laws protecting me?", you claim in distress.

Sadly, your doctor is unaware and thinks "surely Apple respects all the laws by default?"

The medical clinic isn't informed about privacy risks related to new technologies, and hasn't implemented any training or policies about it yet.

Your sensitive health data is collected by Apple's new features, stored on their servers, blissfully unaware of the infringements to your consent, your privacy, and all the laws supposed to protect you.

This is only one scenario of the many surveillance nightmares we might hear about in the coming months and years.

Brace yourself.

#privacy #apple #security #consent

232

Caricamento...

0
252

Caricamento...

🔥👍 EN : A safe place for your photos. End-to-end encrypted. Cross-platform.
FR. : Un lieu sûr pour vos ph

Altro...

🔥👍 EN : A safe place for your photos. End-to-end encrypted. Cross-platform.
FR. : Un lieu sûr pour vos photos. Chiffré de bout en bout. Multiplateforme. Open source..
🌐 https://ente.com/fr/

#opensource #privacy #photography #encrypted

2

Caricamento...

0
1

Caricamento...

Salve Feelers!
Siete pronti per questa nuova Stagione di video?

Ho appena finito di ristrutturare la programmazione e mi ritengo davvero soddisfatto.

Altro...

Salve Feelers!
Siete pronti per questa nuova Stagione di video?

Ho appena finito di ristrutturare la programmazione e mi ritengo davvero soddisfatto. Mi avete chiesto un po' di recensioni a tema (che arriveranno presto), nuovi software da consigliare, metodologie di lavoro e persino consigli operativi in base alla mia esperienza lavorativa!

Premesso che comunque avrò un focus sulle ed , faremo anche qualche video con qualche tecnologia più di nicchia per esplorare nuove possibilità.

Mi voglio concentrare anche sulla questione , , e software etici. La e la sono due temi che mi stanno particolarmente a cuore, e farò di tutto per dargli spazio nella programmazione.

Infine, parleremo tanto di attualità, avremo un po' di ospiti (il primo arriva il 3 Ottobre - spoilerone) e soprattutto mi potrete vedere anche dal vivo al @fossday@poliversity.it !

Insomma, ho preparato tutto al meglio delle mie possibilità per potervi dare la qualità che meritate, in un palinsesto che rispetta al massimo la mia attuale evoluzione, gli argomenti che mi stanno a cuore e tutti i valori che mi contraddistinguono come persona.

Io sono emozionato.
Non vedo l'ora di ricominciare a registrare ora che finalmente è tutto pronto.


#fediverso #opensource #linux #ai #privacy #foss #tecnologie #sovranitadigitale #staytuned #profilazione #feeltechnologies

4

Caricamento...

0
3

Caricamento...

La TV ti ascolta? 📺
🔗 https://www.youtube.com/watch?v=aF_nmEjfcb0

Un OLED LG acquistato in negozio e analizzato con Wireshark mostra un comportamen

Altro...

La TV ti ascolta? 📺
🔗 https://www.youtube.com/watch?v=aF_nmEjfcb0

Un OLED LG acquistato in negozio e analizzato con Wireshark mostra un comportamento che cambia il significato stesso di “Smart TV in standby”: anche quando sembra spenta, continua a comunicare, a esplorare la rete domestica e a raccogliere informazioni sull’ecosistema digitale presente in casa, non soltanto su ciò che guardiamo.

Un’indagine di GamersNexus ha rilevato riferimenti all’ACR, l’Automated Content Recognition, e comunicazioni verso LG Ad Solutions. Il caso mette inoltre in evidenza la distanza tra quanto dichiarato nelle privacy policy e il comportamento effettivo del dispositivo.

Il problema non è chiedersi “chi vuoi che ascolti il mio salotto?”, ma considerare cosa può accadere a quei dati: frammenti apparentemente marginali possono essere aggregati, riutilizzati per la profilazione pubblicitaria e sottratti a un controllo realmente trasparente da parte dell’utente. A questo si aggiungono le vulnerabilità di WebOS, che possono amplificare ulteriormente i rischi.

Quando un’architettura di questo tipo esiste, non è necessario attribuirle intenzioni: è sufficiente che possa essere sfruttata.

👉 Ne parlo oggi, nel nuovo video su Ciao Internet.

#privacy #techpolicy #lg #gamersnexus #wireshark

800

Caricamento...

0
14

Caricamento...