Operazione KillSwitch: Europol smantella KillSec, la gang ransomware guidata da un sedicenne
Si parla di:
Toggle
Il 30 settembre #Europol ed Eurojust hanno coordinato l’Operazione KillSwitch, un blitz simultaneo in quattro paesi europei cont
Altro...
Si parla di:
Toggle
Il 30 settembre #Europol ed Eurojust hanno coordinato l’Operazione KillSwitch, un blitz simultaneo in quattro paesi europei cont
Altro...Si parla di:
Toggle
Il 30 settembre #Europol ed Eurojust hanno coordinato l’Operazione KillSwitch, un blitz simultaneo in quattro paesi europei contro #KillSec, una delle gang ransomware-as-a-service più prolifiche degli ultimi due anni. Il colpo di scena è nel profilo dei fermati: secondo gli inquirenti, a capo dell’organizzazione criminale c’era un sedicenne, affiancato da uno sviluppatore diciottenne che era minorenne per gran parte del periodo in cui l’infrastruttura veniva costruita. Un dettaglio che ridisegna, ancora una volta, l’anagrafica del #cybercrime contemporaneo.
Da hacktivisti a Ransomware-as-a-ServiceKillSec non nasce come operazione ransomware. Il brand emerge nel 2023 nell’orbita dell’hacktivismo filo-ideologico, con defacement e attacchi #DDoS a sfondo politico, prima di virare decisamente verso il cybercrime a scopo di lucro nel corso del 2024. La svolta commerciale è netta: il gruppo adotta un modello RaaS classico, recluta affiliati su forum underground chiedendo loro una reputazione consolidata oppure un deposito di 1.000 dollari, e trattiene il 20% dei proventi di ogni riscatto pagato dalle vittime. A fine 2024 viene rilasciata la versione 2.0 del toolkit, con supporto esteso agli host #VMware ESXi: la variante #Linux è in grado di arrestare le macchine virtuali in esecuzione, cancellare gli snapshot e ripulire i log di sistema prima della cifratura, una scelta tecnica che negli ultimi anni è diventata uno standard de facto tra gli operatori RaaS più aggressivi, da #BlackCat/#ALPHV in poi. Da gennaio 2025 KillSec apre ufficialmente il programma di affiliazione, segnando l’ingresso a pieno titolo nell’ecosistema delle gang “enterprise” che hanno fatto della doppia #estorsione il loro modello di business.
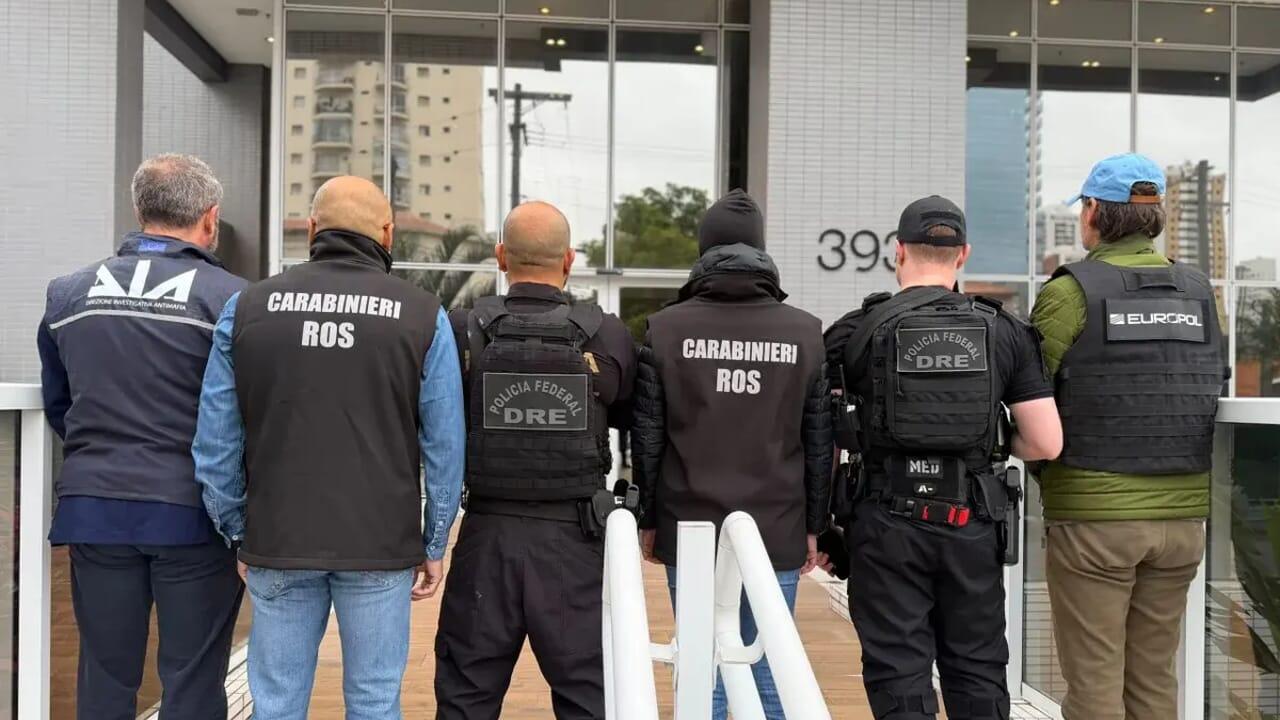
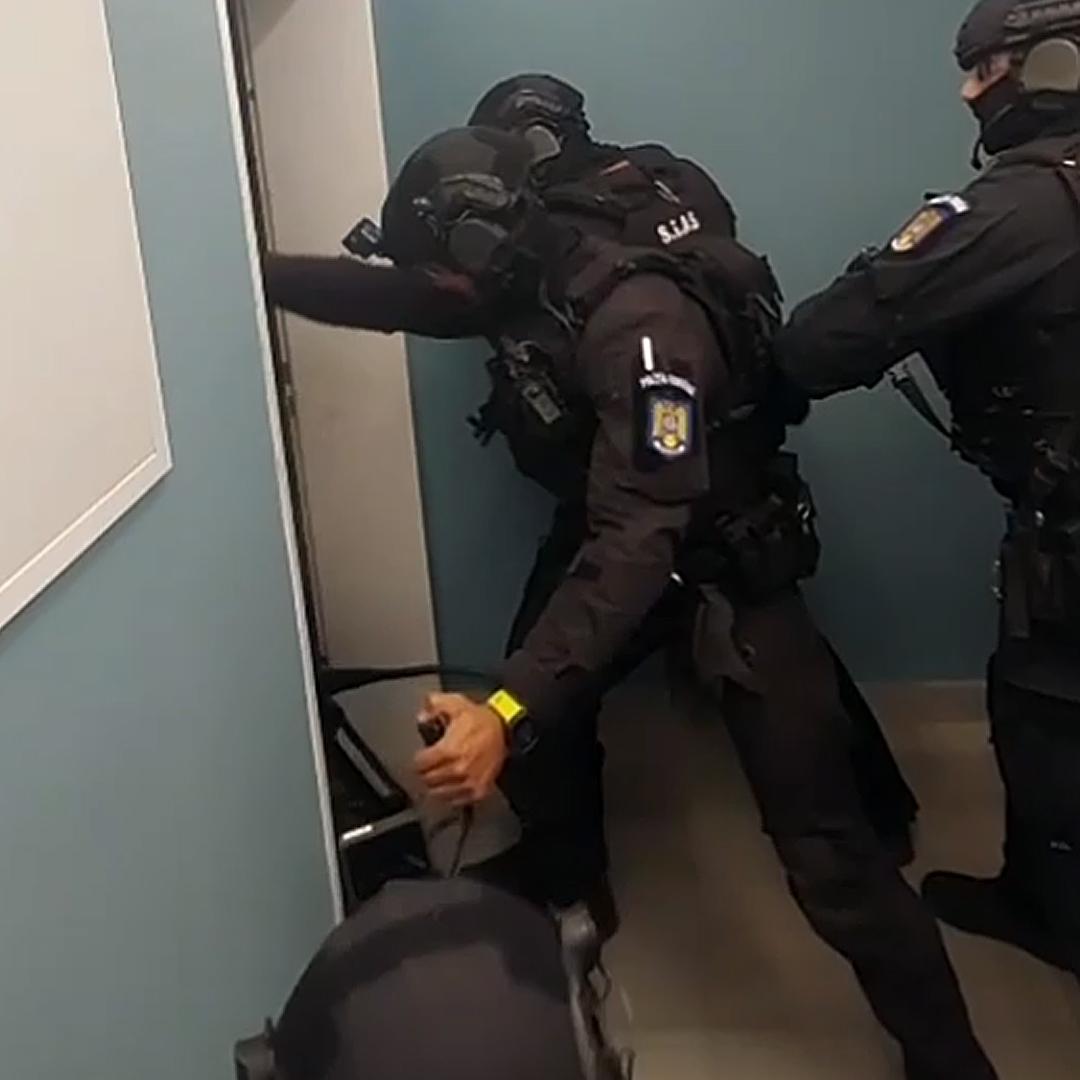
L’operazione KillSwitchL’indagine, coordinata dalle autorità tedesche e avviata agli inizi del 2025, ha coinvolto forze di polizia di Belgio, Finlandia, Germania, Grecia, Paesi Bassi, Romania, Spagna, Svizzera, Regno Unito e Stati Uniti, con il supporto di Europol, Eurojust e dei partner privati Group-IB e Bitdefender. Il 30 settembre l’operazione è culminata in otto perquisizioni simultanee in Spagna, Grecia, Romania e Regno Unito, con tre fermi. Gli investigatori hanno sequestrato cinque server centrali dell’infrastruttura RaaS, bloccato l’accesso a oltre 110 terabyte di dati esfiltrati dalle vittime e preso il controllo del sito di leak sul dark web usato per le minacce di pubblicazione. Sono stati inoltre congelati i proventi in criptovaluta riconducibili al gruppo.
Il profilo degli arrestatiIl dato più controverso riguarda l’età dei vertici dell’organizzazione. Il presunto capo della gang avrebbe 16 anni; l’identità non è stata resa pubblica proprio in ragione della minore età. Lo sviluppatore che si occupava dell’infrastruttura tecnica ha compiuto 18 anni ad agosto 2026, ma secondo gli inquirenti era ancora minorenne quando ha scritto gran parte del codice usato negli attacchi. Agli arresti si aggiungono un negoziatore, incaricato dei contatti con le vittime per la trattativa del riscatto, e un affiliato. Le autorità non escludono che il gruppo fosse più ampio e che altri attori nella catena di affiliazione debbano ancora essere identificati: le indagini proseguono.
Vittime e impattoSecondo le stime di Group-IB, KillSec avrebbe rivendicato circa 1.000 attacchi a livello globale nell’arco di due anni, con un tasso di successo stimato attorno al 50%; 274 le vittime confermate in modo indipendente. La distribuzione geografica vede gli Stati Uniti in testa con il 35% dei bersagli, seguiti da India (17%) e, a pari merito al 3%, Brasile, Regno Unito, Australia e Colombia. In Germania sono stati censiti 70 attacchi, 18 dei quali concentrati nella sola Amburgo. Tra i settori colpiti spiccano servizi professionali, tecnologia, sanità e finanza, con vittime di peso che includono una grande compagnia assicurativa, società di investimento e un’app di consumo con milioni di utenti attivi. Il CEO di Group-IB ha sintetizzato la postura del gruppo in una dichiarazione netta: gli affiliati di KillSec hanno colpito “le organizzazioni da cui le persone dipendono di più: ospedali, enti governativi e istituti finanziari”.
Vettori d’accesso e uso dell’intelligenza artificialeSul piano tecnico, KillSec non si è mai distinto per exploit particolarmente sofisticati: l’accesso iniziale alle reti vittima avveniva prevalentemente tramite vulnerabilità software note e non patchate, oltre a configurazioni di storage cloud mal protette, tipicamente bucket esposti o credenziali deboli su piattaforme SaaS. Il vero elemento distintivo, secondo quanto emerso dalle indagini, è stato l’impiego dell’intelligenza artificiale non per scrivere malware più evasivo, ma come moltiplicatore operativo: automazione della manutenzione dell’infrastruttura RaaS e supporto nella ricognizione e selezione dei potenziali bersagli. È un pattern che gli analisti osservano sempre più spesso anche in gruppi di fascia media: l’IA generativa abbassa la barriera d’ingresso tecnica, permettendo a operatori con competenze limitate — in questo caso letteralmente adolescenti — di gestire operazioni criminali di scala industriale.
Due righe per i difensoriOperation KillSwitch conferma un trend che i CISO dovrebbero già avere in cima alla lista delle priorità: la maggior parte delle intrusioni ransomware di fascia media continua a passare da vulnerabilità note non patchate e da configurazioni cloud lasciate aperte, non da zero-day costosi. Per le organizzazioni esposte, le contromisure restano quelle consolidate ma spesso disattese: patching tempestivo dei sistemi esposti su internet, audit periodico delle configurazioni di storage cloud (bucket S3/Azure Blob, permessi di condivisione), segmentazione delle reti per limitare il movimento laterale verso gli host di virtualizzazione ESXi, backup offline testati e immutabili, e monitoraggio dei leak site del dark web per rilevare precocemente eventuali rivendicazioni. Il sequestro dei 110 TB di dati rubati, inoltre, non elimina il rischio per le vittime storiche: una parte di quei dati potrebbe già essere stata copiata o rivenduta prima del takedown, motivo per cui le organizzazioni che sospettano di essere state colpite da KillSec dovrebbero comunque attivare le procedure di notifica e monitoraggio previste dal GDPR.
In sintesiGruppo: KillSec, da hacktivismo (2023) a RaaS (2024-2026)
Operazione: KillSwitch, coordinata da Europol/Eurojust, guidata dalla Germania
Esito: 3 fermi, 8 perquisizioni in Spagna, Grecia, Romania, UK; 5 server e 110 TB di dati sequestrati
Vittime: ~1.000 attacchi rivendicati, 274 confermate, USA e India i paesi più colpiti
Vettori: vulnerabilità note non patchate, cloud storage mal configurato
Particolarità: presunto leader 16enne, sviluppatore minorenne durante parte degli attacchi, uso di IA per infrastruttura e targeting
Indicatori operativi (Operazione KillSwitch / KillSec RaaS)
- Modello: Ransomware-as-a-Service, doppia estorsione
- Target VM: VMware ESXi (shutdown VM, delete snapshot, log wiping)
- Vettori iniziali: CVE note non patchate, cloud storage/bucket mal configurati
- Affiliazione: quota 20% al core team, ingresso con deposito $1.000 o reputazione forum
- Infrastruttura sequestrata: 5 server centrali, sito leak dark web, 110 TB di dati
- Agenzie coinvolte: Europol, Eurojust, Group-IB, Bitdefender, autorità DE/BE/FI/GR/NL/RO/ES/CH/UK/US