Vai al contenuto principale

#sandworm

Vediamo come il gruppo UAC-0099 ha trasformato un’agenda per gatti in una backdoor contro le infrastrutture ucraine

Si parla di:

Toggle

Un’agenda con la foto di un gatto e un promemoria per la pappa quotidiana: è questa, paradossalmente, la copertura scelta a fine

Altro...

Si parla di:

Toggle

Un’agenda con la foto di un gatto e un promemoria per la pappa quotidiana: è questa, paradossalmente, la copertura scelta a fine 2025 da uno dei gruppi di più persistenti contro le infrastrutture critiche ucraine per camuffare un downloader destinato a installare una di completa. ESET ha pubblicato l’8 ottobre un’analisi che ricostruisce due anni di evoluzione di MATCHBOIL, lo strumento con cui UAC-0099 ha colpito aziende di trasporto, manifatturiere ed energetiche in , in quello che il descrive come un allineamento, con confidenza media, agli interessi russi.

Chi è UAC-0099UAC-0099 è un cluster di attività tracciato dal CERT-UA almeno dal giugno 2023, con operazioni che secondo ESET risalgono al 2022. Il gruppo si concentra su cyberspionaggio contro organizzazioni governative, istituti finanziari e media ucraini, e secondo l’analisi potrebbe operare anche come initial access broker per Sandworm, l’unità del GRU russo responsabile di alcuni dei sabotaggi informatici più aggressivi mai documentati contro la rete elettrica ucraina. Oltre a MATCHBOIL, il gruppo dispone di un secondo downloader, LONEPAGE, basato su . Il payload più frequentemente distribuito è MATCHWOK, una backdoor scritta in C# usata in modo esclusivo da UAC-0099, capace di eseguire comandi PowerShell e catturare screenshot dalla macchina infetta.

La catena di infezioneL’accesso iniziale avviene tramite spear phishing: email mirate contengono un link che scarica un archivio con uno script VBScript, che la vittima deve eseguire manualmente per avviare MATCHBOIL. Una volta in esecuzione, il downloader verifica l’assenza di una directory specifica in %LOCALAPPDATA% e raccoglie informazioni identificative della macchina, CPUID, numero di serie del BIOS, prima di effettuare tre richieste HTTPS sequenziali al server di comando e controllo: la prima restituisce un valore numerico, la seconda una risposta in formato simile a HTML con il payload codificato in esadecimale ed estratto tramite espressioni regolari, la terza una stringa di configurazione. Il payload finale, tipicamente MATCHWOK, viene poi reso persistente tramite una voce nella chiave Run del registro o un’attività pianificata.

È la storia di come questa catena si sia affinata nel tempo a rendere il report di ESET particolarmente istruttivo. Nei campioni di aprile 2024, MATCHBOIL era un downloader “one-shot” offuscato con simboli Unicode e una routine XOR artigianale, con persistenza tramite chiave Run e un’attività pianificata denominata Updates\CheckTask; il payload veniva depositato in %LOCALAPPDATA%\DeviceMonitor. A luglio 2025 il gruppo è passato a un’esecuzione tramite task asincroni e ha ampliato la profilazione della vittima, affidando l’avvio del payload alla classe WMI Win32_Process.

Il salto di qualità arriva tra novembre e dicembre 2025: il codice viene riscritto con l’offuscatore commerciale .NET Reactor (Eziriz), che aggiunge virtualizzazione del codice e offuscamento del flusso di controllo, rendendo l’analisi statica molto più onerosa. È qui che compare il travestimento felino: un’interfaccia grafica ingannevole che mostra un’agenda giornaliera, con un refuso che richiama l’acquisto di latticini, si avvia con l’argomento -auto e un mutex Global\PlannerAssistant, mentre il payload reale viene depositato in %LOCALAPPDATA%\MeowCheck\MeowMeowProgramm.exe e comunica con il C2 ogni due minuti tramite un’attività pianificata (UpdateCheckers\DailyPlanner) che si attiva ogni sette minuti. A febbraio 2026 il tema cambia ancora: gli argomenti diventano -plans e -renew, e in uno dei campioni la GUI ingannevole si trasforma in una finta utility di ricerca testo basata su espressioni regolari, più credibile, meno riconoscibile. Ad aprile 2026, con la variante che ESET chiama MATCHBOIL.V2 (descritta anche dal CERT-UA), il malware diventa una DLL caricata da un loader C# dedicato, con payload in %LOCALAPPDATA%\SMTPClient\SMTPClientApplication.exe e persistenza tramite un’attività chiamata Checker nella directory MailClient: il tema del gatto è ormai completamente abbandonato in favore di nomi che mimano software di posta legittimo.

Anti-analisi su misuraOltre all’offuscamento, le versioni più recenti integrano controlli pensati specificamente per evitare le sandbox di analisi automatica. MATCHBOIL legge gli eventi di Windows con ID 6013 (quelli che riportano l’uptime del sistema) tramite la classe EventLogReader, usando pattern sia in inglese che in russo, e si considera “sicuro” solo se trova almeno tre eventi con un uptime di almeno 7.200 secondi, un modo elegante per scartare le macchine virtuali appena avviate tipiche dei sandbox. A questo si aggiunge un controllo Debugger.IsAttached e, nelle varianti più recenti, una verifica della data di installazione del sistema operativo: se Windows risulta installato da meno di dieci giorni, il malware interrompe l’esecuzione, partendo dal presupposto che una macchina così “giovane” sia più probabilmente un ambiente di analisi che una postazione di lavoro reale.

Infrastruttura e vittimePer il comando e controllo, UAC-0099 si appoggia a server privati virtuali, in particolare del provider BL Networks tramite BitLaunch, nascosti dietro Cloudflare e protetti da certificati TLS Let’s Encrypt non riutilizzati tra domini diversi, una pratica operativa che riduce la possibilità di collegare rapidamente infrastrutture diverse tramite pivot sui certificati. Sul fronte delle vittime, ESET non nomina le singole organizzazioni ma conferma attacchi contro più aziende di trasporto nell’estate 2025, un’impresa manifatturiera a dicembre 2025 e un’azienda del settore energetico a giugno 2026, un target set che, unito al possibile ruolo di initial access broker per Sandworm, disegna un interesse operativo coerente con la pressione russa sulle infrastrutture critiche ucraine osservata dall’inizio dell’invasione.

Due righe per i difensoriIl caso MATCHBOIL è un buon promemoria di quanto l’offuscamento commerciale “pronto all’uso”, in questo caso .NET Reactor, stia diventando lo standard anche per gruppi che fino a poco tempo fa si affidavano a routine artigianali facilmente riconoscibili. Per i team SOC che monitorano asset in Ucraina o legati alla catena di fornitura di infrastrutture energetiche e di trasporto regionali, le indicazioni pratiche sono tre: trattare con sospetto l’esecuzione manuale di script VBScript scaricati da link email, specialmente se seguita da attività pianificate con nomi plausibili ma generici (DailyPlanner, Checker, CheckTask); monitorare la creazione di mutex con pattern riconoscibili e chiamate a EventLogReader da processi non amministrativi, un comportamento anomalo per la maggior parte del software legittimo; infine, includere BitLaunch/BL Networks e gli altri hosting VPS a basso costo dietro Cloudflare nelle liste di controllo per il traffico C2 sospetto, specialmente quando il certificato TLS è stato emesso di recente tramite Let’s Encrypt per un dominio appena registrato.

Indicatori di compromissione# Hash file (SHA-1) - ESET Research, MATCHBOIL/MATCHWOK (apr 2024 - apr 2026)
B6569B0050B864C4A0D32326954BC2D3852A3958 PlannerLibrary.dll
A926889BAB31F3C34663D18C05C4E862EF367028 AnimalUpdater.exe
026F892630D0A4FE854A75984695BA99AF0022C4 bootloader.exe
F886B615CB9E23EAD2718FF2A61155ACFB04CE9E PlannerAssistantManager.exe
1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE PlannerAssistantManager.exe (variante)
C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC RegularExpressionExplorer.exe
6D72B56B86FD5ED9BD188C8C88CFC69476F836E7 HelpersLibraries.dll

Domini e infrastruttura C2

virtualdailyplanner[.]pro # dietro Cloudflare, primo avvistamento 2025-11-10
telemetry-conf[.]com # dietro Cloudflare, primo avvistamento 2025-08-12
flycloud-service[.]com # 64.95.10[.]223 - BL Networks/BitLaunch
airarticlegenerate[.]com # 64.95.13[.]210 - BL Networks/BitLaunch

Percorsi e artefatti su disco (per versione)

%LOCALAPPDATA%\DeviceMonitor\ # 2024
%LOCALAPPDATA%\MeowCheck\MeowMeowProgramm.exe # nov-dic 2025 ("tema gattino")
%LOCALAPPDATA%\SMTPClient\SMTPClientApplication.exe # apr 2026 (MATCHBOIL.V2)

Attivita pianificate osservate

Updates\CheckTask
UpdateCheckers\DailyPlanner
MailClient\Checker

Mutex

Global\PlannerAssistant

Riferimento primario

ESET Research - "MATCHBOIL: New tricks, same old evil intentions" (8 ottobre 2026)

welivesecurity.com/en/eset-research/matchboil-new-tricks-same-old-evil-intentions/
#cyberwar #apt #backdoor #cyberspionaggio #sandworm #ukraine #russia #certua #ucraina

0

Caricamento...

0
4

Caricamento...

Tczew sotto attacco (di nuovo): dentro la campagna filorussa che sabota le centrali polacche

Si parla di:

Toggle

Il 10 agosto una turbina idroelettrica nei pressi di Danzica ha iniziato a impazzire: giri al minuto e potenza generata hanno os

Altro...

Si parla di:

Toggle

Il 10 agosto una turbina idroelettrica nei pressi di Danzica ha iniziato a impazzire: giri al minuto e potenza generata hanno oscillato in modo erratico fino all’arresto forzato del gruppo generatore-rotore. Non un guasto meccanico, ma la seconda intrusione andata a segno in pochi mesi contro lo stesso impianto, rivendicata con tanto di video dagli stessi attaccanti. È l’ultimo episodio di una campagna che il Polska descrive ormai come sistematica contro il settore energetico e idrico del Paese, e che affonda le radici in un attacco ben più ampio, condotto a fine dicembre 2025 dal gruppo russo contro una trentina di siti tra centrali di cogenerazione e centri di dispacciamento rinnovabili.

Un impianto già colpito, questa volta a pieno regimeLa centrale presa di mira si trova a Tczew, nel voivodato della Pomerania, ed era già stata bersaglio di un primo tentativo a maggio 2026, fallito perché l’impianto era per manutenzione e l’impatto operativo fu quindi nullo. Il 10 agosto, invece, gli attaccanti sono riusciti a operare mentre la centrale era pienamente funzionante: la prima volta, secondo gli analisti polacchi, che questo specifico gruppo di hacktivisti filo-russi ottiene un’interferenza reale sui parametri di produzione. Una volta dentro l’interfaccia di controllo, hanno spinto i valori operativi ai loro estremi — minimo o massimo — fino a costringere generatore e rotore all’arresto. I dati di monitoraggio del giorno dell’attacco mostrano picchi anomali di velocità di rotazione e livello dell’acqua, alternati a periodi di potenza erogata pari a zero: la firma tipica di una manipolazione manuale del pannello SCADA, non di un errore di processo.

Gli stessi autori hanno pubblicato un video dell’intrusione, un dettaglio che negli ambienti di filorusso serve tanto a rivendicare la paternità dell’attacco quanto a intimidire altri operatori del settore. L’attribuzione a un attore specifico resta fluida: gruppi come Army of Reborn e la galassia riconducibile a Sandworm operano spesso in una zona grigia tra hacktivismo spontaneo e operazioni orchestrate dai servizi militari russi (GRU), rendendo la distinzione tra “protesta” e sabotaggio di stato sempre più teorica.

Il precedente: come un router in un parco eolico ha aperto la porta a un impianto di teleriscaldamentoPer capire la portata della minaccia occorre guardare a un pubblicato in contemporanea dal CERT Polska, che ricostruisce nel dettaglio un secondo attacco avvenuto in parallelo a quello di fine dicembre 2025 contro il settore energetico polacco, fino ad ora meno noto. Il bersaglio era un piccolo impianto di cogenerazione (CHP) che fornisce calore a circa 50.000 residenti. L’obiettivo, scrive il CERT, era “puramente distruttivo”.

La catena di intrusione è particolarmente istruttiva perché introduce una tecnica mai documentata prima in né altrove: il pivoting attraverso una APN privata (Access Point Name), la rete cellulare dedicata che i distributori di (DSO) usano per far comunicare i propri sistemi SCADA con gli apparati di campo installati nelle sottostazioni.

Accesso iniziale tramite un dispositivo Fortinet VPN/firewall esposto su internet e installato presso un parco eolico.

Dalla stessa rete, individuazione di un router cellulare Teltonika e accesso alla sua interfaccia di amministrazione.

Abuso del servizio SSH del router per creare un tunnel verso la APN privata gestita dal DSO, normalmente riservata al traffico SCADA legittimo.

Scansione della APN e individuazione di un PLC Wago attivo presso l’impianto CHP, anch’esso con SSH esposto: da qui, accesso diretto alla rete OT della centrale.

Dopo circa una settimana di ricognizione, connessione ai PLC Siemens, passaggio in modalità “stop” e impostazione di una password per impedire agli operatori di riprendere il controllo della logica di processo — con conseguente arresto della turbina a vapore e del sistema di trattamento acque.

Presi di mira anche server seriali e switch di rete Moxa, oltre a inverter/VFD ABB e Schneider Electric, configurati per bloccare l’accesso agli operatori legittimi.

Il personale dell’impianto è riuscito a limitare i tempi di fermo ripristinando i PLC alle impostazioni di fabbrica e ricaricando la logica dai backup. Ma non tutto è stato recuperabile: nel tentativo di cancellare le tracce, gli attaccanti hanno danneggiato in modo permanente il controller Wago usato come gateway d’accesso, corrompendone la tabella delle partizioni. Un successivo reset di fabbrica non è bastato a farlo ripartire, e il dispositivo è rimasto inutilizzabile — portando con sé anche i log necessari all’indagine forense.

DynoWiper e il contesto dell’attacco del dicembre 2025L’attacco alla APN privata va letto come parte della stessa ondata che il 29-30 dicembre 2025 colpì una trentina di siti energetici polacchi, incluse centrali di cogenerazione e centri di dispacciamento eolico e fotovoltaico. In quel caso ESET ha attribuito con confidenza media l’operazione a Sandworm, individuando l’uso di un nuovo wiper — battezzato DynoWiper e rilevato dai prodotti ESET come Win32/KillFiles.NMO — con tattiche molto simili al wiper ZOV già usato contro l’Ucraina. L’accesso iniziale in quel caso è avvenuto tramite dispositivi edge esposti su internet, seguito dalla distruzione di dati sulle interfacce HMI e dalla corruzione del firmware di alcuni apparati OT, causando danni permanenti ad alcune RTU (Remote Terminal Unit). L’operazione, va detto, è stata contenuta prima di provocare un blackout reale, e la tempistica — a ridosso del decimo anniversario dell’attacco alla rete elettrica ucraina del dicembre 2015 — non sembra casuale.

Il quadro complessivo che emerge da Tczew, dalla APN privata e da DynoWiper è quello di una pressione costante e multiforme sulle infrastrutture critiche polacche. Il vicepremier Krzysztof Gawkowski ha dichiarato che il Paese subisce oggi circa 300 attacchi al giorno di matrice russa, il triplo rispetto all’anno precedente, e che gli obiettivi spaziano dalla rete idrica a quella elettrica. Solo negli ultimi mesi sono stati colpiti impianti di trattamento acque a Szczytno, Sierakowo, Witków e il depuratore di Kuźnica, oltre a piscine e fontane pubbliche — bersagli minori ma sintomatici di una strategia che punta a normalizzare l’intrusione in qualunque sistema OT raggiungibile, non solo nei nodi strategici. Un pattern che ricorda da vicino quanto osservato in Norvegia, dove hacker filorussi hanno manipolato le valvole di una diga, e negli Stati Uniti e in Francia, dove impianti idrici sono stati presi di mira con le stesse modalità opportunistiche.

Due righe per i difensoriIl filo conduttore tra i due episodi polacchi è la superficie di attacco “dimenticata”: dispositivi edge esposti (VPN/firewall Fortinet), router cellulari con interfacce di amministrazione raggiungibili, servizi SSH lasciati attivi su PLC e gateway pensati per reti “isolate” ma di fatto raggiungibili tramite APN condivise con altri operatori. Per chi gestisce ambienti OT/ICS, in particolare nel settore energetico e idrico, questo caso offre alcune lezioni operative concrete: segmentare rigorosamente le APN private evitando che un singolo dispositivo compromesso funga da ponte tra reti di operatori diversi; disabilitare SSH e altri servizi di gestione remota sui PLC quando non strettamente necessari, o quantomeno restringerne l’accesso con allowlist IP e MFA; monitorare le interfacce HMI/SCADA per variazioni anomale dei parametri operativi che non corrispondono a comandi degli operatori; e predisporre backup offline della logica PLC, testati periodicamente, dato che in entrambi i casi documentati sono stati proprio i backup a permettere un ripristino rapido.

Indicatori e riferimenti tecniciMalware: DynoWiper (ESET: Win32/KillFiles.NMO)
SHA-1 noto: 4EC3C90846AF6B79EE1A5188EEFA3FD21F6D4CF6
Attore: Sandworm (Russia, GRU-linked) - confidenza media
Vettore 1: dispositivi edge esposti (VPN/firewall Fortinet) - attacco 30 siti, dic. 2025
Vettore 2 (novel): pivot su APN privata via router cellulare Teltonika -> PLC Wago -> PLC Siemens (stop mode)
Apparati OT coinvolti: PLC Wago e Siemens, switch/serial server Moxa, VFD ABB/Schneider Electric
Impianto colpito 10 ago 2026: centrale idroelettrica di Tczew (Pomerania, Polonia)
Fonte primaria: report CERT Polska, follow-up settore energetico 2025Nessun blackout è stato causato finora da queste operazioni, ma il trend è inequivocabile: gli attaccanti stanno affinando tecniche di pivoting sempre più sofisticate per raggiungere reti OT considerate “air gapped” o comunque isolate, e la loro pazienza — settimane di ricognizione silenziosa prima di agire — dimostra un livello di preparazione che va ben oltre il semplice defacement dimostrativo.

#cyberwar #infosec #apt #sandworm #russia #icsscada #polonia

0

Caricamento...

0
4

Caricamento...

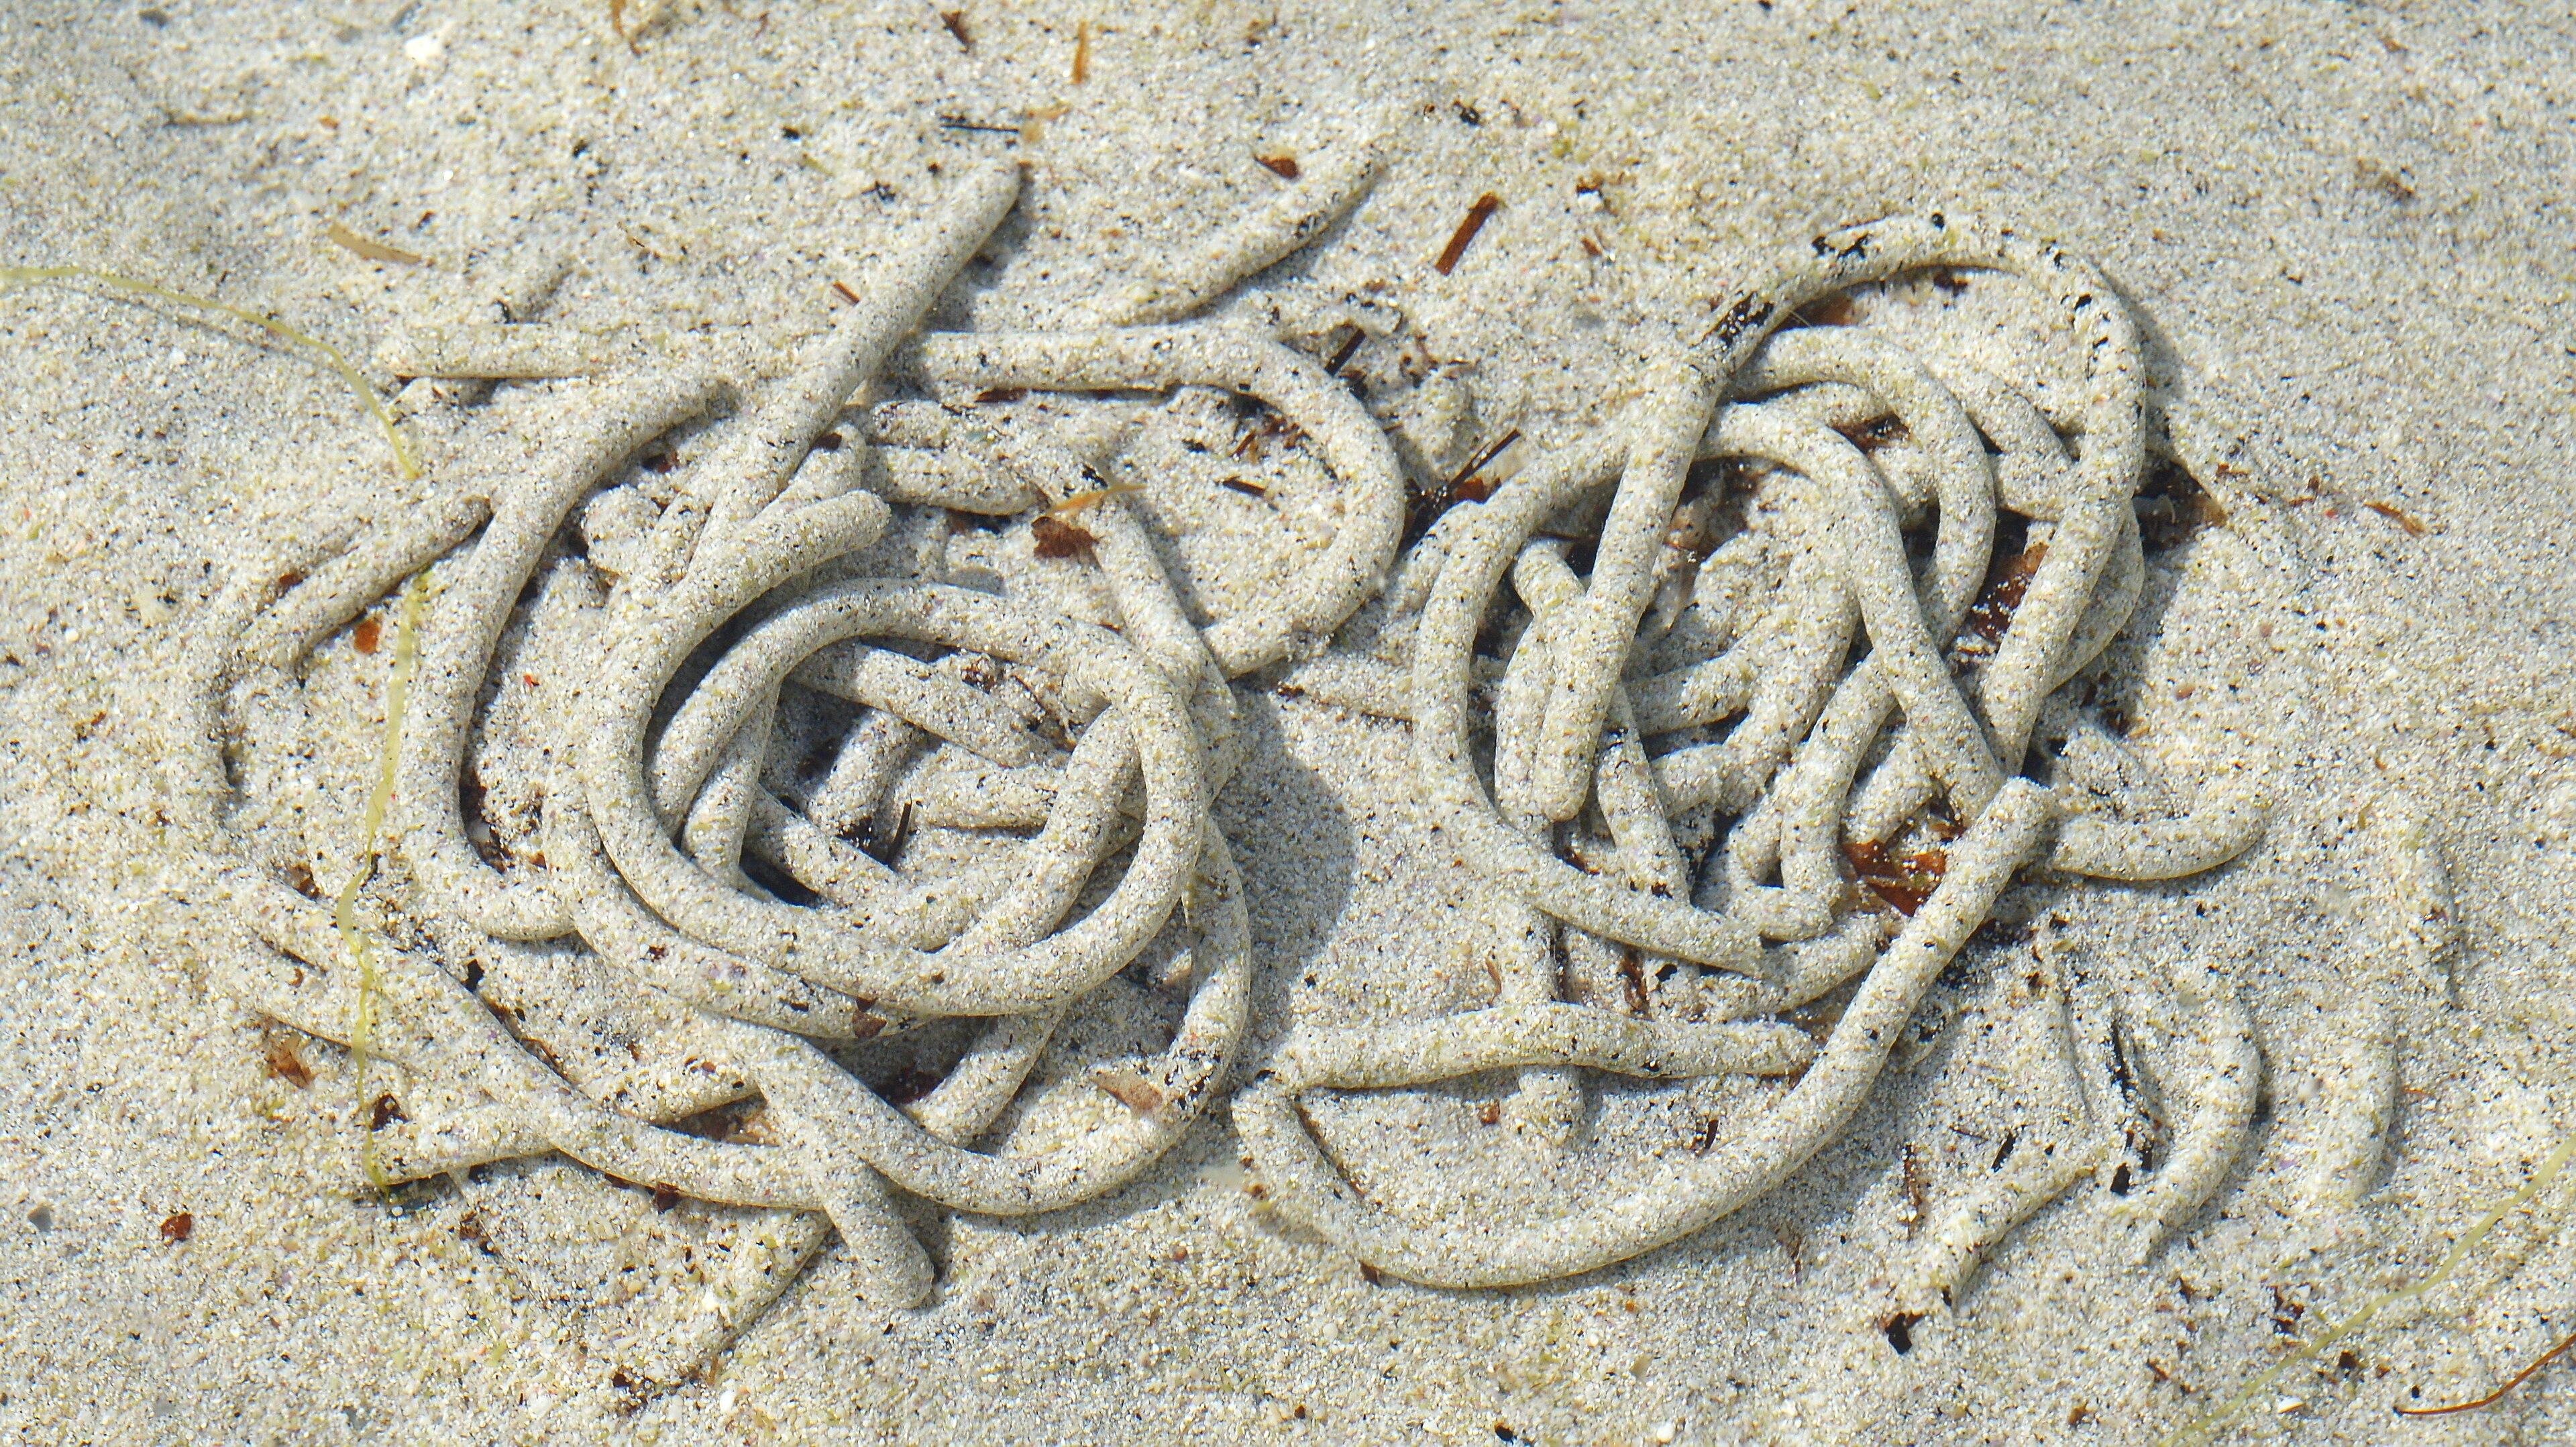
Arenicola sp. Casts

Altro...

Arenicola sp. Casts

A photo of Arenicola sp. casts in sand under very shallow water.

#photography #nature #naturephotography #photo #darktable #wildlife #wildlifephotography #sealife #marinelife #artwithopensource #ccbysa #sandworm #lugworm #annelid #worm #worms

6

Caricamento...

0
0

Caricamento...