#ukraine

On Monday, a longtime GOP insider warned that President Donald Trump is pushing the United States into an “axis of evil” alongside its greatest advers
Altro...
On Monday, a longtime GOP insider warned that President Donald Trump is pushing the United States into an “axis of evil” alongside its greatest advers
Altro...On Monday, a longtime GOP insider warned that President Donald Trump is pushing the United States into an “axis of evil” alongside its greatest adversaries.#trump-putin #putin #vladimir-putin #charlie-sykes #ukraine #trump-ukraine #russia-ukraine-war #trump-russia
Trump's latest move forces US into 'axis of evil': GOP insider


Zelenskyy with the receipts:
Quote from Zelenskyy: "To understand whether these are really technical problems at SpaceX, or whether it is some kind o
Altro...
Zelenskyy with the receipts:
Quote from Zelenskyy: "To understand whether these are really technical problems at SpaceX, or whether it is some kind o
Altro...Zelenskyy with the receipts:
Quote from Zelenskyy: "To understand whether these are really technical problems at SpaceX, or whether it is some kind of operation or agreement to restrict us, to disconnect us, to prevent us from defending ourselves and protecting our people... we sent a couple of cars with Starlink to the territory of European Union countries, and they drove at speeds of over 180 km/h where permitted. Starlink works. We have the corresponding records and the corresponding evidence."
Zelenskyy on Starlink operations: test in EU has proved restrictions apply only in Ukraine#USPol #RussiaUkraineWar #Ukraine #Krasnov
https://www.pravda.com.ua/eng/news/2026/10/17/8058503/
On Thursday, a whistleblower from President Donald Trump’s first administration laid out the pattern of Russian collusion that has extended across bot
Altro...
On Thursday, a whistleblower from President Donald Trump’s first administration laid out the pattern of Russian collusion that has extended across bot
Altro...On Thursday, a whistleblower from President Donald Trump’s first administration laid out the pattern of Russian collusion that has extended across both terms.#trump-ukraine #russia #ukraine #trump-treason #trump-impeachment #russian-collusion #miles-taylor #starshield #treason #impeachment #trump-russia
Leaker details Trump's track record of 'treason' worthy of 'impeachment'
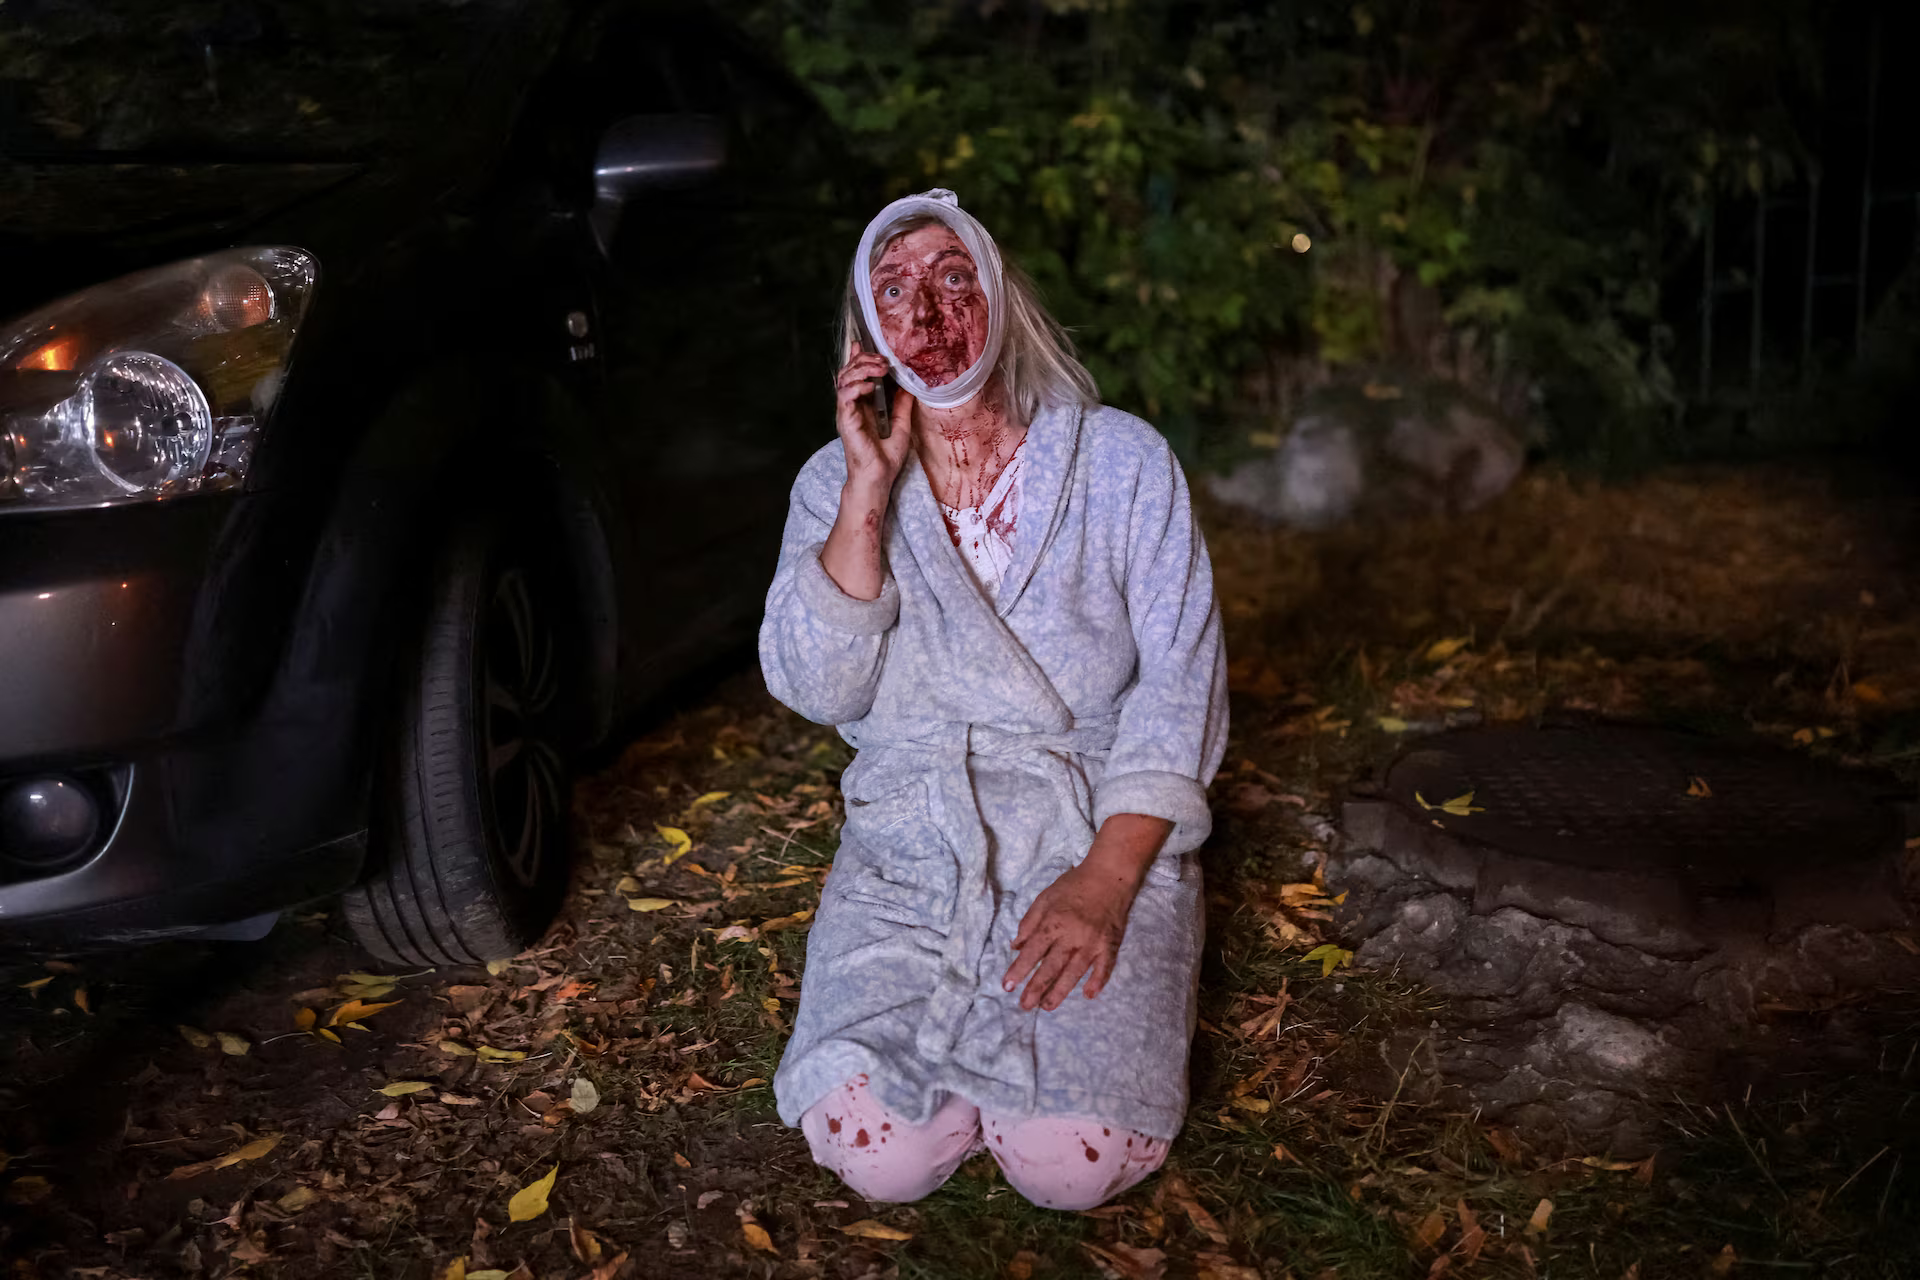
A wounded woman sits on the ground at the site of an apartment building damaged during a Russian missile strike, amid Russia's attack on Ukraine, in K
Altro...
A wounded woman sits on the ground at the site of an apartment building damaged during a Russian missile strike, amid Russia's attack on Ukraine, in K
Altro...A wounded woman sits on the ground at the site of an apartment building damaged during a Russian missile strike, amid Russia's attack on Ukraine, in Kyiv. REUTERS/Yan Dobronosov
On Wednesday, Nobel Prize-winning economist Paul Krugman sounded the alarm about President Donald Trump’s plan to “punish” the U.S. during the final t
Altro...
On Wednesday, Nobel Prize-winning economist Paul Krugman sounded the alarm about President Donald Trump’s plan to “punish” the U.S. during the final t
Altro...On Wednesday, Nobel Prize-winning economist Paul Krugman sounded the alarm about President Donald Trump’s plan to “punish” the U.S. during the final two years of his term.#trump-nero #nero #hitler #trump-hitler #paul-krugman #midterms #ukraine #trump-vanity-projects #kennedy-center #trump-midterms
Trump has a historic plan to ‘punish’ the US: Nobel economist

Hikvision sotto il mirino in Ucraina, nove giorni di spionaggio
Si parla di:
Toggle
Per nove giorni, tra il 23 settembre e il 1° ottobre 2026, quattro indirizzi IP hanno scandagliato metodicamente le telecamere e
Altro...
Si parla di:
Toggle
Per nove giorni, tra il 23 settembre e il 1° ottobre 2026, quattro indirizzi IP hanno scandagliato metodicamente le telecamere e
Altro...Si parla di:
Toggle
Per nove giorni, tra il 23 settembre e il 1° ottobre 2026, quattro indirizzi IP hanno scandagliato metodicamente le telecamere e i DVR #Hikvision esposti in #Ucraina, sfruttando un comando #injection vecchio di cinque anni. Nessun #malware scaricato, nessun tentativo di nascondersi dietro un comando diverso dall’altro: solo lo stesso probe, ripetuto migliaia di volte, concentrato esclusivamente su obiettivi ucraini. È il tipo di disciplina operativa che secondo i ricercatori di #GreyNoise, che hanno isolato la campagna, difficilmente si vede nel rumore di fondo degli scanner opportunistici.
Una vulnerabilità vecchia, un bersaglio molto specificoLa falla sfruttata è #CVE-2021-36260, un command injection con punteggio CVSS 9,8 che consente l’esecuzione di comandi da remoto e senza autenticazione su diversi modelli di telecamere IP e DVR Hikvision. Hikvision ha rilasciato la patch nel 2021, ma cinque anni dopo il parco installato di dispositivi con #firmware non aggiornato resta enorme: ricerche indipendenti hanno rilevato decine di migliaia di unità ancora esposte su internet a livello globale, e #SonicWall ha registrato oltre 67 milioni di tentativi di attacco contro telecamere Hikvision nelle sole reti del Regno Unito nel 2025, circa un quinto di tutti gli attacchi di severità medio-alta osservati dall’azienda. Non è quindi la vulnerabilità a rendere interessante questa campagna, ma la sua geografia: secondo GreyNoise, tutte le richieste sospette erano dirette verso dispositivi in Ucraina, e i quattro IP coinvolti non sono mai comparsi nei sensori dell’azienda al di fuori del Paese, nonostante attacchi simili a telecamere Hikvision vengano osservati regolarmente altrove nel mondo.
Quattro IP, un solo operatoreGreyNoise ha ricostruito la campagna analizzando il traffico raccolto dai propri sensori: quasi tutta l’attività proveniva da quattro indirizzi IP. Tre erano nodi di uscita del servizio VPN commerciale PureVPN con geolocalizzazione in Lituania, il quarto apparteneva invece a una rete ucraina. I ricercatori ritengono probabile che dietro i tre IP PureVPN ci sia un unico operatore, mentre collegano l’IP ucraino alla stessa campagna con un livello di confidenza più basso. Il comando utilizzato per testare la vulnerabilità era identico in ogni richiesta e ricalcava un template pubblico per Nuclei, il popolare scanner di vulnerabilità open source: segno che l’operazione puntava a mappare rapidamente quali dispositivi fossero ancora vulnerabili, non a dimostrarne subito il controllo. GreyNoise non ha infatti trovato prove di download di malware né di accesso effettivo ai flussi video, e non può confermare che un solo dispositivo sia stato compromesso con successo: la campagna, per quanto osservato, si è fermata alla fase di ricognizione.
Perché una telecamera vale più di un videoIl valore di una rete di telecamere compromesse in un Paese in guerra non sta (solo) nel contenuto delle riprese. Un accesso silenzioso a un sistema di videosorveglianza permette di osservare il territorio, i movimenti di mezzi e persone, e in alcuni casi persino gli effetti di un attacco cinetico, senza bisogno di presenza fisica sul posto né di un asset umano da proteggere. Non è un rischio teorico: nella stessa finestra temporale, GreyNoise segnala che la Russia ha intensificato attacchi missilistici e con droni contro l’Ucraina, pur specificando esplicitamente di non poter stabilire un collegamento diretto tra le due cose (“non possiamo dire se le due cose siano connesse”, la cautela dei ricercatori). Il precedente più citato in questo ambito resta quello dell’intelligence israeliana, che per anni avrebbe avuto accesso alle reti di telecamere del traffico in Iran a scopo di sorveglianza (“conoscevamo Teheran come conosciamo Gerusalemme”, avrebbe dichiarato un funzionario), mentre in senso opposto Teheran è stata accusata di aver usato telecamere di sicurezza private in Israele per raccogliere informazioni. Non è inoltre la prima volta che le telecamere Hikvision finiscono sotto osservazione in chiave di sicurezza nazionale: lo scorso luglio questa testata aveva già documentato come l’intelligence russa sfrutti reti di telecamere IP per monitorare le rotte di rifornimento NATO verso l’Ucraina, segno di un interesse operativo consolidato — e bidirezionale — per questo tipo di infrastruttura.
Attribuzione: nessuna certezza, molte domande aperteGreyNoise non attribuisce la campagna a un attore o a uno Stato specifico, e l’unico elemento geografico concreto resta il collegamento a bassa confidenza con l’indirizzo IP ucraino. L’uso di infrastruttura VPN commerciale per mascherare l’origine reale del traffico è del resto una pratica comune tanto a operatori criminali quanto a gruppi legati a Stati, e da sola non costituisce un indizio di attribuzione. Quello che emerge con maggiore chiarezza è il profilo operativo: una finestra temporale precisa, un bersaglio geografico univoco, uno strumento standard riutilizzato in modo sistematico e nessuna “rumorosità” tipica degli scanner opportunistici che colpiscono indiscriminatamente ovunque nel mondo. Per i difensori, l’attribuzione resta meno urgente della domanda operativa: chiunque sia stato, aveva già mappato quali telecamere ucraine restano vulnerabili a una falla nota dal 2021.
Cosa farePer chi gestisce dispositivi Hikvision, specialmente in contesti sensibili o in prossimità di infrastrutture critiche, la raccomandazione resta la stessa da cinque anni, solo più urgente oggi: verificare la versione firmware installata e applicare la patch per CVE-2021-36260 se non è già stata distribuita, individuare ed eliminare ogni esposizione diretta di telecamere e DVR su internet pubblico, e mettere questi dispositivi dietro VPN o segmentazione di rete dedicata. Vale anche la pena monitorare i log di accesso per pattern di richieste ripetitive e identiche, la firma tipica di una scansione basata su template come quella osservata in questa campagna, e trattare ogni telecamera IoT esposta — per quanto banale possa sembrare rispetto a un server aziendale — come un potenziale sensore nelle mani di qualcun altro.
Indicatori di compromissione# Vulnerabilità sfruttata
CVE-2021-36260 (CVSS 9.8) - command injection non autenticato
Dispositivi: telecamere IP e DVR Hikvision con firmware non aggiornato
Finestra della campagna
Primi probe: 21 settembre 2026
Sfruttamento attivo: 23 settembre - 1 ottobre 2026 (9 giorni)
Dopo il 1 ottobre: nessuna ulteriore attività dagli stessi IP
Infrastruttura osservata (4 IP totali)
3x IP - nodi di uscita PureVPN, geolocalizzati in Lituania
1x IP - rete ucraina (collegamento a bassa confidenza)
Tooling
Template pubblico Nuclei per CVE-2021-36260
Comando di test identico in tutte le richieste osservate
Target
Esclusivamente dispositivi geolocalizzati in UcrainaGli indirizzi IP specifici non sono stati resi pubblici da GreyNoise; per i dettagli completi si rimanda alla pubblicazione originale dei ricercatori.
Thoughts and prayers for the hundreds of thousands of Trump supporters who didn’t survive the bombing of the Moscow data center.
Altro...
Thoughts and prayers for the hundreds of thousands of Trump supporters who didn’t survive the bombing of the Moscow data center.
Altro...Thoughts and prayers for the hundreds of thousands of Trump supporters who didn’t survive the bombing of the Moscow data center.
#DataCenters #trump #MAGA #republicans #Ukraine #russia #iran #Epstein #News #worldnews #diesel
“#peace through strength.” logic is self-evident. A strong country can deter others from making war. A strong country can support reconstruction after
Altro...
“#peace through strength.” logic is self-evident. A strong country can deter others from making war. A strong country can support reconstruction after
Altro...“#peace through strength.” logic is self-evident. A strong country can deter others from making war. A strong country can support reconstruction after a conflict. A strong country attracts allies and builds relationships. If necessary, a strong country can win a war. Under Donald #trump , the #usa is not a strong country in any of these senses, or indeed in any sense at all. Instead, it is a country that generates and extends #war through weakness [#russia #iran #ukraine] https://snyder.substack.com/p/war-through-weakness
War Through #Weakness
Trump’s Superpower Suicide in Iran and Russia
Timothy #Snyder Oct 11, 2026
Under Donald #Trump, the United States is ... a country that generates and extends war through weakness.
https://snyder.substack.com/p/war-through-weakness
#TimothySnyder #ThinkingAbout
#Strongmen #superpower #elections
#usa #Russia #Putin #Iran #hormuz #peace #war
#PeteHegseth #Hegseth #invasion #escalation #oil #gas
#StandWithUkraine #SlavaUkraini #Ukraine
🇷🇺 🇪🇺 Western intelligence agencies have warned Europe’s defence bosses that #Russia is stepping up efforts to assassinate them, prompting companies t
Altro...
🇷🇺 🇪🇺 Western intelligence agencies have warned Europe’s defence bosses that #Russia is stepping up efforts to assassinate them, prompting companies t
Altro...🇷🇺 🇪🇺 Western intelligence agencies have warned Europe’s defence bosses that #Russia is stepping up efforts to assassinate them, prompting companies to increase personal security around their top executives.
With progress on the battlefield deadlocked in #Ukraine and Russia’s economy struggling, the Kremlin has ordered an expansion of sabotage and “hybrid” operations in #Europe as it seeks to fatally weaken support for Kyiv in the coming months.
https://www.ft.com/content/5da2dd05-9583-4a75-b018-2c5024383ec4?syn-25a6b1a6=1
Vediamo come il gruppo UAC-0099 ha trasformato un’agenda per gatti in una backdoor contro le infrastrutture ucraine
Si parla di:
Toggle
Un’agenda con la foto di un gatto e un promemoria per la pappa quotidiana: è questa, paradossalmente, la copertura scelta a fine
Altro...
Si parla di:
Toggle
Un’agenda con la foto di un gatto e un promemoria per la pappa quotidiana: è questa, paradossalmente, la copertura scelta a fine
Altro...Si parla di:
Toggle
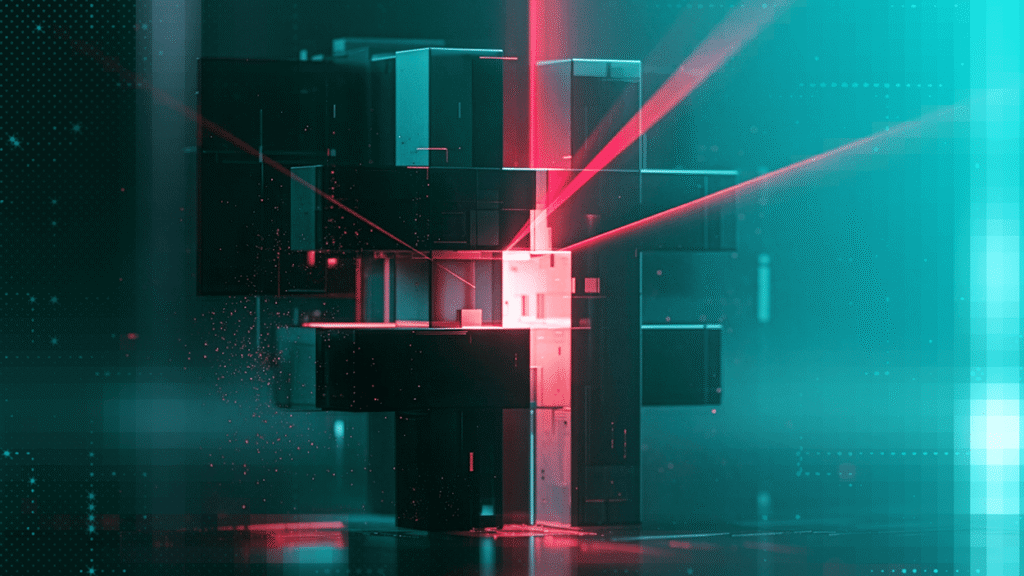
Un’agenda con la foto di un gatto e un promemoria per la pappa quotidiana: è questa, paradossalmente, la copertura scelta a fine 2025 da uno dei gruppi di #cyberspionaggio più persistenti contro le infrastrutture critiche ucraine per camuffare un downloader destinato a installare una #backdoor di #sorveglianza completa. ESET ha pubblicato l’8 ottobre un’analisi che ricostruisce due anni di evoluzione di MATCHBOIL, lo strumento con cui UAC-0099 ha colpito aziende di trasporto, manifatturiere ed energetiche in #Ucraina, in quello che il #report descrive come un allineamento, con confidenza media, agli interessi russi.
Chi è UAC-0099UAC-0099 è un cluster di attività tracciato dal CERT-UA almeno dal giugno 2023, con operazioni che secondo ESET risalgono al 2022. Il gruppo si concentra su cyberspionaggio contro organizzazioni governative, istituti finanziari e media ucraini, e secondo l’analisi potrebbe operare anche come initial access broker per Sandworm, l’unità del GRU russo responsabile di alcuni dei sabotaggi informatici più aggressivi mai documentati contro la rete elettrica ucraina. Oltre a MATCHBOIL, il gruppo dispone di un secondo downloader, LONEPAGE, basato su #PowerShell. Il payload più frequentemente distribuito è MATCHWOK, una backdoor scritta in C# usata in modo esclusivo da UAC-0099, capace di eseguire comandi PowerShell e catturare screenshot dalla macchina infetta.
La catena di infezioneL’accesso iniziale avviene tramite spear phishing: email mirate contengono un link che scarica un archivio con uno script VBScript, che la vittima deve eseguire manualmente per avviare MATCHBOIL. Una volta in esecuzione, il downloader verifica l’assenza di una directory specifica in %LOCALAPPDATA% e raccoglie informazioni identificative della macchina, CPUID, numero di serie del BIOS, prima di effettuare tre richieste HTTPS sequenziali al server di comando e controllo: la prima restituisce un valore numerico, la seconda una risposta in formato simile a HTML con il payload codificato in esadecimale ed estratto tramite espressioni regolari, la terza una stringa di configurazione. Il payload finale, tipicamente MATCHWOK, viene poi reso persistente tramite una voce nella chiave Run del registro o un’attività pianificata.
È la storia di come questa catena si sia affinata nel tempo a rendere il report di ESET particolarmente istruttivo. Nei campioni di aprile 2024, MATCHBOIL era un downloader “one-shot” offuscato con simboli Unicode e una routine XOR artigianale, con persistenza tramite chiave Run e un’attività pianificata denominata Updates\CheckTask; il payload veniva depositato in %LOCALAPPDATA%\DeviceMonitor. A luglio 2025 il gruppo è passato a un’esecuzione tramite task asincroni e ha ampliato la profilazione della vittima, affidando l’avvio del payload alla classe WMI Win32_Process.
Il salto di qualità arriva tra novembre e dicembre 2025: il codice viene riscritto con l’offuscatore commerciale .NET Reactor (Eziriz), che aggiunge virtualizzazione del codice e offuscamento del flusso di controllo, rendendo l’analisi statica molto più onerosa. È qui che compare il travestimento felino: un’interfaccia grafica ingannevole che mostra un’agenda giornaliera, con un refuso che richiama l’acquisto di latticini, si avvia con l’argomento -auto e un mutex Global\PlannerAssistant, mentre il payload reale viene depositato in %LOCALAPPDATA%\MeowCheck\MeowMeowProgramm.exe e comunica con il C2 ogni due minuti tramite un’attività pianificata (UpdateCheckers\DailyPlanner) che si attiva ogni sette minuti. A febbraio 2026 il tema cambia ancora: gli argomenti diventano -plans e -renew, e in uno dei campioni la GUI ingannevole si trasforma in una finta utility di ricerca testo basata su espressioni regolari, più credibile, meno riconoscibile. Ad aprile 2026, con la variante che ESET chiama MATCHBOIL.V2 (descritta anche dal CERT-UA), il malware diventa una DLL caricata da un loader C# dedicato, con payload in %LOCALAPPDATA%\SMTPClient\SMTPClientApplication.exe e persistenza tramite un’attività chiamata Checker nella directory MailClient: il tema del gatto è ormai completamente abbandonato in favore di nomi che mimano software di posta legittimo.
Anti-analisi su misuraOltre all’offuscamento, le versioni più recenti integrano controlli pensati specificamente per evitare le sandbox di analisi automatica. MATCHBOIL legge gli eventi di Windows con ID 6013 (quelli che riportano l’uptime del sistema) tramite la classe EventLogReader, usando pattern sia in inglese che in russo, e si considera “sicuro” solo se trova almeno tre eventi con un uptime di almeno 7.200 secondi, un modo elegante per scartare le macchine virtuali appena avviate tipiche dei sandbox. A questo si aggiunge un controllo Debugger.IsAttached e, nelle varianti più recenti, una verifica della data di installazione del sistema operativo: se Windows risulta installato da meno di dieci giorni, il malware interrompe l’esecuzione, partendo dal presupposto che una macchina così “giovane” sia più probabilmente un ambiente di analisi che una postazione di lavoro reale.
Infrastruttura e vittimePer il comando e controllo, UAC-0099 si appoggia a server privati virtuali, in particolare del provider BL Networks tramite BitLaunch, nascosti dietro Cloudflare e protetti da certificati TLS Let’s Encrypt non riutilizzati tra domini diversi, una pratica operativa che riduce la possibilità di collegare rapidamente infrastrutture diverse tramite pivot sui certificati. Sul fronte delle vittime, ESET non nomina le singole organizzazioni ma conferma attacchi contro più aziende di trasporto nell’estate 2025, un’impresa manifatturiera a dicembre 2025 e un’azienda del settore energetico a giugno 2026, un target set che, unito al possibile ruolo di initial access broker per Sandworm, disegna un interesse operativo coerente con la pressione russa sulle infrastrutture critiche ucraine osservata dall’inizio dell’invasione.
Due righe per i difensoriIl caso MATCHBOIL è un buon promemoria di quanto l’offuscamento commerciale “pronto all’uso”, in questo caso .NET Reactor, stia diventando lo standard anche per gruppi che fino a poco tempo fa si affidavano a routine artigianali facilmente riconoscibili. Per i team SOC che monitorano asset in Ucraina o legati alla catena di fornitura di infrastrutture energetiche e di trasporto regionali, le indicazioni pratiche sono tre: trattare con sospetto l’esecuzione manuale di script VBScript scaricati da link email, specialmente se seguita da attività pianificate con nomi plausibili ma generici (DailyPlanner, Checker, CheckTask); monitorare la creazione di mutex con pattern riconoscibili e chiamate a EventLogReader da processi non amministrativi, un comportamento anomalo per la maggior parte del software legittimo; infine, includere BitLaunch/BL Networks e gli altri hosting VPS a basso costo dietro Cloudflare nelle liste di controllo per il traffico C2 sospetto, specialmente quando il certificato TLS è stato emesso di recente tramite Let’s Encrypt per un dominio appena registrato.
Indicatori di compromissione# Hash file (SHA-1) - ESET Research, MATCHBOIL/MATCHWOK (apr 2024 - apr 2026)
B6569B0050B864C4A0D32326954BC2D3852A3958 PlannerLibrary.dll
A926889BAB31F3C34663D18C05C4E862EF367028 AnimalUpdater.exe
026F892630D0A4FE854A75984695BA99AF0022C4 bootloader.exe
F886B615CB9E23EAD2718FF2A61155ACFB04CE9E PlannerAssistantManager.exe
1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE PlannerAssistantManager.exe (variante)
C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC RegularExpressionExplorer.exe
6D72B56B86FD5ED9BD188C8C88CFC69476F836E7 HelpersLibraries.dll
Domini e infrastruttura C2
virtualdailyplanner[.]pro # dietro Cloudflare, primo avvistamento 2025-11-10
telemetry-conf[.]com # dietro Cloudflare, primo avvistamento 2025-08-12
flycloud-service[.]com # 64.95.10[.]223 - BL Networks/BitLaunch
airarticlegenerate[.]com # 64.95.13[.]210 - BL Networks/BitLaunch
Percorsi e artefatti su disco (per versione)
%LOCALAPPDATA%\DeviceMonitor\ # 2024
%LOCALAPPDATA%\MeowCheck\MeowMeowProgramm.exe # nov-dic 2025 ("tema gattino")
%LOCALAPPDATA%\SMTPClient\SMTPClientApplication.exe # apr 2026 (MATCHBOIL.V2)
Attivita pianificate osservate
Updates\CheckTask
UpdateCheckers\DailyPlanner
MailClient\Checker
Mutex
Global\PlannerAssistant
Riferimento primario
ESET Research - "MATCHBOIL: New tricks, same old evil intentions" (8 ottobre 2026)
welivesecurity.com/en/eset-research/matchboil-new-tricks-same-old-evil-intentions/

UAC-0099 Refines MATCHBOIL Malware With Cloudflare-Hidden Servers to Hit Ukrainian Organizations
Read Time:3 Minute, 52 Second
A threat group tracked as UAC-0099, assessed with medium confidence by ESET to align with
Altro...
Read Time:3 Minute, 52 Second
A threat group tracked as UAC-0099, assessed with medium confidence by ESET to align with
Altro...Read Time:3 Minute, 52 Second
A threat group tracked as UAC-0099, assessed with medium confidence by ESET to align with Russian interests, has spent the past two years steadily upgrading a C# malware downloader called MATCHBOIL. New research from ESET’s WeLiveSecurity team shows the tool evolving from a straightforward downloader into a more resilient piece of infrastructure, now hiding its command-and-control servers behind Cloudflare and adding checks designed specifically to frustrate researchers.
A Year of Confirmed Victims in UkraineESET’s review covered malware samples dating from April 2024 through April 2026, and every observed victim was located in Ukraine. Recorded infections hit transportation companies during July and August of last year, a manufacturing company in December, and an energy-sector organization as recently as June 2026. While these findings confirm sustained targeting across multiple sectors, ESET is careful to note they don’t establish the campaign’s full scale — there are likely infections that haven’t surfaced in this dataset.
Ukraine’s CERT-UA first documented MATCHBOIL publicly in August 2025, though build timestamps examined by ESET suggest development began well before that disclosure.
Phishing Emails and a Manual StepThe infection chain starts with targeted phishing emails carrying a malicious attachment. Victims download an archive containing a VBScript file and, critically, have to manually run that script themselves before MATCHBOIL downloads and launches. This mirrors earlier UAC-0099 campaigns that relied on fake court notices and other document-themed lures to get targets to open the initial file.
Once running, MATCHBOIL first checks whether its installation directory already exists, allowing it to avoid re-infecting a machine it has already compromised. It then gathers device fingerprinting data through Windows Management Instrumentation, including processor identifiers and BIOS serial numbers; newer versions also collect network address information to help operators distinguish between victim machines during later contact.
A Three-Step Handshake With the Command ServerMATCHBOIL’s communication with its command infrastructure follows a specific three-request pattern. The first request returns a number that gets included in a header on the second request — researchers believe this may help select a particular payload or validate the request, though its exact purpose isn’t fully confirmed. The second response delivers HTML containing a payload hidden as hexadecimal text, which MATCHBOIL extracts with a regular expression, converts to binary, and writes to disk. In most observed cases, that payload turned out to be MATCHWOK, a separate C# backdoor also attributed to UAC-0099. A third and final request retrieves what appears to be configuration data for the deployed backdoor.
Hiding Behind Cloudflare and Slowing Down AnalystsUAC-0099 hosts its infrastructure on virtual private servers, including some running through BitLaunch, and increasingly routes traffic behind Cloudflare to mask the true location of its command servers — a technique ESET notes echoes similar cloud-proxy abuse seen from other groups, including MuddyWater. The group has also started using Let’s Encrypt certificates that aren’t reused across different domains, making tracking by certificate fingerprint less reliable.
Later versions of the malware layer on Unicode-based code obfuscation and custom string encryption using the Eziriz .NET Reactor tool, alongside debugger checks and a specific uptime verification — examining Windows event logs for evidence of at least two hours of continuous system uptime — all aimed at distinguishing real victim machines from short-lived sandbox and analysis environments.
Once past those checks, MATCHBOIL contacts its command server every two minutes rather than just once, giving operators repeated chances to deliver updated payloads even if an earlier attempt fails. When launched without the arguments it expects, the malware displays fake planner or text-search windows to distract anyone who stumbles onto it directly.
Naming Conventions Keep Shifting TooAn April 2026 variant CERT-UA calls MATCHBOIL.V2 runs as a DLL loaded through a custom C# loader, dropping its payload into a folder named after an SMTP client and creating a mail-themed scheduled task — a deliberate move away from the more conspicuous animal-themed filenames used in earlier builds, suggesting the operators are consciously trying to blend in with legitimate software naming.
Watch for unexpected VBScript execution following email attachment downloads.
Flag repeated HTTPS connections at roughly two-minute intervals from unfamiliar C# executables.
Audit newly created scheduled tasks, particularly those using mail- or planner-themed names.
Cross-reference host and network indicators from ESET’s published IoC list rather than relying on file hashes or Cloudflare traffic alone, since both change frequently.
Given the group’s steady investment in evasion and its continued focus on Ukrainian critical infrastructure sectors, defenders in the region should treat MATCHBOIL-style phishing lures as an ongoing, evolving threat rather than a one-time campaign to patch against and forget.
UAC-0277: oltre 100 siti ucraini trasformati in trappole ClickFix per distribuire Lunex Stealer via smart contract
Si parla di:
Toggle
Un negozio online, un sito di pagine da colorare per bambini, e almeno un centinaio di altri portali legittimi ucraini: tutti tr
Altro...
Si parla di:
Toggle
Un negozio online, un sito di pagine da colorare per bambini, e almeno un centinaio di altri portali legittimi ucraini: tutti tr
Altro...Si parla di:
Toggle
Un negozio online, un sito di pagine da colorare per bambini, e almeno un centinaio di altri portali legittimi ucraini: tutti trasformati, senza che gli amministratori se ne accorgessero, in trappole digitali che servono un falso controllo “non sono un robot”. Dietro quella schermata, che imita alla perfezione la verifica #Cloudflare, si apre una catena d’infezione che arriva a installare un driver #kernel vulnerabile, accecare #Microsoft #Defender e rubare credenziali, #token e wallet #crypto. A scoprirla è stato il CERT-UA, che ha assegnato alla campagna l’identificativo UAC-0277 senza, per ora, collegarla a un gruppo noto. Ma il dettaglio più interessante non è la vittima né l’attribuzione: è l’infrastruttura di comando, che per restare resiliente si affida a uno smart contract pubblicato su #blockchain.
ClickFix, ancora e sempreLa tecnica #ClickFix è diventata negli ultimi due anni uno dei vettori di accesso iniziale più usati sia da gruppi di cybercrime comune sia da attori state-sponsored contro l’Ucraina (il caso più noto resta quello di UAC-0145, già documentato in precedenza con CAPTCHA fasulli e applicazioni civetta). Il meccanismo è sempre lo stesso e funziona proprio perché sfrutta l’abitudine, ormai radicata in milioni di utenti, di dover “dimostrare di non essere un robot” prima di accedere a un contenuto web. Nella campagna UAC-0277, i visitatori che arrivano da un motore di ricerca su uno dei siti compromessi vedono una pagina di verifica Cloudflare contraffatta, che li invita a premere Win+R e incollare ed eseguire un comando PowerShell per “confermare” la propria umanità. Quel comando scarica ed esegue un installer MSI malevolo. Per restare sotto il radar, la trappola si attiva soltanto per utenti Windows provenienti da ricerca organica, e non più di due volte ogni 12 ore per singolo visitatore — un dettaglio che riduce drasticamente le probabilità di essere scoperta da scanner automatizzati o da controlli ripetuti.
Comando e controllo su blockchain: l’infrastruttura che non si può abbattereIl tratto più originale della campagna riguarda il modo in cui gli operatori distribuiscono gli aggiornamenti di infrastruttura senza dover rimettere mano ai siti già compromessi: lo script malevolo iniettato nelle pagine interroga uno smart contract pubblicato su Polygon o Ethereum per ottenere, in tempo reale, l’indirizzo della pagina di phishing attiva e le istruzioni operative del momento. In pratica, il sito compromesso diventa solo un punto di ingresso statico: l’intelligenza della campagna — dove puntare, cosa servire, quando cambiare dominio — vive sulla blockchain, pubblica, decentralizzata e di fatto impossibile da far rimuovere con un semplice takedown legale o un abuse report. È lo stesso principio di resilienza che negli ultimi anni ha reso popolari i “dead drop resolver” su social media o pastebin, portato a un livello superiore: cambiare l’infrastruttura di comando non richiede nemmeno una nuova transazione se il contratto è progettato per essere aggiornabile da un indirizzo controllato dagli attaccanti.
Lunex Stealer: un malware-as-a-service con 28 pannelli in 13 paesiIl payload finale è Lunex Stealer, un infostealer offerto come malware-as-a-service che secondo la società di threat intelligence Ontinue sarebbe sviluppato da un singolo autore o un piccolo team di lingua russa e poi rivenduto a più operatori criminali indipendenti. Ontinue ha mappato 28 pannelli di controllo distribuiti in 13 paesi — tra cui Russia, Stati Uniti, Regno Unito, Paesi Bassi, Francia, Germania, Turchia e Bangladesh — a fronte dei soli sei pannelli individuati appena a giugno 2026: un segnale di crescita rapida della piattaforma criminale. Lunex colpisce sette browser basati su Chromium (Chrome, Edge, Brave, Yandex, Opera, Opera GX e Vivaldi) e punta sia a wallet crypto desktop (Bitcoin Core, Litecoin, Exodus, Atomic, Electrum) sia a estensioni wallet da browser (MetaMask, MetaMask Legacy, OKX, SafePal).
La catena di infezione documentata nelle tre varianti dell’installer MSI parte da LunexLoader, che bypassa il controllo UAC tramite l’oggetto COM CMSTPLUA. A quel punto entra in gioco la parte più tecnicamente rilevante dell’attacco:
BYOVD con un driver AMD di sette anniPer neutralizzare le difese senza terminare processi di sicurezza (comportamento che farebbe scattare subito un alert), il loader carica un driver kernel legittimo ma vulnerabile, PDFWKRNL.sys, parte di AMD Radeon Software, sfruttando CVE-2023-20598. Il driver consente l’escalation dei privilegi e, soprattutto, permette di azzerare i callback di sicurezza del kernel con una tecnica guidata dai simboli PDB: il risultato è che le soluzioni EDR e antivirus restano in esecuzione, apparentemente sane, ma diventano cieche a quello che accade nel sistema. Secondo Ontinue, né l’Hypervisor-protected Code Integrity (HVCI) né la Microsoft Vulnerable Driver Blocklist riescono a bloccare questa variante specifica del driver, nonostante il suo hash sia catalogato nel progetto pubblico LOLDrivers fin dal marzo 2026 — una lacuna che dimostra quanto sia difficile, nella pratica, mantenere aggiornate le blocklist dei driver vulnerabili a livello di intero parco endpoint.
Persistenza che sopravvive alla rimozione dello stealerOltre allo stealer principale, la campagna installa due componenti pensati per garantire continuità d’accesso anche dopo che la vittima (o il suo antivirus) ha rimosso l’eseguibile di Lunex: LunarAxe, un’estensione dannosa per browser Chromium camuffata da “Microsoft Office Word Editor”, capace di intercettare cookie, cronologia e credenziali, controllare le schede aperte, eseguire JavaScript arbitrario, scattare screenshot e modificare le impostazioni proxy; e NaiveMess, un componente PowerShell registrato come Native Messaging Host, un piccolo script di appena 13.200 byte che offre sei operazioni sul filesystem — elenco unità, elenco directory, lettura, scrittura, download ed esecuzione di programmi. L’estensione malevola viene iniettata modificando direttamente il file Secure Preferences del browser, ottenendo permessi ampi su cookie, cronologia, segnalibri, tab, proxy e scripting su tutti gli URL HTTP/HTTPS. La persistenza è completata da una chiave di Registry Run e da un’attività pianificata nascosta chiamata psychedelicloveUtils — un richiamo diretto alla famiglia di malware che i ricercatori chiamano “Psychedelic Stealer”, già osservata in campagne precedenti contro l’Ucraina.
Perché conta, al di là dei numeriPiù di 100 siti compromessi è una cifra che, isolata, non farebbe notizia in un panorama di campagne ClickFix ormai quasi quotidiane. Quello che rende UAC-0277 degna di attenzione per chi segue la guerra cibernetica attorno all’Ucraina è la combinazione di tre elementi raramente visti insieme nello stesso impianto: un meccanismo di comando basato su smart contract per garantire resilienza all’infrastruttura, un BYOVD che sfrutta un driver AMD datato ma ancora efficace contro le blocklist standard, e una piattaforma di malware-as-a-service, Lunex, che nel giro di pochi mesi è passata da 6 a 28 pannelli operativi in 13 paesi. Anche senza un’attribuzione formale a un attore statale, la scelta dell’Ucraina come bersaglio primario e la sofisticazione dell’impianto difensivo-offensivo meritano lo stesso livello di attenzione riservato alle campagne già attribuite a gruppi noti.
Due righe per i difensoriBloccare o filtrare l’esecuzione di comandi PowerShell copiati da clipboard tramite Win+R, policy che da sole neutralizzano la maggior parte delle catene ClickFix.
Verificare la presenza dell’hash del driver PDFWKRNL.sys (CVE-2023-20598) nelle proprie policy HVCI e nella Vulnerable Driver Blocklist, aggiornandola manualmente se necessario: l’inclusione nel progetto LOLDrivers non garantisce blocco automatico su ogni configurazione.
Monitorare la creazione di task pianificati con nomi anomali (es. psychedelicloveUtils) e la registrazione di nuovi Native Messaging Host non approvati nei browser Chromium aziendali.
Ispezionare periodicamente il file Secure Preferences dei browser per individuare estensioni iniettate fuori dai canali ufficiali dello store.
Per i gestori di siti web: controllare l’integrità di plugin, temi e script di terze parti, poiché la compromissione è avvenuta su infrastrutture web legittime, non su domini creati ad hoc dagli attaccanti.
Indicatori di compromissione# C2 pannello Lunex (fonte: Ontinue / The Hacker News)
193.178.159[.]128
Domini di phishing collegati (pannello in Turchia)
account-sams-club[.]com
teamwork-recover-password[.]com
namshi-uae[.]com
whatsappbusineses[.]com
ibraq-perfumes[.]com
Driver BYOVD
PDFWKRNL.sys (AMD Radeon Software) - CVE-2023-20598
Persistenza
Task pianificato: psychedelicloveUtils
Native Messaging Host: NaiveMess (~13.200 byte, sezione .rdata)
Estensione malevola: LunarAxe (camuffata da "Microsoft Office Word Editor")
Famiglia malware
Psychedelic Stealer (eseguibile) / LunexStealer (piattaforma MaaS)
Identificativo campagna
CERT-UA: UAC-0277 (scoperta settembre 2026)L’advisory originale del CERT-UA è disponibile su cert.gov.ua; l’analisi tecnica completa di Lunex Stealer, incluso il BYOVD via driver AMD, è firmata da Ontinue e ripresa da The Hacker News.
Nine-Day Scanning Surge Targets Unpatched Hikvision Cameras Across Ukraine
Read Time:3 Minute, 38 Second
Security researchers have tracked a sharp, nine-day spike in scanning and exploitation at
Altro...
Read Time:3 Minute, 38 Second
Security researchers have tracked a sharp, nine-day spike in scanning and exploitation at
Altro...Read Time:3 Minute, 38 Second
Security researchers have tracked a sharp, nine-day spike in scanning and exploitation attempts against internet-exposed Hikvision surveillance equipment in Ukraine, with almost all of the activity aimed at a four-year-old command injection flaw that still haunts unpatched devices. The surge ran from September 21 through October 1, 2026, a period that overlapped with intensified Russian missile and drone strikes — though analysts have stopped short of linking the two.
A Sudden Spike After Months of QuietAccording to a timeline published by threat-intelligence firm GreyNoise, the activity began with low-key reconnaissance from a Ukrainian IP address on September 21, probing service ports without firing off an actual exploit. Two days later, on September 23, the picture changed: exploitation attempts shot up and continued at an elevated pace for more than a week, a level of focused attention on Ukrainian targets that hadn’t been seen in months.
Just four IP addresses were responsible for nearly all of the exploitation traffic. Three traced back to PureVPN exit nodes registered to AS56630 in Lithuania, while the fourth belonged to a domestic Ukrainian network that GreyNoise did not publicly identify. The firm assessed with low confidence that the Ukrainian address might be connected to the same operator running the VPN nodes, while cautioning that commercial VPN exits are shared infrastructure and can’t be treated as solid proof of a single actor acting alone.
An Old, Well-Known FlawThe target of nearly every attempt was CVE-2021-36260, a critical command injection vulnerability in the web server component of various Hikvision cameras and network video recorders. The bug carries a maximum-severity CVSS score of 9.8 because it can be triggered remotely, without authentication or any user interaction, letting an attacker run arbitrary commands on the device’s underlying operating system.
Notably, the attackers appear to have relied on a publicly available Nuclei scanning template built specifically to probe for this flaw. Every logged request used the same basic command test with no follow-up payload, which points toward automated vulnerability sweeping rather than a hands-on-keyboard intrusion. GreyNoise was careful to frame its findings as evidence of exploitation attempts, not confirmed device takeovers — a distinction that matters a great deal when judging how serious this specific wave actually was.
Why Exposed Cameras Are a Real RiskEven if this particular campaign turns out to be routine scanning rather than a targeted operation, the stakes around vulnerable surveillance hardware in a conflict zone are not hypothetical. Cybersecurity News has previously documented more than 80,000 exposed, vulnerable Hikvision devices discovered in a 2022 sweep, underscoring just how long this exposure problem has lingered. More pointedly, Ukrainian authorities disclosed in January 2024 that they had disabled two cameras that Russian intelligence services had compromised specifically to monitor Kyiv’s air defenses and critical infrastructure.
That history illustrates what’s plausible when a camera network goes unpatched and internet-facing — unauthorized remote command execution could, in principle, let an attacker watch live feeds, pivot into connected networks, or disable equipment at a sensitive moment. It does not, however, establish who is behind the current scanning wave or what their end goal might be.
What Operators Should DoCISA and Hikvision have both published guidance for defending against CVE-2021-36260, and the fix is straightforward even though the exposure has proven durable. Organizations running Hikvision cameras or recorders — especially in Ukraine or other high-risk regions — should treat this as a prompt to check their exposure immediately. Recommended steps include:
Identify every Hikvision camera and NVR model in the environment and confirm which firmware version is installed.
Apply Hikvision’s official firmware patches for CVE-2021-36260 without delay.
Remove direct public internet access to camera management interfaces wherever possible.
Segment surveillance equipment onto its own network, isolated from core business or operational systems.
Monitor logs for repeated connection attempts to camera web services, particularly from VPN exit ranges.
It’s worth stressing that changing device passwords will do nothing here — this is an unauthenticated flaw in how the device parses incoming requests, so a firmware update is the only real remedy. Given how often this four-year-old bug keeps resurfacing in fresh campaigns, organizations that haven’t verified their patch status recently would be wise to do so now, regardless of whether they believe themselves to be a likely target.
Putin endorsed Aleksandar Vučić
Vladimir Putin, speaking at the Valdai Discussion Forum, said
Altro...
Vladimir Putin, speaking at the Valdai Discussion Forum, said
Altro...Vladimir Putin, speaking at the Valdai Discussion Forum, said that “The current leadership of Serbia and its former president and, I hope, the future prime minister, Aleksandar Vučić, lead a balanced policy and want cooperation with Russia, and we certainly appreciate that and will reciprocate in kind.“
Before submitting his resignation as the President of Serbia, Aleksandar Vučić informed the Russian president about it. Let that sink in: the Serbian president informed the Russian president when he would resign. Jumpin’ Jesus on a pogo stick.
Putin’s endorsement is bad news for the Serbian Student Ticket, which, just a few days before,reiterated their pro-Russian stance by publicly announcing that they will not impose any sanctions on Russia if they come to power after the elections scheduled for October 25th, as if we needed to be reminded that the students are just another wave of nationalist authoritarians.
The pro-EU European Serbia coalition used these events to rally around the flag and reaffirm their stance that they will harmonize Serbian foreign policy with the European Union if they come to power, which would entail sanctions against Russia.
Putin’s kind words for Vučić come as no surprise. Sergey Lavrov, the Russian FM, made a prediction in early September that Serbia will soon lose interest in joining the EU, while relations between both countries and governments remain cordial as ever.
The European Parliament, in a resolution, marked Serbia as a hub for Russian and partly Chinese hybrid war against the continent, and demanded a tougher EU response. Iran, North Korea and Belarus were also named as threats. The report outlines targeted recommendations to protect the EU from foreign information manipulation, disinformation and growing hybrid threats.
“For too long, Europe has feared that a stronger response would provoke Moscow. But the opposite is the case. Putin keeps crossing one boundary after another, and Russia’s hybrid warfare is becoming increasingly kinetic. The Kremlin sees our hesitation as weakness. We must not be afraid to respond firmly and to impose real consequences for Russian aggression,” rapporteur Rasa Juknevičienė (member of the EPP, Lithuania) said.
“Agentsvo” reported that every third employee of the Russian Embassy in Serbia can be connected with the intelligence agencies. At least 29 of the 78 diplomatic employees at the Russian Embassy in Serbia (37.2%) are connected with the special services or may have connections to them. There are 78 employees in the embassy and trade offices. For comparison, 18 Russian diplomats work in Bulgaria (population: 6.7 million people, versus 6.6 million in Serbia).
BIRN wrote that one of the two men described by the German media as Russian “disposable agents” arrested in June at the Serbian-Hungarian border with explosives and a drone is a 35-year-old Belgradian who has been living and working in St. Petersburg. He participated in the debates of the “Aleksandr Gorchakov” Public Diplomacy Support Fund, a Russian state institution founded by the Ministry of Foreign Affairs of Russia. were included in the investigation that resulted from the work on the case of the discovery ofexplosives near Kanjiža in April of this year. Danilo B. and Slobodan Đ. were arrested on June 11. The German weekly Spiegel writes that investigators there received information that the two men arrested at the Hungarian border may have been on their way to Germany, carrying parts that, when assembled, could potentially serve as a flying bomb. Bild wrote that information from partner intelligence services and German security authorities significantly contributed to the Serbian police’s action, and that the Federal Office for the Protection of the Constitution informed colleagues in German services about the arrest in Serbia.
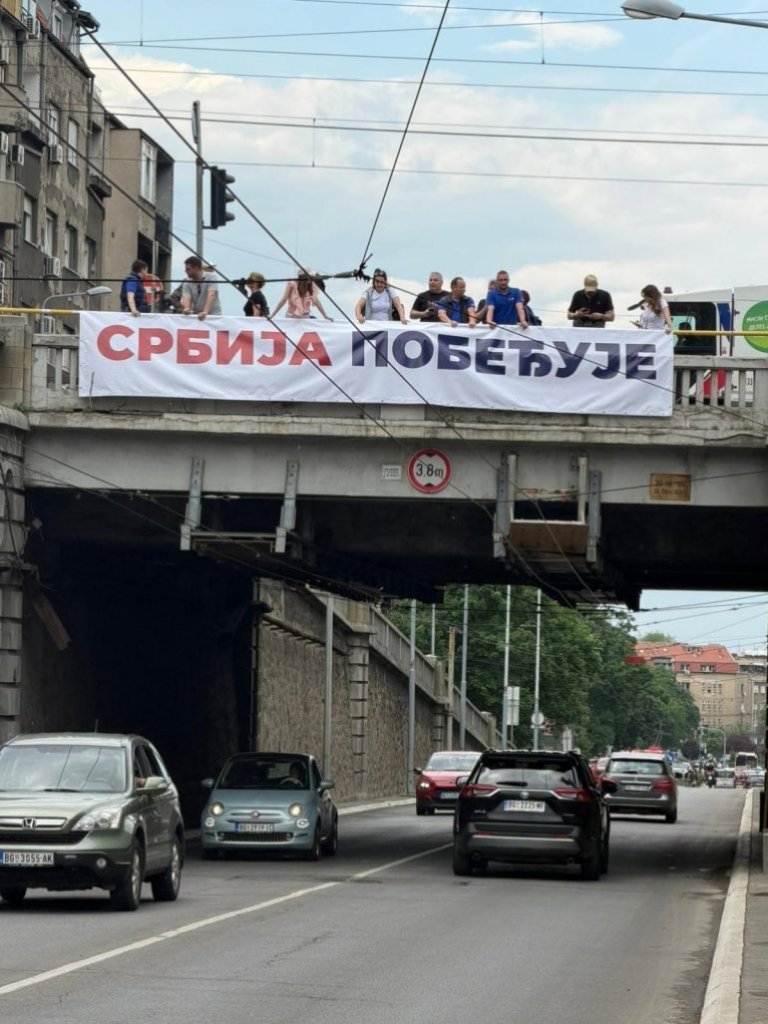
[CAPTION: Serbia is winning – Србија побеђује! election slogan of the ruling Serbian Progressive Party]

Pook-Emu Bee: Links For 09-30-26
Time for the Sepender edition of our regularly scheduled Pook-Emu Bee Links.
Subway Stories1 | [These salvaged relics in a Brooklyn subway station ar
Altro...
Time for the Sepender edition of our regularly scheduled Pook-Emu Bee Links.
Subway Stories1 | [These salvaged relics in a Brooklyn subway station ar
Altro...Time for the Sepender edition of our regularly scheduled Pook-Emu Bee Links.
Subway Stories1 | These salvaged relics in a Brooklyn subway station are the ghostly remains of old New York buildings (Ephemeral New York. Sep. 28, 2026.)
I wouldn’t call this being restored to their former glory, but it’s something.
2 | MTA axes G train shutdowns planned for December after outcry from small businesses (Kirstyn Brendlen for Brooklyn Paper. Sep. 28, 2026.)
Fun fact for non-New Yorkers: The G train is the only non-shuttle line that runs directly between Brooklyn and Queens without going through Manhattan in between. It is also an oft-troubled line in the repair space.
Tech Replacements3 | Fedora Discussion Raises The Idea Of Replacing LibreOffice With Collabora Office (Michael Larabel for Phoronix. Sep. 24, 2026.)
That is a stupid idea. Fedora should not do that. LibreOffice is a good default office suite (if one wants to ship a default office suite).
4 | US sanctions force The Netherlands off Microsoft and toward alternative NixOS-based software ecosystem — trial programs running now, first release expected at end of 2027 (Oliver Hansen for Tom’s Hardware. Sep. 28, 2026.)
U.S. sanctions of the ICC did not “force” the government of the Netherlands to do anything, as the first paragraph of the article itself notes. But since I use Linux instead of Windows myself, it will be interesting to see to what extent governments can make the switch work.
Military Conflicts5 | Iran publishes propaganda letter urging US voters to punish Trump in midterm elections (Ronny Reyes for the New York Post. Sep. 29, 2026.)
I could state the obvious that I am not taking voting advice from the Islamic Revolutionary Guard. But let us go with a less obvious angle. 26 pages? Does the IRGC really expect me to read 26 pages? Moreover, are they aware that 1 USD is now worth more than 2.5 million Iranian Rial? If for no other reason than preserving tokens I would recommend they keep future communications to me to a strict 500 word limit. Thank you.
6 | Captured Hamas Spy Chief Helps Israel Take Out Three Senior Terror Commanders (Vijeta Uniyal for Legal Insurrection. Sep. 29, 2026.)
Hamas is finally showing the kind of cooperation that can lead to peace in the Middle East. Inspiring.
7 | Ukraine’s former defense minister launches ‘Manhattan Project’ for killer robots (Katie Livingstone for Defense News. Sep. 30, 2026.)
The problem with Giant Death Robots is that by the time you reach the end of the tech tree, you probably already made it to Alpha Centauri or won a domination victory, no? I don’t see how he is addressing that. Shallow. (Link for readers who never played Civilization.)
Video Games8 | Danganronpa 2×2 hands-on impressions: Witnessing the exact moment Slayhem Mode takes the familiar killing game off the rails (Dorde P for Automation West. Sep. 30, 2026.)
I was mildly curious how they were going to re-do the Danganronpa 2 scenario. This sounds plausible. I may talk myself into this one but TBD. (They had better not kill Chiaki off early, however.)
9 | After Years Of Hard Work, One Of The Most Ambitious Super Mario Kart SNES Hacks Of All Time Finally Has A Release Date (Jack Yarwood for Time Extension. Sep. 30, 2026.)
Interesting. I’m curious what the new courses are.


Internationale Konflikte bestimmen weiter UN-Generalversammlung in New York#schnellinformiert #Ukraine #Iran #USA [#UN-Generaldebatte](https://friendi
Altro...
Internationale Konflikte bestimmen weiter UN-Generalversammlung in New York#schnellinformiert #Ukraine #Iran #USA [#UN-Generaldebatte](https://friendi
Altro...Internationale Konflikte bestimmen weiter UN-Generalversammlung in New York#schnellinformiert #Ukraine #Iran #USA #UN-Generaldebatte #NewYork
Internationale Konflikte bestimmen weiter UN-Generalversammlung in New York
Peseschkian und Selenskyj bei UN-Vollversammlung erwartet#schnellinformiert #Iran #Ukraine [#UN-Generalversammlung](https://friendicadev.sekretaerbaer
Altro...
Peseschkian und Selenskyj bei UN-Vollversammlung erwartet#schnellinformiert #Iran #Ukraine [#UN-Generalversammlung](https://friendicadev.sekretaerbaer
Altro...Peseschkian und Selenskyj bei UN-Vollversammlung erwartet#schnellinformiert #Iran #Ukraine #UN-Generalversammlung
Peseschkian und Selenskyj bei UN-Vollversammlung erwartet
LockerGoga, MegaCortex, Nefilim: condannato in Svizzera lo sviluppatore, ma il capo Tymoshchuk resta latitante
Si parla di:
Toggle
Un Tribunale distrettuale di Zurigo ha condannato nei giorni scorsi un cittadino ucraino di 52 anni a 12 anni e 9 mesi di reclus
Altro...
Si parla di:
Toggle
Un Tribunale distrettuale di Zurigo ha condannato nei giorni scorsi un cittadino ucraino di 52 anni a 12 anni e 9 mesi di reclus
Altro...Si parla di:
Toggle
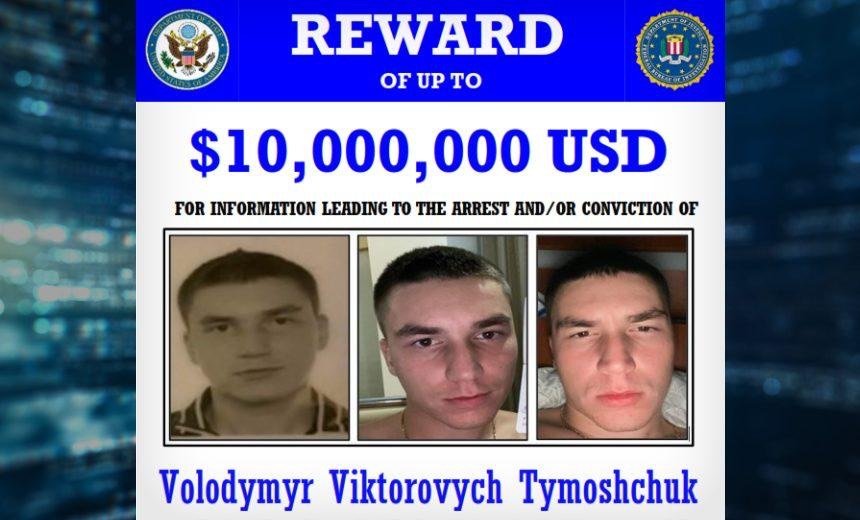
Un Tribunale distrettuale di Zurigo ha condannato nei giorni scorsi un cittadino ucraino di 52 anni a 12 anni e 9 mesi di reclusione, oltre a un divieto decennale di ingresso in #Svizzera, per il suo ruolo nello sviluppo di tre delle famiglie ransomware più devastanti degli ultimi anni: #LockerGoga, MegaCortex e #Nefilim. È una delle condanne più severe mai emesse in #Europa per un crimine informatico, ma la sentenza porta con sé un promemoria scomodo: l’uomo condannato non era la mente dell’operazione. Il vero regista, Volodymyr Viktorovych Tymoshchuk, resta latitante, inserito nella lista dei ricercati dell’#FBI con una taglia da 11 milioni di dollari sulla sua testa.
Un arresto arrivato per caso, un processo durato cinque anniL’imputato, il cui nome completo non è stato reso pubblico dalle autorità svizzere, ma che tramite fonti OSINT viene identificato come Artem Melnik, venne arrestato nell’ottobre 2021 nel canton Basilea Campagna. Nella sua abitazione gli investigatori trovarono codice sorgente dei ransomware e #messaggi di #estorsione utilizzati per negoziare con le vittime, elementi che hanno smontato la sua difesa: sosteneva di lavorare legittimamente nel settore della #cybersecurity. Il tribunale ha stabilito che il suo ruolo era di natura prevalentemente tecnica — sviluppo e manutenzione del codice malevolo — e non quello di “mastermind” dell’organizzazione, circostanza che ne ha comunque attenuato la posizione rispetto a quella dei vertici del gruppo, senza tuttavia risparmiargli una delle pene più lunghe mai comminate in Europa per un crimine di questo tipo. La sentenza è appellabile.
Le vittime: da Norsk Hydro a Stadler RailIl processo ha ricostruito una scia di danni che ha toccato oltre 1.800 individui e organizzazioni in 71 paesi. Tra le vittime più note figura Norsk Hydro, il colosso norvegese dell’alluminio colpito nel marzo 2019 da LockerGoga in uno degli attacchi ransomware più studiati della storia recente: l’azienda fu costretta a tornare temporaneamente a processi manuali e carta e penna in diversi stabilimenti, con perdite stimate in decine di milioni di dollari, e scelse pubblicamente di non pagare il riscatto, diventando un caso di studio nella risposta agli incidenti. Tra le altre vittime elencate nel processo di Zurigo figurano il produttore ferroviario svizzero Stadler Rail, colpito nel maggio 2020 con una richiesta di riscatto da 6 milioni di dollari, la società di climatizzazione Meier Tobler e la fintech Crealogix.
Il modello: RaaS, broker di accesso e doppia estorsioneSecondo l’atto d’accusa depositato dal Dipartimento di Giustizia USA presso l’Eastern District of New York, tra dicembre 2018 e ottobre 2021 il gruppo ha operato secondo uno schema oggi diventato standard nel cybercrime organizzato ma all’epoca ancora poco maturo: ottenimento dell’accesso iniziale tramite attacchi brute-force sulle credenziali, sfruttamento di vulnerabilità note e, soprattutto, acquisto di accessi già compromessi da broker specializzati (i cosiddetti Initial Access Broker). Una volta dentro la rete, gli affiliati utilizzavano strumenti aggiuntivi per la ricognizione, l’ottenimento di persistenza, il movimento laterale e l’escalation dei privilegi, prima di esfiltrare i dati e distribuire il payload di cifratura. Le vittime che si rifiutavano di pagare venivano minacciate di pubblicazione dei dati sui portali “Corporate Leaks” gestiti direttamente dagli amministratori dell’operazione, un modello di doppia estorsione che a partire dal 2019-2020 è diventato lo standard de facto nell’ecosistema ransomware.
Da luglio 2020 il gruppo operò Nefilim secondo un modello di vero e proprio ransomware-as-a-service, con Tymoshchuk nel ruolo di amministratore che forniva l’accesso alla piattaforma agli affiliati in cambio di una percentuale sui proventi degli attacchi riusciti. Gli obiettivi venivano selezionati attivamente privilegiando aziende nordamericane e australiane con fatturato superiore ai 100 milioni di dollari, un criterio di targeting che rifletteva una logica ormai puramente industriale nella scelta delle vittime.
Tymoshchuk, il fantasma dietro tre ransomwareSe la condanna di Zurigo chiude un capitolo giudiziario, la caccia al vero capo dell’organizzazione resta apertissima. Volodymyr Viktorovych Tymoshchuk è accusato formalmente dalle autorità statunitensi di aver amministrato, insieme ai suoi complici, le operazioni LockerGoga, MegaCortex e Nefilim dal dicembre 2018 all’ottobre 2021, colpendo oltre 250 aziende solo nel distretto orientale di New York e centinaia di altre in Francia, Germania, Paesi Bassi, Norvegia e Svizzera. È inserito nella lista dei ricercati informatici dell’FBI, con una ricompensa fino a 11 milioni di dollari per informazioni che portino alla sua cattura — una delle taglie più alte mai messe sulla testa di un singolo operatore ransomware, a testimonianza di quanto le autorità statunitensi considerino prioritaria la sua cattura.
Due righe per i difensoriAl di là del valore simbolico della condanna, il caso offre alcune lezioni operative ancora attuali, dato che le tecniche descritte nell’indictment restano largamente in uso presso gruppi ransomware moderni:
Il mercato degli Initial Access Broker continua a essere il principale moltiplicatore di rischio: monitorare i marketplace underground per credenziali aziendali esposte resta una misura di prevenzione ad alto ritorno
La segmentazione della rete e il monitoraggio del movimento laterale (in particolare tramite strumenti legittimi come PsExec, WMI e RDP) restano la barriera più efficace contro la fase successiva alla compromissione iniziale
Il caso Norsk Hydro dimostra ancora oggi che un piano di business continuity testato, che preveda il ritorno a processi manuali, può fare la differenza tra un incidente gestibile e uno stato di crisi prolungato
Le aziende con fatturato superiore ai 100 milioni di dollari in Nord America e Australia restano, per ammissione degli stessi criminali agli atti processuali, un target prioritario esplicito per operazioni RaaS di questa fascia
Indicatori e TTP noti (fonti pubbliche)# TTP storicamente associate a LockerGoga / MegaCortex / Nefilim
(ricostruite da reporting pubblico e atti giudiziari, utili come
riferimento MITRE ATT&CK per attività di threat hunting retrospettivo)
Initial Access:
- T1078 Valid Accounts (credenziali acquistate da Initial Access Broker)
- T1110 Brute Force
- T1190 Exploit Public-Facing Application (Nefilim: vulnerabilità Citrix/RDP esposti)
Execution & Persistence: - T1569.002 Service Execution (PsExec per deployment su larga scala)
- T1053 Scheduled Task/Job
Privilege Escalation & Lateral Movement: - T1021.002 SMB/Windows Admin Shares
- T1021.001 Remote Desktop Protocol
- T1078.002 Domain Accounts (compromissione Active Directory)
Defense Evasion: - T1553.002 Code Signing (LockerGoga: binari firmati con certificati
rubati/fraudolenti per eludere gli antivirus) - T1489 Service Stop (disattivazione servizi di sicurezza prima della cifratura)
Impact: - T1486 Data Encrypted for Impact
- T1657 Financial Theft (doppia estorsione via portale "Corporate Leaks")
- T1531 Account Access Removal (LockerGoga: reset password utente
durante l'attacco per bloccare la risposta IT)La sentenza di Zurigo dimostra che la cooperazione giudiziaria internazionale può ancora portare a risultati concreti contro il cybercrime organizzato, ma la latitanza di Tymoshchuk — e degli altri complici mai identificati pubblicamente — ricorda quanto la maggior parte delle strutture RaaS di questa portata resti fuori dalla portata della giustizia occidentale, protetta da giurisdizioni che non estradano i propri cittadini per reati informatici commessi all’estero.