Vai al contenuto principale

#russia

The today finds itself in a 'reset' situation
must start talking to the
the current situation is harmful for EVERYONE
The MUS

Altro...

The today finds itself in a 'reset' situation
must start talking to the
the current situation is harmful for EVERYONE
The MUST 'cut' the 'logistics' that fuel the war capabilities of and

Restore talks and order.
'Cut off Putin, Trump's legs'
Balancing international
(no one wants#Economic chaos)
The World has already suffered the hardships of the and cannot support the 'pandemic' caused by these Putin/Trump assholes.
Must be done.

#eu #iran #usa #world #russia #markets #planet #covid #pandemic

0

Caricamento...

0
1

Caricamento...

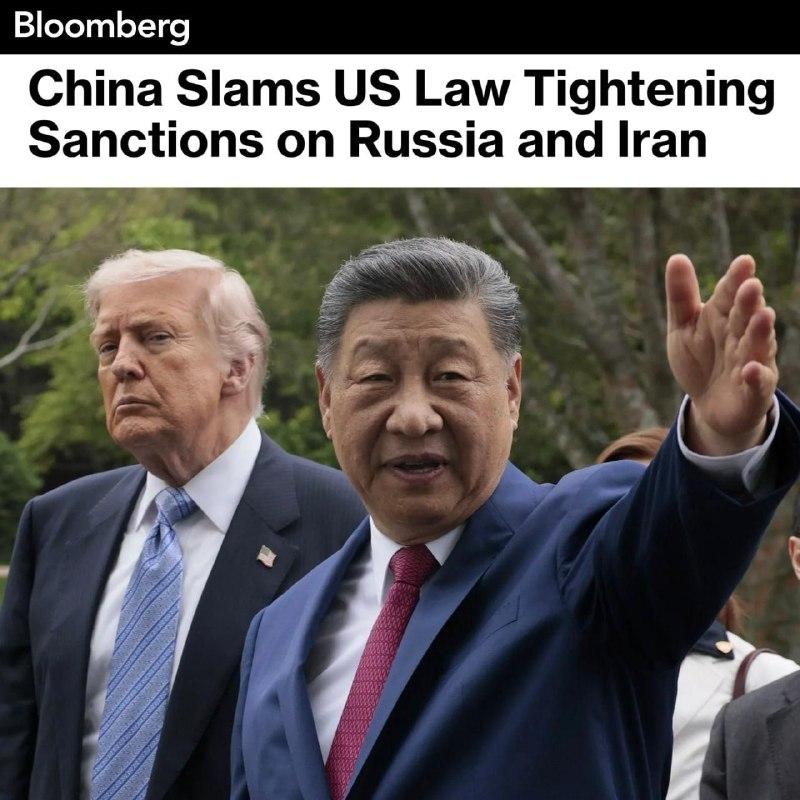
Bloomberg: has condemned the expansion of US against and . Beijing warned that it would monitor further actions by the

Altro...

Bloomberg: has condemned the expansion of US against and . Beijing warned that it would monitor further actions by the US and reserves the right to take all necessary measures to protect its own interests. The US previously enacted a law granting the president the authority to decide which countries will face and to determine the rates.

#iran #china #russia #sanctions #tariffs #tariff

0

Caricamento...

0
1

Caricamento...

U.S. president Donald Trump signs the Lindsey O. Graham Sanctioning and Act of 2026, which authorises and expands statutory sanctions, t

Altro...

U.S. president Donald Trump signs the Lindsey O. Graham Sanctioning and Act of 2026, which authorises and expands statutory sanctions, tariffs, and prohibitions on Russia and extends existing sanctions on Iran until 2031.

https://en-wp.org/wiki/International_sanctions_during_the_Russian_invasion_of_Ukraine
https://en-wp.org/wiki/United_States_and_the_Russo-Ukrainian_war
https://en-wp.org/wiki/United_States_sanctions_against_Iran
https://en-wp.org/wiki/United_States_government_sa

#iran #russia

0

Caricamento...

0
1

Caricamento...

📸 @ceciliasala@sironi.xyz's original post on Instagram (17/09/2026 18:15):
🔗 Link to post: https://www.instagram.com/p/DdZREDvinbX/

Nel fine settiman

Altro...

📸 @ceciliasala@sironi.xyz's original post on Instagram (17/09/2026 18:15):
🔗 Link to post: https://www.instagram.com/p/DdZREDvinbX/

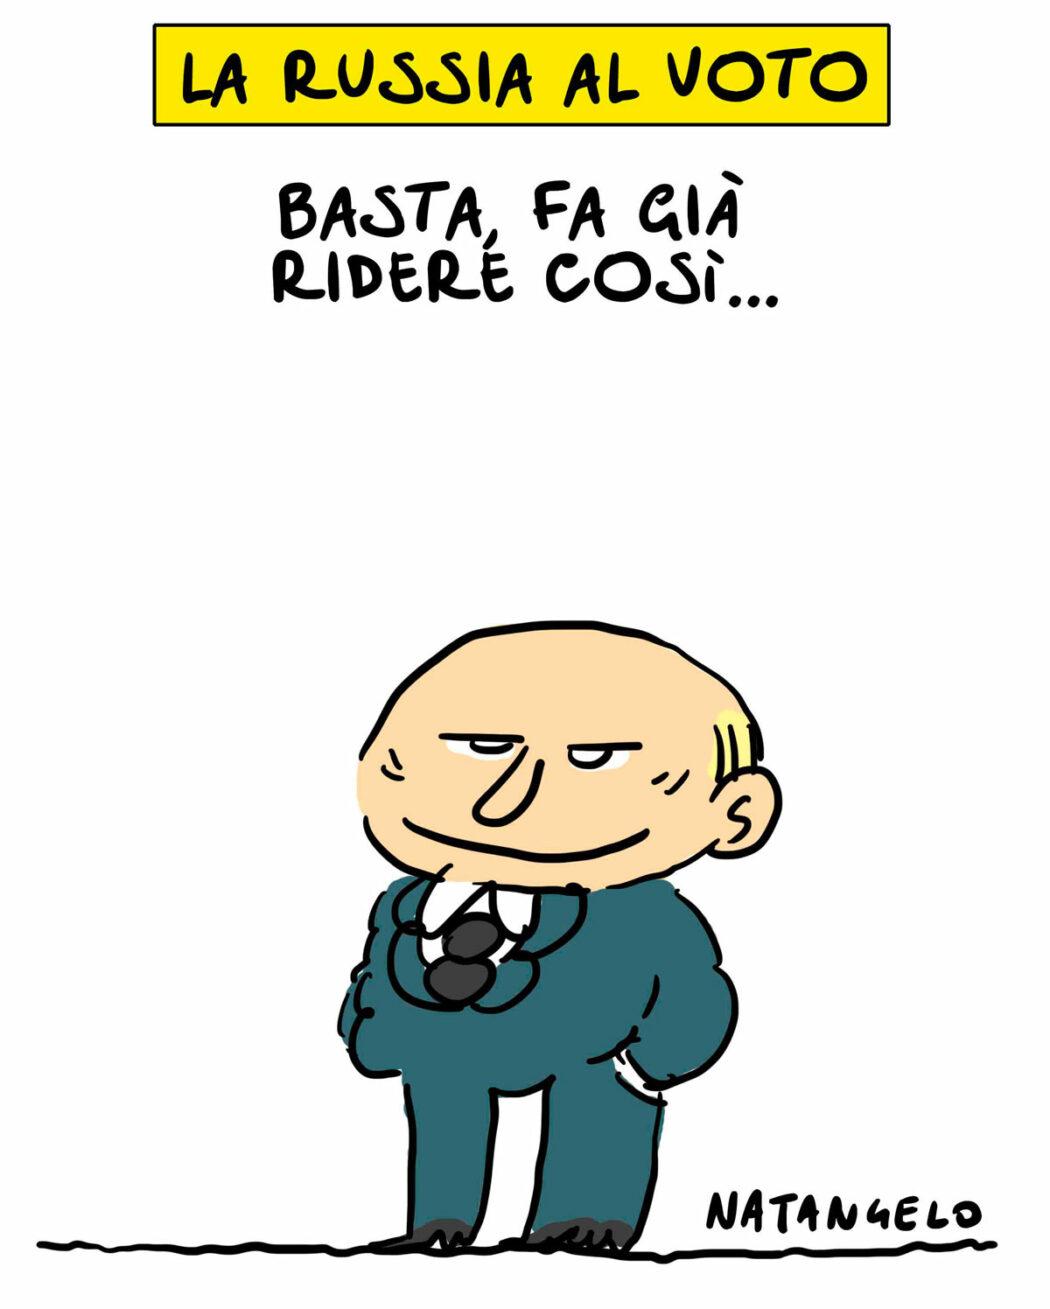
Nel fine settimana in Russia si vota per eleggere il nuovo parlamento. Anche se il risultato è scontato, per legge la tv di stato deve organizzare dei confronti tra i candidati. Che durano pochi secondi perché non ci va mai nessuno.

Ne parla @ceciliasala@sironi.xyz nella nuova puntata di Stories. Si ascolta sulle principali piattaforme audio gratuite e al link in bio.

#instagram #podcast #russia #elezioni #putin #podcastitaliano

0

Caricamento...

0
2

Caricamento...

Bird Agent parla su Matrix e MQTT: Kaspersky svela NightEagle e Toy Ghouls, i nuovi cluster contro le aziende russe

Si parla di:

Toggle

Tre cluster, tre filosofie d’attacco, un solo bersaglio: le aziende russe. Un nuovo rapporto di mette in fila NightEa

Altro...

Si parla di:

Toggle

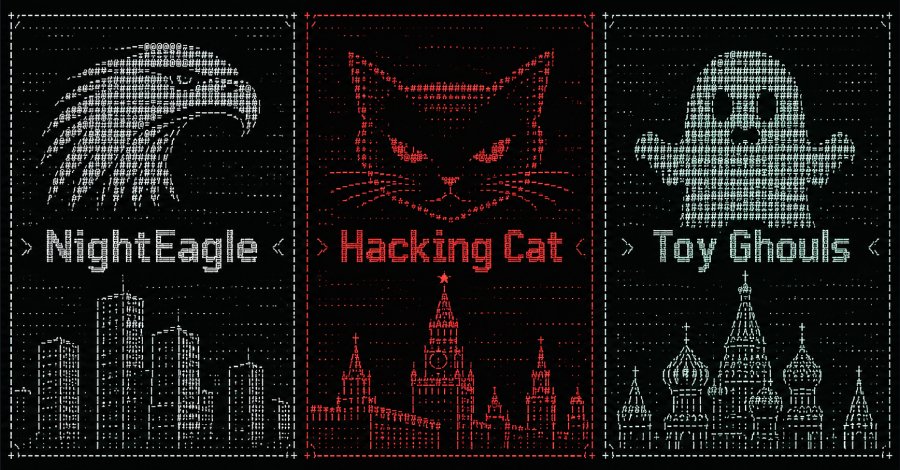
Tre cluster, tre filosofie d’attacco, un solo bersaglio: le aziende russe. Un nuovo rapporto di mette in fila NightEagle, Cat e Toy Ghouls, gruppi che negli ultimi diciotto mesi hanno colpito server , controller di dominio e infrastrutture con un arsenale che va dalle modulari ai , fino a un dettaglio che ha attirato l’attenzione dei ricercatori più della crittografia usata: due dei tre gruppi hanno smesso di parlare con i classici server C2 e usano invece un broker MQTT commerciale e la messaggistica cifrata di Matrix per pilotare gli impianti. Un segnale di come il fronte offensivo contro la Federazione Russa si stia frammentando in attori sempre più specializzati, alcuni statali, altri ibridi tra hacktivismo e cybercrimine puro.

Il rapporto Kaspersky: tre cluster, tre agende diverseSecondo l’analisi pubblicata dal team GReAT di Kaspersky, i tre cluster non condividono necessariamente un’unica regia, ma mostrano sovrapposizioni di strumenti e tecniche che suggeriscono uno scambio, quantomeno informale, di codice e competenze. Il quadro che emerge è quello di un ecosistema offensivo maturo: da un lato un attore di stampo più tradizionalmente cyberspionistico (NightEagle), dall’altro una costellazione di gruppi hacktivisti filo-ucraini con capacità distruttive crescenti (Hacking Cat, già raccontato su queste pagine con i suoi tool Gorilla RAT e Monkey Ransomware), e infine un gruppo a matrice finanziaria in rapida evoluzione tecnica (Toy Ghouls). Tutti e tre condividono lo stesso bersaglio primario: Exchange e Active Directory, spina dorsale dell’IT enterprise russo.

NightEagle: cyberspionaggio via VPN compromesseNightEagle (tracciato anche come APT-Q-95) è il cluster più vicino al profilo del cyberspionaggio classico. Attivo almeno dal 2023, il gruppo ottiene l’accesso iniziale attraverso credenziali VPN compromesse, spesso instradando il traffico attraverso Cloudflare WARP o provider europei per confondere l’attribuzione geografica. Una volta dentro, il tool principale è GhostContainer, una backdoor modulare per Microsoft Exchange capace di eseguire codice arbitrario e di reindirizzare il traffico creando un vero e proprio tunnel coperto sul server di posta compromesso. GhostContainer non nasce dal nulla: incorpora componenti open-source ben noti alla comunità difensiva, tra cui la web shell Neo-reGeorg e lo strumento di deserializzazione ysoserial, oltre a sfruttare la vulnerabilità CVE-2020-0688 per l’esecuzione di codice sul server di posta.

Per il movimento laterale, NightEagle si appoggia a Microsoft Dev Tunnels (un servizio legittimo di Microsoft, difficile da bloccare senza impattare workflow di sviluppo leciti) e al proxy rdp2tcp. Il salto di privilegio più rumoroso, e forse il dettaglio più sorprendente del rapporto, è il ricorso a CVE-2019-0708 — la storica BlueKeep — ancora efficace su segmenti di rete russi non aggiornati, combinato con attacchi DCSync contro Active Directory per esfiltrare hash di password direttamente dai controller di dominio. L’obiettivo finale non è la distruzione ma la persistenza silenziosa: mappare l’infrastruttura, raccogliere credenziali, restare inosservati il più a lungo possibile.

Toy Ghouls: da builder rubati a un backdoor che parla su MatrixSe NightEagle rappresenta lo spionaggio paziente, Toy Ghouls (osservato anche sotto gli alias Bearlyfy, Laboo.boo e Feral Wolf) racconta una traiettoria opposta: quella di un gruppo a movente finanziario che, in appena un anno di attività, ha attraversato tre generazioni di malware. Kaspersky descrive un’evoluzione che parte dall’uso opportunistico di builder di ransomware trapelati online — le famiglie Babuk e LockBit, i cui codici sorgente circolano da anni sui forum criminali — passa per un ransomware personalizzato battezzato GenieLocker, e approda a luglio 2026 a Bird Agent, un impianto custom sviluppato internamente.

È qui che il rapporto diventa tecnicamente più interessante per chi si occupa di detection engineering. Bird Agent esiste in due varianti che condividono la logica ma cambiano canale di comando e controllo: mqtt-bird-agent usa come broker il servizio commerciale HiveMQ, mentre matrix-bird-agent instrada i comandi attraverso Element, il client di messaggistica cifrata basato sul protocollo Matrix. In entrambi i casi la configurazione dell’impianto viene cifrata usando il MachineGuid della macchina infetta come chiave, un dettaglio che lega il payload a quello specifico endpoint e complica l’analisi statica su sample isolati. La distribuzione avviene tipicamente via Windows Remote Management (WinRM), con esecuzione di PowerShell nascosta e persistenza garantita installando l’impianto come servizio Windows.

La scelta di MQTT e Matrix come canali C2 non è casuale: sono protocolli legittimi, ampiamente usati in ambito IoT e nella messaggistica aziendale, il cui traffico raramente finisce sotto la lente dei firewall applicativi configurati per bloccare i classici beacon HTTP/HTTPS verso infrastrutture sospette. È lo stesso principio del “living off trusted services” già visto con l’abuso di Telegram, Discord o Slack come canali C2, applicato questa volta a un broker di messaggistica IoT e a un client di chat cifrata pensato per attivisti e giornalisti.

Hacking Cat: il fronte hacktivista, in breveIl terzo cluster, Hacking Cat, è quello di cui questo blog si è già occupato in un approfondimento dedicato a Gorilla RAT e Monkey Ransomware. Kaspersky conferma qui la collaborazione del gruppo con altre sigle dell’ecosistema hacktivista filo-ucraino, Cyber Anarchy Squad e Ukrainian Cyber Alliance su tutte, nella distribuzione dei wiper ClearWater e Nemo Wiper, oltre a una piattaforma ransomware-as-a-service condivisa chiamata ClearWater RaaS. Il vettore d’accesso resta la sfruttamento di vulnerabilità note su Exchange, tra cui CVE-2021-26855 (ProxyLogon) e la più recente CVE-2026-42897. Un dettaglio curioso riportato dai ricercatori: Hacking Cat ha pubblicamente smentito su Telegram la paternità di alcuni strumenti che Kaspersky gli attribuisce, un segnale della difficoltà crescente di attribuire con certezza campagne che condividono toolkit tra più collettivi.

Un ecosistema che condivide codice, forse anche sviluppatoriIl dato più rilevante dell’intero rapporto, dal punto di vista dell’intelligence sulle minacce, è la sovrapposizione tra i toolkit dei tre cluster: tecniche di offuscamento simili, riutilizzo di codice tra le varianti ransomware e persino incongruenze curiose, come funzioni scritte per ambienti Linux ma presenti in build pensate per Windows, o routine ridondanti tipiche di codice generato con l’assistenza di modelli linguistici. Kaspersky ipotizza che dietro più gruppi possa esserci un piccolo pool di sviluppatori condivisi, o quantomeno un mercato informale di codice sorgente che circola tra collettivi nominalmente distinti. È una dinamica che complica sensibilmente il lavoro di attribuzione e che riflette una tendenza più ampia osservata nel 2026: la linea tra APT statale, hacktivismo e cybercrimine finanziario si fa sempre più sottile quando tutti attingono agli stessi builder trapelati e alle stesse librerie open-source.

Due righe per i difensoriPer i team di detection, il rapporto Kaspersky offre indicazioni operative concrete. Primo: qualsiasi server Exchange esposto va sottoposto a controllo per le vulnerabilità storiche ancora citate come vettori attivi (CVE-2020-0688, CVE-2021-26855, CVE-2019-0708), un promemoria che il debito tecnico su infrastrutture di posta resta uno dei rischi più sottovalutati. Secondo: il traffico verso broker MQTT pubblici e verso Element/Matrix da endpoint aziendali che non hanno motivo di usarli merita una regola di alerting dedicata, specialmente se abbinato a esecuzione PowerShell anomala o creazione di nuovi servizi Windows. Terzo: il monitoraggio delle richieste DCSync verso i controller di dominio, spesso sottovalutato perché tecnicamente “legittimo” nel protocollo di replica di Active Directory, resta uno degli indicatori più affidabili di un attacco già in fase avanzata.

Indicatori e dettagli tecniciCluster: NightEagle (APT-Q-95)

  • Accesso iniziale: credenziali VPN compromesse, uscita via Cloudflare WARP
  • Backdoor: GhostContainer (Microsoft Exchange, tunneling coperto)
  • Componenti riusati: Neo-reGeorg, ysoserial
  • CVE sfruttate: CVE-2020-0688, CVE-2019-0708 (BlueKeep)
  • Movimento laterale: Microsoft Dev Tunnels, rdp2tcp
  • Tecnica AD: DCSync contro domain controller

Cluster: Toy Ghouls (alias: Bearlyfy, Laboo.boo, Feral Wolf)

  • Evoluzione: builder Babuk/LockBit -> GenieLocker -> Bird Agent (lug. 2026)
  • Varianti: mqtt-bird-agent 0.1.0 (C2 su broker HiveMQ)
    matrix-bird-agent 0.1.0 (C2 su Matrix/Element)
  • Delivery: Windows Remote Management (WinRM)
  • Persistenza: servizio Windows, config cifrata con MachineGuid
  • Esecuzione: PowerShell nascosta

Cluster: Hacking Cat (collegamenti: Cyber Anarchy Squad, Ukrainian Cyber Alliance)

  • Tool: Gorilla RAT, Monkey Ransomware (ChaCha20-Poly1305, AES-256-CBC)
  • Wiper collegati: ClearWater, Nemo Wiper
  • CVE sfruttate: CVE-2021-26855 (ProxyLogon), CVE-2026-42897

Fonte: Kaspersky GReAT, 17 settembre 2026Il quadro tracciato da Kaspersky conferma una tendenza consolidata nel 2026: l’infrastruttura enterprise russa è oggi un campo di prova per tecniche offensive che, per specializzazione e sofisticazione, non hanno più molto da invidiare a quelle osservate contro obiettivi occidentali. Vale la pena tenerle d’occhio anche fuori dai confini russi: i canali C2 basati su MQTT e Matrix, in particolare, sono una tecnica esportabile che potremmo vedere replicata contro qualunque enterprise nei prossimi mesi.

#cyberwar #apt #backdoor #ransomware #kaspersky #vpn #russia #hacktivist #wiper

0

Caricamento...

0
3

Caricamento...

NEW: Russian oligarch Umar Kremlev footed the bill for hundreds of thousands of dollars of wedding expenses at Donald Trump Jr.’s lavish wedding, incl

Altro...

NEW: Russian oligarch Umar Kremlev footed the bill for hundreds of thousands of dollars of wedding expenses at Donald Trump Jr.’s lavish wedding, including renting out a private island and paying for the fireworks show.

https://www.propublica.org/article/donald-trump-jr-wedding-bankrolled-russian-oligarch-umar-kremlev-putin?utm_source=mastodon&utm_medium=social&utm_campaign=mastodon-post

#trump #news #law #politics #russia #ethics #wedding #putin #donaldtrumpjr

150

Caricamento...

16
260

Caricamento...

365 Challenge No. 1 - 2026 publish daily old unpublished pics

Day 250 - Reflections in the Moskva River of the Cathedral of Christ the Saviour, Mos

Altro...

365 Challenge No. 1 - 2026 publish daily old unpublished pics

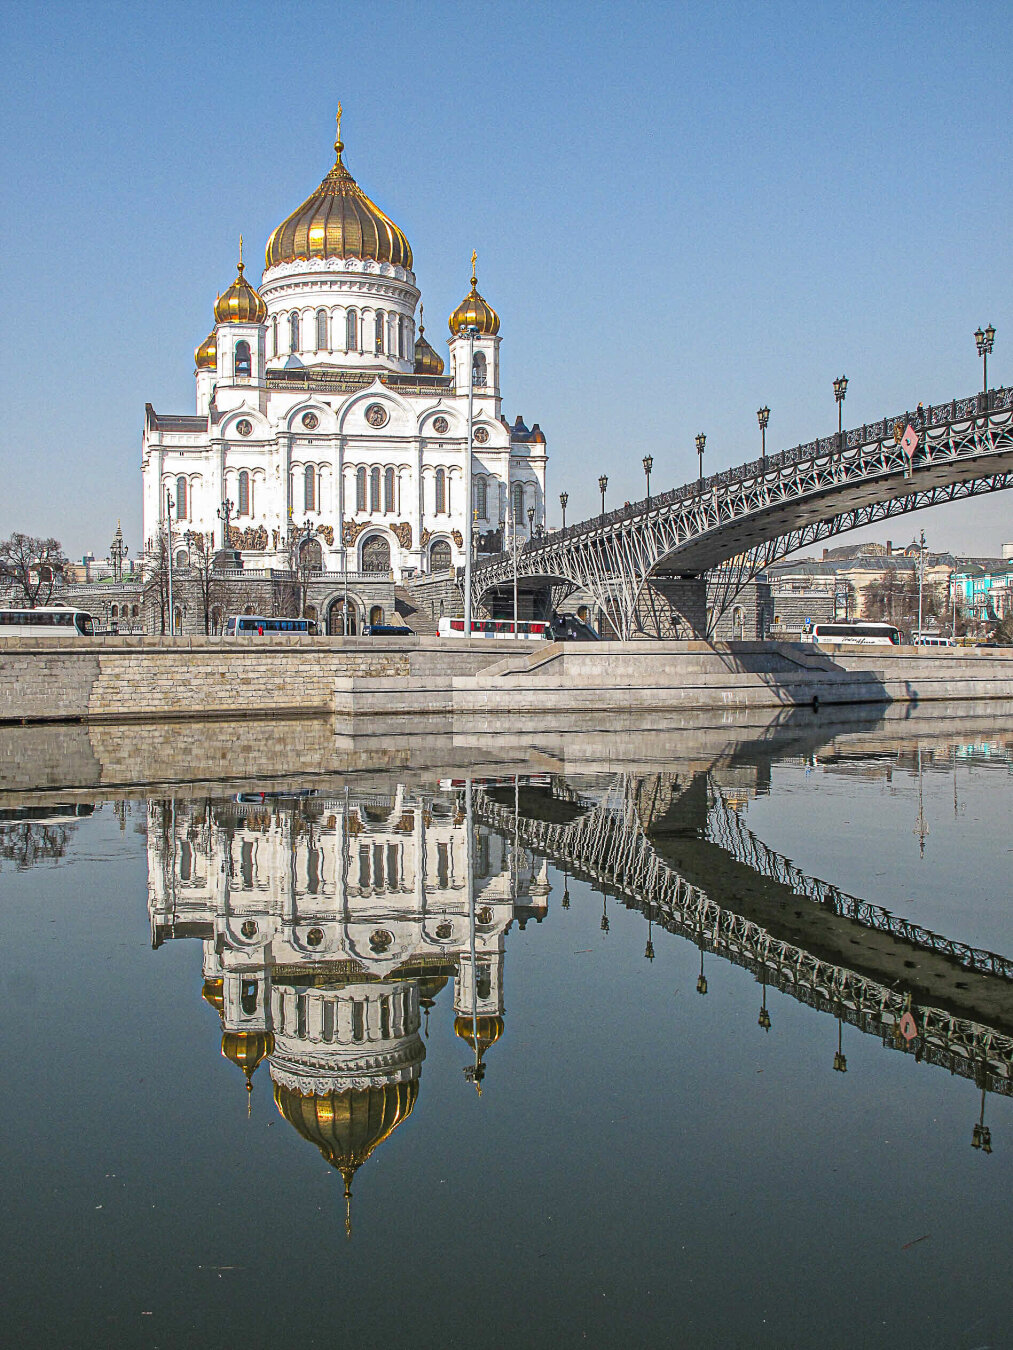
Day 250 - Reflections in the Moskva River of the Cathedral of Christ the Saviour, Moscow, Russia 2014

More at www.fotosbyfaj.com

Cathedral of Christ the Saviour in Moscow rises behind a decorative steel bridge, its white façade and gold onion domes reflected almost perfectly in the still waters of the Moskva River. The calm river creates a mirror image of both the cathedral and bridge beneath a clear pale blue sky.

#photography #art #blueskykin #faj365challenge2026 #reflections #cathedral #russia #moscow #skyart #moskva

0

Caricamento...

0
1

Caricamento...

🔴 BREAKING: U.S. Central Command reports it has struck three Iranian crude oil tankers in the Gulf of Oman. The attacks, described as a response to ve

Altro...

🔴 BREAKING: U.S. Central Command reports it has struck three Iranian crude oil tankers in the Gulf of Oman. The attacks, described as a response to vessels tied to Iran’s sanctioned oil network, mark a new escalation in regional tensions.
🕐 23:03 UTC

Read more: https://rawfeednews.com/post/mtozofjg.html

#iran #attack #russia

0

Caricamento...

0
4

Caricamento...

Library News

New York Schools & Libraries Working To Keep The Kids Reading

Read Here

Mol

Altro...

New York Schools & Libraries Working To Keep The Kids Reading

Read Here

Moldova Withdraws from Commonwealth of Independent States Agreement on Exchange of Publications Between Libraries

Moldova is set to withdraw from the Agreement on Interlibrary Loan within the Commonwealth of Independent States (CIS), which was signed in Rostov in 1999. Today, the parliament voted in the first reading on a draft law to annul the document.

The proposal was introduced in the plenum by Marcela Nistor, State Secretary at the Ministry of Culture. Authorities have stated that the mechanism outlined in the agreement no longer aligns with the current realities of the library sector, as international collaboration is primarily conducted through digital resources and platforms.

“Currently, the mechanism established by this agreement does not reflect the present circumstances. International cooperation is mainly facilitated through digital resources, and statistics indicate that over the past five years, the National Library has only engaged in eight book loans with CIS countries,” Marcela Nistor remarked.

The state secretary highlighted that institutional cooperation in the field is now largely conducted via electronic platforms, and maintaining the mechanism outlined in the agreement incurs additional expenses.

“Moreover, participation in the mechanism established by the agreement entails operational costs associated with coordination activities and the transmission of publications through international postal services, without yielding proportionate practical benefits for Moldova’s institutions,” the official explained.

Marcela Nistor assured that withdrawing from the agreement would not hinder the operations of Moldova’s National Library or its capacity to continue providing international interlibrary loan services.

She also mentioned that Moldova has no outstanding financial obligations or property-related commitments resulting from the implementation of the agreement and its additional protocol.

Europe’s Underrated Infrastructure

Read More About Here

Make a one-time donationYour contribution is appreciated.

DonateMake a monthly donationYour contribution is appreciated.

Donate monthlyMake a yearly donationYour contribution is appreciated.

Donate yearly

#helsinki #news #ukraine #politics #war #russia #librarian #libraries

0

Caricamento...

0
1

Caricamento...

🔴 BREAKING: The United States has struck three Iranian oil tankers, saying they were targeted in retaliation after Iranian forces attacked U.S. warshi

Altro...

🔴 BREAKING: The United States has struck three Iranian oil tankers, saying they were targeted in retaliation after Iranian forces attacked U.S. warships. The tit‑for‑tat strikes come less than a week after fighting flared again, ending a brief lull in hostilities.
🕐 17:03 UTC

Read more: https://rawfeednews.com/post/mtomsvgg.html

#iran #attack #russia

1

Caricamento...

0
6

Caricamento...

🔴 BREAKING: Iran war live: Trump says US may target Iran’s Pickaxe Mountain ‘very soon’

US President Donald Trump has repeated an earlier warning tha

Altro...

🔴 BREAKING: Iran war live: Trump says US may target Iran’s Pickaxe Mountain ‘very soon’

US President Donald Trump has repeated an earlier warning that the US may attack Iran's Pickaxe Mountain "very soon".
🕐 01:03 UTC

Read more: https://rawfeednews.com/post/mtnoiii7.html

#iran #russia

0

Caricamento...

0
3

Caricamento...

🔴 BREAKING: Trump claims he is ‘saving’ the UK from a nuclear attack by waging war on Iran

US President has suggested he would not back Britain if Ar

Altro...

🔴 BREAKING: Trump claims he is ‘saving’ the UK from a nuclear attack by waging war on Iran

US President has suggested he would not back Britain if Argentina invaded the Falkland Islands, in retaliation for the UK’s stance on the conflict
🕐 11:03 UTC

Read more: https://rawfeednews.com/post/mtmuhyua.html

#iran #attack #russia

0

Caricamento...

0
4

Caricamento...

Aeza Group: come un consigliere comunale tedesco AfD ha aiutato l’hosting bulletproof russo ad aggirare le sanzioni

Si parla di:

Toggle

Aggirare le internazionali contro un hosting provider “a prova di proiettile” non richiede necessariamente sof

Altro...

Si parla di:

Toggle

Aggirare le internazionali contro un hosting provider “a prova di proiettile” non richiede necessariamente sofisticati o infrastrutture nascoste in Paesi compiacenti: a volte basta una piccola società registrata a Belgrado, intestata a un consigliere comunale tedesco di provincia. È quanto emerso da un’indagine incrociata tra ricercatori e le autorità statunitensi, che ha collegato Andreas Maul — esponente locale di Alternative für Deutschland (AfD) nella cittadina di Selm, nel Nordreno-Vestfalia — alla rete di infrastrutture usata da Aeza Group, uno dei bulletproof hoster russi più sanzionati degli ultimi due anni, per continuare a operare dopo le misure restrittive occidentali.

Chi è Aeza GroupAeza Group è un hosting provider russo che il Dipartimento del Tesoro statunitense, tramite l’Office of Foreign Assets Control (OFAC), ha sanzionato il 1° luglio 2025, descrivendolo come un servizio “bulletproof” che ignora deliberatamente le segnalazioni di abuso e le richieste di blocco delle forze dell’ordine internazionali. Sui suoi server, secondo l’accusa americana, hanno trovato casa componenti infrastrutturali della gang ransomware , pannelli di gestione dell’ RedLine, l’infrastruttura del Meduza e — soprattutto — BlackSprut, un russo per la vendita di stupefacenti che tra gennaio e settembre 2025 avrebbe processato transazioni per circa 1,85 miliardi di dollari.

Non è tutto: parte dell’infrastruttura di Aeza ha ospitato anche siti collegati a Doppelgänger, la campagna di disinformazione filo-Cremlino che clona le grafiche di testate giornalistiche europee e americane per diffondere narrative pro-Mosca. Un dettaglio che colloca Aeza non solo nell’orbita del cybercrime “puro”, ma anche in quella delle operazioni di influenza sponsorizzate dallo Stato russo. Le sanzioni OFAC del luglio 2025 hanno colpito individualmente anche i vertici della società: il CEO Arsenii Penzev, il direttore generale Yurii Bozoyan, il direttore tecnico Vladimir Gast e il socio Igor Knyazev, ciascuno con quote comprese tra il 33% dell’azionariato. Due mesi prima, ad aprile 2025, Penzev e Bozoyan erano già stati arrestati a Mosca — non per le accuse occidentali, ma con capi d’imputazione russi legati a criminalità organizzata e narcotraffico, in quello che gli osservatori descrivono come un tipico caso di “impunità controllata”: tollerati finché non infastidiscono il sistema, sacrificabili quando serve.

La scappatoia serbaLe sanzioni, per definizione, colpiscono entità nominate: bloccano asset, vietano transazioni, impediscono a chi ha sede negli Stati Uniti di fare affari con i soggetti indicati. Ma un indirizzo IP non porta un’etichetta con scritto “Aeza” — e questo è precisamente il varco che, secondo la ricostruzione OFAC, la società ha sfruttato. Dopo le sanzioni di luglio 2025, un blocco di risorse IP che secondo le autorità americane restava operativamente riconducibile ad Aeza sarebbe stato trasferito, a novembre 2025, a una società con sede a Belgrado: Smart Digital Ideas d.o.o., formalmente attiva nel “commercio all’ingrosso di computer, attrezzature e software” e priva di qualunque menzione pubblica del marchio Aeza.

Il nome dietro la società, secondo i registri camerali serbi, è Andreas Maul: 38 anni, consigliere comunale AfD a Selm dal novembre 2025, con un passato professionale legato al commercio IT. Maul risulta proprietario e amministratore unico di Smart Digital Ideas, che aveva registrato già nell’ottobre 2022 — quindi ben prima delle sanzioni, un dettaglio che rafforza l’ipotesi di una struttura “dormiente” pronta a essere attivata come paravento nel momento del bisogno. Le indagini OSINT hanno inoltre rilevato che la sede di Smart Digital Ideas a Belgrado coincide con quella di un’altra entità, Cipher Operations, fondata nel dicembre 2022 da un cittadino russo, Aleksandr Yenakiyev — che, interpellato dai giornalisti, ha negato qualsiasi legame: “Nessuno dei nomi che avete elencato, a parte Cipher Operations, mi dice nulla.”

L’OFAC ha sanzionato Smart Digital Ideas nel novembre 2025, quasi in contemporanea con l’individuazione del legame con Maul, insieme ad altre entità satellite identificate nella stessa rete. Il pattern — trasferire rapidamente asset IP verso una nuova ragione sociale non ancora nominata, in una giurisdizione terza come la Serbia, formalmente fuori dal perimetro UE — è una tecnica di sanctions evasion sempre più comune tra gli hoster “a prova di proiettile” russi, e ricalca schemi già documentati da Recorded Future nella serie di ricerche “Dark Covenant” sui rapporti tra cybercriminali e apparato statale russo.

Il paradosso geograficoIl dato più scomodo per i regolatori europei è che, mentre Stati Uniti, Regno Unito e Australia hanno sanzionato Aeza e le sue diramazioni, l’Unione Europea non ha ancora adottato misure equivalenti. Questo significa che una società di comodo con sede a Belgrado — capitale di un Paese candidato all’adesione UE ma non ancora vincolato al regime sanzionatorio comunitario sulla stessa infrastruttura — può continuare a operare legalmente sul territorio europeo, offrendo di fatto un corridoio per il traffico che le sanzioni statunitensi intendevano tagliare. Aggiunge un ulteriore strato di ambiguità la circostanza che il beneficiario finale identificato sia un cittadino tedesco, quindi UE, e un politico eletto: un cortocircuito tra il piano geopolitico delle sanzioni e quello, molto più poroso, delle giurisdizioni societarie europee.

Due righe per i difensoriPer i team di sicurezza e compliance, questo caso è un promemoria pratico di quanto sia labile la vita utile di una lista di indicatori “sanzionati”: chi gestisce infrastruttura critica dovrebbe considerare quanto segue.

Le liste di blocco basate solo sul nome dell’entità sanzionata invecchiano rapidamente: è preferibile correlare i blocchi IP/ASN con l’intelligence su hosting “a prova di proiettile” aggiornata da fornitori di threat intelligence, non solo con la SDN List OFAC in senso stretto;

Verificare periodicamente se gli intervalli di IP già bloccati come “Aeza” sono stati riassegnati a nuovi ASN o LIR, tecnica comune per “ripulire” la reputazione di un blocco di indirizzi;

Diffidare di hosting provider di recente costituzione in giurisdizioni terze (Serbia, ma anche altri Paesi extra-UE con regimi di compliance più permissivi) quando condividono infrastruttura, ASN o pattern di registrazione con entità già sanzionate;

Per i team investigativi e di threat intelligence, incrociare i dati di corporate registry pubblici (come quelli serbi, consultabili online) resta uno strumento OSINT sottovalutato ma estremamente efficace per smascherare strutture di comodo;

Ricordare che dietro l’infrastruttura tecnica di ransomware, infostealer e marketplace darknet si trovano spesso reti di facilitatori legali e finanziari tutt’altro che nascosti — a volte, come in questo caso, persino eletti in un consiglio comunale.

Fonti: OFAC/U.S. Department of the Treasury, BleepingComputer, Balkan Insight, vsquare.org, Recorded Future (“Dark Covenant 3.0”).

#infosec #cybercrime #ransomware #darkweb #russia #serbia #sanzioni #aezagroup #bulletproofhosting

0

Caricamento...

0
3

Caricamento...

🔴 BREAKING: Tehran says a U.S. strike on a wedding ceremony killed four people. Iran has accused Washington of the attack and vowed a “devastating” re

Altro...

🔴 BREAKING: Tehran says a U.S. strike on a wedding ceremony killed four people. Iran has accused Washington of the attack and vowed a “devastating” response, warning that the two nations have slipped back into full‑scale war after coordinated strikes on Wednesday night.
🕐 05:04 UTC

Read more: https://rawfeednews.com/post/mtl28e6i.html

#iran #attack #russia

0

Caricamento...

0
4

Caricamento...

🔴 BREAKING: Moscow has warned it could launch a direct strike on Germany. Berlin says it expects a Russian response after accusing the Kremlin of send

Altro...

🔴 BREAKING: Moscow has warned it could launch a direct strike on Germany. Berlin says it expects a Russian response after accusing the Kremlin of sending explosives‑laden drones to Leipzig airport, heightening tensions across Europe and the UK.
🕐 17:04 UTC

Read more: https://rawfeednews.com/post/mtkciiiu.html

#iran #attack #russia

0

Caricamento...

0
4

Caricamento...

🔴 BREAKING: Israeli fire kills three in Gaza City during reported raid, medics say

Unconfirmed local reports say the Israeli military carried out air

Altro...

🔴 BREAKING: Israeli fire kills three in Gaza City during reported raid, medics say

Unconfirmed local reports say the Israeli military carried out air and artillery strikes after a raid by an Israel-backed militia was discovered.
🕐 11:04 UTC

Read more: https://rawfeednews.com/post/mtik847f.html

#iran #attack #russia

0

Caricamento...

0
4

Caricamento...

Manic: il trojan Android che ruba i PIN bancari e li fa uscire di casa via Bluetooth anche offline

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è

Altro...

Si parla di:

Toggle

Da febbraio 2026 un nuovo bancario per circola con un obiettivo dichiarato: l’. Ma “trojan bancario” è ormai una definizione troppo stretta per Manic, il descritto in un di ThreatFabric come “un ibrido tra malware bancario e ”. Oltre a rubare PIN e credenziali finanziarie, Manic intercetta , seed phrase di wallet , cronologia chiamate e posizione — e, quando il telefono infetto è , trova comunque il modo di far uscire i dati sfruttando altri dispositivi compromessi nelle vicinanze via Bluetooth e Wi-Fi Direct. È una capacità che ridefinisce cosa significhi davvero “isolare” un dispositivo compromesso.

Non una schermata di phishing, ma una tastiera che origliaLa maggior parte dei trojan bancari Android si affida a overlay che imitano l’interfaccia dell’app bersaglio per catturare le credenziali digitate dalla vittima. Manic fa qualcosa di più subdolo: grazie ai permessi di Accessibility Service, determina la posizione della tastiera digitale legittima dell’app e registra i singoli tocchi dell’utente senza alterare in alcun modo il funzionamento dell’app originale. Il risultato è che la vittima interagisce con la sua banca reale, sullo schermo reale, mentre in background il malware classifica ogni sequenza digitata — PIN di sblocco, seed phrase di wallet, codici OTP, password — semplicemente osservando dove e quando avvengono i tocchi.

A questa capacità si aggiungono sessioni di controllo remoto vere e proprie via WebRTC, con visualizzazione live dello schermo, mascherate dietro overlay neri o finte schermate di aggiornamento di sistema; la possibilità di sbloccare il dispositivo da remoto tramite la funzione autoEnterPin, una volta che il PIN è stato catturato; e comandi dedicati per disattivare Google Play Protect (disable_gp), così da ridurre le probabilità di essere rilevati anche dalle protezioni native di Android.

169 applicazioni monitorate, priorità all’UcrainaThreatFabric ha censito 169 identificatori di applicazioni nella lista bersagli di Manic: banche, exchange di criptovalute, app di pagamento P2P e “buy now pay later”, client email e browser. Il dato più significativo, però, è la composizione geografica dei target: il malware dà priorità esplicita a banche ucraine, servizi eID e piattaforme governative, oltre ad app di messaggistica sia commerciali sia a uso militare — una scelta che, nel contesto del conflitto in corso, suggerisce un interesse che va oltre la semplice frode finanziaria. La lista si estende poi a istituti finanziari in Russia, Polonia, Repubblica Ceca, Slovacchia, Austria, Germania, Francia, Spagna, Paesi Bassi, Estonia, Lituania e Regno Unito, con distribuzione tramite siti di phishing e dropper che si spacciano per utility di sistema o aggiornamenti di componenti Android/produttore (i nomi dei package individuati imitano deliberatamente Huawei, Honor, Lenovo, Motorola e persino Apple).

Lo sviluppo del malware appare tutt’altro che concluso. ThreatFabric ricostruisce una timeline chiara: la prima infrastruttura viene registrata a febbraio 2026, i servizi di produzione entrano in funzione tra marzo e aprile, la prima versione operativa di wrapper e implant compare a maggio, mentre a luglio arriva un aggiornamento che introduce protezioni anti-analisi rafforzate, caricamento del codice DEX direttamente in memoria (per complicare l’analisi statica) e un meccanismo di phishing per il “lock secret” del dispositivo.

Quando internet non basta: l’esfiltrazione mesh via BluetoothLa caratteristica più originale di Manic — e quella che lo distingue nettamente dal panorama dei trojan Android — è il meccanismo di esfiltrazione dati progettato per funzionare anche quando il dispositivo infetto non ha accesso diretto a internet. I dati rubati vengono cifrati con AES-GCM e messi in una coda locale; il malware cerca poi altri dispositivi infetti nelle vicinanze tramite Wi-Fi Direct, Bluetooth RFCOMM o BLE GATT, costruendo percorsi “store-and-forward” multi-hop — fino a 4 salti per impostazione predefinita — capaci di far arrivare i dati a internet passando di device in device, finché uno di essi non trova connettività diretta. Se nessuna rotta è disponibile nell’immediato, i dati restano semplicemente in coda per essere ritrasmessi al primo tentativo utile.

Come sintetizzano gli stessi ricercatori di ThreatFabric, “rimuovere l’accesso diretto a internet da un dispositivo infetto non impedisce necessariamente l’esfiltrazione dei dati”. È una considerazione che dovrebbe far riflettere chi progetta contromisure basate solo su segmentazione di rete o blocco della connettività cellulare/Wi-Fi: in scenari con più dispositivi compromessi nello stesso ambiente — un ufficio, un’abitazione, persino un evento pubblico — la rete mesh creata dal malware stesso diventa il canale di comunicazione, aggirando completamente i controlli perimetrali tradizionali pensati per un singolo endpoint.

Due righe per i difensoriPer i team di sicurezza mobile e per gli istituti finanziari nei paesi target, Manic impone di ripensare due assunzioni comuni. La prima è che il monitoraggio comportamentale lato server (fraud detection basata su pattern di digitazione o velocità di interazione) rimane efficace anche quando l’attaccante non altera l’interfaccia dell’app: qui serve piuttosto rilevare l’uso anomalo di servizi di Accessibility da parte di app di terze parti non correlate al contesto bancario. La seconda è che l’isolamento di rete di un dispositivo sospetto non è più una garanzia sufficiente, quando l’esfiltrazione può avvenire tramite protocolli short-range verso dispositivi terzi già compromessi.

Verificare quali app hanno richiesto e ottenuto permessi di Accessibility Service e Notification Listener, specie se provenienti da fonti fuori Google Play

Monitorare pattern anomali di connessioni Wi-Fi Direct/Bluetooth in ambienti aziendali e finanziari sensibili

Diffidare di dropper che si presentano come aggiornamenti di componenti di sistema legati a specifici produttori (Huawei, Honor, Lenovo, Motorola)

Mantenere attivo Google Play Protect e verificare periodicamente lo stato di attivazione, dato che Manic include comandi dedicati per disattivarlo

Per le banche: rafforzare l’autenticazione multi-fattore fuori-banda, poiché OTP e SMS risultano tra i dati intercettati con priorità

Indicatori di compromissione[Wrapper - luglio 2026]
SHA-256: 80be0942d0e20b5006e240434f42512c8b3cd0d54eee858a25663c1a4224a576
Package: tech.intel.dialer.updater

[Implant - luglio 2026]
SHA-256: feea425cde1223fe7afdd7a1ea631678ec6282f6cc20c3d3c0fb97cdbcf65b9b
Package: org.lenovo.storage.processor

[Implant primario]
SHA-256: e7abc375f24d0dd2419e0bce4686c7301b3ee82ae38906c67d3481580f6c648e
Package: tech.apple.dialer.scheduler

[Wrapper - maggio 2026]
SHA-256: 2884108b35eba7b8099087405653c1b23c3839f0d5058c4d61341fc31cfc6040
Package: org.honor.secure.helper

[Implant - maggio 2026]
SHA-256: 2fb5b01ea5a483d60b659e85327a53c6661bdd630d4afd93dc5fe0941d3ccbbe
Package: dev.huawei.media.helper

[Implant correlato]
SHA-256: 7c12f1237090e32c18583f66f1a9e44b029ad7c1e61179e1d524fb3093abd59a
Package: io.motorola.secure.executor

[Comandi bot principali]
remote_control - sessione schermo/webcam via WebRTC
get_logs - esportazione log accessibility
export_sms - esportazione SMS
export_calls - esportazione cronologia chiamate
export_contacts - esportazione contatti
export_file - raccolta file locali
send_sms - invio SMS dal dispositivo
ussd - esecuzione codici USSD
geo - attivazione geolocalizzazione
disable_gp - disattivazione Google Play ProtectFonte primaria: ThreatFabric Mobile Threat Intelligence. Report completo disponibile sul blog ufficiale di ThreatFabric.
#android #cyberwar #infosec #spyware #cyberpedia #malware #trojan #ukraine #russia #banking

0

Caricamento...

0
6

Caricamento...

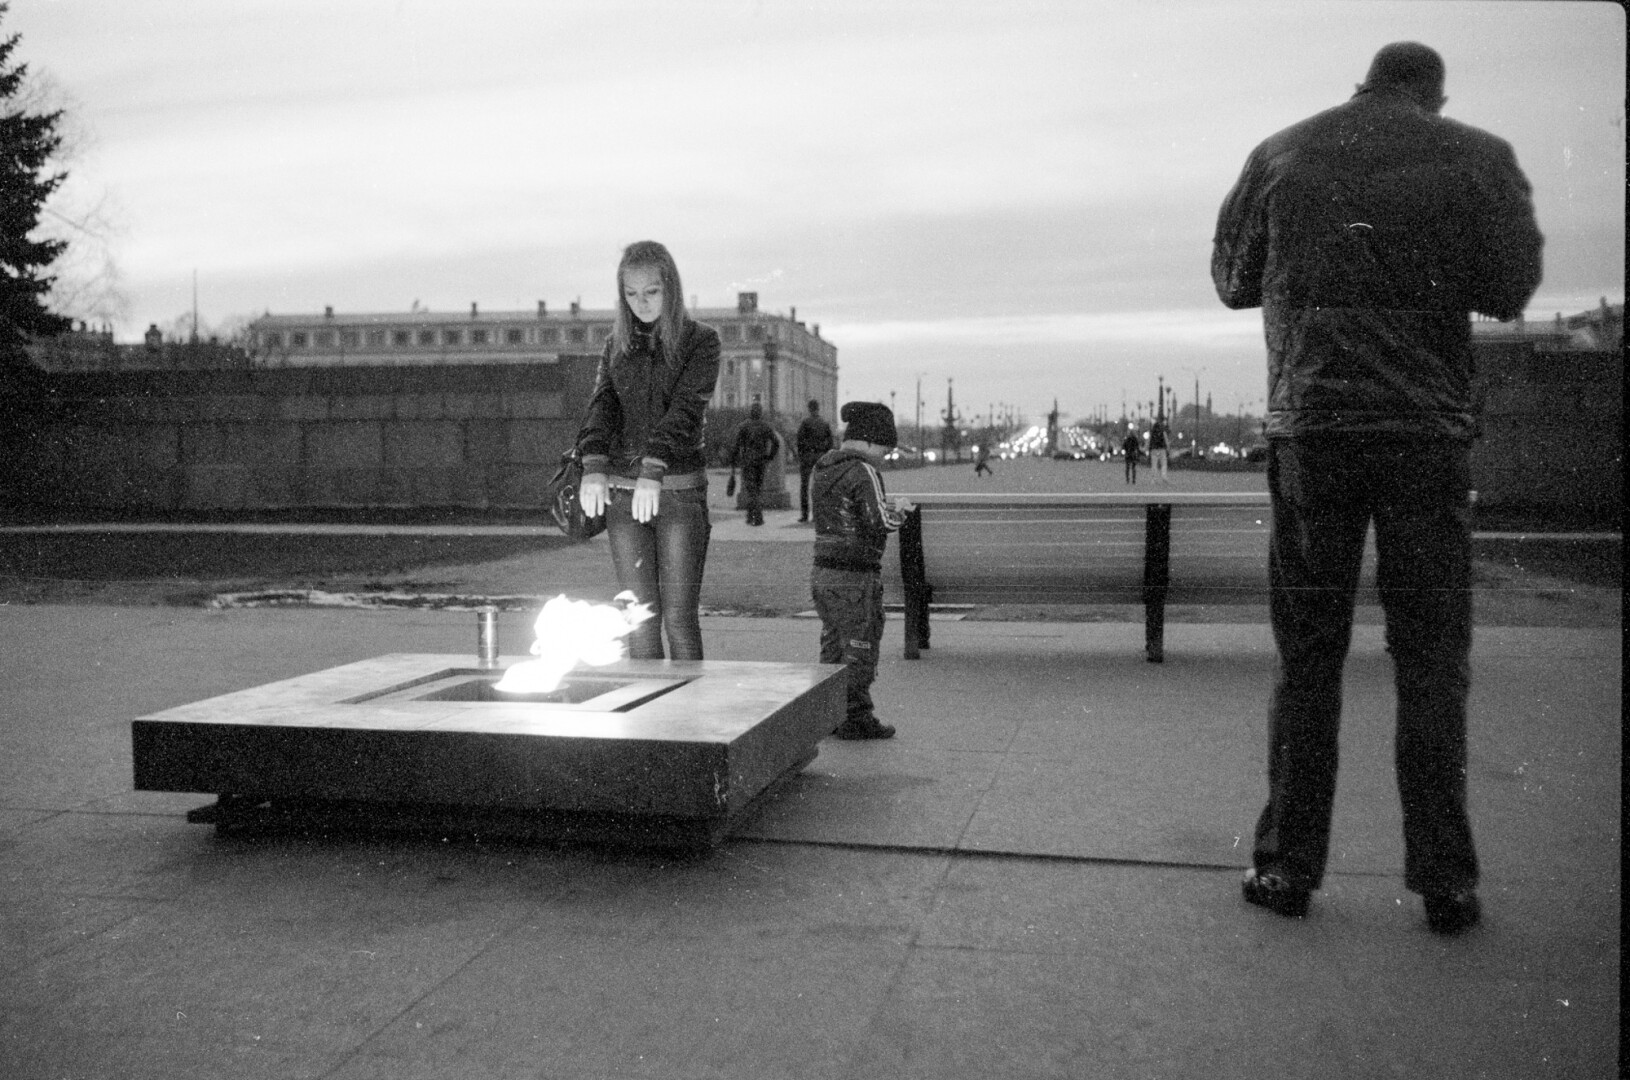
People by Eternal flame memorial in St. Petersburg, 2012.

Altro...

People by Eternal flame memorial in St. Petersburg, 2012.

A woman, a child, and a tall man is standing next to a memorial with a flame. The woman is warming herself on the flame.

#history #streetphotography #nikon #blackandwhitephotography #filmphotography #analogphotography #35mm #filmisnotdead #russia #nikonfm2 #xtol #agfaasp400

0

Caricamento...

0
0

Caricamento...