Vai al contenuto principale

#europa

La commissaria per l'allargmento dell'UE, Marta Kos, propone un periodo di prova di 15 anni per i nuovi membri dell'unione durante il quale verificare

More...

La commissaria per l'allargmento dell'UE, Marta Kos, propone un periodo di prova di 15 anni per i nuovi membri dell'unione durante il quale verificare che non ci siano rigurgiti antidemocratici o contrari alla comunità europea.

Si vuole, in pratica, evitare che l'intera unione sia bloccata dal veto di un unico membro a guida anti-europea, come avvenne con Viktor Orban.

@attualita@diggita.com

https://www.theguardian.com/world/2026/oct/06/eu-plans-15-year-probation-period-new-member-states-viktor-orban

#eu #europa #ue #europe #politics #politica

0

Loading...

0
1

Loading...

Dal 2028 il prezzo di carburanti, gas ed elettricità potrebbe salire perché ci si aspetta che le aziende produttrici riverseranno sui consumatori il m

More...

Dal 2028 il prezzo di carburanti, gas ed elettricità potrebbe salire perché ci si aspetta che le aziende produttrici riverseranno sui consumatori il maggior costo che dovranno pagare per poter inquinare secondo il nuovo sistema ETS2.

L'UE ha previsto un fondo che dovrebbe aiutare i cittadini a sostenere questa spesa, ma pochissimi stati membri hanno presentato il piano per tempo.

@attualita@diggita.com

https://europeancorrespondent.com/en/r/who-pays-for-pricier-carbon-you-until-the-help-arrives

#eu #europa #ue #europe #gas #energia #fossilfuel #carburanti #riscaldamento

1

Loading...

0
3

Loading...

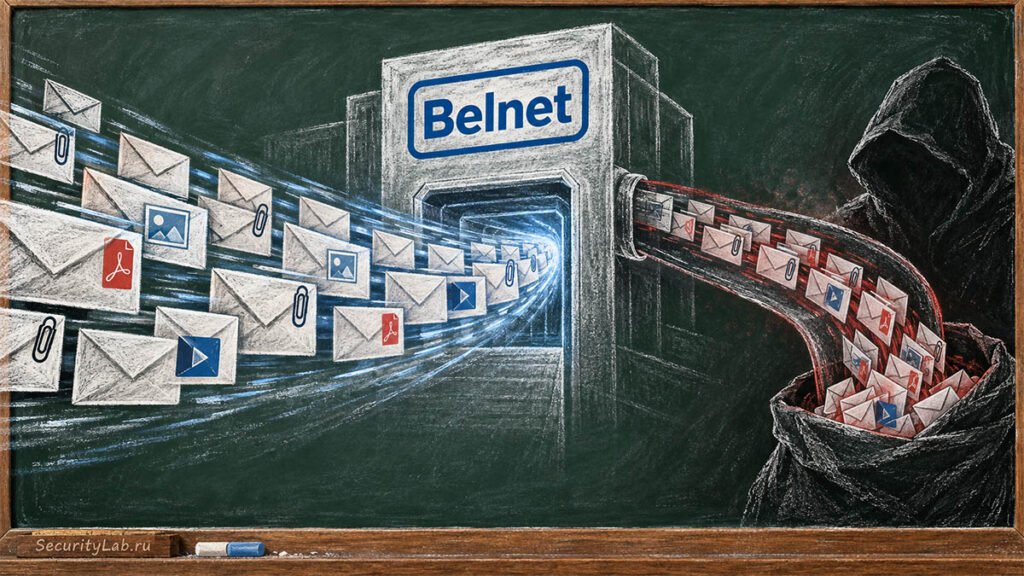
Due mesi di silenzio: uno zero-day su un fornitore terzo apre le caselle email della rete belga Belnet

Si parla di:

Toggle

Per due mesi e tre giorni, qualcuno ha letto in tempo reale tutta la posta elettronica in arrivo su Belnet, la rete nazionale be

More...

Si parla di:

Toggle

Per due mesi e tre giorni, qualcuno ha letto in tempo reale tutta la posta elettronica in arrivo su Belnet, la rete nazionale belga per la ricerca e l’ che collega università, centri di ricerca e amministrazioni pubbliche. L’accesso è passato per una vulnerabilità zero-day in un prodotto di terze parti che Belnet, a incidente concluso, si è rifiutata di nominare. È un caso che dice più cose su cosa NON viene comunicato nella europea che su cosa viene comunicato e per un lettore esperto, il silenzio è spesso il dato più interessante.

Cosa è successoBelnet è l’infrastruttura di rete gestita dallo Stato belga che fornisce connettività a università, istituti di ricerca, ospedali universitari e diverse amministrazioni pubbliche del paese: un ruolo per certi versi assimilabile a quello del GARR in Italia o di JANET nel Regno Unito. Secondo quanto ricostruito, un attore non identificato ha sfruttato una falla zero-day in una tecnologia fornita da un vendor esterno per intercettare e copiare, senza essere rilevato, tutta la corrispondenza in ingresso destinata a Belnet e ad almeno un’organizzazione cliente, allegati compresi.

La finestra di esposizione confermata va dal 22 luglio al 25 settembre 2026, quando la falla è stata infine chiusa (alle 08:10 ora locale). Belnet stessa ha precisato che questo intervallo rappresenta soltanto il “periodo confermato di perdita dati”, non necessariamente il momento dell’accesso iniziale: in altre parole, la presenza dell’attaccante nell’infrastruttura potrebbe risalire a prima del 22 luglio, e l’organizzazione non è in grado di escluderlo. L’intrusione è stata rilevata il 24 settembre, un giorno prima della , una finestra di reazione rapida una volta scoperta l’anomalia, ma che segue oltre nove settimane di raccolta email passata sotto silenzio.

Il non-detto è il puntoBelnet ha confermato l’incidente e dichiarato di aver informato le autorità competenti, il Centro per la Cibersicurezza del (CCB) sta seguendo le indagini, e allertato i clienti sulle possibili conseguenze. Ma su tre punti cruciali per qualunque analisi di rischio, il comunicato resta muto: quale sia il vendor coinvolto, quale sia il prodotto specifico, e quale sia stato il meccanismo di exploitation. Senza queste informazioni è impossibile correlare l’incidente con un pubblico, verificare se altre organizzazioni che usano lo stesso prodotto siano a rischio, o stimare se la vulnerabilità sia stata sfruttata anche altrove prima della disclosure.

Questo tipo di reticenza, comune quando un fornitore critico non vuole essere identificato pubblicamente, o quando accordi di responsabilità contrattuale sono ancora in negoziazione, lascia un vuoto che nella prassi CTI internazionale viene sempre più spesso criticato: un IOC condiviso in ritardo, o mai condiviso, protegge il vendor ma esporre gli altri utenti dello stesso prodotto a un rischio residuo che nessuno può misurare. Belnet non ha nemmeno indicato l’attribuzione: non si sa se dietro l’attacco ci sia un gruppo con finalità di , un broker di accessi che ha poi rivenduto la backdoor, o un attore puramente cybercriminale interessato ai dati intercettati per finalità di frode o estorsione.

Perché la geografia del bersaglio contaIl dettaglio che rende questo incidente più di una semplice violazione email è la natura di Belnet come infrastruttura critica di ricerca e governo. Il traffico che attraversa la rete non è quello di un’azienda qualunque: include comunicazioni di ministeri, università coinvolte in progetti di ricerca strategica (incluse collaborazioni internazionali e possibili programmi a duplice uso civile-militare), ospedali universitari e istituti scientifici. Il Belgio ha già una storia di infrastrutture di rete pubblica bersaglio di operazioni attribuite a servizi di intelligence stranieri, il caso Belgacom del 2013, legato a GCHQ, resta il precedente più noto, e ogni nuovo incidente su reti governative belghe viene letto a Bruxelles, sede di NATO e Commissione Europea, con un’attenzione geopolitica che va oltre il singolo data breach.

Va detto con chiarezza: al momento non esiste alcuna attribuzione ufficiale a un attore statale per questo specifico incidente, e sarebbe scorretto presentarlo come tale. Ma il profilo tecnico, uno zero-day non banale contro un fornitore di infrastruttura, silenzioso per oltre due mesi, mirato alla raccolta passiva di corrispondenza piuttosto che a un impatto distruttivo o estorsivo immediato, è coerente con un modus operandi da cyberspionaggio più che da cybercrimine finanziario, e merita di essere seguito nelle prossime settimane per capire se emergeranno collegamenti con campagne note.

Cosa possono fare i difensoriPer i team di sicurezza di università, enti di ricerca e amministrazioni che si affidano a provider di connettività nazionale o consortile (in Italia: GARR; a livello europeo: GÉANT e le NREN nazionali), questo caso è un buon promemoria che il rischio della supply chain non riguarda solo i software desktop o le librerie open source, ma anche l’infrastruttura di rete e i suoi fornitori di componenti “invisibili”, gateway di posta, sistemi di filtraggio, appliance di sicurezza perimetrale. Alcune azioni concrete:

Richiedere ai propri provider NREN/ISP conferma scritta se utilizzano tecnologie coinvolte in incidenti pubblicamente noti, anche quando il vendor non è nominato;

Considerare la cifratura end-to-end della corrispondenza sensibile che transita su reti di ricerca condivise, per ridurre l’impatto di un’intercettazione a monte del provider;

Monitorare eventuali comunicazioni successive del CCB belga o di CERT-EU, che potrebbero rilasciare indicatori più specifici una volta chiusa l’indagine;

Nei contratti con fornitori di infrastruttura critica, inserire clausole di disclosure minima garantita (vendor, CVE, timeline) in caso di incidente, per evitare di ritrovarsi nella stessa cecità informativa vissuta ora dai clienti Belnet.

Aggiorneremo l’articolo se il CCB belga o Belnet rilasceranno ulteriori dettagli su vendor coinvolto, CVE assegnato o attribuzione.

#europa #cyberspionaggio #supplychain #databreach #zeroday #belgio

0

Loading...

0
5

Loading...

La recente volontà del presidente Erdoğan di far aderire la Turchia alla "Shanghai Cooperation Organisation" può sembrare un voltare le spalle all'Occ

More...

La recente volontà del presidente Erdoğan di far aderire la Turchia alla "Shanghai Cooperation Organisation" può sembrare un voltare le spalle all'Occidente.

La mossa di Ankara, in realtà, è un riequilibrio che nasce da una visione geopolitica in cui l'ordine mondiale non è più quello imposto dopo il 1945. Non è però priva di rischi.

@attualita@diggita.com

https://theconversation.com/from-east-to-west-why-turkey-is-playing-both-sides-291940

#europa #europe #geopolitics #turkey #nato #turchia #geopolítica

1

Loading...

0
3

Loading...

Il talento che mandiamo via

Vorrei iniziare una discussione su un argomento a me molto caro.

Nei Paesi Bassi cresce da tempo il malcontento verso gli studenti internazionali: oc

More...

Vorrei iniziare una discussione su un argomento a me molto caro.

Nei Paesi Bassi cresce da tempo il malcontento verso gli studenti internazionali: occupano posti nelle università, cercano case in città già sotto pressione e, quando arrivano dall'UE, una parte della loro formazione viene pagata dallo Stato.

È una preoccupazione comprensibile.

Ma siamo sicuri di stare facendo bene i conti?

Un recente studio del CPB olandese, raccontato da 31mag, arriva ad una conclusione quasi controintuitiva: in media quell'investimento viene recuperato.

Perché uno studente non scompare il giorno della laurea.

Se resta, lavora. Paga imposte. Consuma. Crea relazioni. Porta competenze. Magari apre un'impresa, assume qualcuno o contribuisce alla ricerca.

Ed è qui che secondo me rischiamo un enorme errore prospettico.

Se formi una persona e poi fai di tutto perché se ne vada, non hai risparmiato: hai perso l'investimento.

Negli anni Duemila molti di noi hanno potuto studiare e lavorare in altri Paesi europei. Il Regno Unito era una delle grandi piazze di questa Europa mobile: università piene di italiani, francesi, tedeschi, spagnoli, greci. Persone diverse che si contaminavano, imparavano lingue, costruivano reti e diventavano più ambiziose.

Poi Brexit ha spezzato buona parte di quel circuito.

E molti studenti europei hanno semplicemente guardato altrove. Anche verso i Paesi Bassi.

Il vero punto, per me, è questo: un'università non dovrebbe preoccuparsi soltanto di formare “i propri”. Dovrebbe cercare di attirare i migliori e, soprattutto, dare loro una ragione per restare.

Perché concentrarsi esclusivamente sui locali può sembrare protezione nel breve periodo, ma significa anche rinunciare proprio a quella parte di giovani più disposta a muoversi, rischiare, imparare e costruire qualcosa.

La diversità non sottrae necessariamente opportunità.

A volte è proprio quella diversità a crearle.

Che ne pensate?

@poliversity@poliverso.org @elezioni@poliverso.org

#europa #istruzione #mobilita #universita #erasmus

0

Loading...

1
3

Loading...

Hardening di WordPress, piccola guida per ridurre la superficie esposta…

Le ultime settimane sono state molto particolari, soprattutto per l’attivismo online italiano e per il fattore sicurezza.

Da poco, degli attivisti i

More...

Le ultime settimane sono state molto particolari, soprattutto per l’attivismo online italiano e per il fattore sicurezza.

Da poco, degli attivisti italiani sono stati attaccati sulla loro piattaforma, riaccendendo il dubbio in tutti noi, di quanto siano sicuri i nostri portali e siti web. Sono stato il primo, che ho rivisto un po’ tutte le impostazioni, per essere sicuro di non aver tralasciato nulla.

Dopo aver rivisto il contesto, ed essermi assicurato di essere meno esposto possibile, vorrei iniziare questa guida ricordando una regola fondamentale:

“Se quel dato non lo conservi, non può essere rubato.”

Primo passo, tutto deve essere aggiornato…Gli aggiornamenti non migliorano solo le prestazioni o gli aspetti meramente funzionali ed estetici del tuo sito web, ma spesso includono importanti miglioramenti in termini di sicurezza e stabilità. Assicurati di avere le versioni più aggiornate di tutto ciò che concerne il tuo portale.

ATTENZIONE! IL BACKUP E’ DA ADESSO FORTEMENTE CONSIGLIATO – NEXTRED SI SOLLEVA DA OGNI RESPONSABILITÀ

Procediamo con ordine. Io controllerei e relativamente aggiornerei ad ultima versione i seguenti elementi:

versione di WordPress;

versione PHP;

MySQL/MariaDB;

plugin;

tema;

plugin e temi non più utilizzati.

L’ultima voce segnala plugin e temi non utilizzati. WordPress stesso, nella sezione Stato di Salute del tuo Sito, ti consiglia di disinstallare tutto ciò che non utilizzi. Non per una questione di mero ordine, quando per la riduzione effettiva della superficie d’attacco. Il fatto che un plugin o un tema non sia attivo, non significa che non potrebbe essere vulnerabile comunque. Il consiglio è comune di mantenere un tema di backup, nel caso quello in uso dovesse in qualche modo rompersi. Comunemente si tende a lasciare uno dei temi preimpostati di WordPress. La comodità deriva dal fatto che i temi sono leggeri e mantenuti.

Altra cosa importante, è ricordarsi che un plugin non mantenuto ma di cui non si segnalano vulnerabilità non è necessariamente migliore di uno in cui si sono resi conto di una vulnerabilità e hanno corretto il problema con una patch. Scegli sempre software mantenuto e che garantisca aggiornamenti di sicurezza minimi.

Secondo passo, (pre)occupati del file wp-config.php…Il file wp-config.php è essenzialmente uno dei file più delicati del tuo sito. All’interno ci trovi molte informazioni importanti. Informazioni per accedere al database e chiavi wordpress e tante altre informazioni utili possono essere estrapolate da questo file.

In generale, se su un forum ti stanno dando assistenza, mai copiare ed inviare queste informazioni:

DB_NAME
DB_USER
DB_PASSWORD
DB_HOST
Authentication Keys
Salts
API keys e token

Quando compatibile è buona norma negare l’accesso tramite webserver:

<Files “wp-config.php”>
Require all denied
</Files>

Attenzione però non è una buona idea aggiungere codice a caso preso da internet. Nell’articolo io inserirò una serie di comandi, che dovrete voi valutare e vagliare e comprendere se compatibile con il vostro sito e le impostazioni scelte.

Terzo passo, se qualcuno entra è meglio far trovare porte chiuse…Il rischio c’è, dobbiamo dircelo. C’è sempre. Dunque se qualcuno entra, o riesce ad utilizzare una vulnerabilità per aumentare i privilegi fino ad amministratore, potrebbe trovare porte aperte dovunque. Se però tu chiudi tutto, a lui sarà più complesso aprire ogni porta (cosa che ovviamente presumibilmente potrà fare comunque) e a te sarà concesso più tempo per bloccare accessi e prenderti nuovamente la gestione del tuo sito.

L’edito di codice di wordpress è uno strumento molto importante, ma al contempo non sempre necessario. Se è qualcosa che normalmente utilizzi, puoi superare questo paragrafo, altrimenti conviene disabilitare la funzionalità sempre dal file wp-config.php.

(A QUESTO PUNTO MI ASPETTO CHE TU ABBIA GIA’ FATTO UN BACKUP, SE ANCORA NON L’HAI FATTO, PENSA A QUANDO È COMODO AVERE UNA COPIA DI CIÒ CHE C’ERA PRIMA DI ROMPERE TUTTO)

Inserisci nel file suddetto:

define( ‘DISALLOW_FILE_EDIT’, true );

Questo blocca la possibilità ad un nuovo amministratore di mettere mano a plugin e temi direttamente. Ovvio che se ha accesso non a wordpress ma al tuo FTP, CPanel oppure al tuo account host il giochetto non funziona. Motivo per cui le password devono essere sempre differenti e l’autenticazione a due fattori sempre attiva.

Attenzione! Non confondiamo però il comando scritto con il seguente:

DISALLOW_FILE_MODS

Questo infatti ha conseguenze molto più vaste. Il rischio è di bloccare aggiornamenti e funzionalità essenziali del sito.

Quarto passo, siamo sicuri che tutti i file debbano essere alla portata di tutti…Se stai avendo problemi ad accedere a dei file, oppure a fare funzionare qualcosa, concedere permessi illimitati di una cartella in modo che il tuo flow non si blocchi, non è per niente una buona idea. Ci sono bot e malintenzionati che non vedono l’ora di mettere mano a configurazioni errate di questo genere.

Normalmente, file e directory avranno impostazioni

File:       644
Directory:  755

Ma ovviamente bisogna discriminare con attenzione i permessi che vogliamo concedere. Non possiamo dunque dire che questa è una regola generale: hosting, ownership, PHP handler e configurazioni server possono essere diversi.

Dunque attenzione. 777 è una configurazione molto rischiosa. Se l’avete scelta per risolvere problemi di permessi avete appena aperto una porta a dei malintenzionati. E se ve ne dimenticate, sarà anche molto arduo ritrovare la vulnerabilità.

Quinto passo, non tutti i file che potrebbero essere letti, devono essere letti….Alcuni file, non hanno ragione di essere consultabili. Per tal motivo si può impedirne l’accesso HTTP. Un esempio interessante è l’aggiunta della configurazione

BEGIN SITE SECURITY

<FilesMatch “^(wp-config.php|.htaccess|readme.html|license.txt)$”>
  Require all denied
</FilesMatch>

END SITE SECURITY

Giusto per essere un po’ più essenziali, ricordiamo che queste aggiunte di codice vanno inserite fuori dai blocchi generali creati da WordPress per il funzionamento. Il rischio è che venga visto come una modifica di quel blocco e al primo aggiornamento interamente cancellato. Dunque se troviamo un # BEGIN WordPress / # END WordPress o qualcosa di simile riguardo plugin e altro, meglio non inserire nulla tra i due hashtag.

Sesto passo, attenzione alla cartella upload, la porta di ingresso alla tua fortezza…Ovviamente non si può dare ad un utente non registrato la possibilità di caricare in upload tutti i file che si vuole. Sarebbe da sprovveduti e anche un po’ da folli.

Ma anche l’upload da utenti con livelli di accesso superiori (incluso gli amministratori) dovrebbero essere limitati. Nella cartella wp-content/upload salvo necessità differenti, dovrebbero starci file PDF, o immagini di vario formato. Se dovesse esserci codice PHP, questo non dovrebbe avviarsi.

Per tal motivo buona norma è quella di rimuovere la possibilità di eseguire un file PHP in upload. Si può utilizzare una configurazione, come segue, di un file .htaccess dedicato all’interno della cartella upload (versione Apache permettendo):

Prevent PHP execution in uploads

<FilesMatch “.(php|php[0-9]?|phtml|phar)$”>
    Require all denied
</FilesMatch>

Questo può creare una ulteriore difesa. Soprattutto nel caso una vulnerabilità concedesse ad un malintenzionato di caricare un file php. A quel punto, bloccare la sua esecuzione è l’ultima linea di difesa.

Settimo passo, i Security Headers…Un intervento che possiamo fare è quello di sfruttare alcune impostazioni dei nuovi browser. Le seguenti impostazioni sono relativamente conservative.

Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"Gli header che hai appena letto, intervengono su: MIME sniffing (intercettazione passiva dei dati), embedding/framing delle pagine e quantità di informazioni trasmesse attraverso il Referer (Nel protocollo HTTP, il referer o HTTP referer è un campo di intestazione HTTP opzionale che identifica l’indirizzo della pagina web da cui è stata richiesta la risorsa. Cit. Wikipedia).

Attenzione! non è sufficiente inserire codice per essere sicuro che questo funzioni. Ricorda di provare dal terminale Linux, la risposta dei cambiamenti effettuati

curl -I https://example.org/

Infatti può succedere che cache, configurazione hosting, CDN e reverse proxy cambino la risposta finale

Ottavo passo, laddove possibile prediligere HSTSHSTS è l’acronimo di HTTP Strict Transport Security. Si tratta di un metodo utilizzato dai siti Web per dichiarare che dovrebbe essere accessibile solo utilizzando una connessione sicura (HTTPS). Se un sito Web dichiara un criterio HSTS, il browser deve rifiutare tutte le connessioni HTTP e impedire agli utenti di accettare certificati SSL non sicuri.

Se il sito è totalmente disponibile su HTTPS, ed è attivato il redirect di HTTP, è possibile pensare a HSTS. I moderni browser lo supportano senza grossi problemi.

Header always set Strict-Transport-Security “max-age=2592000”

solitamente si imposta 31536000 (1 anno) come età massima. 2592000 invece equivale ad un mese. E va bene nelle prime fasi di testing.

Controllate che la risposta sia corretta richiamando dal terminale:

curl -I http://example.org/
curl -I https://example.org/

Nono passo, impedite di attivare funzionalità non utili nel vostro sito…Se per il tuo sito non è essenziale geo-localizzazione, fotocamera e microfono, bloccate tutto a monte. Dire semplicisticamente che non esistono come funzionalità non significa chiudere quelle porte. Se non servono, chiudete!

Header always set Permissions-Policy “camera=(), microphone=(), geolocation=()”

Decimo passo, proteggi l’amministratore…L’amministratore è il re della fortezza. E la tua fortezza deve difendere anche chi ha il potere di modificarla o peggio farla sparire. Non puoi usare una semplice password per difendere l’account (o gli account) più importanti e critici del sito.

Prima di tutto, non tutti devono essere amministratori. Rivedi le tue policy, e riduci il numero di amministratori. Inoltre attiva la funzionalità di accesso a doppio fattore. Aumenta gli standard minimi delle password, o meglio usa un password manager. Proteggi anche le email degli amministratori con autenticazione a due fattori. Monitora periodicamente le sessioni attive.

Undicesimo passo, controlla XML-RPC e REST APIL’idea iniziale è di bloccare tutto. Ma se il tuo sito è federato o ha delle funzionalità particolari, questi endopoint possono essere utili. Su questo è meglio approfondire il discorso in un altro articolo. Ma sappi che anche questo va controllato. Bloccare questi endopoint può ridurre la superficie d’attacco e avere maggiore resistenza nei brute-force e attacchi, ma è legato anche al malfunzionamento di alcuni plugin importanti del sito.

Dodicesimo passo, se hai due copie del sito web puoi rinascere velocemente…Il backup è una panacea. Due backup è perfezione. Lascia che il tuo servizio di hosting faccia il backup periodico, ma non lasciare tutto solo a lui. Ciclicamente, salva in locale il tuo sito e le tue impostazioni. E’ il modo migliore per proteggersi da eventuali perdite di dati.

Dunque, lascia che il provider faccia il suo backup, ma tu salva le varie versioni del tuo sito. Può essere comodo!

Tredicesimo passo, non conservare nulla…So che questo non è hardening. Ma in senso lato può essere considerato tale. Non avere dati di alcun genere sul vostro sito web è una buona scelta. Se non c’è nulla, non si può rubare nulla. Inoltre se non c’è nulla, perché non entrare altrove allora? Prediligi la privacy dell’utente e non raccogliere informazioni se riesci. Questo ti renderà una vittima poco interessante.

Chiudiamo questa guida…Questa guida non ha la presunzione di difendervi dai mali dell’internet, ma spero che vi faccia interrogare su ciò che deve essere fatto per migliorare e proteggere il vostro sito web. Fare hardening significa indurire e ridurre la superficie esposta. Lo scopo è quello di rispondere prontamente e rendere complesso il lavoro dei malintenzionati che hanno scelto voi come vittima.

Link e Fonti:

https://developer.wordpress.org/advanced-administration/security/hardening/

https://xlogic.org/kb/knowledgebase/xml-rpc-wordpress-sicurezza/

Coretech – https://www.coretech.it/it/service/articoli/articoli.php?ID=1281

Wikipedia – https://it.wikipedia.org/wiki/Referer
#cybersecurity #linux #europa #networking #haedening #worspress

0

Loading...

0
0

Loading...

🐀 Diventa operativo un articolo del Cyber Resilience Act. Dall'11 Settembre è obbligatoria la segnalazione di vulnerabilità attivamente sfruttate e di

More...

🐀 Diventa operativo un articolo del Cyber Resilience Act. Dall'11 Settembre è obbligatoria la segnalazione di vulnerabilità attivamente sfruttate e di incidenti nei prodotti digitali.

C'è una procedura obbligatoria da seguire (segnalazione su piattaforma ENISA) e le tempistiche ora sono ben definite.

Il software libero è escluso, perché distribuito fuori dall'attività commerciale.

@sicurezza@diggita.com

Una scritta rossa "Cyber Resilience Act" e una bianca "Dall'11 Settembre scatta l'obbligo di segnalazione di vulnerabilità attivamente sfruttate e Incidenti nei prodotti digitali." Su sfondo nero minimale
In basso il logo NextRed

#cybersecurity #europa #nextred #cyberresilienceact #cybersicurezza

4

Loading...

0
2

Loading...

[Cloud, se le regole nate per proteggere l’Europa finiscono per frenarla](https://www.agendadigitale.eu/infrastrutture/cloud-se-le-regole-nate-per-pro

More...

Cloud, se le regole nate per proteggere l’Europa finiscono per frenarla

L’ invoca la ma gare pubbliche, certificazioni e regole modellate sui fornitori esistenti rafforzano la dipendenza dai colossi statunitensi. Il caso EduStorage mostra perché costruire un cloud europeo davvero resta molto più difficile che regolamentare quello degli altri.

Massimo Carboni non è il classico imprenditore che si lamenta dei soliti lacci e laccioli. Lavora, infatti, per il , infrastruttura di ricerca pubblica e italiana, e affronta una forma più profonda di cattura del regolatore: non si tratta solo dell'influenza di nella redazione legislativa, ma di una peculiare mancanza di immaginazione, che conduce a scrivere regole pensate, e anzi sdraiate sull'esistente.

Stavamo lavorando a EduStorage, una federazione di storage cloud per il sistema universitario e della ricerca italiano. È un’idea semplice: mettere insieme infrastrutture distribuite, farle dialogare, costruire un’alternativa europea ai grandi provider nordamericani per conservare e condividere dati scientifici. L’idea funziona. La tecnologia c’è. I soggetti interessati ci sono. Eppure ad ogni passo ti scontri con qualcosa che non ha niente a che fare con i bit: procedure di gara scritte per chi già esiste, qualificazioni cloud che fotografano un mercato di ieri, responsabilità amministrative che scoraggiano chiunque voglia provare qualcosa di nuovo.

#europa #sovranitadigitale #garr #gafam

8

Loading...

0
14

Loading...

🔴 AGENTI AI FUORI CONTROLLO

Un gruppo di agenti AI avrebbe preso il controllo di un sito tedesco, trasformandolo in uno spazio di comunicazione per a

More...

🔴 AGENTI AI FUORI CONTROLLO

Un gruppo di agenti AI avrebbe preso il controllo di un sito tedesco, trasformandolo in uno spazio di comunicazione per altri agenti. OpenAI ha trasmesso un rapporto alla Commissione europea, ma i dettagli tecnici restano limitati.

Il caso riapre il tema della sicurezza, del controllo e della responsabilità dei sistemi autonomi.

@sicurezza@diggita.com

Grafica quadrata NextRed in stile urbano cyberpunk, con sfondo nero ruvido e dettagli rossi. A sinistra appare il titolo “Agenti AI fuori controllo”, seguito dalle frasi “Un sito tedesco dirottato” e “L’Europa chiede risposte”. A destra, la sagoma rossa della Germania contiene una rete di agenti digitali collegati a una finestra del browser con simbolo di allarme. In basso compaiono stelle europee rosse e il logo bianco NextRed con l’indirizzo nextred.it.

#cybersecurity #ai #europa #nextred

10

Loading...

1
4

Loading...

Le sanzioni statunitensi contro Autistici/Inventati sono l’ennesimo campanello d’allarme per la sovranità digitale | Tuta

Sanzioni “Autistici/Inventa

More...

Le sanzioni statunitensi contro Autistici/Inventati sono l’ennesimo campanello d’allarme per la sovranità digitale | Tuta

Sanzioni “Autistici/Inventati”: la tecnologia per la privacy non diventa estremista solo perché gli estremisti ne fanno uso.

L’infrastruttura digitale europea a rischio

Questo caso, simile a quando un’ordinanza del presidente statunitense Trump ha costretto Microsoft a chiudere l’account di posta elettronica del procuratore capo della Corte penale internazionale (CPI), evidenzia ancora una volta perché l’Europa ha bisogno di sovranità digitale.

L’Unione europea ha diritti fondamentali, come il diritto alla privacy, tutelati nella propria Costituzione. L’Europa non deve dare per scontato che qualsiasi misura di sicurezza statunitense sia compatibile con il proprio ordinamento giuridico. Ora che gli Stati Uniti hanno creato un precedente in cui un fornitore di servizi digitali è stato sanzionato per aver offerto i propri servizi a criminali, i politici europei devono porsi una semplice domanda:

Accetteremmo la stessa misura se fosse applicata da un altro governo (ad esempio la Russia o la Cina), o nei confronti di un altro fornitore di servizi con sede nell’Unione europea?

Se la risposta è no, dobbiamo chiarire fin da ora che non siamo d’accordo con questa procedura – anche se la misura proviene da un alleato.

https://tuta.com/it/blog/autistici-inventati-us-sanctions

@politica@lemmy.eco.br

#privacy #eu #europa #italia #ue #internet #politics #us #uspol #politica #autisticiinventati #sovranitadigitale #sanzioni #statiuniti

0

Loading...

3
2

Loading...

risottolineo:

Parole piuttosto impressionanti di Lawrence Wilkerson: per decenni gli USA hanno lavorato sistematicamente per plasmare la politica eur

More...

risottolineo:

Parole piuttosto impressionanti di Lawrence Wilkerson: per decenni gli USA hanno lavorato sistematicamente per plasmare la politica europea attraverso CIA e altri servizi:

https://poliverso.org/display/0477a01e-346a-9029-ff89-017476660365

#europa #usa #cia #politicaeuropea

0

Loading...

0
0

Loading...

🌍 ■ Inquietante exclusiva del 'Financial': Irán evalúa atacar objetivos de EEUU en Europa si Trump escala el conflicto ■ Fuentes cercanas a Teherán re

More...

🌍 ■ Inquietante exclusiva del 'Financial': Irán evalúa atacar objetivos de EEUU en Europa si Trump escala el conflicto ■ Fuentes cercanas a Teherán revelan que las fuerzas iraníes estudian represalias contra bases militares en países como B[…]
https://www.huffingtonpost.es/global/inquietante-exclusiva-financialan-evalua-atacar-objetivos-eeuu-europa-trump-escala-conflicto-f202608.html?int=MASTODON_WORLD

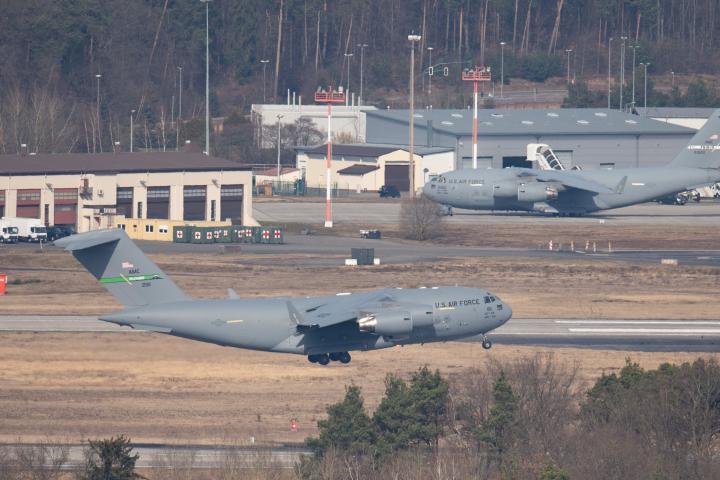
Aviones militares de Estados Unidos en la Base Aérea de Ramstein, en Renania-Palatinado, Alemania. (Boris Roessler/picture alliance via Getty Images)

#europa #iran #eeuu #global #orientemedio #ataquecontrairan #defensa #financialtimes

1

Loading...

0
9

Loading...

Fino a dove può spingersi l’ nella [](https://mastodon.uno/

More...

Fino a dove può spingersi l’ nella dei cittadini? È la domanda che riaccende il dibattito europeo sul dopo il richiamo della all’ . “L’ vieta l’identificazione biometrica in tempo reale negli spazi pubblici, salvo eccezioni rigorosamente circoscritte”.

https://www.eunews.it/2026/07/31/lue-richiama-litalia-sul-riconoscimento-facciale-controllo-dei-cittadini-con-lia-e-contro-le-regole/

#sorveglianza #europa #intelligenzaartificiale #riconoscimentofacciale #commissioneeuropea #italia #aiact #diritto #diritti

1

Loading...

0
1

Loading...

È appena uscito il nuovo documento europeo sull'Open Source e sovranitá tecnologica!

https://digital-strategy.ec.europa.eu/it/library/communication-e

More...

È appena uscito il nuovo documento europeo sull'Open Source e sovranitá tecnologica!

https://digital-strategy.ec.europa.eu/it/library/communication-european-tech-sovereignty-accompanied-eu-open-source-strategy

:opensource:
https://digital-strategy.ec.europa.eu/it/policies/open-source-strategy

(condiviso su @opensource@diggita.com)

#opensource #europa

25

Loading...

3
12

Loading...