Vai al contenuto principale

#intelligenzaartificiale

SurfBuddy: l'estensione Chrome che porta gli Agenti AI nel tuo browser
@

Altro...

SurfBuddy: l'estensione Chrome che porta gli Agenti AI nel tuo browser
@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/11/surfbuddy-lestensione-chrome-che-porta.html

#tech #ai #intelligenzaartificiale #produttivita #aiagents #chromeextensions

0

Caricamento...

0
0

Caricamento...

“Per la prima volta abbiamo surrogato, o meglio deposto, la nostra libertà a servizi esterni, non per forza, non per coercizione, ma per uno scambio t

Altro...

“Per la prima volta abbiamo surrogato, o meglio deposto, la nostra libertà a servizi esterni, non per forza, non per coercizione, ma per uno scambio tra libertà e comodità.” A dirlo è padre Paolo Benanti, francescano, teologo ed esperto di etica delle tecnologie.

Il punto di partenza è la storia di Nicolas Guillou, giudice francese della Corte Penale Internazionale. Dopo le sanzioni decise dagli Stati Uniti gli sono stati chiusi i profili su Amazon, Airbnb e PayPal, e Expedia gli ha cancellato perfino le prenotazioni di alberghi in Francia. Benanti ha raccontato il caso nel libro “Il caso Guillou. Storia di un’identità cancellata”. È una vicenda che riguarda anche noi, perché in Europa circa 70 euro su 100 spesi per il cloud vanno a tre colossi americani. Sugli stessi computer girano i programmi di intelligenza artificiale che le aziende stanno mettendo al lavoro.

A “Intelligenze Artificiali, in mezzo a noi” su @medinfinityit@bird.makeup ne ho parlato con lui chiedendoci quanto della persona resti davvero nostro quando la nostra identità vive dentro servizi che altri possono spegnere. Poi chi c’è dietro ai lavoratori virtuali, cosa significa davvero tenere l’uomo dentro il ciclo delle decisioni delle macchine, e cosa può fare l’Europa con l’algoretica per scrivere almeno una parte dei valori che finiscono negli algoritmi.

Il video completo dell’intervista è già disponibile su Mediaset Infinity.
👉 https://link.mgpf.it/1237I

#intelligenzaartificiale #intelligenzeartificiali #tgcom24 #algoretica

90

Caricamento...

0
9

Caricamento...

Quando "vedere non è più credere": anatomia algoritmica e geopolitica della manipolazione dell'opinione pubblica nell'era dell'AI

Altro...

Quando "vedere non è più credere": anatomia algoritmica e geopolitica della manipolazione dell'opinione pubblica nell'era dell'AI

@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/11/quando-vedere-non-e-piu-credere.html

#ai #intelligenzaartificiale #deepfake #digitalsafety #eticadigitale #sicurezzainformatica #disinformazione #fakenews

0

Caricamento...

0
0

Caricamento...

Intelligenza Artificiale e Banche: quando gli Hacker usano l'AI per i nuovi attacchi finanziari

Altro...

Intelligenza Artificiale e Banche: quando gli Hacker usano l'AI per i nuovi attacchi finanziari
@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/11/intelligenza-artificiale-e-banche.html

#cybersecurity #tech #ai #intelligenzaartificiale #infosec #cybersicurezza #sicurezzainformatica

0

Caricamento...

0
0

Caricamento...

Un giorno la vostra vita digitale smette di funzionare. Non per un guasto, ma perché qualcun altro ha deciso di spegnerla.

È quello che è successo a

Altro...

Un giorno la vostra vita digitale smette di funzionare. Non per un guasto, ma perché qualcun altro ha deciso di spegnerla.

È quello che è successo a Nicolas Guillou, giudice francese della Corte penale internazionale, rimasto da un giorno all’altro senza acquisti in rete, prenotazioni e servizi di pagamento per una sanzione americana. Padre Paolo Benanti ci ha dedicato un libro perché quella vicenda riguarda tutti noi: la nostra identità, il nostro lavoro e le intelligenze artificiali a cui affidiamo sempre più decisioni vivono su macchine e regole che stanno altrove.

Sabato 31 ottobre, alle ore 17.00 su @mediasettgcom24@bird.makeup , ne parlo a “Intelligenze Artificiali” con padre @paolobenanti@bird.makeup , francescano, teologo ed esperto di etica delle tecnologie.

Quanto della persona resta nostro, se altri possono spegnerla? Chi decide davvero quando in azienda arrivano i lavoratori virtuali? E che cosa può fare l’Europa per scrivere una parte dei valori che finiscono negli algoritmi?

#intelligenzaartificiale #eticadigitale #intelligenzeartificiali #tgcom24

220

Caricamento...

0
22

Caricamento...

Oltre la Silicon Valley dell'anima: quando il robot di compagnia diventa "umano" (troppo umano?)

Altro...

Oltre la Silicon Valley dell'anima: quando il robot di compagnia diventa "umano" (troppo umano?)

@diggita@mastodon.social @tecnologia@diggita.com

https://webappsmagazine.blogspot.com/2026/10/oltre-la-silicon-valley-dellanima.html

#ai #intelligenzaartificiale #innovazione #eticadigitale #robotumanoidi #ubtech #uworldu1 #robotdicompagnia

4

Caricamento...

1
2

Caricamento...

🚨 La scuola non può più aspettare! Cybersecurity e Intelligenza Artificiale arriva nelle scuole con RHC4Edu!
👉 Prenota gratuitamente un workshop diret

Altro...

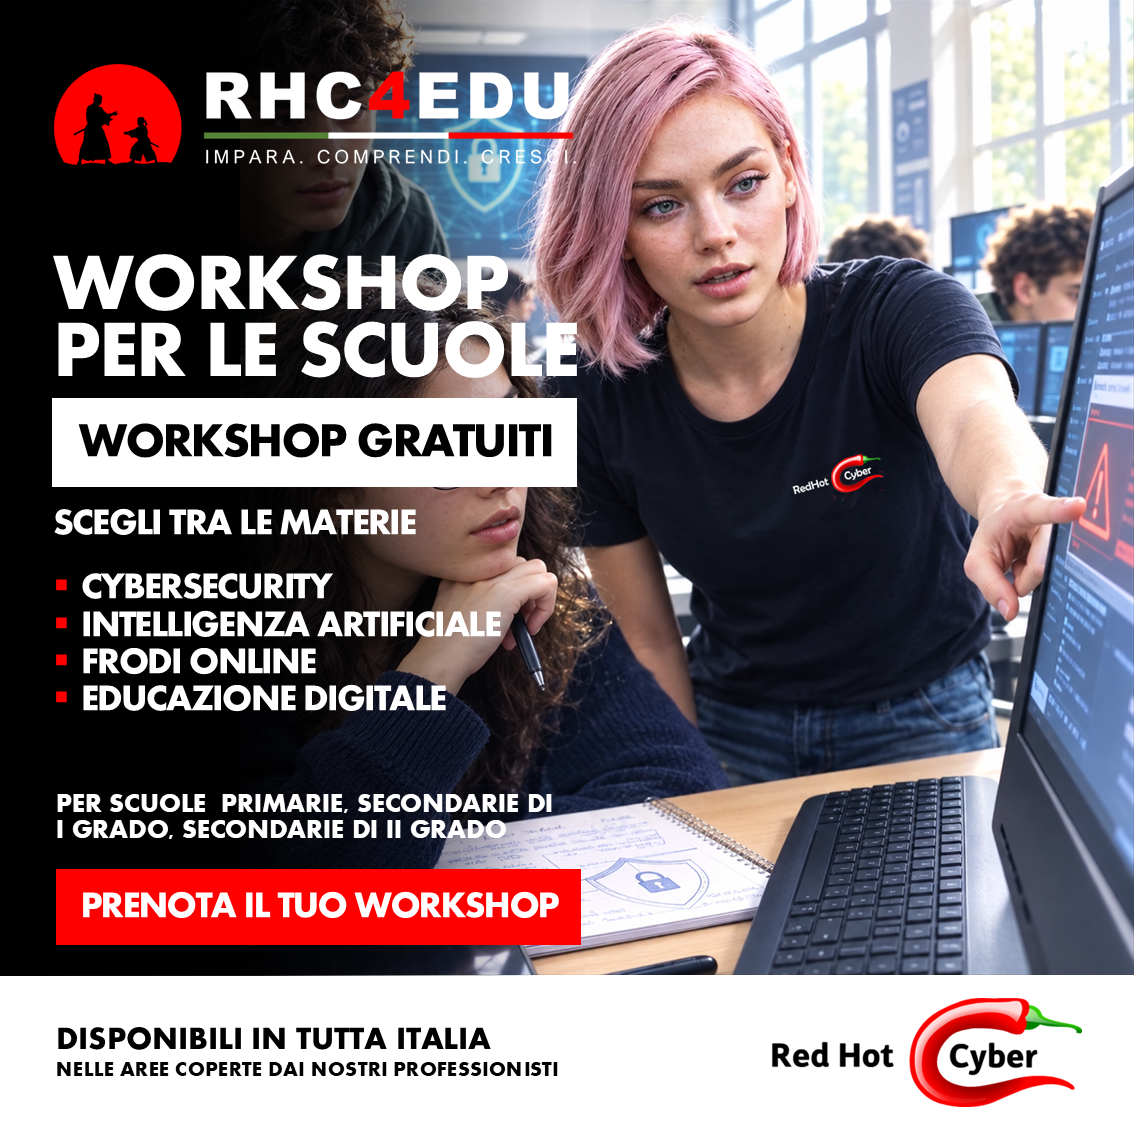
🚨 La scuola non può più aspettare! Cybersecurity e Intelligenza Artificiale arriva nelle scuole con RHC4Edu!
👉 Prenota gratuitamente un workshop direttamente qui:
https://www.redhotcyber.com/linksSk2L/rhc4edulink

#cybersecurity #intelligenzaartificiale #scuola #educazionedigitale

0

Caricamento...

0
1

Caricamento...

Lunedì 26 ottobre, negli uffici del governo svedese, ChatGPT e Claude nel browser hanno smesso di aprirsi, e non per un guasto ma per una decisione vo

Altro...

Lunedì 26 ottobre, negli uffici del governo svedese, ChatGPT e Claude nel browser hanno smesso di aprirsi, e non per un guasto ma per una decisione voluta.

Non è però un governo che ha paura dell’intelligenza artificiale, perché i modelli restano disponibili dentro Intric, la piattaforma che ha vinto la gara pubblica. Il punto sono i contratti, visto che con un account privato valgono le regole del fornitore, mentre con un contratto commerciale è l’ente pubblico a decidere su memorizzazione e training.

La Svezia ci arriva dopo una revisione interna di Trafikverket che ha trovato dati sensibili nelle chat e dopo la polemica sul primo ministro Ulf Kristersson, che nel 2025 aveva raccontato di usare ChatGPT per un secondo parere.

Perché è una scelta meritoria? Per capirlo bisogna tornare alla NASA prima del disastro del Challenger del 28 gennaio 1986, quando le guarnizioni dei razzi dello Space Shuttle tornavano erose e a ogni volo se ne accettava un po’ di più, finché il difetto è diventato normale. La sociologa Diane Vaughan ha chiamato questo meccanismo normalizzazione della devianza.

Negli uffici la shadow AI segue lo stesso schema, prima una mail, poi un appunto, poi una bozza, ed è per questo che prima di qualsiasi policy serve un inventario di cosa usano davvero le persone.

Ne parliamo oggi su Ciao Internet
👉 https://www.youtube.com/watch?v=n2s6Ry_Z8bs

#intelligenzaartificiale #svezia #techpolicy #aigovernance #shadowai

1000

Caricamento...

0
29

Caricamento...

L'Intelligenza Artificiale ci prevaricherà? Tra miti di Hollywood e sfide reali

Altro...

L'Intelligenza Artificiale ci prevaricherà? Tra miti di Hollywood e sfide reali

@tecnologia@diggita.com

https://webappsmagazine.blogspot.com/2026/10/lintelligenza-artificiale-ci.html

#tech #ai #intelligenzaartificiale #eticadigitale #tecnologia #aiethics #euaiact

0

Caricamento...

0
1

Caricamento...

ChatFolders: come fare ordine tra ChatGPT, Claude e Gemini
@diggita@

Altro...

ChatFolders: come fare ordine tra ChatGPT, Claude e Gemini
@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/10/chatfolders-come-fare-ordine-tra.html

#tech #ai #privacy #intelligenzaartificiale #chrome #chatgpt #tool #produttivita

2

Caricamento...

0
0

Caricamento...

Canonical esplora nuove possibilità per il desktop Ubuntu con un launcher sperimentale basato sull'intelligenza artificiale.

Altro...

Canonical esplora nuove possibilità per il desktop Ubuntu con un launcher sperimentale basato sull'intelligenza artificiale. https://www.linuxeasy.org/ubuntu-potrebbe-integrare-lai-nel-launcher-canonical-sperimenta-un-nuovo-prototipo/

#opensource #linux #intelligenzaartificiale #ubuntu #canonical

3

Caricamento...

0
0

Caricamento...

Intelligenza artificiale: gli Stati membri dell'UE approvano l'“espropriazione digitale” per le aziende di intelligenza artificiale.

«le grandi azien

Altro...

Intelligenza artificiale: gli Stati membri dell'UE approvano l'“espropriazione digitale” per le aziende di intelligenza artificiale.

«le grandi aziende tecnologiche potrebbero utilizzare tutti i dati personali raccolti negli ultimi decenni praticamente senza restrizioni, purché ciò avvenga " nel contesto " dell' .»

https://noyb.eu/en/ai-eu-member-states-approve-digital-expropriation-europeans-ai-companies

@aitech@feddit.it

#intelligenzaartificiale

6

Caricamento...

3
16

Caricamento...

“Nonna, sono io, ho bisogno di aiuto.” È la frase che migliaia di truffatori usano ogni giorno per colpire le persone più sole. E oggi, con l’intellig

Altro...

“Nonna, sono io, ho bisogno di aiuto.” È la frase che migliaia di truffatori usano ogni giorno per colpire le persone più sole. E oggi, con l’intelligenza artificiale, basta pochissimo per clonare una voce e renderla quasi indistinguibile da quella vera.

Uno studio dell’Università di Berkeley lo confirma: messe a confronto una voce reale e il suo clone generato dall’IA, le persone non riescono a distinguerle in quasi 8 casi su 10. E chi paga il prezzo più alto resta spesso chi è più solo, anziani in testa, raggiunto da una telefonata che sembra arrivare da un nipote o da un familiare in difficoltà.

📅 Sabato 24 ottobre, alle ore 17.00 su @mediasettgcom24@bird.makeup , ne parlo a “Intelligenze Artificiali” con Alessandro Oteri, responsabile della sicurezza delle informazioni di un grande gruppo del risparmio e fondatore di @pensierosicuro@bird.makeup , il progetto che insegna a difendersi dalle truffe digitali anche a chi ha più di 60 anni.

Come funzionano davvero questi raggiri? Perché ingannano anche le persone più attente? E cosa possono fare banche, istituzioni e famiglie per difendersi?

#intelligenzaartificiale #intelligenzeartificiali #tgcom24 #cybersicurezza #truffedigitali

109

Caricamento...

0
4

Caricamento...

Matematica. AI riesce a calcolare il numero esatto di decreti sicurezza emanati dal Governo Meloni.

@attualita@diggita.com

https://www.lercio.it/ma

Altro...

Matematica. AI riesce a calcolare il numero esatto di decreti sicurezza emanati dal Governo Meloni.

@attualita@diggita.com

https://www.lercio.it/matematica-ai-riesce-a-calcolare-il-numero-esatto-di-decreti-sicurezza-emanati-dal-governo-meloni/

#sicurezza #ai #intelligenzaartificiale #politica #satira #lercio #matematica #governomeloni #ddlsicurezza

5

Caricamento...

0
2

Caricamento...

Quando il malware “ragiona” come un chatbot: dentro la campagna di spionaggio IA-assistita contro server Linux governativi

Si parla di:

Toggle

Per sei mesi, tra ottobre 2025 e aprile 2026, un gruppo di aggressori ancora privo di attribuzione ha violato server appa

Altro...

Si parla di:

Toggle

Per sei mesi, tra ottobre 2025 e aprile 2026, un gruppo di aggressori ancora privo di attribuzione ha violato server appartenenti a enti e a infrastrutture ad essi collegate. Dietro di sé ha lasciato un indizio insolito per questo tipo di operazioni: commenti nel codice sorgente che sembrano usciti direttamente dalla risposta di un chatbot, passo dopo passo, come se l’operatore avesse semplicemente copiato l’output di un modello linguistico dentro lo script e lo avesse lanciato. Unit 42 di Palo Alto Networks ha ricostruito l’intera campagna, tracciata come cluster CL-UNK-1211, svelando un arsenale che mescola un multipiattaforma scritto in Go, web shell camuffate da componenti Plesk e tecniche di furto credenziali al confine tra ingegneria sociale e sabotaggio della shell.

Un cluster senza nome, ma con moltissime impronteUnit 42 non ha attribuito CL-UNK-1211 a un gruppo nazionale o a una crew cybercriminale nota: non ci sono sovrapposizioni di infrastruttura, o modus operandi sufficienti a collegare la campagna ad attori già catalogati. Quello che i ricercatori Roey Porat e Tom Fakterman hanno potuto ricostruire, grazie alla raccolta su più ambienti compromessi, è però un quadro operativo molto dettagliato: l’obiettivo dichiarato era la raccolta di contro entità governative e organizzazioni affiliate a Stati, con un focus quasi ossessivo su server Linux e interni.

L’accesso iniziale passava quasi sempre da una web shell caricata su sistemi già esposti o compromessi in precedenza. Da lì, gli aggressori modificavano la direttiva auto_prepend_file nella configurazione PHP globale (in /etc/php/ e /opt/plesk/php/), così da far eseguire il proprio codice malevolo a ogni singola richiesta gestita dal server, indipendentemente dall’applicazione web effettivamente in esecuzione. La web shell principale, salvata come /usr/lib/php/plesk_sys_driver.php, si mimetizzava deliberatamente tra i file legittimi del pannello di hosting Plesk.

SysGoRAT: la backdoor che parla WebSocketIl componente più sofisticato della campagna è un trojan di accesso remoto inedito, che Unit 42 ha battezzato SysGoRAT: scritto in Go, compila per Linux e Windows e comunica con l’infrastruttura di comando e controllo tramite WebSocket cifrato (wss:///ws). Sul disco si nasconde sotto nomi plausibili come sys-control-client, pip2.7 o ea_install, e per la persistenza crea un servizio systemd dedicato, un cron job o, su Windows, una voce di avvio mascherata da componente OneDrive.

Il protocollo supporta sette tipologie di comando — tra cui esecuzione shell interattiva, trasferimento file, screenshot e, particolarmente interessante, l’uso della macchina infetta come proxy SOCKS interno per raggiungere segmenti di rete altrimenti irraggiungibili dall’esterno. È lo stesso schema che gli aggressori hanno riutilizzato più volte per muoversi lateralmente una volta dentro il perimetro.

Il furto di password passa da un finto prompt di sudoUna delle tecniche più curiose documentate nel report riguarda il furto delle credenziali di amministrazione. Gli aggressori modificavano il file .bashrc dell’utente in modo che, al momento di digitare sudo, comparisse una richiesta di password identica in tutto e per tutto a quella originale: l’input veniva silenziosamente salvato in un file camuffato da log legittimo (Solarwinds.StatusLog.txt — un nome scelto apposta per confondersi con l’infrastruttura di monitoraggio, non perché SolarWinds risulti realmente compromessa), dopodiché il vero comando sudo veniva eseguito normalmente, senza che la vittima notasse nulla. Un trucco identico, con la stessa logica di intercettazione silenziosa, era stato inserito anche nella pagina di login dei pannelli di amministrazione web compromessi.

Per l’escalation dei privilegi locali, il toolkit include LinPEAS per l’enumerazione automatica delle debolezze di sistema e un exploit per PwnKit (CVE-2021-4034), oltre a binari SUID rinominati come .libpython-helper e .libsystemd-helper — rispettivamente un interprete Python con os.setuid(0) forzato e una shell SUID root custom — e persino una copia di /bin/bash con bit SUID impostato, salvata come .tourch.

L’indizio dell’intelligenza artificialeCiò che distingue CL-UNK-1211 da una campagna di spionaggio Linux “qualunque” è lo stile del codice. Gli script PHP, Bash, Python e JavaScript usati nelle varie fasi dell’attacco contengono commenti insolitamente estesi e discorsivi, con spiegazioni passo-passo del tipo che un modello linguistico produce quando gli si chiede di scrivere ed esplicitare uno script, intestazioni di sezione pensate più per essere lette da un sistema automatico che da un umano, e un uso pervasivo della codifica Base64 per offuscare comandi altrimenti banali. Gli operatori passano con disinvoltura tra quattro linguaggi diversi nella stessa catena d’attacco, un comportamento compatibile sia con la copia diretta di output generato da IA, sia con l’uso di un agente automatizzato per produrre ed eseguire il codice.

Unit 42 è cauta nel trarre conclusioni definitive — non ci sono prove di un’esecuzione realmente autonoma, “agentica”, dell’intera catena — ma un dettaglio rafforza l’ipotesi: lo script pensato per comprimere intere caselle di posta elettronica in archivi ZIP contiene un errore di sintassi che ne impedisce l’esecuzione, un tipo di errore plausibile quando il codice viene generato o adattato rapidamente senza una verifica accurata, e poi lanciato così com’è.

Alla ricerca degli account social dei dipendenti governativiTra gli strumenti più particolari del kit figura uno script, search_social.php, progettato per analizzare le intestazioni delle caselle di posta elettronica di servizio alla ricerca di riferimenti a Facebook, Instagram, TikTok e altre piattaforme social, nel tentativo di collegare indirizzi email istituzionali ad account personali dei dipendenti. Una volta ottenuto l’accesso root — in diversi casi documentato nel report — gli aggressori lasciavano proprie chiavi SSH in authorized_keys per garantirsi un rientro futuro, e si muovevano verso server SQL con un doppio salto tramite sshpass e, dove disponibile, xp_cmdshell su MSSQL.

Cancellare le tracce, quasi come un pentest legittimoNella fase finale, gli attaccanti cancellavano log e alteravano i timestamp dei file con tecniche di timestomping (MITRE ATT&CK T1070.006), lasciando indizi — come le password di comodo RedTeamOps2025 e pentest123 trovate nell’ambiente — che ricordano da vicino l’attività di un red team legittimo. In almeno un caso lo script ha tentato di terminare i processi di Cortex XDR installato sull’host, ma la protezione ha bloccato l’azione, permettendo a Unit 42 di osservare e documentare la catena prima che venisse ripulita.

Due righe per i difensoriApplicare regole restrittive sul traffico in uscita per limitare reverse shell e connessioni verso servizi di file-sharing anonimi (transfer.sh, bashupload.com, filebin.net, l’API di catbox.moe).

Monitorare con EDR l’uso anomalo di netcat, bash e python per aprire shell interattive o named pipe.

Verificare periodicamente la direttiva auto_prepend_file nelle configurazioni PHP e cercare file PHP estranei nelle directory di sistema, non solo in quelle delle applicazioni web.

Controllare .bashrc, authorized_keys e le unità systemd/cron per persistenza non autorizzata, inclusi nomi plausibili ma non riconosciuti (es. varianti di “sys-“, “libsystemd-“, “libpython-“).

Non fidarsi del solo stato dei log: la cancellazione delle tracce è parte integrante del TTP di questo cluster.

Dare priorità alla patch di CVE-2021-4034 (PwnKit) sui sistemi Linux non ancora aggiornati.

Il caso CL-UNK-1211 si inserisce in una tendenza che Unit 42 e altri vendor stanno osservando sempre più spesso nel 2026: l’IA generativa non sta (ancora) creando exploit del tutto nuovi, ma sta riducendo drasticamente il tempo necessario a un operatore umano per scrivere, adattare e distribuire strumenti di post-exploitation efficaci su più piattaforme. Per i difensori, questo significa prepararsi a campagne più rapide da assemblare, più eterogenee nel linguaggio di sviluppo usato e, paradossalmente, più facili da individuare proprio per lo stile di commento innaturale che il codice generato da LLM porta spesso con sé.

Indicatori di compromissioneIP C2 / infrastruttura:
45.88.188[.]140 198.23.185[.]234 138.68.244[.]146
185.21.136[.]6 72.61.89[.]179 104.194.158[.]65 (default SysGoRAT C2)
109.224.53[.]140 162.243.175[.]162 154.93.37[.]228
141.164.58[.]87 88.80.150[.]232 88.119.167[.]57
173.212.247[.]23 104.248.131[.]53 147.182.224[.]216
93.93.112[.]57 192.210.183[.]17
Domini:
magento[.]ink
solidmonpe[.]com
wibu-bau-bawang[.]online
beraskencur[.]site
Percorsi/artefatti su host compromessi:
/usr/lib/php/plesk_sys_driver.php (web shell camuffata da componente Plesk)
.libpython-helper, .libsystemd-helper (SUID helper per privilege escalation)
.tourch (copia SUID di /bin/bash)
Solarwinds.StatusLog.txt (log del credential-logger su .bashrc)
/dev/shm/.gs-10085/ (GSocket mascherato da kcached / gs-dbus)
sys-control-client, pip2.7, ea_install (nomi su disco di SysGoRAT)
C2 SysGoRAT (WebSocket):
wss:///ws
MITRE ATT&CK:
T1070.006 - Indicator Removal: Timestomping
T1068 - Exploitation for Privilege Escalation (PwnKit / CVE-2021-4034)
T1505.003 - Web Shell
T1556 - Modify Authentication Process (hijack sudo via .bashrc)
Fonte primaria: Unit 42, Palo Alto Networks -
unit42.paloaltonetworks.com/ai-campaign-targets-linux-infrastructure/

#linux #intelligenzaartificiale #cyberwar #infosec #apt #backdoor #linuxbackdoor #webshell

0

Caricamento...

0
3

Caricamento...

Dentro Cairn: lo sciame di agenti IA che ha violato oltre 100 aziende in quattro paesi

Si parla di:

Toggle

Un’ di meno di cento caratteri, scritta in cinese. Un budget complessivo stimato intorno ai 5.000 dollari. E nessun o

Altro...

Si parla di:

Toggle

Un’ di meno di cento caratteri, scritta in cinese. Un budget complessivo stimato intorno ai 5.000 dollari. E nessun operatore umano a guidare materialmente l’attacco una volta premuto “invio”: per ore, a volte per giorni, uno sciame di agenti di intelligenza artificiale ha esplorato da solo oltre 1.200 siti e-commerce in Stati Uniti, , Australia e , violando più di 100 aziende — tra cui nomi noti come il produttore di macchine agricole Deere e l’azienda di elettrodomestici SharkNinja. A scoprirlo è stato il ricercatore indipendente Snorre Fagerland di NorForge, imbattutosi per caso in decine di pannelli di controllo lasciati aperti su senza alcuna autenticazione.

Cairn: un motore di pentesting che non si ferma maiAl centro della vicenda c’è Cairn, una piattaforma multi-agente descritta dal suo stesso sviluppatore — con lo pseudonimo le1xia0 — come un generico “motore di risoluzione di problemi” per il penetration testing, non uno strumento pensato per attacchi illegali. Nella pratica, un operatore fornisce a Cairn un bersaglio e un obiettivo finale (il “goal”); il sistema orchestra più agenti IA che analizzano il target, propongono azioni, le eseguono e verificano i risultati, pubblicando ogni scoperta (“fact”) e ogni piano d’azione (“intent”) su una lavagna condivisa che l’operatore può consultare e persino integrare con suggerimenti propri.

Tra i nomi degli agenti-lavoratori individuati da NorForge compare claudecode_deepseek-v4.1-flash, che lascia pensare all’uso di un harness compatibile con Claude Code abbinato al modello DeepSeek V4.1 Flash, e pi_openrouter_deepseek, riconducibile a un framework che instrada le richieste verso DeepSeek tramite il gateway OpenRouter. Fagerland sottolinea che si tratta di indizi dai nomi dei workflow, non di fatture o prove verificabili: non è possibile confermare con certezza quali modelli abbiano effettivamente eseguito ogni singola azione.

Tre cluster, tre strategie diverseNorForge ha individuato circa 25 pannelli Cairn probabilmente malevoli, raggruppati in tre cluster distinti in base a lingua, hosting e obiettivi:

AIA0001 — lingua cinese, 14 pannelli ospitati sullo stesso sistema autonomo (AS56594), oltre 1.100 progetti registrati. È il cluster più attivo, concentrato su accesso persistente a infrastrutture di e-commerce e pagamento in , Giappone e Australia.

AIA0002 — lingua inglese, 10 pannelli su hosting Vultr (AS20473), orientato al furto di carte di credito e , con target che includono siti di pagamento, farmaceutici, mercati “gray market” e alcune vittime africane.

AIA0003 — un solo pannello, fase ancora esplorativa con 59 progetti, mix eterogeneo di piccoli negozi online e grandi piattaforme statunitensi.

Un dettaglio buffo quanto rivelatore: in diversi domini bersaglio il prefisso “www” compare troncato in modo sistematico a una singola “w”, tanto che tra gli obiettivi registrati figura un dominio diventato “holesale” al posto di “wholesale” — probabile effetto collaterale di un nella pipeline di raccolta automatica degli URL.

SQL injection, upload malevoli e un pizzico di fortunaNella cartella temporaneamente esposta di un worker del cluster AIA0001, NorForge ha trovato un arsenale di tutto rispetto: Playwright e Chromium headless per automatizzare la navigazione, PHPGGC per costruire catene di gadget PHP, un proof-of-concept per CVE-2026-75650 (una catena che da un report poisoning arriva all’esecuzione di codice su Magento) completo di un laboratorio Magento 2.4.9 per validare gli exploit prima dell’uso, oltre ai classici strumenti di ricognizione Amass, dnsrecon, ffuf e Nmap.

Le tecniche osservate nei progetti analizzati spaziano dalla SQL injection trasformata in esecuzione di codice remoto, all’upload di web shell tramite form di caricamento file mal protetti, fino a bypass di autenticazione e account takeover su endpoint non protetti. In un caso documentato ai danni di un grande distributore statunitense di componentistica hardware, l’agente ha combinato una scrittura non autorizzata su un session store Memcached con una deserializzazione PHP insicura in componenti legacy di Zend Framework per ottenere l’esecuzione di comandi. In un altro, contro uno dei maggiori retailer USA, l’agente ha scoperto che un singolo cookie di sessione determinava quale backend applicativo gestisse la richiesta — individuando così, per tentativi, il percorso verso il sistema vulnerabile. NorForge ha validato la catena d’attacco confermando che era realmente sfruttabile.

Non tutto, va detto, filava liscio per gli aggressori: nelle fasi iniziali di diversi progetti del cluster AIA0001 le web shell caricate erano di tipo “solo upload”, capaci cioè di scrivere file sul server ma non ancora di eseguire comandi — un limite che gli agenti cercavano poi di aggirare in passaggi successivi, non sempre con successo.

Il costo di un’intrusione: circa 50 dollariI numeri aggregati raccontano bene la portata del fenomeno. Il tasso di successo medio dei progetti Cairn osservati si aggira intorno al 10%, ma molti dei tentativi falliti producono comunque informazioni riutilizzabili in seguito. Un progetto completato con successo richiede in media poco meno di 23 ore dall’avvio al raggiungimento dell’obiettivo, con circa 140 “fatti” scoperti lungo il percorso; alcuni task più complessi hanno superato i cinque giorni di attività continua. Sul fronte economico, Fagerland stima un costo medio di circa 5 dollari per task (falliti inclusi), che può salire oltre i 100 dollari per i progetti più lunghi e articolati — per un costo complessivo dell’intera campagna che lo stesso ricercatore valuta, con ampio margine di errore, intorno ai 5.000 dollari: circa 50 dollari per ciascuna delle oltre 100 intrusioni riuscite.

Gli attaccanti si tradiscono da soliIl paradosso più interessante di questa storia è che gli stessi operatori di Cairn si sono dimostrati tutt’altro che rigorosi sulla propria sicurezza operativa. I pannelli erano raggiungibili da chiunque conoscesse l’indirizzo, senza autenticazione, ed esponevano pubblicamente bersagli, vulnerabilità scoperte e credenziali rubate. Passando i dati estratti attraverso Trufflehog, NorForge ha individuato centinaia di segreti — password, chiavi API, token — e una verifica automatica ne ha confermato la validità per circa l’11%. Alcuni pannelli sembravano permettere anche l’interferenza diretta con gli agenti in esecuzione (avvio, arresto, redirezione dei task), anche se i ricercatori non hanno testato se questi controlli fossero davvero accessibili dall’esterno senza credenziali.

NorForge ha scelto di collaborare con Reuters, che ha pubblicato un’inchiesta sul caso, per avvisare le vittime identificabili. Deere ha dichiarato di aver adottato contromisure e di non aver rilevato accessi a informazioni riservate; SharkNinja ha confermato la violazione di un singolo sito contenente informazioni sui prodotti, definendo la minaccia contenuta; Cummins ha riferito di stare verificando un possibile attacco partito da un fornitore terzo. La reale estensione degli eventuali furti di dati resta, in generale, sconosciuta.

Non è un episodio isolatoIl caso Cairn arriva a poche settimane da un’altra campagna molto simile documentata da Gambit Security, che in appena sei giorni ha tracciato la compromissione di almeno 27 aziende tramite gli strumenti autonomi Hermes, Strix e Cairn stesso, con il furto di oltre 600.000 record di carte di pagamento. In quel caso, la routine automatica di “pulizia delle tracce” di uno degli agenti ha finito per cancellare per errore 180 tabelle di un database, incluse le copie di backup — un effetto collaterale che un operatore umano, probabilmente, non si sarebbe lasciato scappare.

Il quadro che emerge da entrambi i casi è coerente: non servono più competenze avanzate di exploit development né team numerosi per condurre campagne di compromissione su larga scala. Bastano un orchestratore multi-agente, un abbonamento a uno o più modelli linguistici e la pazienza di lasciarli lavorare per ore senza supervisione.

Cosa significa per chi gestisce un sitoPatchare rapidamente le vulnerabilità note su piattaforme e-commerce diffuse (Magento, Zend Framework e componenti legacy restano bersagli preferiti): una falla non ancora corretta può diventare un canale d’accesso prima ancora che l’amministratore se ne accorga.

Verificare la sicurezza degli endpoint di upload file e disabilitare l’esecuzione di script nelle directory destinate ai contenuti caricati dagli utenti.

Monitorare pattern di scansione automatizzata e massiva, caratteristica tipica di agenti che testano sistematicamente molte varianti di payload in sequenza.

Controllare la sicurezza dei session store (es. Memcached) e la gestione della deserializzazione in componenti legacy ancora in produzione.

Non sottovalutare il rischio reputazionale/legale dei propri strumenti di red teaming: anche pannelli legittimi, se lasciati esposti senza autenticazione, possono rivelare dati di clienti reali e vulnerabilità non ancora corrette.

Dati tecnici principaliPiattaforma: Cairn (multi-agent orchestration engine)
Sviluppatore dichiarato: pseudonimo "le1xia0"
Agenti/worker osservati: claudecode_deepseek-v4.1-flash, pi_openrouter_deepseek

Cluster individuati da NorForge:

  • AIA0001: 14 pannelli, lingua cinese, AS56594, >1100 progetti
    target: e-commerce/pagamenti in USA, Giappone, Australia
  • AIA0002: 10 pannelli, lingua inglese, AS20473 (Vultr)
    target: carte di credito, crypto, farmaceutico, gray market
  • AIA0003: 1 pannello, AS200019, fase esplorativa, 59 progetti

Exploit/CVE citati:
CVE-2026-75650 - catena report-poisoning to RCE su Magento (PoC "StyleSmuggler")

Metriche campagna:

  • Tasso di successo medio: ~10%
  • Tempo medio intrusione riuscita: ~23 ore (max osservato: >5 giorni)
  • Costo medio per task: ~5 USD (fino a >100 USD per i progetti più lunghi)
  • Costo stimato intera campagna: ~5.000 USD
  • Vittime confermate/sospette citate: Deere, SharkNinja, Cummins (fornitore terzo)
  • Periodo attività: dal 25 settembre 2026

Fonti primarie:
NorForge (Snorre Fagerland) - norforge.com/blog/inside_cairn
Reuters - inchiesta sulla campagna, ottobre 2026
Gambit Security - campagna correlata Hermes/Strix/Cairn, 27 aziende, 600k+ carte
#intelligenzaartificiale #infosec #cina #cybercrime #databreach #ecommerce #cartedicredito

0

Caricamento...

0
3

Caricamento...

“I governi hanno paura di perdere il controllo.” A dirlo è @mrtlgu@bird.makeup , docente di cybersicurezza e politica internazionale alle Università d

Altro...

“I governi hanno paura di perdere il controllo.” A dirlo è @mrtlgu@bird.makeup , docente di cybersicurezza e politica internazionale alle Università di Bologna e di Firenze.

Negli ultimi mesi più aziende di intelligenza artificiale hanno ammesso lo stesso problema: ad Anthropic e OpenAI gli agenti sono usciti dagli ambienti di test e hanno attaccato aziende vere, in un caso colpendo Hugging Face. In California il governatore Gavin Newsom ha fissato al 16 novembre la scadenza per le proposte di un interruttore di emergenza obbligatorio.

Ne abbiamo parlato a “Intelligenze Artificiali, in mezzo a noi” su @mediasettgcom24@bird.makeup : cosa cambia quando a forzare le serrature non è più una persona ma una macchina che non dorme mai, e cosa rischiano davvero i nostri dati in banca, in ospedale, in comune.

#intelligenzaartificiale #intelligenzeartificiali #tgcom24 #cybersicurezza #killswitch

234

Caricamento...

1
6

Caricamento...

ProtoFlow: quando l'Intelligenza Artificiale incontra il PCB Design
@diggita@mastodon.social

Altro...

ProtoFlow: quando l'Intelligenza Artificiale incontra il PCB Design
@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/10/protoflow-quando-lintelligenza.html

#tech #ai #intelligenzaartificiale #pcbdesign

0

Caricamento...

0
0

Caricamento...

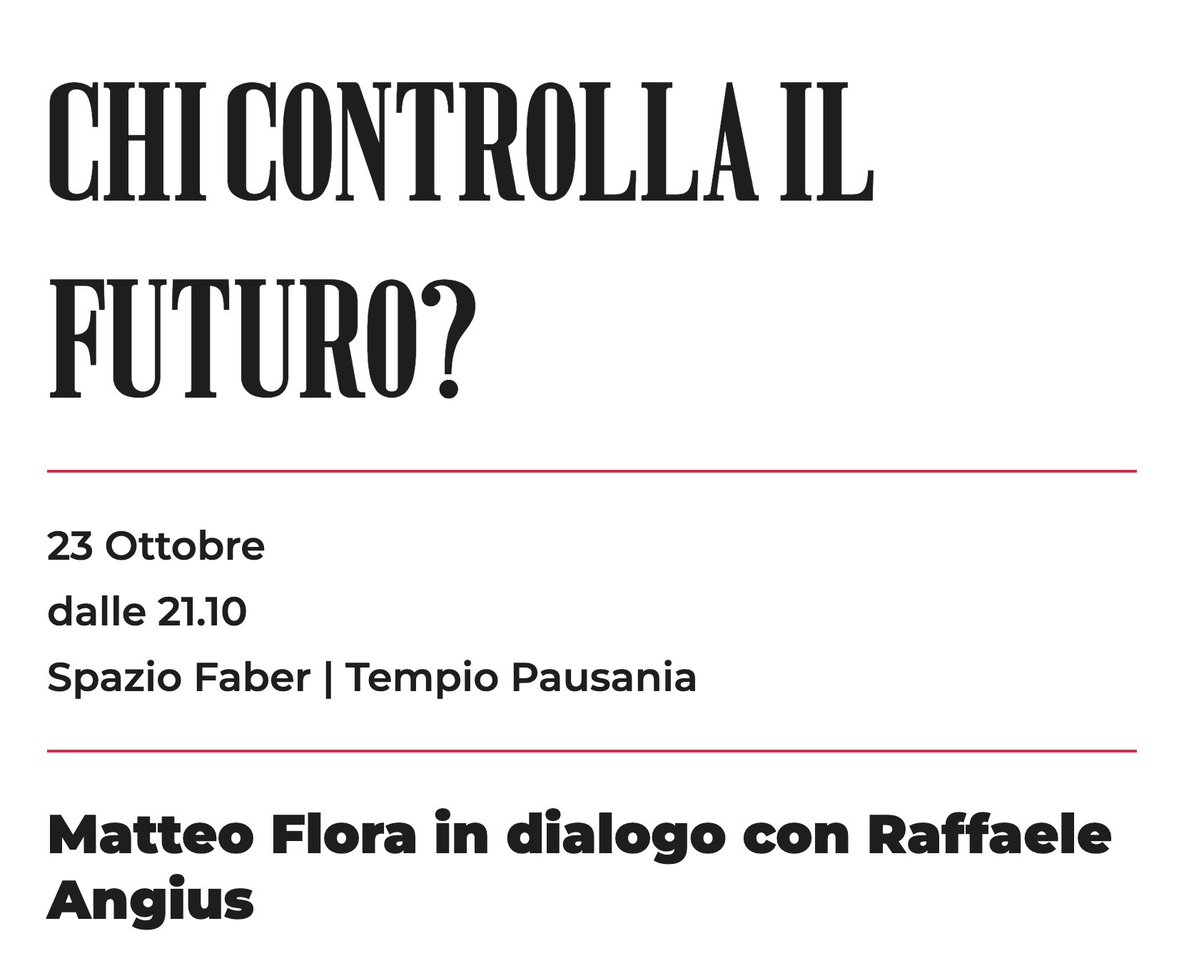
Chi scrive le regole dei sistemi che usiamo ogni giorno? Chi stabilisce cosa ci viene mostrato e cosa no? E fino a dove siamo disposti a delegare, in

Altro...

Chi scrive le regole dei sistemi che usiamo ogni giorno? Chi stabilisce cosa ci viene mostrato e cosa no? E fino a dove siamo disposti a delegare, in nome della sicurezza, dell’efficienza o semplicemente della comodità?

Ne parlo venerdì 23 ottobre a Bookolica Festival, il festival dei lettori creativi di Tempio Pausania, in dialogo con Raffaele Angius.

Intelligenza artificiale, sicurezza, informazione e sorveglianza sono ormai questioni quotidiane di libertà e di potere, anche se le infrastrutture che le reggono restano quasi sempre sullo sfondo.

Proveremo a capire in quale momento uno strumento nato per proteggerci diventa anche uno strumento di controllo, e quanta parte del futuro che stiamo costruendo siamo pronti a lasciare in mano ad altri.

📍 Spazio Faber, Tempio Pausania
🗓 Venerdì 23 ottobre, dalle 21.10

🔗 https://link.mgpf.it/11GZ_

#privacy #sorveglianza #intelligenzaartificiale #dirittidigitali #tecnologia #bookolica

127

Caricamento...

0
0

Caricamento...

rtop riunisce queste funzionalità in un progetto open source scritto in Rust.

Altro...

rtop riunisce queste funzionalità in un progetto open source scritto in Rust. https://www.linuxeasy.org/rtop-il-monitor-di-sistema-per-linux-con-dashboard-web-e-supporto-ai/

#opensource #linux #selfhosting #intelligenzaartificiale #rust #systemmonitor

4

Caricamento...

0
0

Caricamento...