Vai al contenuto principale

#revolut

STOP CHATCONTROL 2.0. - Cosa dovreste sapere. Il post di Lyudmila Kozlovska

Oggi, 29 sette

More...

STOP CHATCONTROL 2.0. - Cosa dovreste sapere. Il post di Lyudmila Kozlovska

Oggi, 29 settembre, a porte chiuse al Consiglio, la versione più draconiana di 2.0 verrà messa sul tavolo. Non si tratta più solo di un intermediario che legge tutti i vostri messaggi privati e lo storage cloud. Si tratta di una licenza per perquisirli per mesi, senza sospetti contro alcun individuo.

La nota della Presidenza trapelata alle delegazioni (11956/26, 10 settembre) propone "l'autorizzazione di piani di ricerca per un periodo di tempo anziché su base caso per caso" per le chat private e le email.

In termini più semplici: i vostri messaggi, contatti, foto e cloud verranno scansionati sotto una licenza emessa dallo Stato per mesi, senza alcun sospetto contro di voi.

La stessa nota ammette che sotto questo regime "un alto volume di segnalazioni generate non porta a nessun esito operativo". Il Servizio Giuridico del Consiglio ha già avvertito che si tratta di sorveglianza generale e indiscriminata, illegale secondo la legge UE. Il mandato dell'Europarlamento dice l'opposto: autorizzazione giudiziaria, mirata a persone specifiche, nessuna licenza di scansione.

Domani la pressione è sul Parlamento affinché ceda. Ricordate gli ignobili trucchi usati per spingere Chat Control 1.0 e come il Partito Popolare Europeo con Roberta Metsola ha aiutato a promuoverlo.

Quindi allacciate le cinture per ciò che arriverà domani, e chiamate o scrivete al vostro europarlamentare e al vostro governo ora per respingere Chat Control 2.0 nel suo complesso!

Ricordategli cosa questo fa alla privacy di ognuno di noi.

Sotto un piano di ricerca, ogni chat, foto o contatto segnalato dallo scanner viene conservato dal provider e inviato a una nuova agenzia UE, il Centro UE, che lo custodisce e lo passa alla polizia. Qualsiasi autorità statale può poi richiederlo, con una scadenza e una multa per il ritardo, e nessuno deve verificare chi c'è davvero dietro la richiesta, nel caso venga hackerata o strumentalizzata.

È esattamente ciò che è successo a , e ciò che continua a succedere attraverso richieste abusive da parte di stati autoritari, come abbiamo ripetuto per 13 anni.

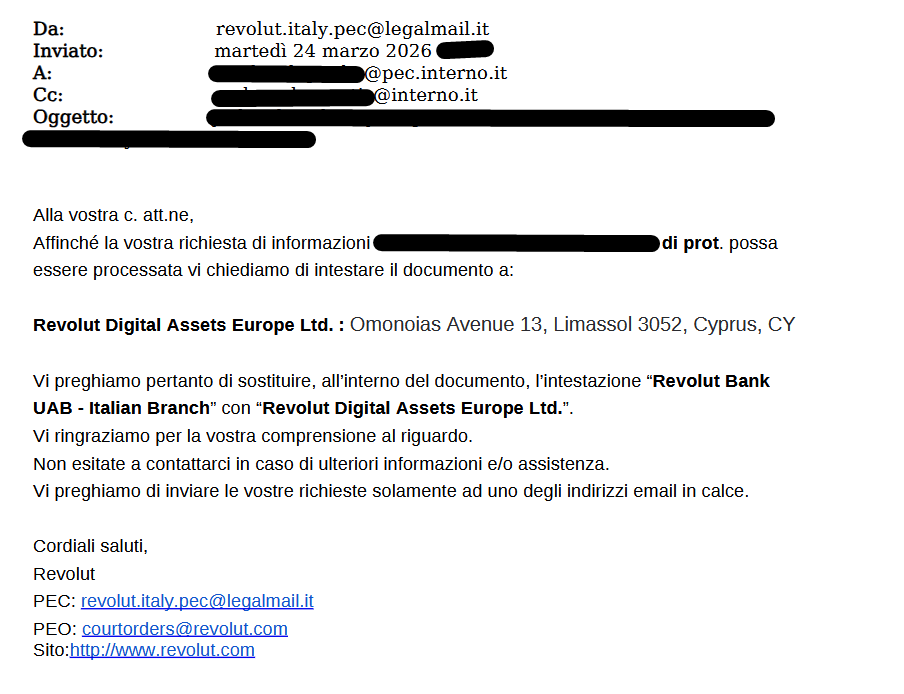
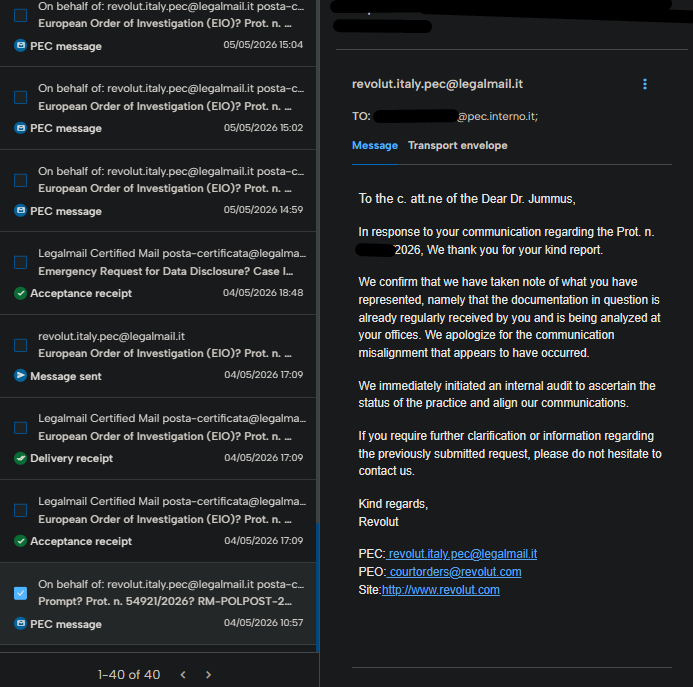
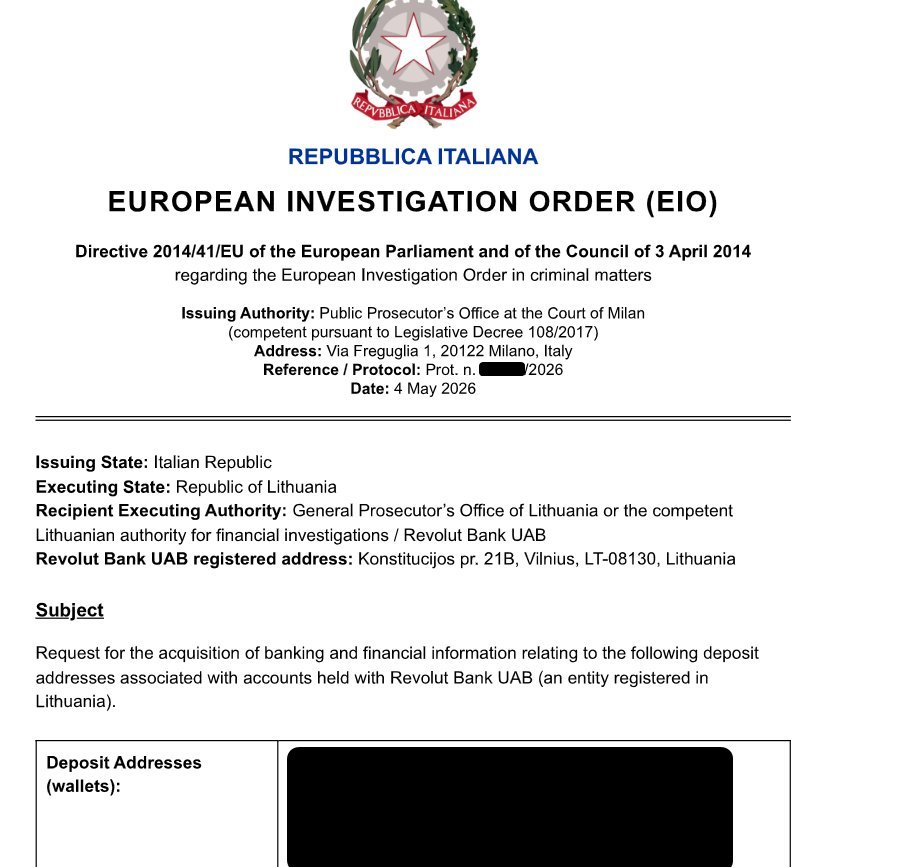
Nel caso Revolut gli hacker hanno ottenuto accesso a una vera casella di posta statale. Le loro richieste provenivano da un account email certificato autentico (PEC) di una Prefettura italiana sul dominio del Ministero dell'Interno, con numeri di protocollo della Polizia Postale, come Ordini di Indagine Europei a nome del procuratore di Milano, per circa cinque mesi.

Circa 680 clienti hanno perso passaporti, selfie, indirizzi di casa, IBAN e storie complete delle transazioni. I file vengono venduti; centinaia di vittime ora temono rapimenti. Non esistono rimedi al momento per proteggere da tali attacchi.

Fermiamolo prima che sia troppo tardi. Per favore, ripostate!

https://x.com/LyudaKozlovska/status/2104527298510635205

@privacypride@feddit.it

#chatcontrol #revolut

0

Loading...

1
5

Loading...

, l'hacker pubblica i dati italiani: «Sottratti a forze dell'ordine, voglio negoziare» (ma non sa a chi rivolgersi)

Dati di agenti di polizia

More...

, l'hacker pubblica i dati italiani: «Sottratti a forze dell'ordine, voglio negoziare» (ma non sa a chi rivolgersi)

Dati di agenti di polizia, Pec violate, autorizzazioni per l'ingresso di armi e documenti d'identità affiorano sul Dark Web, pubblicate dal sedicente «IAmNotAVillain». Gli esperti Claudio Sono e Paolo Dal Checco: «Stupisce questo modus operandi, confuso e incerto»

https://www.corriere.it/tecnologia/26_settembre_24/revolut-l-hacker-pubblica-i-dati-italiani-sottratti-a-forze-dell-ordine-voglio-negoziare-ma-non-sa-a-chi-rivolgersi-8a2fd309-15cc-41a4-8f4c-963339eb4xlk.shtml

@informatica@feddit.it

#revolut

3

Loading...

0
7

Loading...

Caso - attenzione ai titoli -
allo stato attuale i dati che sono stati pubblicati sono alcuni sample di qualche foto di documenti personali

More...

Caso - attenzione ai titoli -
allo stato attuale i dati che sono stati pubblicati sono alcuni sample di qualche foto di documenti personali di cittadini e documenti interni di uffici pubblici.

I dati (150 GB) non sono stati ancora pubblicati

#revolut

1

Loading...

0
7

Loading...

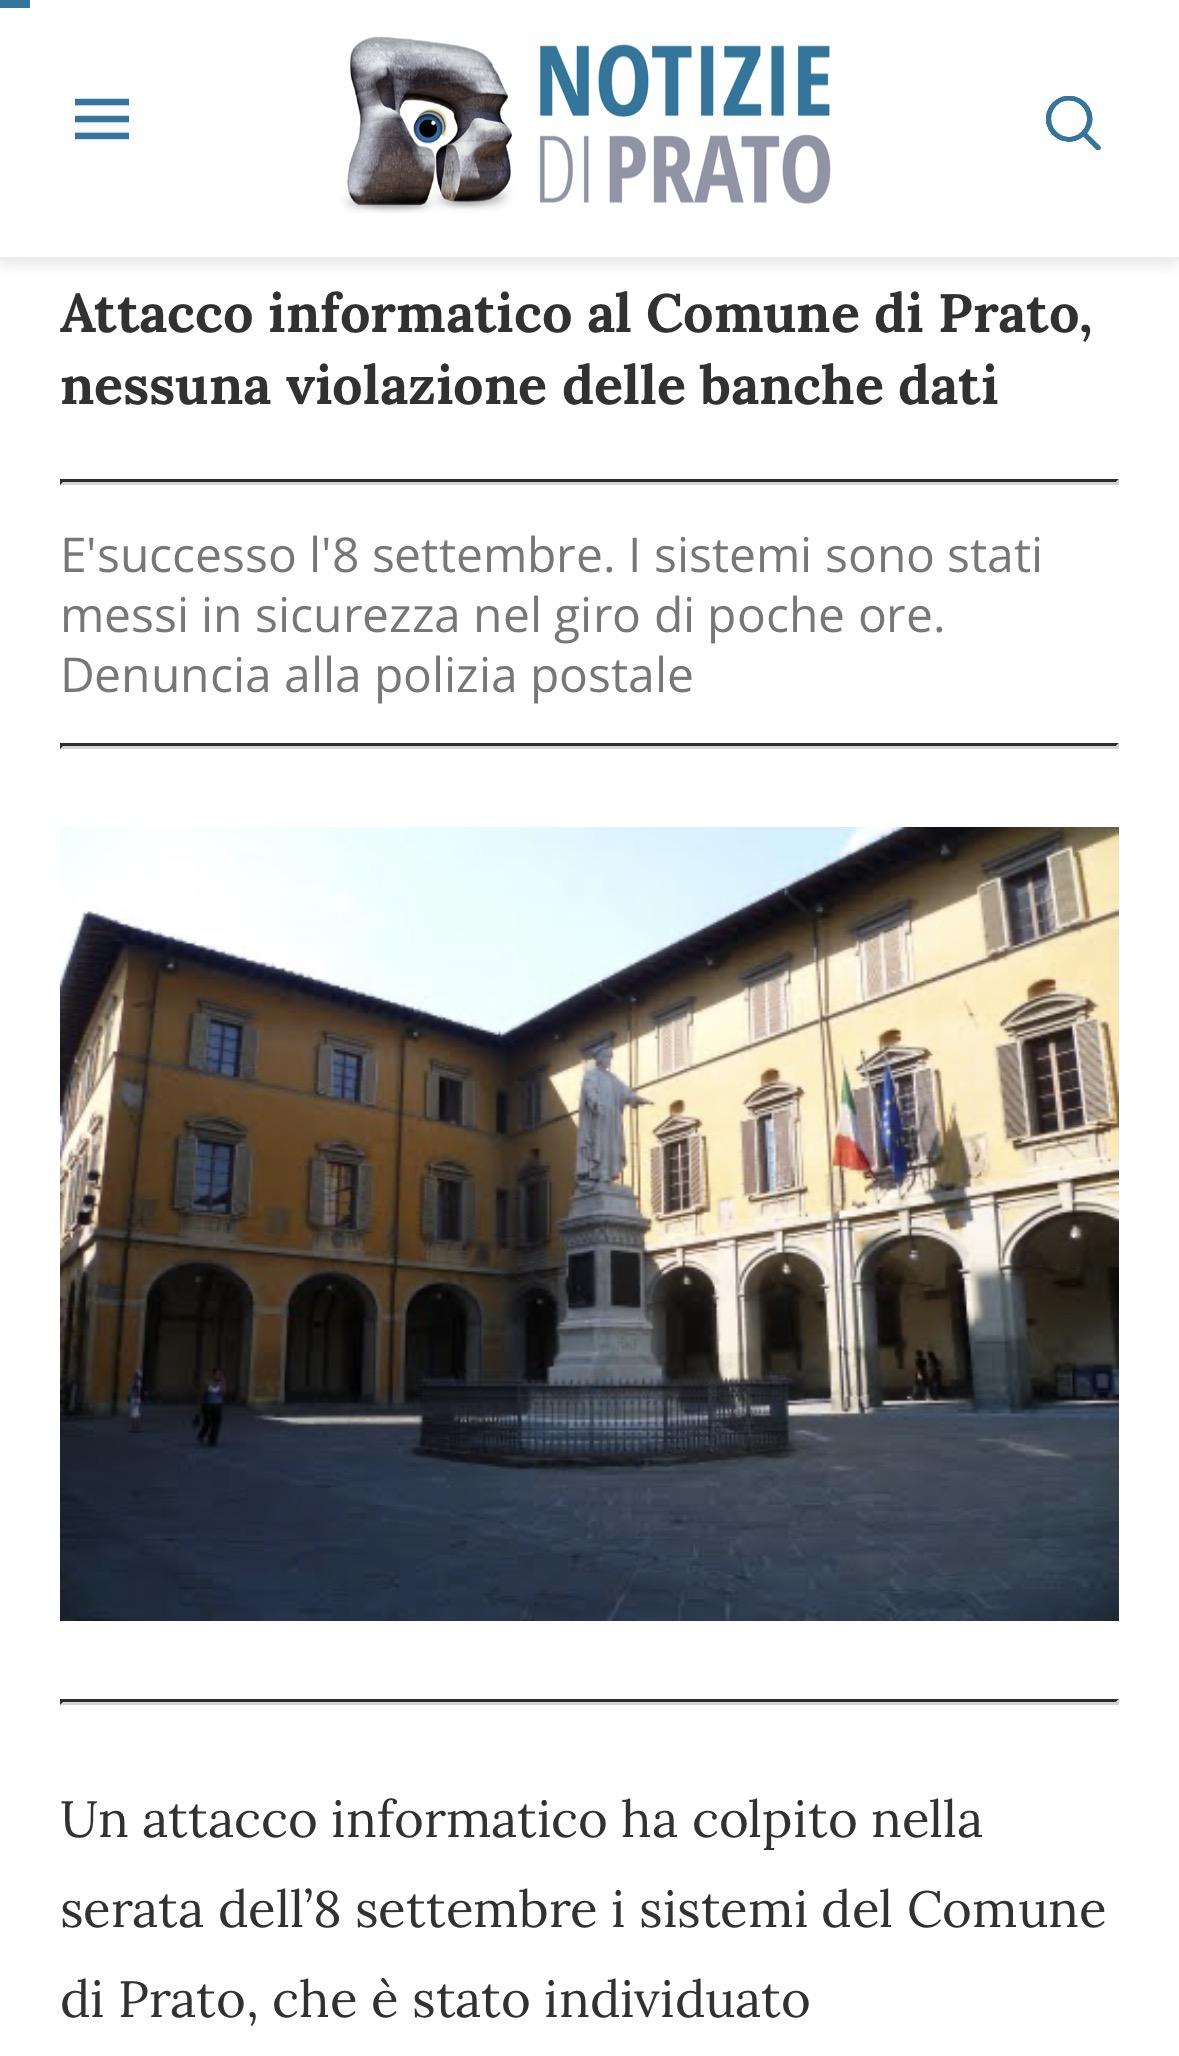
Eh si… lo so che ora siamo tutti con gli occhi puntati su , ma intanto in Italia succedono cose…

Attacco informatico a Comune di Prato.

More...

Eh si… lo so che ora siamo tutti con gli occhi puntati su , ma intanto in Italia succedono cose…

Attacco informatico a Comune di Prato.

Questa stava sfuggendo ma ho rimediato subito, discussione aperta sul forum per tenere traccia: https://internet-forum.it/d/5234-comune-di-prato-8926

@informatica@feddit.it

#databreach #revolut #cyberattack

2

Loading...

0
12

Loading...

Revolut è stata davvero hackerata? Non proprio.

Il punto più interessante della vicenda è un altro: una richiesta apparentemente proveniente da una P

More...

Revolut è stata davvero hackerata? Non proprio.

Il punto più interessante della vicenda è un altro: una richiesta apparentemente proveniente da una PEC istituzionale italiana avrebbe permesso di ottenere dati sensibili di centinaia di clienti.

Nel video ricostruiamo cosa sappiamo, cosa è ancora da confermare e perché il vero problema è la catena di fiducia.

🎥 https://youtu.be/tjcKUgznoM4

#cybersecurity #databreach #pec #revolut #zerotrust

5

Loading...

1
3

Loading...

IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata d

More...

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata di uno degli uffici periferici del dell’Interno per convincere a consegnare dati riservati su centinaia di clienti benestanti in mezza . Non un attacco informatico ai sistemi Revolut, che l’azienda insiste siano rimasti «pienamente sicuri», ma qualcosa di più insidioso: l’abuso sistematico di un canale che ed sono tenute per legge a considerare affidabile. La vicenda, che coinvolge un attore che si firma IAmNotAVillain, un riscatto sceso da 780 milioni di dollari in a 3 milioni in nel giro di un weekend, e una minaccia — non confermata — di aver sottratto 147 GB di documenti dalle forze dell’ordine italiane, è probabilmente il caso di social engineering istituzionale più elaborato mai raccontato su un exchange europeo.

Anatomia dell’attacco: una PEC della Prefettura come grimaldelloIl punto di innesco individuato dagli investigatori è un account di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, sul dominio istituzionale pec.interno.it. Da quella casella compromessa, gli attaccanti si sono spacciati per funzionari della Polizia Postale italiana e hanno iniziato a inviare a Revolut richieste formali di dati su singoli clienti, presentate come parte di indagini in corso. Secondo la ricostruzione di un analista che ha seguito da vicino il caso (identificato pubblicamente con lo pseudonimo Korra), la tecnica usata è stata descritta come “spray and pray”: centinaia di ID di transazione inviati in sequenza a Revolut, ciascuno accompagnato da una richiesta di dettagli del titolare del conto, sfruttando gli obblighi di cooperazione con le forze dell’ordine europee (gli ordini di produzione dati transfrontalieri previsti dal quadro e-evidence dell’UE).

Revolut, dal canto suo, ha inquadrato l’accaduto come «una sofisticata di impersonificazione esterna», sottolineando che le richieste fraudolente sono passate attraverso un canale di comunicazione statale regolamentato e hanno aggirato i controlli di autenticazione della posta elettronica — SPF, DKIM e DMARC — proprio perché provenivano da un dominio governativo genuino e non da un dominio civetta facilmente bloccabile. È il paradosso al cuore di questo incidente: più il canale è istituzionalmente affidabile, meno le difese tecniche standard sono in grado di intercettarne l’abuso.

Caccia ai «crypto whales»: una selezione mirata, non casualeQuello che distingue questo caso da un generico furto di dati è la metodologia di selezione delle vittime. Gli attaccanti non hanno chiesto dati a caso: secondo le ricostruzioni giornalistiche, hanno prima condotto un’attività di blockchain analysis per identificare, tra gli utenti Revolut, i portafogli con asset in criptovalute di valore significativo — i cosiddetti “crypto whales” — per poi usare il canale PEC compromesso per ottenere l’identità reale dietro quei wallet. Circa 680 clienti risultano coinvolti, in maggioranza residenti in Svizzera e Francia, ma con vittime disperse in oltre 30 paesi europei complessivamente.

È un modello operativo che ribalta la sequenza classica del data breach: non si parte da un accesso di sistema per poi vedere cosa si trova, si parte da un’analisi on-chain pubblica per costruire una lista di bersagli ad alto valore, e solo dopo si cerca lo strumento — in questo caso un canale istituzionale abusato — per trasformare quell’informazione pubblica (un indirizzo wallet) in un’informazione privata e monetizzabile (nome, documento, indirizzo di casa).

Cosa è stato sottrattoIl pacchetto di dati che l’attaccante sostiene di avere, e che ha iniziato a mostrare come prova su un leak site con countdown pubblico, include copie di passaporti e patenti, selfie di verifica dell’identità (i classici “liveness check” richiesti in fase di onboarding KYC), indirizzi di residenza, IBAN, estratti conto ed estese cronologie di transazioni, incluse quelle in criptovalute con tanto di controparti coinvolte. È esattamente il tipo di dataset che, nelle mani sbagliate, abilita frodi di identità, tentativi di SIM swap mirati e attacchi di social engineering “su misura” contro le vittime, che a quel punto possono essere contattate con dettagli finanziari reali per aumentare la credibilità della truffa.

Da 780 milioni in Bitcoin a 3 milioni in Monero: l’evoluzione del riscattoLa cronologia della richiesta di riscatto racconta da sola l’incertezza e forse l’inesperienza di chi gestisce l’estorsione. Nel fine settimana precedente alla pubblicazione della notizia circolava una richiesta iniziale attorno a 10.000 Bitcoin, circa 780 milioni di dollari all’epoca — una cifra così sproporzionata da apparire più una dichiarazione d’intenti mediatica che una reale base negoziale. Nel giro di poche ore la richiesta è stata rivista drasticamente al ribasso: circa 6.000 XMR (Monero), equivalenti a circa 3 milioni di dollari, con un termine perentorio di 24 ore prima di mettere in vendita i dati dei 680 clienti ad altri gruppi criminali.

Il passaggio da Bitcoin a Monero è di per sé un indicatore operativo interessante: Bitcoin resta tracciabile su una blockchain pubblica, e proprio l’uso della blockchain analysis per identificare le vittime dimostra che l’attaccante conosce bene questi strumenti — sa quindi che accettare un pagamento in BTC significherebbe lasciare una pista visibile agli stessi investigatori che useranno le sue tecniche contro di lui. Monero, con la sua privacy crittografica nativa, elimina quel rischio. Al momento in cui scriviamo, secondo le fonti giornalistiche, Revolut non risulta aver ricevuto alcuna richiesta di riscatto attraverso canali negoziali diretti: il countdown corre pubblicamente sul leak site, non in una trattativa privata.

Le 147 GB non confermate: un attacco più ampio alla PA italiana?La parte più delicata, e meno verificabile, della vicenda riguarda le affermazioni dello stesso IAmNotAVillain su un compromissione ben più ampia delle sottodivisioni della polizia italiana. L’attore sostiene di aver mantenuto accesso persistente per circa sei mesi a diverse caselle di posta istituzionali, sottraendo complessivamente circa 147 GB di materiale che includerebbe documenti interni, calendari operativi, file personali di funzionari e corrispondenza ufficiale. Nessuna fonte indipendente ha finora confermato l’entità di questa esfiltrazione, e va trattata con la cautela dovuta a ogni claim di un attore criminale che ha tutto l’interesse a gonfiare la propria immagine per rafforzare la leva estorsiva. Detto questo, la Polizia Postale, la Polizia di Stato, il Ministero dell’Interno e l’Agenzia per la Cybersicurezza Nazionale hanno confermato indagini in corso, pur senza commenti ufficiali sul merito, e una europarlamentare ha definito l’episodio «allarmante a un livello inimmaginabile».

Due righe per i difensoriQuesto caso è un promemoria scomodo per chiunque gestisca processi di compliance, KYC o cooperazione con le forze dell’ordine in ambito fintech: l’autenticità tecnica di un dominio di provenienza (PEC governativa, SPF/DKIM/DMARC validi) non equivale all’autenticità della richiesta che trasporta. I team di trust & safety dovrebbero prevedere canali di verifica secondari e fuori banda per ogni richiesta di dati sensibili proveniente da autorità, specie quando il volume delle richieste aumenta in modo anomalo in un breve periodo — il pattern “spray and pray” descritto in questo caso avrebbe dovuto, in teoria, far scattare un campanello d’allarme sul numero di richieste da un singolo mittente. Per le pubbliche amministrazioni, il caso conferma quanto le caselle PEC, spesso trattate come infrastruttura “di serie B” rispetto alla posta elettronica ordinaria, meritino lo stesso livello di hardening, MFA e monitoraggio degli accessi riservato ai sistemi considerati critici.

Dettagli tecnici e timelineAttore: IAmNotAVillain
Canale d'accesso: casella PEC istituzionale (dominio pec.interno.it),
riconducibile alla Prefettura di Reggio Calabria: entilocali.prefrc@pec.interno.it
Tecnica: impersonificazione di autorità di polizia via canale statale
verificato (bypass SPF/DKIM/DMARC per dominio legittimo)
Metodo di selezione vittime: blockchain analysis per individuare
wallet Revolut ad alto controvalore ("crypto whales")
Vittime: ~680 clienti, prevalenza Svizzera/Francia, ~30+ paesi UE coinvolti
Dati esfiltrati: passaporti, patenti, selfie KYC, indirizzi, IBAN,
estratti conto, cronologia transazioni incluse crypto

Timeline:

  • ~marzo 2026: presunto inizio dell'accesso persistente alla PEC
  • settembre 2026: Revolut rileva anomalie verificando le richieste
    direttamente con le autorità italiane
  • weekend pre-17/09/2026: richiesta di riscatto iniziale ~10.000 BTC
  • 17/09/2026: riscatto rivisto a ~6.000 XMR (~3M USD), deadline 24h
  • 17/09/2026: Polizia Postale italiana avvia indagine formale

Claim non verificato: ulteriori ~147 GB da caselle di polizia italiana
Fonte: Revolut, Security Affairs, Irish Times, riscontri giornalisticiAl di là dell’esito della trattativa sul riscatto, la lezione di questo incidente è già scritta: nell’era della blockchain analysis a portata di chiunque, il perimetro da difendere per un exchange non è più solo il proprio datacenter, ma ogni singolo canale istituzionale che si è impegnato ad ascoltare quando bussa un’autorità. E quel canale, in questo caso, si è rivelato l’anello più debole della catena.

#cybercrime #darkweb #bitcoin #criptovalute #databreach #revolut #bec

0

Loading...

0
3

Loading...

Una timeline di aggiornamento sul caso sta andando avanti sul forum: https://internet-forum.it/d/5232-avete-presente-revolut

I domini util

More...

Una timeline di aggiornamento sul caso sta andando avanti sul forum: https://internet-forum.it/d/5232-avete-presente-revolut

I domini utilizzati dall'attaccante stanno venendo bloccati a ripetizione, ma nell'ultimo ancora in funzione c'è il leak di 12 clienti

#revolut

🔎 Due articoli sul caso .

Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-fal

More...

🔎 Due articoli sul caso .

Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-falsa-richiesta-governativa-il-limite-della-fiducia-digitale/

L'ultimo di oggi con ciò che si conosce finora, tra IOC e possibili cause:
https://www.cybersecurity360.it/nuove-minacce/revolut-violati-dati-alto-profilo-la-pista-porta-al-viminale/

Grazie a @nuke@poliversity.it per la segnalazione sul suo canale https://t.me/infosec_ita_notizie

@informatica@feddit.it

#revolut

1

Loading...

0
7

Loading...

🔎 Due articoli sul caso .

Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-fal

More...

🔎 Due articoli sul caso .

Il primo di ieri, con l'inizio della storia: https://www.cybersecurity360.it/news/revolut-dati-esposti-dopo-una-falsa-richiesta-governativa-il-limite-della-fiducia-digitale/

L'ultimo di oggi con ciò che si conosce finora, tra IOC e possibili cause:
https://www.cybersecurity360.it/nuove-minacce/revolut-violati-dati-alto-profilo-la-pista-porta-al-viminale/

Grazie a @nuke@poliversity.it per la segnalazione sul suo canale https://t.me/infosec_ita_notizie

@informatica@feddit.it

#revolut

9

Loading...

1
18

Loading...

Avete presente ?

Sembra esserci di mezzo un punto di accesso in mani sbagliate.

Forse questo furto è solo uno dei problemi, più passano

More...

Avete presente ?

Sembra esserci di mezzo un punto di accesso in mani sbagliate.

Forse questo furto è solo uno dei problemi, più passano le ore e più sorgono dettagli amareggianti.

Un mio recap sul forum

https://internet-forum.it/d/5232-avete-presente-revolut

#revolut

1

Loading...

0
0

Loading...

Violazione . La banca ricerca un fabbro per chiudere la porta della stalla... 🤡

"Cerchiamo un DPO che guidi e implementi i nostri framework d

More...

Violazione . La banca ricerca un fabbro per chiudere la porta della stalla... 🤡

"Cerchiamo un DPO che guidi e implementi i nostri framework di conformità in materia di protezione dei dati e intelligenza artificiale in Lituania. La risorsa si assicurerà che le operazioni che coinvolgono i dati personali dei clienti e le tecnologie emergenti di intelligenza artificiale siano conformi alle leggi vigenti, alle politiche interne e agli standard etici"

https://www.revolut.com/careers/position/data-protection-officer-7b7f8f86-d026-404b-8455-5020c39db8b9/

@informatica@feddit.it

#revolut

9

Loading...

2
14

Loading...

Are you a customer of ? With high-net worth? Congratulations! Your data, including passport scans, might have been leaked to criminals because

More...

Are you a customer of ? With high-net worth? Congratulations! Your data, including passport scans, might have been leaked to criminals because Revolut fell for a targeted data phishing attempt.

“Revolut recently identified a sophisticated external impersonation scam where an unauthorised third party utilised a legitimate government agency domain email to submit fraudulent requests for information” — Revolut spokesperson

https://techcrunch.com/2026/09/12/revolut-confirms-customer-data-breach-through-fake-government-requests/

#revolut

140

Loading...

14
208

Loading...