Vai al contenuto principale

#darkweb

ShinyHunters buca il leak site di Clop e minaccia di estorcere gli estorsori

Si parla di:

Toggle

Nella notte tra venerdì e sabato, il data leak site di , uno dei gruppo [

Altro...

Si parla di:

Toggle

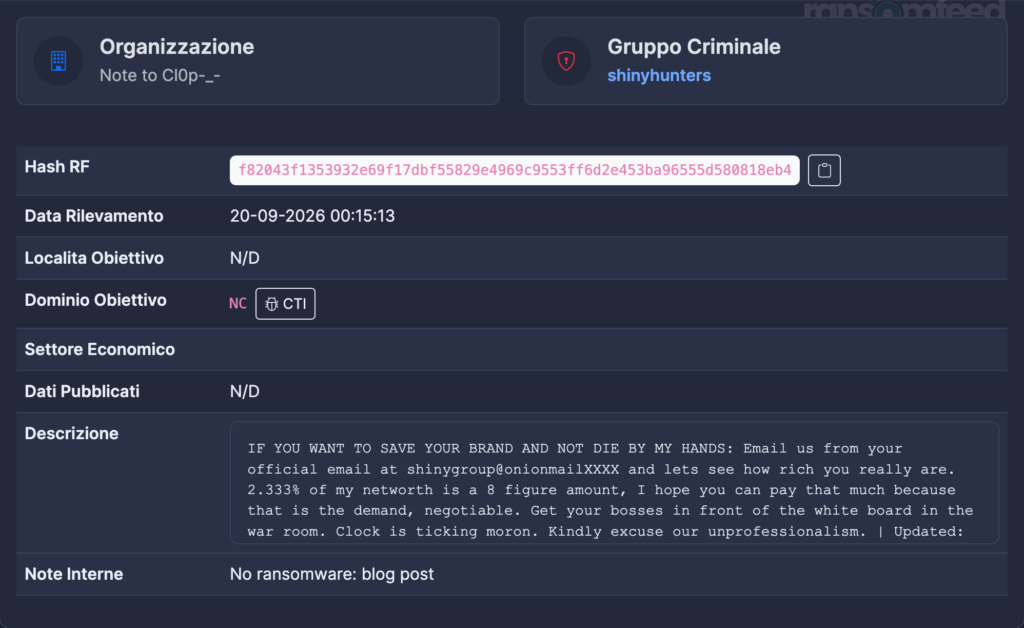
Nella notte tra venerdì e sabato, il data leak site di , uno dei gruppo ransomware più letali degli ultimi ann, è stato violato e “defacciato”. Non da una task force internazionale, non da un vendor di , ma da un’altra gang di : . Il collettivo ha caricato un file beffardo, poi ha sostituito l’intera pagina con l’ASCII art di Umbreon, la sua firma storica, accompagnata dal messaggio “rooting your systems since ’19 ;)”. Ora minaccia di pubblicare i dati sottratti se Clop non pagherà entro 72 ore. È la fotografia più nitida di quanto l’ecosistema del sia oggi attraversato da faide interne, e di quanto anche gli estorsori professionisti possano avere un’igiene operativa sorprendentemente fragile.

Due nomi pesanti dell’undergroundClop (o ) è attivo almeno dal 2019 e si è costruito una reputazione specifica: colpire non tramite ransomware “spray and pray”, ma sfruttando zero-day in software enterprise ampiamente diffusi, da Accellion FTA a Transfer, da GoAnywhere MFT fino, più recentemente, alla campagna del 2025 contro Oracle E-Business Suite (CVE-2025-61882), che ha coinvolto centinaia di aziende in tutto il mondo. ShinyHunters, dal canto suo, è un nome noto ai nostri lettori: nato attorno al 2020 con il defacement di HackForums (firmato con la stessa iconografia Umbreon riemersa ora sul sito di Clop), il gruppo si è evoluto in una delle sigle più attive nell’estorsione dati su larga scala, spesso operando in orbita con il collettivo “Scattered Lapsus$ Hunters”. Negli ultimi mesi lo abbiamo visto colpire Salesforce e Snowflake in decine di aziende attraverso la supply chain SaaS di Anodot, violare Canvas esponendo 275 milioni di studenti, e sfruttare proprio uno zero-day Oracle PeopleSoft (operazione UNC6240) contro università americane e un regolatore assicurativo USA.

Una faida nata su un exploit contesoLe tensioni tra i due gruppi non nascono dal nulla. Secondo la ricostruzione di ShinyHunters, l’exploit alla base della campagna Oracle E-Business Suite dell’ottobre 2025 sarebbe stato sviluppato originariamente da loro, o dal più ampio collettivo Scattered Lapsus$ Hunters, per poi essere ottenuto da Clop senza autorizzazione e utilizzato per condurre l’estorsione su larga scala che ha fruttato al gruppo russofono ingenti guadagni. Da lì la situazione sarebbe degenerata: ShinyHunters sostiene di aver iniziato a disturbare attivamente le operazioni di furto dati di Clop, provocando ritorsioni verbali pesanti. Un presunto rappresentante di Clop avrebbe minacciato il gruppo rivale in russo, con toni da vera e propria minaccia fisica: “Ho più soldi di te e di tutta la tua gente messi insieme, vi ammazzerò presto”. Una escalation che, stando al racconto degli stessi ShinyHunters, ha motivato l’attacco di sabato.

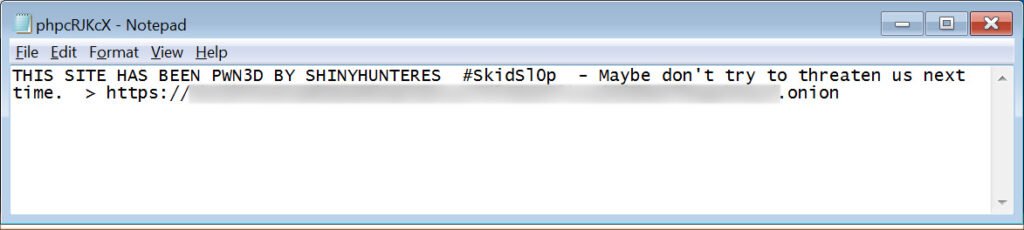
Come è avvenuta l’intrusioneDal punto di vista tecnico, l’attacco non ha richiesto tecniche particolarmente esotiche: ShinyHunters ha sfruttato una vulnerabilità di upload file non autenticato in Grav CMS, il sistema di gestione contenuti su cui girava l’infrastruttura Tor di Clop, per caricare un primo file di testo. Il contenuto era una provocazione diretta: “THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES – Maybe don’t try to threaten us next time”, corredato da un link al proprio leak site. Poche ore dopo è arrivato il defacement completo, con l’ASCII art di Umbreon a sostituire l’intera pagina — la stessa firma grafica usata nel defacement di HackForums del 2020, confermata da un ricercatore noto con lo pseudonimo VXDB come riconducibile allo stesso gruppo.

Secondo quanto dichiarato da ShinyHunters a BleepingComputer, il bottino sottratto dall’infrastruttura di Clop includerebbe codice sorgente e plugin di Grav CMS, i log di sistema conservati in /var/log — potenzialmente contenenti dati di autenticazione e indirizzi IP dei visitatori del leak site — e, soprattutto, le chiavi crittografiche private del servizio onion Tor di Clop. Un dettaglio tutt’altro che simbolico: disporre di quelle chiavi significherebbe, in teoria, poter far girare l’indirizzo .onion esistente di Clop su server controllati da ShinyHunters, anche qualora il gruppo rivale venisse espulso dalla propria stessa infrastruttura. BleepingComputer ha confermato in modo indipendente la presenza del file caricato inizialmente e il successivo defacement, ma non ha potuto verificare autonomamente le affermazioni su codice sorgente, log e chiavi effettivamente esfiltrati.

Un’estorsione contro gli estorsoriShinyHunters ha dichiarato apertamente le proprie intenzioni: “Going to extort them” — intende cioè applicare a Clop lo stesso modello di business che il gruppo usa abitualmente contro le proprie vittime aziendali. Clop avrebbe 72 ore di tempo per contattare ShinyHunters prima della pubblicazione pubblica dei dati sottratti. È una dinamica poco convenzionale ma non priva di precedenti nell’universo del cybercrime, dove alleanze e conflitti tra gruppi si sono già manifestati in passato — penso alle spaccature interne a Conti o alle tensioni tra affiliati RaaS — ma raramente con un atto così plateale e pubblico come lo sfregio diretto del leak site di un rivale.

Due righe per i difensoriPer chi si occupa di difesa, l’episodio offre più di uno spunto. Primo: anche l’infrastruttura criminale più consolidata può avere superfici di attacco banali — in questo caso un CMS con una vulnerabilità di upload nota — a dimostrazione che l’operational security nel crimine organizzato digitale è tutt’altro che uniforme. Secondo: se le chiavi del servizio Tor di Clop fossero realmente compromesse, le organizzazioni già vittime della gang dovrebbero considerare un rischio di “doppia esposizione”, nel caso in cui ShinyHunters decida di rendere pubblici anche dati precedentemente sottratti da Clop e mai divulgati. Terzo, e forse più rilevante nel lungo periodo: le frizioni interne tra gruppi di estorsione possono generare intelligence preziosa — log, credenziali, chat interne — che i ricercatori e le forze dell’ordine possono sfruttare indirettamente, proprio come già avvenuto in passato con leak di chat interne di altre gang ransomware.

Cronologia e riferimenti tecniciOttobre 2025: Clop sfrutta CVE-2025-61882 (Oracle E-Business Suite) per una campagna di estorsione su larga scala
Ottobre 2025: ShinyHunters/Scattered Lapsus$ Hunters diffondono un PoC dell'exploit, rivendicandone la paternità
2026: escalation delle tensioni, minacce dirette da un presunto membro di Clop
19 settembre 2026: ShinyHunters sfrutta un file upload non autenticato in Grav CMS sul leak site Tor di Clop
19 settembre 2026: caricamento di un file di testo provocatorio, seguito da defacement completo (ASCII art Umbreon)
Dati rivendicati: codice sorgente e plugin Grav CMS, log /var/log, chiavi private del servizio onion Tor
Minaccia: pubblicazione dati entro 72 ore se Clop non paga
Vulnerabilità sfruttata: unauthenticated file upload in Grav CMS
#infosec #cybercrime #ransomware #darkweb #shinyhunters #clop #skids10p

0

Caricamento...

0
3

Caricamento...

IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata d

Altro...

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata di uno degli uffici periferici del dell’Interno per convincere a consegnare dati riservati su centinaia di clienti benestanti in mezza . Non un attacco informatico ai sistemi Revolut, che l’azienda insiste siano rimasti «pienamente sicuri», ma qualcosa di più insidioso: l’abuso sistematico di un canale che ed sono tenute per legge a considerare affidabile. La vicenda, che coinvolge un attore che si firma IAmNotAVillain, un riscatto sceso da 780 milioni di dollari in a 3 milioni in nel giro di un weekend, e una minaccia — non confermata — di aver sottratto 147 GB di documenti dalle forze dell’ordine italiane, è probabilmente il caso di social engineering istituzionale più elaborato mai raccontato su un exchange europeo.

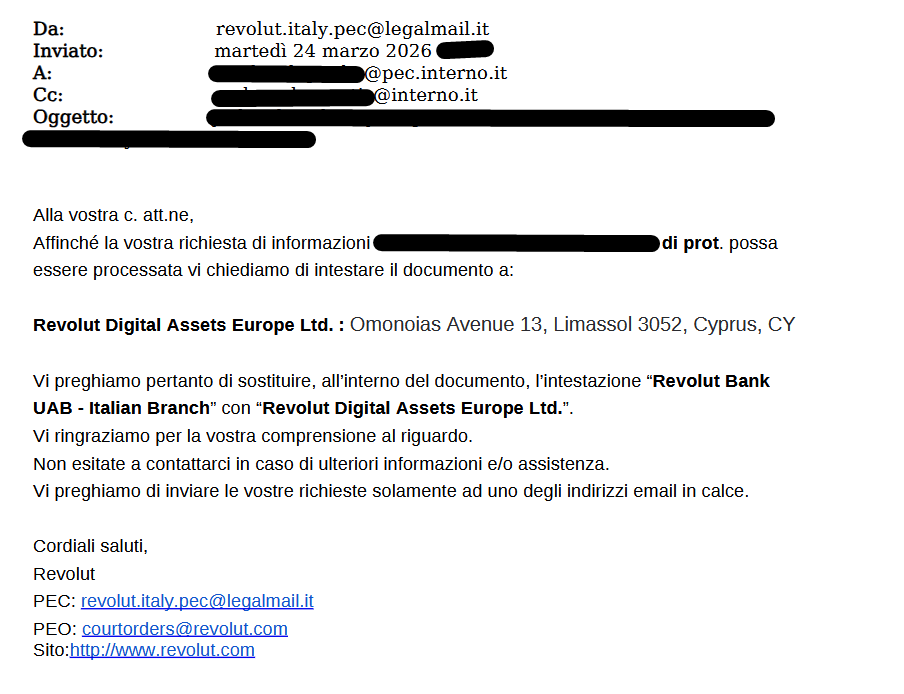
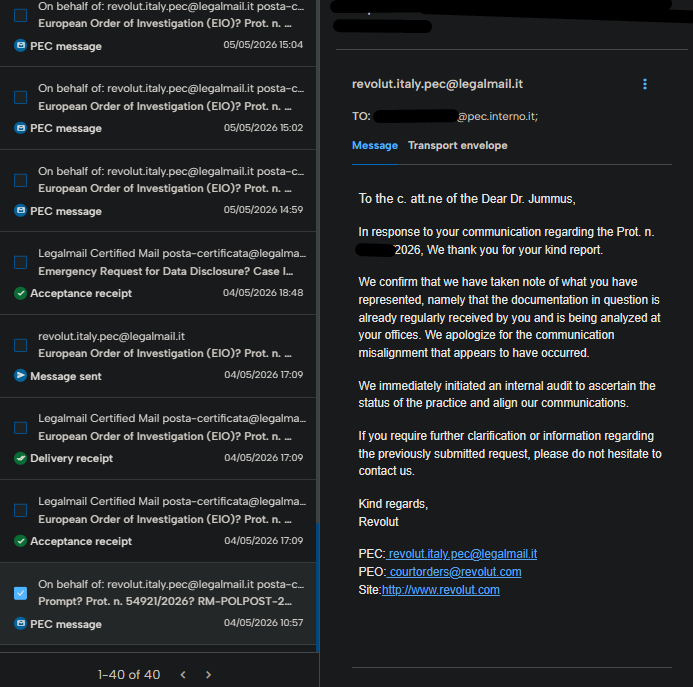
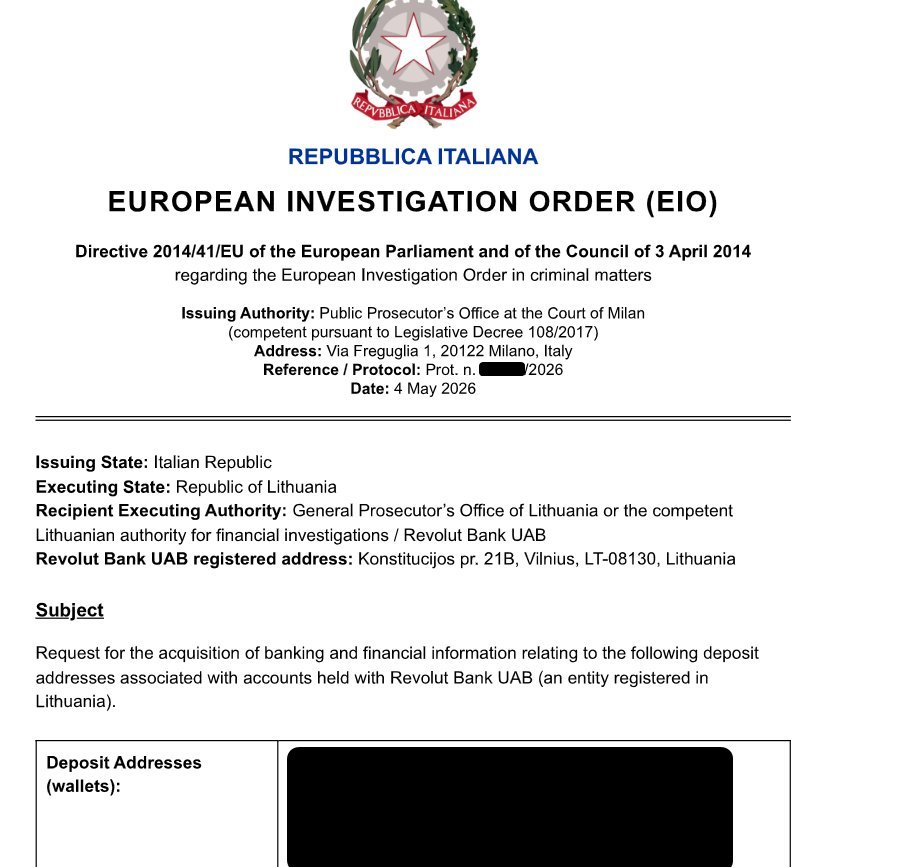
Anatomia dell’attacco: una PEC della Prefettura come grimaldelloIl punto di innesco individuato dagli investigatori è un account di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, sul dominio istituzionale pec.interno.it. Da quella casella compromessa, gli attaccanti si sono spacciati per funzionari della Polizia Postale italiana e hanno iniziato a inviare a Revolut richieste formali di dati su singoli clienti, presentate come parte di indagini in corso. Secondo la ricostruzione di un analista che ha seguito da vicino il caso (identificato pubblicamente con lo pseudonimo Korra), la tecnica usata è stata descritta come “spray and pray”: centinaia di ID di transazione inviati in sequenza a Revolut, ciascuno accompagnato da una richiesta di dettagli del titolare del conto, sfruttando gli obblighi di cooperazione con le forze dell’ordine europee (gli ordini di produzione dati transfrontalieri previsti dal quadro e-evidence dell’UE).

Revolut, dal canto suo, ha inquadrato l’accaduto come «una sofisticata di impersonificazione esterna», sottolineando che le richieste fraudolente sono passate attraverso un canale di comunicazione statale regolamentato e hanno aggirato i controlli di autenticazione della posta elettronica — SPF, DKIM e DMARC — proprio perché provenivano da un dominio governativo genuino e non da un dominio civetta facilmente bloccabile. È il paradosso al cuore di questo incidente: più il canale è istituzionalmente affidabile, meno le difese tecniche standard sono in grado di intercettarne l’abuso.

Caccia ai «crypto whales»: una selezione mirata, non casualeQuello che distingue questo caso da un generico furto di dati è la metodologia di selezione delle vittime. Gli attaccanti non hanno chiesto dati a caso: secondo le ricostruzioni giornalistiche, hanno prima condotto un’attività di blockchain analysis per identificare, tra gli utenti Revolut, i portafogli con asset in criptovalute di valore significativo — i cosiddetti “crypto whales” — per poi usare il canale PEC compromesso per ottenere l’identità reale dietro quei wallet. Circa 680 clienti risultano coinvolti, in maggioranza residenti in Svizzera e Francia, ma con vittime disperse in oltre 30 paesi europei complessivamente.

È un modello operativo che ribalta la sequenza classica del data breach: non si parte da un accesso di sistema per poi vedere cosa si trova, si parte da un’analisi on-chain pubblica per costruire una lista di bersagli ad alto valore, e solo dopo si cerca lo strumento — in questo caso un canale istituzionale abusato — per trasformare quell’informazione pubblica (un indirizzo wallet) in un’informazione privata e monetizzabile (nome, documento, indirizzo di casa).

Cosa è stato sottrattoIl pacchetto di dati che l’attaccante sostiene di avere, e che ha iniziato a mostrare come prova su un leak site con countdown pubblico, include copie di passaporti e patenti, selfie di verifica dell’identità (i classici “liveness check” richiesti in fase di onboarding KYC), indirizzi di residenza, IBAN, estratti conto ed estese cronologie di transazioni, incluse quelle in criptovalute con tanto di controparti coinvolte. È esattamente il tipo di dataset che, nelle mani sbagliate, abilita frodi di identità, tentativi di SIM swap mirati e attacchi di social engineering “su misura” contro le vittime, che a quel punto possono essere contattate con dettagli finanziari reali per aumentare la credibilità della truffa.

Da 780 milioni in Bitcoin a 3 milioni in Monero: l’evoluzione del riscattoLa cronologia della richiesta di riscatto racconta da sola l’incertezza e forse l’inesperienza di chi gestisce l’estorsione. Nel fine settimana precedente alla pubblicazione della notizia circolava una richiesta iniziale attorno a 10.000 Bitcoin, circa 780 milioni di dollari all’epoca — una cifra così sproporzionata da apparire più una dichiarazione d’intenti mediatica che una reale base negoziale. Nel giro di poche ore la richiesta è stata rivista drasticamente al ribasso: circa 6.000 XMR (Monero), equivalenti a circa 3 milioni di dollari, con un termine perentorio di 24 ore prima di mettere in vendita i dati dei 680 clienti ad altri gruppi criminali.

Il passaggio da Bitcoin a Monero è di per sé un indicatore operativo interessante: Bitcoin resta tracciabile su una blockchain pubblica, e proprio l’uso della blockchain analysis per identificare le vittime dimostra che l’attaccante conosce bene questi strumenti — sa quindi che accettare un pagamento in BTC significherebbe lasciare una pista visibile agli stessi investigatori che useranno le sue tecniche contro di lui. Monero, con la sua privacy crittografica nativa, elimina quel rischio. Al momento in cui scriviamo, secondo le fonti giornalistiche, Revolut non risulta aver ricevuto alcuna richiesta di riscatto attraverso canali negoziali diretti: il countdown corre pubblicamente sul leak site, non in una trattativa privata.

Le 147 GB non confermate: un attacco più ampio alla PA italiana?La parte più delicata, e meno verificabile, della vicenda riguarda le affermazioni dello stesso IAmNotAVillain su un compromissione ben più ampia delle sottodivisioni della polizia italiana. L’attore sostiene di aver mantenuto accesso persistente per circa sei mesi a diverse caselle di posta istituzionali, sottraendo complessivamente circa 147 GB di materiale che includerebbe documenti interni, calendari operativi, file personali di funzionari e corrispondenza ufficiale. Nessuna fonte indipendente ha finora confermato l’entità di questa esfiltrazione, e va trattata con la cautela dovuta a ogni claim di un attore criminale che ha tutto l’interesse a gonfiare la propria immagine per rafforzare la leva estorsiva. Detto questo, la Polizia Postale, la Polizia di Stato, il Ministero dell’Interno e l’Agenzia per la Cybersicurezza Nazionale hanno confermato indagini in corso, pur senza commenti ufficiali sul merito, e una europarlamentare ha definito l’episodio «allarmante a un livello inimmaginabile».

Due righe per i difensoriQuesto caso è un promemoria scomodo per chiunque gestisca processi di compliance, KYC o cooperazione con le forze dell’ordine in ambito fintech: l’autenticità tecnica di un dominio di provenienza (PEC governativa, SPF/DKIM/DMARC validi) non equivale all’autenticità della richiesta che trasporta. I team di trust & safety dovrebbero prevedere canali di verifica secondari e fuori banda per ogni richiesta di dati sensibili proveniente da autorità, specie quando il volume delle richieste aumenta in modo anomalo in un breve periodo — il pattern “spray and pray” descritto in questo caso avrebbe dovuto, in teoria, far scattare un campanello d’allarme sul numero di richieste da un singolo mittente. Per le pubbliche amministrazioni, il caso conferma quanto le caselle PEC, spesso trattate come infrastruttura “di serie B” rispetto alla posta elettronica ordinaria, meritino lo stesso livello di hardening, MFA e monitoraggio degli accessi riservato ai sistemi considerati critici.

Dettagli tecnici e timelineAttore: IAmNotAVillain
Canale d'accesso: casella PEC istituzionale (dominio pec.interno.it),
riconducibile alla Prefettura di Reggio Calabria: entilocali.prefrc@pec.interno.it
Tecnica: impersonificazione di autorità di polizia via canale statale
verificato (bypass SPF/DKIM/DMARC per dominio legittimo)
Metodo di selezione vittime: blockchain analysis per individuare
wallet Revolut ad alto controvalore ("crypto whales")
Vittime: ~680 clienti, prevalenza Svizzera/Francia, ~30+ paesi UE coinvolti
Dati esfiltrati: passaporti, patenti, selfie KYC, indirizzi, IBAN,
estratti conto, cronologia transazioni incluse crypto

Timeline:

  • ~marzo 2026: presunto inizio dell'accesso persistente alla PEC
  • settembre 2026: Revolut rileva anomalie verificando le richieste
    direttamente con le autorità italiane
  • weekend pre-17/09/2026: richiesta di riscatto iniziale ~10.000 BTC
  • 17/09/2026: riscatto rivisto a ~6.000 XMR (~3M USD), deadline 24h
  • 17/09/2026: Polizia Postale italiana avvia indagine formale

Claim non verificato: ulteriori ~147 GB da caselle di polizia italiana
Fonte: Revolut, Security Affairs, Irish Times, riscontri giornalisticiAl di là dell’esito della trattativa sul riscatto, la lezione di questo incidente è già scritta: nell’era della blockchain analysis a portata di chiunque, il perimetro da difendere per un exchange non è più solo il proprio datacenter, ma ogni singolo canale istituzionale che si è impegnato ad ascoltare quando bussa un’autorità. E quel canale, in questo caso, si è rivelato l’anello più debole della catena.

#cybercrime #darkweb #bitcoin #criptovalute #databreach #revolut #bec

0

Caricamento...

0
3

Caricamento...

Aeza Group: come un consigliere comunale tedesco AfD ha aiutato l’hosting bulletproof russo ad aggirare le sanzioni

Si parla di:

Toggle

Aggirare le internazionali contro un hosting provider “a prova di proiettile” non richiede necessariamente sof

Altro...

Si parla di:

Toggle

Aggirare le internazionali contro un hosting provider “a prova di proiettile” non richiede necessariamente sofisticati o infrastrutture nascoste in Paesi compiacenti: a volte basta una piccola società registrata a Belgrado, intestata a un consigliere comunale tedesco di provincia. È quanto emerso da un’indagine incrociata tra ricercatori e le autorità statunitensi, che ha collegato Andreas Maul — esponente locale di Alternative für Deutschland (AfD) nella cittadina di Selm, nel Nordreno-Vestfalia — alla rete di infrastrutture usata da Aeza Group, uno dei bulletproof hoster russi più sanzionati degli ultimi due anni, per continuare a operare dopo le misure restrittive occidentali.

Chi è Aeza GroupAeza Group è un hosting provider russo che il Dipartimento del Tesoro statunitense, tramite l’Office of Foreign Assets Control (OFAC), ha sanzionato il 1° luglio 2025, descrivendolo come un servizio “bulletproof” che ignora deliberatamente le segnalazioni di abuso e le richieste di blocco delle forze dell’ordine internazionali. Sui suoi server, secondo l’accusa americana, hanno trovato casa componenti infrastrutturali della gang ransomware , pannelli di gestione dell’ RedLine, l’infrastruttura del Meduza e — soprattutto — BlackSprut, un russo per la vendita di stupefacenti che tra gennaio e settembre 2025 avrebbe processato transazioni per circa 1,85 miliardi di dollari.

Non è tutto: parte dell’infrastruttura di Aeza ha ospitato anche siti collegati a Doppelgänger, la campagna di disinformazione filo-Cremlino che clona le grafiche di testate giornalistiche europee e americane per diffondere narrative pro-Mosca. Un dettaglio che colloca Aeza non solo nell’orbita del cybercrime “puro”, ma anche in quella delle operazioni di influenza sponsorizzate dallo Stato russo. Le sanzioni OFAC del luglio 2025 hanno colpito individualmente anche i vertici della società: il CEO Arsenii Penzev, il direttore generale Yurii Bozoyan, il direttore tecnico Vladimir Gast e il socio Igor Knyazev, ciascuno con quote comprese tra il 33% dell’azionariato. Due mesi prima, ad aprile 2025, Penzev e Bozoyan erano già stati arrestati a Mosca — non per le accuse occidentali, ma con capi d’imputazione russi legati a criminalità organizzata e narcotraffico, in quello che gli osservatori descrivono come un tipico caso di “impunità controllata”: tollerati finché non infastidiscono il sistema, sacrificabili quando serve.

La scappatoia serbaLe sanzioni, per definizione, colpiscono entità nominate: bloccano asset, vietano transazioni, impediscono a chi ha sede negli Stati Uniti di fare affari con i soggetti indicati. Ma un indirizzo IP non porta un’etichetta con scritto “Aeza” — e questo è precisamente il varco che, secondo la ricostruzione OFAC, la società ha sfruttato. Dopo le sanzioni di luglio 2025, un blocco di risorse IP che secondo le autorità americane restava operativamente riconducibile ad Aeza sarebbe stato trasferito, a novembre 2025, a una società con sede a Belgrado: Smart Digital Ideas d.o.o., formalmente attiva nel “commercio all’ingrosso di computer, attrezzature e software” e priva di qualunque menzione pubblica del marchio Aeza.

Il nome dietro la società, secondo i registri camerali serbi, è Andreas Maul: 38 anni, consigliere comunale AfD a Selm dal novembre 2025, con un passato professionale legato al commercio IT. Maul risulta proprietario e amministratore unico di Smart Digital Ideas, che aveva registrato già nell’ottobre 2022 — quindi ben prima delle sanzioni, un dettaglio che rafforza l’ipotesi di una struttura “dormiente” pronta a essere attivata come paravento nel momento del bisogno. Le indagini OSINT hanno inoltre rilevato che la sede di Smart Digital Ideas a Belgrado coincide con quella di un’altra entità, Cipher Operations, fondata nel dicembre 2022 da un cittadino russo, Aleksandr Yenakiyev — che, interpellato dai giornalisti, ha negato qualsiasi legame: “Nessuno dei nomi che avete elencato, a parte Cipher Operations, mi dice nulla.”

L’OFAC ha sanzionato Smart Digital Ideas nel novembre 2025, quasi in contemporanea con l’individuazione del legame con Maul, insieme ad altre entità satellite identificate nella stessa rete. Il pattern — trasferire rapidamente asset IP verso una nuova ragione sociale non ancora nominata, in una giurisdizione terza come la Serbia, formalmente fuori dal perimetro UE — è una tecnica di sanctions evasion sempre più comune tra gli hoster “a prova di proiettile” russi, e ricalca schemi già documentati da Recorded Future nella serie di ricerche “Dark Covenant” sui rapporti tra cybercriminali e apparato statale russo.

Il paradosso geograficoIl dato più scomodo per i regolatori europei è che, mentre Stati Uniti, Regno Unito e Australia hanno sanzionato Aeza e le sue diramazioni, l’Unione Europea non ha ancora adottato misure equivalenti. Questo significa che una società di comodo con sede a Belgrado — capitale di un Paese candidato all’adesione UE ma non ancora vincolato al regime sanzionatorio comunitario sulla stessa infrastruttura — può continuare a operare legalmente sul territorio europeo, offrendo di fatto un corridoio per il traffico che le sanzioni statunitensi intendevano tagliare. Aggiunge un ulteriore strato di ambiguità la circostanza che il beneficiario finale identificato sia un cittadino tedesco, quindi UE, e un politico eletto: un cortocircuito tra il piano geopolitico delle sanzioni e quello, molto più poroso, delle giurisdizioni societarie europee.

Due righe per i difensoriPer i team di sicurezza e compliance, questo caso è un promemoria pratico di quanto sia labile la vita utile di una lista di indicatori “sanzionati”: chi gestisce infrastruttura critica dovrebbe considerare quanto segue.

Le liste di blocco basate solo sul nome dell’entità sanzionata invecchiano rapidamente: è preferibile correlare i blocchi IP/ASN con l’intelligence su hosting “a prova di proiettile” aggiornata da fornitori di threat intelligence, non solo con la SDN List OFAC in senso stretto;

Verificare periodicamente se gli intervalli di IP già bloccati come “Aeza” sono stati riassegnati a nuovi ASN o LIR, tecnica comune per “ripulire” la reputazione di un blocco di indirizzi;

Diffidare di hosting provider di recente costituzione in giurisdizioni terze (Serbia, ma anche altri Paesi extra-UE con regimi di compliance più permissivi) quando condividono infrastruttura, ASN o pattern di registrazione con entità già sanzionate;

Per i team investigativi e di threat intelligence, incrociare i dati di corporate registry pubblici (come quelli serbi, consultabili online) resta uno strumento OSINT sottovalutato ma estremamente efficace per smascherare strutture di comodo;

Ricordare che dietro l’infrastruttura tecnica di ransomware, infostealer e marketplace darknet si trovano spesso reti di facilitatori legali e finanziari tutt’altro che nascosti — a volte, come in questo caso, persino eletti in un consiglio comunale.

Fonti: OFAC/U.S. Department of the Treasury, BleepingComputer, Balkan Insight, vsquare.org, Recorded Future (“Dark Covenant 3.0”).

#infosec #cybercrime #ransomware #darkweb #russia #serbia #sanzioni #aezagroup #bulletproofhosting

0

Caricamento...

0
3

Caricamento...

Black Axe: Interpol smaschera la mafia digitale nigeriana, 58 arresti in 22 Paesi e 143 milioni di euro di truffe smantellate

Si parla di:

Toggle

Ventidue Paesi su sei continenti, 58 arresti, 263 sospetti identificati e oltre 143 milioni di euro di da investimento sm

Altro...

Si parla di:

Toggle

Ventidue Paesi su sei continenti, 58 arresti, 263 sospetti identificati e oltre 143 milioni di euro di da investimento smantellate: sono i numeri di Operation Jackal IV, l’ultima offensiva coordinata da contro Black Axe e le altre confraternite criminali dell’Africa occidentale che da anni dominano lo scenario globale di romance , business email compromise e riciclaggio digitale. Non è la prima volta che le forze dell’ordine colpiscono questa rete — ma la scala e la precisione chirurgica con cui questa edizione ha smontato l’ecosistema di supporto, più che i singoli truffatori, la rende un caso di studio su come si combatte oggi il organizzato transnazionale.

Da confraternita universitaria a mafia digitale globaleBlack Axe nasce alla fine degli anni ’70 come confraternita studentesca nigeriana (il “Neo-Black Movement of Africa”) prima di trasformarsi, nei decenni successivi, in una delle organizzazioni criminali transnazionali più redditizie al mondo. Oggi il gruppo — insieme a organizzazioni affiliate o imitatrici — genera miliardi di dollari l’anno operando in decine di Paesi, con una struttura gerarchica rigida che ricorda più una holding criminale che una gang di strada. È proprio questa capacità organizzativa, unita all’adozione spregiudicata delle tecnologie digitali, ad aver reso Black Axe un bersaglio prioritario per Interpol negli ultimi anni, con le precedenti Operation Jackal I e II (2022-2023, circa 200 arresti complessivi) e Jackal III (2024, alcune centinaia di arresti e circa 3 milioni di dollari sequestrati) che hanno progressivamente affinato la mappatura dell’infrastruttura criminale del gruppo.

Il modus operandi: dalla truffa romantica al sextortionIl catalogo criminale documentato dagli investigatori in questa quarta edizione dell’operazione copre l’intero spettro delle frodi digitali su larga scala:

Romance scam: relazioni sentimentali fittizie costruite su app di incontri e , tipicamente rivolte a persone anziane o pensionati, finalizzate a estorcere trasferimenti di denaro nel tempo.

Business Email Compromise (): compromissione o di account email aziendali per dirottare pagamenti e bonifici verso controllati dalla rete criminale.

Investment fraud: piattaforme di investimento fasulle, spesso presentate tramite call center strutturati, che promettono rendimenti garantiti su criptovalute o mercati finanziari.

Sextortion: un trend in preoccupante crescita secondo gli investigatori, che include la coercizione di vittime minorenni sui social media — un’evoluzione particolarmente allarmante del modello criminale tradizionale del gruppo.

Crime-as-a-Service: fornitura, spesso tramite dark web, di infrastruttura di supporto a terzi — domini web, servizi di riciclaggio, identità sintetiche — che permette anche ad attori meno strutturati di operare su scala industriale.

Gli inquirenti descrivono una divisione dei ruoli interna sofisticata, con membri specializzati come agenti di “conversion” (che convincono le vittime a versare denaro) o di “retention” (che mantengono in vita la relazione fraudolenta il più a lungo possibile per massimizzare l’estorsione) — una struttura organizzativa quasi aziendale che riflette il salto di qualità della criminalità digitale organizzata rispetto al singolo truffatore opportunista.

La geografia dei blitz: Sud Africa, Romania, Argentina, ItaliaOperation Jackal IV ha coinvolto le forze dell’ordine di 22 Paesi — tra cui Argentina, Australia, Austria, Canada, Costa d’Avorio, Emirati Arabi Uniti, Francia, Germania, Indonesia, Irlanda, Italia, Giappone, Malesia, Nigeria, Paesi Bassi, Portogallo, Regno Unito, Spagna, Stati Uniti, Sudafrica e Svezia — con i risultati operativi più significativi concentrati in quattro teatri:

Sud Africa: 39 arresti, sette sedi perquisite a Johannesburg, 2,67 milioni di dollari sequestrati e 257 conti bancari congelati, con focus su romance e investment scam ai danni di pensionati.

Argentina: 17 arresti e 196 sospetti identificati nello smantellamento di una rete di crime-as-a-service che forniva domini web e servizi di riciclaggio ad altre organizzazioni criminali.

Romania: 11 arresti legati a un call center dedicato a investment scam, con sequestro di circa 379.000 dollari in contanti e criptovalute, sei immobili e orologi di lusso confiscati.

Italia: identificazione di un individuo collegato a una rete di riciclaggio “pan-europea”; un singolo conto avrebbe movimentato circa 736.000 dollari attraverso società di comodo e servizi di rimessa internazionale.

Colpire l’ecosistema, non solo i truffatoriL’elemento più significativo di Jackal IV, secondo gli analisti, è lo spostamento del focus investigativo dai singoli operatori di frontline — spesso facilmente sostituibili — verso l’infrastruttura di supporto che rende possibile l’intera economia criminale: fornitori di domini, money mule reclutati su scala industriale, reti di riciclaggio basate su wallet crypto e conti di comodo, servizi di identità sintetica venduti come commodity nei forum underground. È lo stesso approccio “disruption dell’ecosistema” che negli ultimi anni le forze dell’ordine occidentali hanno applicato con crescente efficacia contro le infrastrutture ransomware, ed è la ragione per cui, nonostante il numero di arresti diretti resti relativamente contenuto rispetto alla scala globale del fenomeno, l’impatto economico dichiarato — oltre 143 milioni di euro tra fondi sequestrati e frodi neutralizzate — risulta sproporzionatamente alto.

Due righe pratiche per le organizzazioniFormazione anti-BEC mirata: i controlli di verifica su cambi improvvisi di coordinate bancarie o richieste di pagamento urgenti restano la contromisura più efficace ed economica contro il vettore BEC, ancora oggi tra i più redditizi per queste reti.

Monitoraggio dei conti aziendali per pattern di money muling: transazioni frammentate verso conti neo-aperti o società di comodo sono un segnale che i team antifrode dovrebbero correlare con maggiore attenzione, specie in presenza di corridoi geografici ad alto rischio.

Consapevolezza su romance scam e sextortion per gli utenti più vulnerabili: campagne di sensibilizzazione rivolte a categorie a rischio (anziani, adolescenti) restano uno strumento di prevenzione a basso costo e alto impatto.

Collaborazione con le piattaforme: la rapidità di segnalazione di profili e wallet sospetti a exchange di criptovalute e piattaforme social riduce la finestra operativa di queste reti, che dipendono dalla persistenza di identità e infrastrutture online per operare su scala.

Fonti: CyberScoop, Dark Reading, P.M. News Nigeria.

#infosec #cybercrime #darkweb #criptovalute #truffa #blackaxe #interpol #nigeria

0

Caricamento...

0
3

Caricamento...

xpl0itrs colpisce il Gruppo Spaggiari: 6,1 TB rivendicati da 3.000 scuole italiane, l’azienda ridimensiona

Si parla di:

Toggle

Il 20 agosto 2026 il gruppo di xpl0itrs ha rivendicato sul proprio leak site l’esfiltrazione di 6,1 terabyte di dati

Altro...

Si parla di:

Toggle

Il 20 agosto 2026 il gruppo di xpl0itrs ha rivendicato sul proprio leak site l’esfiltrazione di 6,1 terabyte di dati da oltre 3.000 istituti scolastici italiani, colpendo l’infrastruttura del Gruppo Spaggiari di Parma, storico fornitore del registro elettronico ClasseViva usato ogni giorno da milioni di studenti, famiglie e docenti in tutta Italia. La rivendicazione ha acceso i riflettori su uno dei fornitori più capillari dell’ecosistema scolastico nazionale, ma la risposta ufficiale dell’azienda — arrivata il giorno successivo — ridimensiona sensibilmente la portata dell’incidente, aprendo un caso di studio interessante sul divario tra ciò che i gruppi ransomware rivendicano e ciò che, effettivamente, è stato compromesso.

Il bersaglio: cent’anni di storia, 4.000 scuole, 4,5 milioni di utentiFondato nel 1926, il Gruppo Spaggiari si è evoluto da editore scolastico a fornitore di servizi digitali per la gestione della didattica, diventando negli anni uno dei nomi più riconoscibili della italiana grazie a ClasseViva, il registro elettronico che connette istituti, insegnanti, studenti e famiglie. Secondo i dati riportati dall’azienda stessa, la piattaforma è oggi utilizzata da oltre 4.000 attive con più di 4,5 milioni di utenti giornalieri — una superficie d’attacco enorme, che rende qualunque incidente di su questo fornitore un potenziale problema di scala nazionale.

Chi è xpl0itrs: dalla supply chain agli attacchi ad alto profiloxpl0itrs è un collettivo di cybercrime a scopo di lucro emerso all’inizio del 2026, che secondo le analisi di threat intelligence opera in stretto coordinamento con un altro gruppo, , condividendo accesso iniziale, strumenti e talvolta le stesse vittime all’interno di un ecosistema focalizzato sulla compromissione della supply chain software. Il modus operandi del gruppo si concentra su furto di token di sviluppo — Personal Access Token, credenziali , chiavi API — sottratti da ambienti di sviluppo, seguito da esfiltrazione di dati da repository e infrastrutture interne. Un membro che si fa chiamare “boxturtl” funge da portavoce pubblico, presentandosi come ex red teamer professionista.

Nelle scorse settimane il gruppo ha rivendicato, con diversi gradi di credibilità, violazioni ai danni di realtà molto note tra cui Spotify, il Dipartimento del Tesoro statunitense, OpenAI e Trustpilot, oltre a vittime indirette raggiunte tramite la compromissione di progetti open source come Trivy, BitWarden CLI, LiteLLM e Checkmarx KICS. Il profilo tracciato da Dataminr valuta le rivendicazioni del gruppo come “generalmente credibili”, basandosi su campioni di dati che contengono riferimenti plausibili a risorse di sviluppo interne e metadati Git coerenti con un accesso autentico mantenuto almeno fino a maggio 2026. Gli analisti segnalano inoltre legami indiretti con i cluster di estorsione DarkRomance e con il brand ShinyHunters, e una tecnica MITRE ATT&CK documentata — T1486, Data Encrypted for Impact — che colloca il gruppo nella categoria ransomware/extortion a tutti gli effetti, con almeno otto rivendicazioni pubblicate sul proprio leak site negli ultimi trenta giorni.

La rivendicazione contro la versione ufficialeSecondo la rivendicazione pubblicata da xpl0itrs, i 6,1 TB sottratti includerebbero nomi, indirizzi email, numeri di telefono e almeno un campo password relativo a oltre 3.000 istituti scolastici — senza, secondo quanto dichiarato dagli stessi attaccanti, identificatori governativi come codici fiscali o numeri di documento. Spaggiari ha risposto con un comunicato ufficiale datato 21 agosto 2026, precisando che a essere compromesso sarebbe stato esclusivamente il componente “Modulistica Smart” della piattaforma Bergantini — uno strumento per la gestione della modulistica scolastica — e non il registro elettronico ClasseViva, i sistemi di gestione didattica o quelli amministrativi, definiti dall’azienda “un sistema distinto e separato” rispetto a quello colpito.

Un dettaglio significativo emerso dalla ricostruzione è la data dell’intrusione originaria: secondo Spaggiari l’accesso non autorizzato risalirebbe al 30 giugno 2026, quasi due mesi prima della rivendicazione pubblica del 20 agosto. Un intervallo così ampio tra compromissione e divulgazione è tutt’altro che insolito nel panorama ransomware: spesso corrisponde al tempo impiegato dagli attaccanti per l’esfiltrazione, l’eventuale negoziazione privata con la vittima (evidentemente naufragata, in questo caso) e, infine, la pubblicazione sul leak site come leva estorsiva. L’azienda ha dichiarato di aver notificato l’incidente al Garante per la protezione dei dati personali, all’Agenzia per la Cybersicurezza Nazionale (ACN) e alle forze dell’ordine.

Perché il divario tra le due versioni contaIl contrasto tra la portata rivendicata (6,1 TB, oltre 3.000 scuole) e quella riconosciuta ufficialmente (un singolo modulo di modulistica) è un pattern ricorrente nelle dinamiche di doppia estorsione: i gruppi ransomware hanno tutto l’interesse a massimizzare la percezione del danno per aumentare la pressione sulla vittima e il valore di rivendita dei dati, mentre le aziende colpite tendono, comprensibilmente, a circoscrivere la narrazione pubblica il più possibile. Senza una verifica indipendente di un campione dei dati esfiltrati — al momento non disponibile pubblicamente — è prematuro stabilire quale delle due versioni sia più vicina alla realtà, ma il profilo di xpl0itrs, storicamente valutato come “generalmente credibile” dagli analisti, invita quantomeno alla cautela verso un ridimensionamento totale dell’incidente.

Rischi concreti per famiglie e istitutiAnche nello scenario più contenuto descritto da Spaggiari, l’esposizione di nominativi, email, numeri di telefono e credenziali legate al mondo scolastico costituisce un rischio concreto: questo tipo di dataset è particolarmente appetibile per campagne di phishing mirato verso segreterie scolastiche e famiglie (spesso mascherate da comunicazioni ClasseViva o da avvisi del Ministero dell’Istruzione), per tentativi di account takeover su servizi che riutilizzano le stesse credenziali, e per la profilazione di minori, un tema su cui il Garante privacy italiano è tradizionalmente molto attento. Le scuole coinvolte dovrebbero considerare, come misura precauzionale indipendentemente dall’entità confermata del breach, la rotazione delle credenziali di accesso al modulo Modulistica Smart, l’attivazione di autenticazione a più fattori dove disponibile e un’allerta mirata al personale su possibili tentativi di phishing a tema scolastico nelle prossime settimane.

Riferimenti e indicatori# Incidente Gruppo Spaggiari / ClasseViva
Attore: xpl0itrs (coordinato con TeamPCP)
Tecnica MITRE ATT&CK: T1486 - Data Encrypted for Impact
Componente rivendicato come compromesso: Modulistica Smart (piattaforma Bergantini)
Data intrusione dichiarata da Spaggiari: 30 giugno 2026
Data rivendicazione pubblica: 20 agosto 2026
Data comunicato ufficiale Spaggiari: 21 agosto 2026
Volume dati rivendicato: ~6,1 TB / 3.000+ istituti scolastici
Tipologia dati rivendicati: nominativi, email, numeri di telefono, password (parziale)
Notifiche effettuate: Garante Privacy, ACN, forze dell'ordineFonti: comunicato ufficiale Gruppo Spaggiari, ransomware.live, Dataminr Intel Brief, GalaxyWarden, monitoraggio leak site.

#infosec #cybercrime #darkweb #supplychain #databreach #scuola #istruzione

0

Caricamento...

0
4

Caricamento...

Snowflake, l’hacker Connor Moucka si dichiara colpevole: il conto finale di 165 aziende violate e miliardi di record rubati

Si parla di:

Toggle

Connor Riley Moucka, 26 anni, di Kitchener (Ontario), si è dichiarato colpevole mercoledì 5 agosto 2026 davanti a un tribunale f

Altro...

Si parla di:

Toggle

Connor Riley Moucka, 26 anni, di Kitchener (Ontario), si è dichiarato colpevole mercoledì 5 agosto 2026 davanti a un tribunale federale dello stato di Washington per informatica, frode telematica, furto di identità aggravato e cospirazione. È l’epilogo giudiziario di quella che resta una delle campagne di furto dati ed estorsione più estese mai orchestrate contro un singolo fornitore : l’attacco del 2024 alla piattaforma , che ha colpito almeno 165 aziende clienti e portato al furto di miliardi di record. Moucka rischia fino a 32 anni di carcere e sarà sentenziato il 27 ottobre.

Non una violazione di Snowflake, ma delle credenziali dei suoi clientiIl dettaglio tecnico che ha reso il caso Snowflake un caso di è che la piattaforma stessa non è mai stata compromessa. , incaricata da Snowflake di condurre l’indagine forense, ha attribuito la campagna a un cluster tracciato come UNC5537 e ha confermato che gli attaccanti hanno sfruttato credenziali valide ma esposte da tempo — in alcuni casi risalenti al 2020 — raccolte tramite su macchine di dipendenti o partner delle aziende clienti. La mancanza sistemica di autenticazione a più fattori sugli account Snowflake ha fatto il resto, trasformando credenziali rubate anni prima in un accesso diretto ai warehouse di centinaia di organizzazioni.

Secondo Mandiant, il gruppo dietro la campagna era basato in Nord America e collaborava con almeno un membro operante dalla Turchia — identificato in seguito in John Erin Binns, già legato all’hack di T-Mobile del 2021 e arrestato in Turchia nel 2024.

Le vittime: dalle telco alla sanità, passando per la vendita di bigliettiL’elenco delle aziende colpite tra febbraio e ottobre 2024 legge come una rassegna delle violazioni più discusse dell’anno: AT&T, con i log di chiamate e di oltre 100 milioni di clienti; /Live Nation, con dati relativi a circa 560 milioni di utenti; Advance Auto Parts; uno dei distretti scolastici più grandi degli Stati Uniti; Neiman Marcus; Santander; LendingTree. I dati sottratti includevano estratti bancari, informazioni finanziarie, numeri di registrazione DEA, patenti di guida, passaporti e numeri di previdenza sociale.

Estorsione, ri-estorsione e mercati undergroundDopo l’esfiltrazione, gli attaccanti hanno tentato di estorcere le aziende vittime minacciando la pubblicazione dei dati online, incassando circa 2,5 milioni di dollari in pagamenti di riscatto. Moucka ha inoltre guadagnato altri 495.000 dollari pubblicizzando parte dei dati rubati su forum criminali come e XSS.is. Un dettaglio particolarmente inquietante emerso dagli atti processuali riguarda una vittima estorta due volte: nella seconda occasione, Moucka avrebbe utilizzato dati personali relativi a un funzionario governativo ex ed ai suoi familiari per aumentare la pressione. Le perdite complessive stimate per le vittime ammontano a circa 9,5 milioni di dollari.

Prima dell’arresto, avvenuto nel novembre 2024 e seguito dall’estradizione negli Stati Uniti nel luglio 2025, Moucka aveva parlato con la testata 404 Media dicendosi consapevole dell’imminente cattura e ammettendo di aver distrutto prove in vista dell’arresto.

Due righe per i difensoriIl caso Snowflake ha ridefinito il modello di minaccia per i servizi SaaS e data warehouse: non serve violare il fornitore cloud se le identità dei suoi clienti restano esposte. Per i team di sicurezza le lezioni pratiche restano attuali due anni dopo i fatti:

Imporre l’autenticazione a più fattori su tutti gli account con accesso a piattaforme cloud e data warehouse, senza eccezioni per account di servizio o legacy.

Ruotare periodicamente le credenziali e trattare come compromesse quelle esposte in precedenti data breach, anche se risalenti a diversi anni prima.

Monitorare i mercati underground e i forum come BreachForums per individuare precocemente la messa in vendita di dati aziendali.

Validare i log di accesso alle piattaforme SaaS per individuare pattern anomali provenienti da IP o infrastrutture non riconducibili agli utenti abituali.

La condanna definitiva di Moucka, attesa il 27 ottobre, non chiude del tutto il caso: restano aperte le posizioni di altri complici legati alla campagna, a conferma che dietro un singolo nome pubblico si nasconde quasi sempre un’infrastruttura criminale collaborativa e distribuita.

Timeline e dati chiaveCampagna attiva: febbraio - ottobre 2024
Cluster di minaccia (Mandiant): UNC5537
Aziende clienti Snowflake colpite: almeno 165
Vettore d'accesso: credenziali valide esposte (alcune dal 2020), assenza di MFA
Vittime principali: AT&T (100M+ utenti, log chiamate/SMS), Ticketmaster/Live Nation (560M utenti),
Advance Auto Parts, Neiman Marcus, Santander, LendingTree, distretto scolastico USA
Guadagni stimati: ~2,5M USD (riscatti) + 495.000 USD (vendita dati underground)
Perdite vittime stimate: ~9,5M USD
Mercati underground utilizzati: BreachForums, XSS.is
Complice: John Erin Binns (Turchia, già legato all'hack T-Mobile 2021)
Arresto Moucka: novembre 2024 (Canada) - Estradizione: luglio 2025
Dichiarazione di colpevolezza: 5 agosto 2026
Sentenza attesa: 27 ottobre 2026 (fino a 32 anni di carcere)

#cybercrime #darkweb #fbi #databreach #snowflake

0

Caricamento...

0
3

Caricamento...

Funky Mantis: la gang ransomware DevMan si dota di un CRM per gestire estorsioni contro ospedali e fabbriche

C’è un momento in cui un’operazione di ransomware smette di essere un pugno di script e diventa un’azienda vera e propria, con reparti, scadenze e un

Altro...

C’è un momento in cui un’operazione di ransomware smette di essere un pugno di script e diventa un’azienda vera e propria, con reparti, scadenze e un pannello di controllo. Per il gruppo Funky Mantis, noto anche come DevMan, quel momento è arrivato tra la fine del 2025 e il gennaio 2026, quando la sua infrastruttura di attacco si è trasformata in una piattaforma centralizzata capace di gestire più operazioni contemporaneamente, con tanto di CRM interno per tracciare vittime, curatori e pagamenti attesi. A ricostruirlo sono stati gli analisti di Catalyst/Prodaft, che hanno esaminato due versioni del pannello web del gruppo e trovato indizi che l’infrastruttura sia stata usata in almeno un attacco reale.

Da toolkit a piattaforma “as-a-service”Funky Mantis opera secondo il modello ormai classico del ransomware-as-a-service: gli amministratori mantengono un’infrastruttura chiusa a cui gli affiliati accedono per ottenere accesso a reti già compromesse, generare versioni del malware, negoziare con le vittime e monitorare i pagamenti. Quello che distingue questa gang è la maturità del tooling gestionale. La prima versione del pannello, osservata a fine 2025, offriva già funzioni per creare varianti del malware, una sezione finanziaria, una chat diretta con le vittime e supporto tecnico per gli affiliati in difficoltà.

A gennaio 2026 è comparsa una seconda versione, con un sistema di contabilità molto più sofisticato: gli operatori possono creare team, assegnare partecipanti a specifici bersagli, tracciare lo stato di ogni attacco, le scadenze di pagamento e l’incasso atteso per ciascuna vittima. È, di fatto, un CRM per l’estorsione, che permette di coordinare più campagne parallele da un’unica cabina di regia — la stessa logica organizzativa di una software house legittima, applicata alla gestione degli attacchi ransomware su scala.

Cosa rivelano le chat interneI ricercatori hanno avuto accesso a messaggi privati scambiati tra i partecipanti al programma, che mostrano l’organizzazione interna del gruppo: gli amministratori distribuiscono l’accesso a reti compromesse in diversi paesi, assegnano “curatori” (curator) che supervisionano gli affiliati e impongono scadenze strette, spesso di pochi giorni, per portare a termine l’attacco. Nelle conversazioni ricorrono riferimenti a organizzazioni del settore sanitario, infrastrutture critiche, ambito commerciale ed enti governativi. È interessante notare che, in alcuni casi, gli affiliati si limitano a dichiarare un attacco riuscito senza che i ricercatori abbiano potuto confermarne l’effettivo esito — un promemoria che, nell’ecosistema RaaS, la vanteria fa parte del modello di business quanto il cifrario stesso.

Il cifrario: ChaCha20-Poly1305 e la caccia ai sistemi medicaliSul piano tecnico, gli analisti hanno esaminato la variante Windows del cifrario. Il programma verifica i privilegi di amministratore, tenta di disattivare le protezioni native di Windows, arresta servizi specifici, elimina le shadow copy di sistema per impedire il ripristino, enumera le risorse di rete raggiungibili e cifra i file sia sui dischi locali sia sugli storage connessi. Al termine dell’esecuzione rilascia una nota di riscatto e, in alcune configurazioni, può autoeliminare il proprio eseguibile per ostacolare l’analisi forense successiva.

La cifratura utilizza l’algoritmo ChaCha20-Poly1305 e aggiunge ai file colpiti l’estensione .devman21 — dettaglio che conferma il legame con l’alias DevMan con cui il gruppo è tracciato in altre fonti. Il malware è chiaramente orientato all’ambiente corporate: tra i bersagli figurano documenti, database, backup, macchine virtuali, codice sorgente e, soprattutto, file collegati a sistemi medicali. Gli operatori promuovono separatamente attacchi contro infrastrutture critiche e offrono funzionalità dedicate per colpire sistemi di controllo industriale, segnalando un’ambizione che va oltre la crittografia opportunistica di file server aziendali.

Un punto resta però non confermato: se il gruppo eserciti davvero double extortion con esfiltrazione dei dati. Il servizio pubblicizza questa capacità nei materiali promozionali rivolti agli affiliati, ma gli analisti non hanno trovato né strumenti di exfiltration né tracce concrete di trasferimento file verso l’esterno. È possibile che si tratti, almeno in parte, di una promessa commerciale non ancora del tutto implementata — un dettaglio che i difensori non dovrebbero comunque dare per scontato in fase di risposta all’incidente.

Come rilevarlo: TTP invece di hashIl consiglio più utile che arriva dalla ricerca di Catalyst Prodaft riguarda l’approccio alla detection. Data la velocità con cui varianti e hash del cifrario possono cambiare tra un affiliato e l’altro, gli analisti raccomandano di non basare il rilevamento su file isolati o firme statiche, ma sulla sequenza di azioni tipica di un attacco in preparazione. Tra gli indicatori comportamentali da monitorare: accessi remoti anomali, uso successivo di account con privilegi elevati, attività insolita su condivisioni SMB, modifiche alle Group Policy, disattivazione di meccanismi di protezione endpoint e cancellazione di meccanismi di recupero come le shadow copy. Questo approccio “TTP-first” consente di intercettare la fase di preparazione dell’attacco prima ancora che il cifrario venga effettivamente distribuito, quando le opzioni di risposta sono ancora molte.

Per i team di sicurezza che operano in ambito sanitario o industriale, il caso Funky Mantis è un altro segnale che il ransomware-as-a-service sta convergendo verso modelli operativi sempre più simili a normali strumenti SaaS di project management — il che, paradossalmente, li rende anche più prevedibili da un punto di vista comportamentale, se si sa dove guardare.

Indicatori di compromissioneGruppo: Funky Mantis (alias DevMan)
Modello: Ransomware-as-a-Service (RaaS) con pannello CRM per affiliati

Estensione file cifrati: .devman21
Algoritmo di cifratura: ChaCha20-Poly1305

Comportamenti osservati (Windows):

  • Verifica privilegi amministrativi
  • Tentativo di disattivazione delle protezioni Windows native
  • Arresto di servizi specifici prima della cifratura
  • Cancellazione delle shadow copy di sistema (inibizione del recovery)
  • Enumerazione risorse di rete/condivisioni SMB
  • Cifratura di dischi locali e storage connessi
  • Possibile autoeliminazione del binario a fine esecuzione

Settori target: sanità (sistemi medicali), infrastrutture critiche/ICS,
ambito commerciale, enti governativi

Indicatori comportamentali da monitorare (TTP-first, non solo hash):

  • Accesso remoto anomalo seguito da uso di account privilegiati
  • Attività insolita su SMB / enumerazione di condivisioni di rete
  • Modifiche alle Group Policy
  • Disattivazione di strumenti di protezione endpoint
  • Cancellazione di shadow copy o altri meccanismi di recupero dati

Fonte primaria: Catalyst Prodaft, "Funky Mantis platform: coordination and locker analysis"

#infosec #cybercrime #ransomware #darkweb

0

Caricamento...

0
3

Caricamento...

World Leaks nel cuore del nucleare indiano: 19.000 file della centrale di Kudankulam in vendita sul dark web

Diciannovemila file, 14,3 gigabyte di planimetrie, elenchi fornitori, verbali di ispezione e persino polizze assicurative contro il terrorismo. È quan

Altro...

Diciannovemila file, 14,3 gigabyte di planimetrie, elenchi fornitori, verbali di ispezione e persino polizze assicurative contro il terrorismo. È quanto la gang di data extortion World Leaks ha pubblicato sul proprio leak site relativamente alla Kudankulam Nuclear Power Plant, la più grande centrale nucleare indiana, dopo che l’appaltatore Reliance Infrastructure ha rifiutato di pagare il riscatto. Non si tratta dei sistemi di controllo del reattore — quelli restano di competenza russa, forniti da Rosatom — ma la mole di documentazione tecnica esposta è comunque sufficiente per preoccupare gli esperti di sicurezza nucleare.

Un incidente nato a maggio, esploso a luglioLa vicenda comincia il 29 maggio 2026, quando Yotta, il data center indiano che ospita i server di Reliance Infrastructure, rileva un’attività sospetta su un’istanza riconducibile al gruppo Reliance. Yotta dichiara di aver bloccato l’esecuzione di un probabile ransomware in tempo reale. A fine giugno, però, Reliance Infrastructure comunica a Yotta di aver ricevuto rivendicazioni di data breach da parte di “attori esterni”: il tempo tra il contenimento tecnico e la scoperta dell’esfiltrazione reale è il primo campanello d’allarme di questa storia, e non è un caso isolato nel panorama delle intrusioni contro appaltatori di infrastrutture critiche.

Il 15 luglio i file compaiono sul portale World Leaks, accessibile solo tramite browser specializzati per l’accesso al dark web. Secondo il ricercatore indipendente Rakesh Krishnan, che per primo ha segnalato la fuga di dati a Reuters, i documenti riferiti alla sigla “KKNP” (Kudankulam Nuclear Power) risultavano online già dall’11 giugno — quasi un mese prima che la notizia diventasse pubblica. Reliance ha confermato una “violazione parziale” dei propri dati, senza specificarne l’estensione.

Chi è World LeaksWorld Leaks non è un nome nuovo per chi segue il cybercrime organizzato. Il gruppo è la reincarnazione operativa di Hunters International, storica gang ransomware che nel 2025 ha scelto di abbandonare quasi del tutto la cifratura dei file per concentrarsi sulla pura estorsione dei dati: niente più payload di encryption da sviluppare e far evolvere contro gli antivirus, solo intrusione silenziosa, permanenza prolungata nella rete della vittima, esfiltrazione massiva e pressione pubblica sul leak site. Un modello di business più snello, più difficile da rilevare con gli strumenti EDR tradizionali (che sono tarati soprattutto sul comportamento anomalo della cifratura) e altrettanto redditizio.

Dal gennaio 2025 il gruppo rivendica oltre 150 vittime, tra cui Nike (1,4 TB di dati, 188.347 file, gennaio 2026), Dell, UBS e — soprattutto — un trio di società del conglomerato indiano Tata: Tata Technologies (1,4 TB, ereditata direttamente da Hunters International nel marzo 2025), Tata Electronics (630,4 GB, 204.341 file, giugno 2026, con dati sensibili di Apple e Tesla legati alla produzione di iPhone) e ora, con Reliance, un secondo grande gruppo industriale indiano colpito nello spazio di poche settimane. Nel caso Tata, World Leaks aveva dichiarato a Reuters di aver chiesto un riscatto di 1,5 milioni di dollari, pubblicando i dati dopo che l’azienda aveva “ignorato” la richiesta. Lo stesso copione — silenzio della vittima, contatore che scade, pubblicazione integrale — si è ripetuto con Reliance.

Cosa contengono davvero i fileReuters, che ha potuto visionare parte del materiale senza tuttavia certificarne l’autenticità al 100%, descrive documenti datati tra il 2016 e la metà del 2025: planimetrie dei sistemi di ventilazione e raffreddamento delle Unità 3 e 4 (ancora in costruzione, operative entro il 2027, per una capacità combinata di 2.000 MW), la mappa completa di una control room comune, proposte di fornitori, un elenco di supplier approvati e i verbali di un’ispezione congiunta del 2024 tra Nuclear Power Corporation of India (NPCIL) e Reliance, corredati di fotografie degli impianti. Tra i documenti più delicati compare anche una polizza assicurativa che garantirebbe 112 milioni di dollari a Reliance Infrastructure e NPCIL in caso di atto terroristico contro le Unità 3 o 4 — un dettaglio che, se autentico, offre a un aggressore una stima concreta di quanto l’operatore stesso consideri “critico” quel bersaglio.

Nickolas Roth, senior director della Nuclear Threat Initiative, ha sottolineato a Reuters il vero rischio operativo di questo genere di fughe: non serve accedere ai sistemi del reattore per costruire un profilo utile a un attacco fisico o informatico successivo. Planimetrie, elenchi fornitori e mappe di controllo “mostrano a un avversario non solo chi ha accesso al progetto, ma quali sistemi quell’accesso può raggiungere” — in altre parole, permettono di ricostruire la catena di sicurezza dell’impianto e di individuarne i punti deboli, dai fornitori meno protetti ai varchi fisici meno sorvegliati.

Non è la prima volta per KudankulamKudankulam ha già una storia di incidenti cyber: nel 2019 la rete amministrativa della centrale era stata infettata da un malware attribuito a un gruppo nordcoreano — un episodio che, secondo NPCIL, non aveva toccato i sistemi operativi dell’impianto. Il fatto che la stessa struttura torni due volte in sette anni al centro di un incidente informatico, per quanto di natura diversa, la dice lunga sulla difficoltà di isolare completamente reti industriali critiche dalla catena di fornitura IT che le circonda: la violazione non è avvenuta contro NPCIL direttamente, ma contro un fornitore terzo (Reliance) ospitato su infrastruttura di un altro fornitore terzo (Yotta) — un classico esempio di rischio di supply chain in ambito OT/critical infrastructure.

Contesto: l’India nel mirinoIl caso Reliance si inserisce in un trend più ampio. Secondo dati Surfshark, l’India è il terzo Paese al mondo per numero di account compromessi nel 2025 (28,9 milioni), dietro solo a Stati Uniti e Francia. Un report del Data Security Council of India realizzato con Seqrite ha rilevato che il 73% delle 204 organizzazioni intervistate “non sa se sia mai stata attaccata” e il 57% non applica pratiche basilari di igiene informatica. In un Paese che sta rapidamente espandendo il proprio parco nucleare — Kudankulam è centrale nel piano del governo Modi — il divario tra ambizione infrastrutturale e maturità della sicurezza informatica degli appaltatori resta il vero punto debole.

Due righe per i difensoriPer i team di sicurezza che gestiscono ambienti industriali o infrastrutture critiche, il caso Reliance/World Leaks offre alcune lezioni pratiche:

Il rilevamento di un tentativo di cifratura bloccato non implica che l’esfiltrazione dei dati sia stata impedita: va sempre assunta l’ipotesi di data theft anche quando il ransomware “classico” viene neutralizzato in tempo.

La sicurezza dei fornitori terzi (in questo caso un data center che ospita un appaltatore di un operatore nucleare) va trattata come estensione diretta del perimetro critico, con audit periodici e segmentazione delle reti che ospitano documentazione sensibile.

Documentazione apparentemente “amministrativa” — planimetrie, elenchi fornitori, verbali di ispezione, polizze assicurative — va classificata e protetta con lo stesso rigore dei dati operativi, perché costituisce ricognizione pronta all’uso per un aggressore.

Il ritardo tra compromissione (29 maggio), notifica interna (fine giugno) e pubblicazione pubblica (15 luglio, con dati online già dall’11 giugno) mostra quanto sia critico ridurre il tempo di rilevamento delle fughe di dati, anche tramite monitoraggio proattivo dei leak site e dei marketplace del dark web.

Dati chiave dell’incidenteVittima: Reliance Infrastructure (contractor NPCIL/Kudankulam NPP)
Hosting compromesso: Yotta Data Services (data center terze parti)
Gruppo responsabile: World Leaks (rebrand di Hunters International)
Modello operativo: data extortion senza cifratura (double extortion "leak-only")
Volume totale dati Reliance: ~858.000 file
File più sensibili pubblicati: ~19.000 file / 14,3 GB
Data compromissione rilevata: 29 maggio 2026
Data comparsa dati su leak site: online dall'11 giugno, pubblicazione ufficiale 15 luglio 2026
Precedenti vittime note del gruppo: Nike, Dell, UBS, Tata Technologies, Tata Electronics, Mediaworks
Riscatto richiesto (caso Tata, riferimento): 1,5 milioni di USD
Accesso al leak site: solo tramite browser dark web dedicatoNPCIL, CERT-In e l’ufficio stampa del governo indiano non hanno risposto alle richieste di commento di Reuters. L’indagine è in corso, e resta da chiarire l’estensione reale della compromissione oltre i file già pubblicati.

#cybercrime #ransomware #darkweb #supplychain #india #kudankulam #worldleaks

0

Caricamento...

0
4

Caricamento...