Vai al contenuto principale

#shinyhunters

Breaking, exclusive: Feds Suspect Ransom Negotiator Ran ShinyHunters Extortion Site

U.S. federal investigators pursuing the ShinyHunters hacking grou

Altro...

Breaking, exclusive: Feds Suspect Ransom Negotiator Ran ShinyHunters Extortion Site

U.S. federal investigators pursuing the ShinyHunters hacking group that recently stole highly sensitive data from the FBI have identified executives at two different ransomware negotiation firms who maintained unusually close relations with the extortion group, KrebsOnSecurity has learned. Sources close to the investigation say one of the executives in the United States even helped ShinyHunters operate a website that pressured victims into paying a ransom.

From the story:

"KrebsOnSecurity has learned from two sources close to the ShinyHunters probe that FBI investigators believe at least one executive at a U.S.-based consulting firm played an active role in operating the now-defunct ShinyHunters victim extortion website “shinywire[.]com.” KrebsOnSecurity is not naming the U.S. company or the suspected executive(s) for now because they have not yet been charged with a crime, but it is a prestigious firm with more than 1,000 associates."

https://krebsonsecurity.com/2026/10/feds-suspect-ransom-negotiator-ran-shinyhunters-extortion-site/

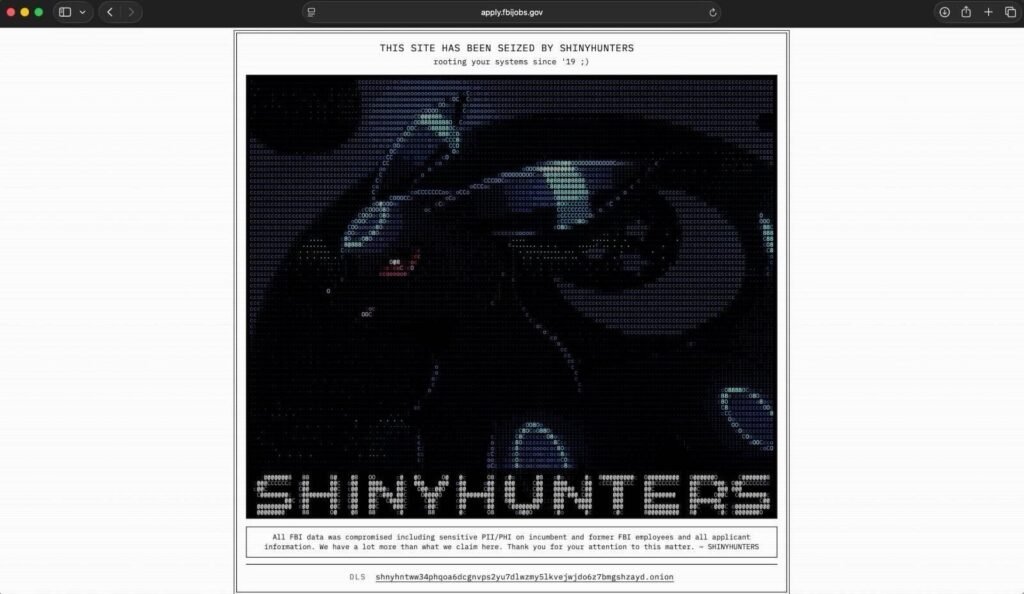
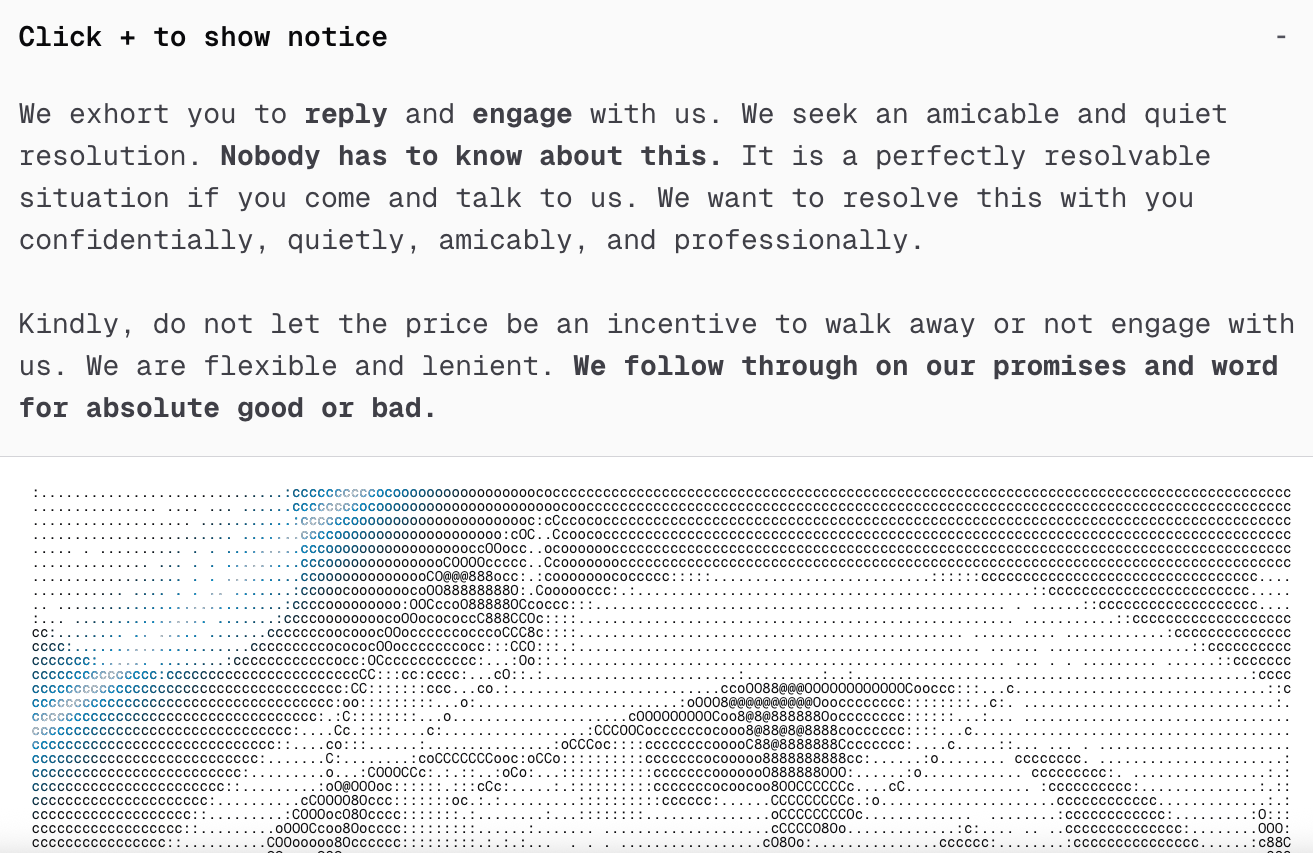
A section of the homepage for the now-defunct Shinywire website. It's a mostly plain white page with black text (note to self: Don't click "detect text from image" on a picture that has ASCII art). This page has a short message and some ascii art showing a portion of a Pokemon character.

Click + to show notice ©
We exhort you to reply and engage with us. We seek an amicable and quiet
resolution. Nobody has to know about this. It is a perfectly resolvable
situation if you come and talk to us. We want to resolve this with you
confidentially, quietly, amicably, and professionally.
Kindly, do not let the price be an incentive to walk away or not engage with
us. We are flexible and lenient. We follow through on our promises and word
for absolute good ox bad.

#cybercrime #ransomware #fbi #shinyhunters #shinywire

0

Caricamento...

5
1

Caricamento...

arrest number three: a Canadian negotiator
https://securityaffairs.com/200847/cyber-crime/shinyhunters-arrest-number-three-a

Altro...

arrest number three: a Canadian negotiator
https://securityaffairs.com/200847/cyber-crime/shinyhunters-arrest-number-three-a-canadian-ransomware-negotiator.html

#ransomware #hacking #shinyhunters #securityaffairs

0

Caricamento...

0
1

Caricamento...

Breaking, new, by me:

Agents with the Federal Bureau of Investigation (FBI) on Thursday arrested an executive at a Canadian cybersecurity firm in co

Altro...

Breaking, new, by me:

Agents with the Federal Bureau of Investigation (FBI) on Thursday arrested an executive at a Canadian cybersecurity firm in connection with an investigation into the ShinyHunters hacking group that recently relieved the FBI of sensitive data on thousands of agents, multiple sources tell KrebsOnSecurity.

From the story:

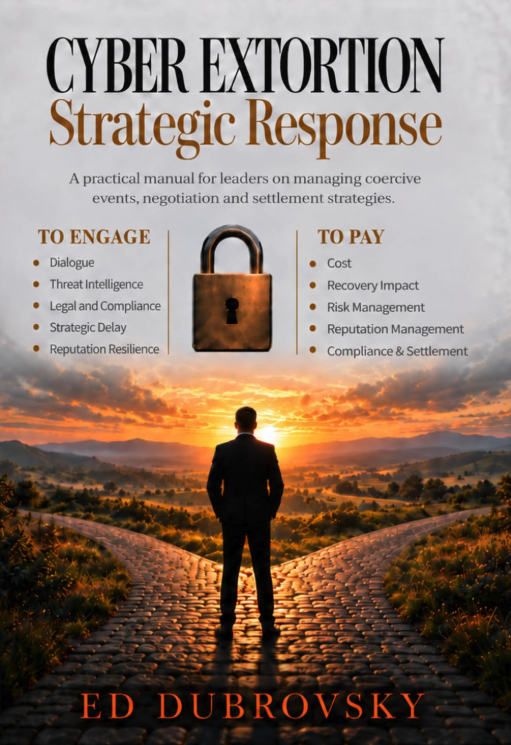
"Dubrovsky’s LinkedIn profile states he is the author of Cyber Extortion Strategic Response, a 252-page book that promises to “take readers beyond the ransom note and into the decisions that determine how an organization responds, recovers, and protects what matters.”

https://krebsonsecurity.com/2026/10/fbi-arrests-founder-of-ransomware-negotiation-firm/

edit: Cypfer said Dubrovsky was a managing director until leaving in Nov. 2025, not an ex-founder as his LinkedIn profile says. This link backs that up, saying he was COO and managing partner:

https://cypfer.com/es/modern-slavery/#:~:text=COO%20and%20Managing%20Partner

A book cover picture on Amazon, of a book called
Cyber Extortion Strategic Response
by Ed Dubrovsky. 

A practice manual for leaders on managing coercive events, negotiation and settlement strategies, is the tagline.

The cover art shows a man in a suit with his back to us and facing a sunset and a brick path that diverges in front of him. Beyond is a misty countryside and mountains.

#cybercrime #ransomware #fbi #shinyhunters

113

Caricamento...

10
103

Caricamento...

New, by me: ShinyHunters Extorted Boeing Spin-off Prior to Arrests

A teenager from Amman, Jordan suspected of leading the prolific data theft and ext

Altro...

New, by me: ShinyHunters Extorted Boeing Spin-off Prior to Arrests

A teenager from Amman, Jordan suspected of leading the prolific data theft and extortion group ShinyHunters has been detained and is reportedly cooperating with the FBI to identify other members of the hacking gang. KrebsOnSecurity has learned that the suspect, who uses the hacker handle “Rey,” was detained as ShinyHunters was in the process of extorting a business unit recently divested by the global aerospace company Boeing, which manufactures the fleet of planes used by the employer of Rey’s father — Royal Jordanian Airlines.

https://krebsonsecurity.com/2026/10/shinyhunters-extorted-boeing-spin-off-prior-to-arrests/

The logo for Jeppesen ForeFlight, a business unit divested last year by the aerospace firm Boeing. The logo features a gradient sea-green background, with an illustration of a passenger plane in the middle of a white circle, surrounded by by white wings in a spiral fashion..

#cybercrime #shinyhunters #arrests

0

Caricamento...

1
2

Caricamento...

Suspected ShinyHunters Member Detained as FBI Data-Theft Inquiry Expands

Read Time:3 Minute, 39 Second

A suspected member of the ShinyHunters cybercrime group has reportedly been detained in J

Altro...

Read Time:3 Minute, 39 Second

A suspected member of the ShinyHunters cybercrime group has reportedly been detained in Jordan and is helping investigators identify other people connected to the operation. The development could give law enforcement new insight into a loose, English-speaking community associated with high-profile data theft and extortion, but major questions about the detention and a recently claimed FBI breach remain unresolved.

Reuters reported on October 3 that Jordanian authorities had taken Saif al-Din Khader into custody on September 29. Khader is alleged to have used the online alias “Rey.” Citing people familiar with the matter, the report said he was assisting the FBI and other agencies in locating fellow hackers. Authorities have not publicly explained why he was detained, where he is being held or what information he may have provided.

Investigation follows an extraordinary FBI breach claimThe detention emerged after ShinyHunters claimed it had obtained information relating to every FBI employee. That assertion has not been verified. The group was also linked to unauthorized activity affecting FBI recruitment services, including a defacement of apply.fbijobs.gov that displayed a false seizure notice.

The FBI took its application service and Special Agent Applicant Portal offline while investigating the activity. ShinyHunters claimed it exploited an undisclosed Oracle PeopleSoft vulnerability without authentication, moved into FBI-managed AWS GovCloud systems and removed between two and three terabytes of data. Oracle, Amazon Web Services and the FBI have not confirmed that account of the intrusion.

Attackers reportedly shared a sample of 5,000 purported employee records containing sensitive personal details such as names, addresses, telephone numbers, Social Security numbers, dates of birth, work assignments and family information. Reuters was able to match some information in at least ten cases, but that limited validation does not establish where the data originated or prove the group reached internal FBI systems.

Website access is not proof of a wider compromiseA defaced public service can demonstrate unauthorized access to that system, but it does not by itself prove control of an agency network or the theft of a multi-terabyte archive. Investigators must correlate web and authentication logs, cloud audit events, account changes, storage access and outbound transfers to reconstruct the actual intrusion.

That distinction matters because threat actors benefit from amplifying uncertainty. A spectacular claim can pressure victims, attract attention and raise the perceived value of stolen material even when the underlying access was narrower. Until forensic findings are released, the claimed exploitation path, data volume and scope of affected personnel should be treated as allegations.

If the records are authentic, however, their contents could create serious downstream risks. Personal and assignment information may support convincing spear-phishing, identity fraud, harassment or threats against employees and relatives. Criminals do not need continued access to government networks to weaponize a static personnel dataset.

Pressure grows on ShinyHuntersThe Jordan development follows the September 15 detention of a 24-year-old suspect in Amsterdam with FBI support. Dutch authorities described that person as an alleged ShinyHunters leader, although the group denied an association. Both cases remain allegations, and public reporting has not established how the suspects relate to each other or to specific intrusions.

Cooperation from an insider could nevertheless help investigators connect online handles, infrastructure, cryptocurrency payments and private communications to real-world identities. Loose cybercrime collectives frequently share branding or temporary partnerships, making attribution more complicated than mapping a conventional organization. First-hand information could clarify who controlled particular accounts and who participated in individual attacks.

What organizations should take from the caseFor organizations exposed to data-extortion groups, the episode reinforces several defensive priorities:

Separate public-facing recruitment and customer portals from sensitive internal services.

Record cloud control-plane, identity and large data-transfer events in tamper-resistant storage.

Prepare a validation process for attacker samples without accepting criminal claims at face value.

Warn potentially affected staff quickly when exposed personal data could enable tailored social engineering.

Preserve evidence and coordinate with law enforcement before engaging with an extortion demand.

The FBI said it continues to investigate the incident and work with international partners, but declined to confirm a specific overseas arrest. For now, Khader’s legal status, the extent of any cooperation and the true scope of the alleged data theft remain open questions. Further official findings will be needed to separate forensic evidence from the group’s public narrative.

#cybercrime #fbi #shinyhunters #datatheft

0

Caricamento...

0
0

Caricamento...

Il laptop di “Umbreon”: dentro ShinyHunters tra l’hack all’FBI e i piani di due omicidi

Si parla di:

Toggle

Un laptop sequestrato ad Amsterdam, sei giorni prima che il mondo scoprisse che l’ stesso era stato violato. Dentro, oltre a

Altro...

Si parla di:

Toggle

Un laptop sequestrato ad Amsterdam, sei giorni prima che il mondo scoprisse che l’ stesso era stato violato. Dentro, oltre alle tracce digitali di uno dei presunti leader di , gli investigatori olandesi hanno trovato qualcosa che va ben oltre l’ informatica: i dettagli di due omicidi da commettere all’estero. La vicenda, resa pubblica il 29 settembre da FBI e polizia olandese, segna uno dei momenti più surreali nella storia recente del organizzato e arriva accompagnata da un messaggio diretto del Bureau al resto del collettivo: “Sapete come trovarci, e noi sappiamo come trovare voi”.

L’arresto prima dell’hackIl 15 settembre la polizia nazionale olandese ha arrestato Pepijn van der Stap, 24 anni, residente ad Amsterdam, con l’accusa di far parte di ShinyHunters e di aver tentato di istigare la commissione di due omicidi. Non è un nome nuovo per le forze dell’ordine: nel 2023 era già stato condannato con lo pseudonimo “Umbreon” per estorsioni e furti di dati. Il tribunale distrettuale di Rotterdam ne ha disposto la detenzione in isolamento per almeno altri 90 giorni, segno che gli inquirenti ritengono il rischio di inquinamento delle prove o di coordinamento con complici tutt’altro che teorico.

Il dettaglio che rende la vicenda ancora più inquietante è la tempistica: l’arresto è avvenuto sette giorni prima che ShinyHunters rivendicasse pubblicamente, il 22 settembre, la violazione dei sistemi dell’FBI. Gli inquirenti, analizzando il materiale sequestrato, hanno scoperto che il sospetto aveva raccolto “una grande quantità di informazioni”, inclusi i piani per due omicidi da eseguire fuori dai confini olandesi. Le autorità non hanno chiarito se i target fossero legati alle attività del gruppo o a dinamiche personali, ma il dato basta da solo a spostare la narrazione di ShinyHunters da “collettivo di estorsori digitali” a qualcosa di più vicino al crimine organizzato con propaggini nel mondo fisico.

La violazione dell’FBI: una questione di ego più che di soldiPochi giorni dopo l’arresto del presunto leader, il resto del collettivo ha rivendicato di aver sottratto tra i 2 e i 3 terabyte di dati dal portale FBIJobs.gov, sfruttando una vulnerabilità zero-day in . Tra i dati sottratti figurerebbero informazioni relative al personale del Bureau, inclusi dettagli sui membri della Remote Operations Unit, alcuni assegnati a indagini su Cina e : un’esposizione potenzialmente molto sensibile sul piano della operativa degli agenti coinvolti.

Ciò che distingue questo episodio dal consueto modus operandi del gruppo è la motivazione dichiarata. Interpellato da BleepingComputer, ShinyHunters ha affermato che l’attacco ai sistemi federali “non è mai stato a scopo di estorsione finanziaria né di pubblicazione dei dati”, ma una risposta diretta a un avviso dell’FBI che metteva in dubbio la veridicità delle loro precedenti rivendicazioni. In altre parole: un atto dimostrativo, una prova di capacità contro l’istituzione che li sta cacciando, più che un’operazione lucrativa. È un cambio di registro significativo per un gruppo che, secondo le stime dell’FBI, ha colpito oltre 140 organizzazioni incassando circa 70 milioni di dollari in pagamenti di riscatto nell’ultimo anno.

“Vi conviene presentarvi voi per primi”Il 29 settembre il direttore assistente della Cyber Division dell’FBI, Brett Leatherman, ha diffuso un messaggio insolitamente diretto rivolto ai membri ancora in libertà del collettivo: “Sapete come trovarci, e noi sappiamo come trovare voi. Vi suggerisco di farvi avanti voi per primi, finché la scelta è ancora vostra.” Un invito alla resa che il gruppo, per ora, ha respinto pubblicamente mantenendo un atteggiamento di sfida nei confronti del Bureau, secondo quanto riportato da SecurityWeek.

Chi sono davvero ShinyHuntersAttivo dal 2019, ShinyHunters si è costruito una reputazione come uno dei gruppi più prolifici nel furto e nella rivendita di dati su larga scala: dai 270 milioni di record di Wattpad ai 91 milioni di Tokopedia, fino ai 560 milioni di Ticketmaster e ai 30 milioni di clienti di Santander. Nel 2025 e nel 2026 il gruppo ha allargato il raggio d’azione colpendo anche atenei di primo piano come Penn, Harvard e Princeton, oltre a una lunga serie di aziende che si affidano a piattaforme SaaS come Salesforce e Snowflake, spesso compromesse tramite furto di token OAuth o configurazioni cloud errate piuttosto che exploit tecnici sofisticati.

Il collettivo non ha mai operato in modo isolato: la sua composizione si sovrappone parzialmente ad altri gruppi legati al network criminale noto come “The Com”, inclusi Scattered Spider e Lapsus$. L’etichetta “Scattered Lapsus$ Hunters”, comparsa più volte nelle rivendicazioni pubbliche degli ultimi mesi, riflette proprio questa convergenza di membri tra i tre collettivi, tutti caratterizzati da un profilo demografico simile, giovani, spesso minorenni al momento dei primi reati, di lingua inglese, e da una propensione a cercare visibilità mediatica quasi quanto il guadagno economico.

Gli arresti, del resto, non sono una novità per il gruppo. Il francese Sébastien Raoult fu catturato in Marocco nel maggio 2022 ed estradato negli Stati Uniti, dove nel gennaio 2024 ha ricevuto una condanna a tre anni di reclusione. Nel giugno 2025 un diciannovenne del Massachusetts, Matthew D. Lane, si è dichiarato colpevole per l’attacco a PowerSchool, mentre sempre nel giugno 2025 le autorità francesi hanno arrestato quattro presunti membri. Nessuno di questi colpi, però, ha mai fermato stabilmente l’operatività del collettivo: la leadership si riforma, i canali Telegram cambiano nome, e le campagne di estorsione riprendono nel giro di settimane.

Due righe per i difensoriAl di là dell’elemento di cronaca nera, la vicenda offre due indicazioni operative concrete. La prima è che ShinyHunters resta un consumatore vorace di vulnerabilità in applicazioni enterprise esposte, Oracle PeopleSoft in questo caso, dopo campagne precedenti contro Oracle E-Business Suite, un pattern che le organizzazioni con installazioni Oracle legacy dovrebbero monitorare con priorità alta, specie su portali HR e gestione del personale raggiungibili da Internet. La seconda è che l’escalation verso la minaccia di violenza fisica, per quanto riconducibile a un singolo individuo e non necessariamente a una policy del gruppo, segnala un livello di rischio che i team di sicurezza aziendale e le funzioni di protezione esecutiva non possono più permettersi di ignorare quando valutano l’esposizione a questi collettivi: non si tratta più soltanto di dati e riscatti, ma potenzialmente di sicurezza personale di dipendenti e dirigenti coinvolti nelle indagini o nella risposta agli incidenti.

Per chi gestisce ambienti Oracle PeopleSoft o E-Business Suite esposti, la raccomandazione resta quella consueta ma oggi più urgente: applicare tempestivamente le patch critiche Oracle, segmentare l’accesso ai portali HR da Internet, monitorare i log di autenticazione per anomalie e verificare la presenza di eventuali SSO o integrazioni SaaS (Salesforce, Snowflake e simili) con permessi più ampi del necessario, dato che restano il vettore preferito del gruppo per il furto di dati su vasta scala.

#infosec #cybercrime #fbi #databreach #scatteredspider #estorsione #shinyhunters #oracle #paesibassi #peoplesoft

0

Caricamento...

0
3

Caricamento...

Exclusive, breaking: Dutch Police Arrest "Reformed" Hacker in ShinyHunters investigation

Authorities in the Netherlands have arrested a 24-year-old c

Altro...

Exclusive, breaking: Dutch Police Arrest "Reformed" Hacker in ShinyHunters investigation

Authorities in the Netherlands have arrested a 24-year-old convicted cybercriminal on suspicion of aiding in data thefts and extortions by the prolific hacker group ShinyHunters. In the days immediately following the suspect’s arrest, remaining ShinyHunters members dramatically escalated their attacks, stealing highly sensitive data from the FBI and extorting the Russian ransomware group Cl0p.

https://krebsonsecurity.com/2026/09/dutch-police-arrest-reformed-hacker-in-shiny-hunters-investigation/

edited to correct Van der Stap's age

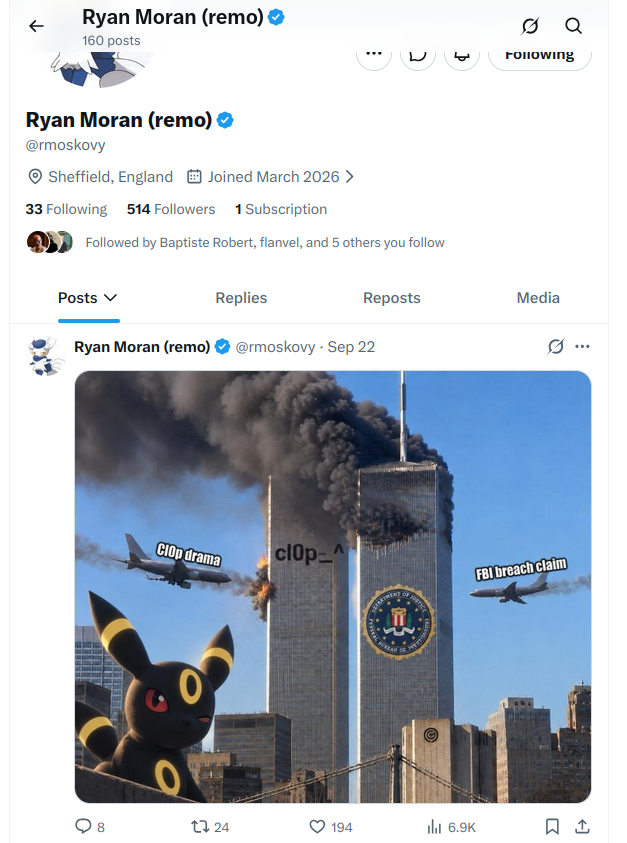
A taunting meme uploaded to Twitter/X by Rey’s now-defunct account on Sept. 22. A giant float-sized version of the Pokemon character Umbreon can be seen in the bottom left of this AI edited image, which shows one plane labeled "clop drama" and one labeled "Fbi leak" about to crash into a burning World Trade Center.

#cybercrime #shinyhunters

64

Caricamento...

5
79

Caricamento...

ShinyHunters contro l’FBI: rivendicata la violazione dei sistemi HR del Bureau, dati su “quasi tutti gli agenti”

Si parla di:

Toggle

Non è la solita a scopo di lucro. Il 22 settembre 2026 il collettivo ha rivendicato una violazione dei

Altro...

Si parla di:

Toggle

Non è la solita a scopo di lucro. Il 22 settembre 2026 il collettivo ha rivendicato una violazione dei sistemi HR dell’, sostenendo di aver sottratto dati personali su “quasi tutti gli agenti” del Bureau e sugli aspiranti tali, e di averlo fatto non per soldi ma per costringere l’agenzia a ritrattare un proprio avviso pubblico. È il secondo attacco noto contro sistemi FBI nel 2026, e il primo in cui un gruppo cybercriminale si rivolge direttamente, per nome, al direttore Kash Patel e all’assistant director della Division Brett Leatherman, trasformando un data breach in un braccio di ferro istituzionale.

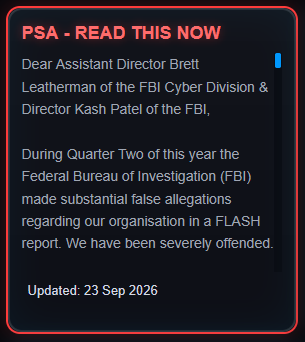
Dalla PSA dell’FBI alla rappresagliaIl casus belli, secondo la ricostruzione di più testate (TechCrunch, Nextgov/FCW, DataBreaches.net), risale a un Public Service Announcement diffuso dall’FBI tramite l’IC3 il 15 maggio 2026, in cui il Bureau descriveva le tattiche di ShinyHunters come intimidatorie e in parte estorsive: comunicazioni minacciose verso le vittime e i loro familiari, episodi di swatting (false segnalazioni di emergenza per far intervenire la polizia armata presso l’abitazione del bersaglio) ed esagerazioni sui dati effettivamente sottratti o sul materiale compromettente in possesso del gruppo. ShinyHunters contesta questa ricostruzione, sostenendo che la loro attività non sia motivata finanziariamente, e ha chiesto — con un ultimatum di una settimana — che l’avviso venga ritirato.

Cosa sarebbe successo tecnicamenteSecondo quanto riportato da 404 Media, che per prima ha ricevuto un campione dei dati, e ripreso da TechCrunch, il punto d’ingresso sarebbe stato un server usato dall’FBI per le risorse umane, sfruttato per poi effettuare un pivot verso un ambiente (GovCloud) che ospitava i registri del personale. Gli attaccanti sostengono di aver avuto accesso al sistema nella notte tra lunedì e martedì e di aver esfiltrato tra i 2 e i 3 terabyte di dati, incluso l’accesso al servizio interno “Medlink”. Il campione condiviso con i giornalisti conterrebbe circa 5.000 record di dipendenti, con nomi, indirizzi di casa, numeri di telefono, date di nascita e dettagli sui coniugi. Al momento della pubblicazione delle prime notizie, il portale delle candidature apply.fbijobs.gov mostrava un avviso di manutenzione, dopo che — secondo alcune fonti — in una fase precedente il sito era stato brevemente sfigurato con un messaggio di rivendicazione del gruppo.

L’FBI non ha fornito commenti ufficiali alle richieste dei giornalisti, e allo stato attuale le affermazioni di ShinyHunters restano non verificate in modo indipendente: si tratta, come spesso accade con questo genere di rivendicazioni, di claim del gruppo attaccante corroborati solo da un campione limitato di dati.

Chi è ShinyHunters, e perché questo attacco è diversoShinyHunters è tra i marchi più riconoscibili del degli ultimi anni: dietro la sigla si sono avvicendati diversi cluster e affiliazioni, spesso in orbita con la galassia “Scattered Lapsus$ Hunters”, responsabile di alcune delle campagne di data theft ed estorsione più rumorose del biennio, dai raid contro istanze Salesforce mal configurate fino alle violazioni ai danni di grandi retailer e provider SaaS. Ciò che distingue l’episodio FBI dal solito playbook — accesso, esfiltrazione, richiesta di riscatto, leak site — è la motivazione dichiarata: non estorcere denaro all’organizzazione violata, ma usare i dati sottratti come leva per costringere l’agenzia governativa a modificare la propria comunicazione pubblica nei loro confronti. È una forma di pressione ibrida, a metà tra il ricatto reputazionale e l’intimidazione istituzionale, che segna un’escalation nel rapporto — già teso — tra le agenzie federali statunitensi e i gruppi di cybercrime più esposti mediaticamente.

Le implicazioni per la sicurezza nazionaleAl di là della componente propagandistica, l’aspetto più delicato riguarda il possibile impatto controintelligence: dati anagrafici su agenti in servizio e le loro famiglie — indirizzi, numeri di telefono, legami familiari — sono esattamente il tipo di informazione che, se autentica e in mano ad attori ostili o rivenduta sul mercato criminale, può essere sfruttata per campagne di coercizione, sorveglianza fisica o tentativi di reclutamento/ricatto nei confronti del personale delle forze dell’ordine. È lo stesso ordine di preoccupazioni sollevato in precedenza per altre violazioni di dati governativi sensibili, ed è il motivo per cui, a prescindere dalla verifica indipendente delle rivendicazioni, l’FBI difficilmente potrà limitarsi a un comunicato di routine.

Cosa osservare nei prossimi giorniUna risposta ufficiale — o il silenzio prolungato — da parte dell’FBI, che di per sé è un segnale sullo stato delle indagini interne.

L’eventuale pubblicazione di ulteriori campioni di dati da parte di ShinyHunters se l’ultimatum sulla PSA non verrà rispettato.

Conferme indipendenti sull’autenticità dei dati, dato che il gruppo ha uno storico di rivendicazioni sia accurate sia gonfiate per finalità di visibilità.

Possibili riflessi su altre agenzie federali che usano la stessa piattaforma Oracle PeopleSoft per la gestione HR, qualora il vettore di accesso iniziale fosse confermato e replicabile.

Due righe per i difensoriVerificare la postura di sicurezza delle istanze Oracle PeopleSoft esposte, incluse patch, segmentazione di rete e autenticazione verso i moduli HR.

Rivedere le policy di accesso e i log di audit per gli ambienti AWS GovCloud collegati a sistemi di gestione del personale.

Predisporre piani di comunicazione e supporto per il personale i cui dati personali potrebbero essere esposti, incluse misure contro possibili tentativi di swatting o intimidazione.

Monitorare i leak site e i canali Telegram associati a ShinyHunters e alla galassia Scattered Lapsus$ Hunters per individuare tempestivamente eventuali pubblicazioni di dati.

Fonti: TechCrunch, Nextgov/FCW, DataBreaches.net, Cybernews, 404 Media (via TechCrunch).

#infosec #cybercrime #fbi #databreach #shinyhunters

0

Caricamento...

0
3

Caricamento...

Oltre alla "guerra" dichiarata a , il gruppo è impegnato su un secondo fronte che vede coinvolto 🇺🇸
Maggiori dettagli:
🔗 https

Altro...

Oltre alla "guerra" dichiarata a , il gruppo è impegnato su un secondo fronte che vede coinvolto 🇺🇸
Maggiori dettagli:
🔗 https://www.404media.co/we-hacked-the-fbi-hackers-say-they-have-data-on-all-fbi-employees/
https://bird.makeup/users/sonoclaudio/statuses/2101319815528919137

#cl0p #fbi #shinyhunters

555

Caricamento...

0
5

Caricamento...

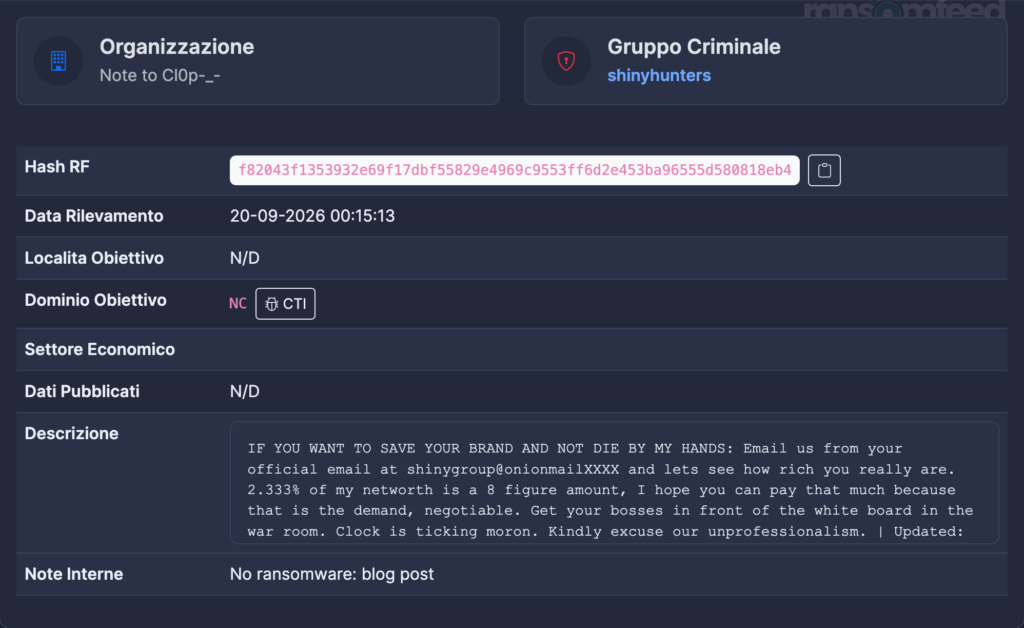
ShinyHunters buca il leak site di Clop e minaccia di estorcere gli estorsori

Si parla di:

Toggle

Nella notte tra venerdì e sabato, il data leak site di , uno dei gruppo [

Altro...

Si parla di:

Toggle

Nella notte tra venerdì e sabato, il data leak site di , uno dei gruppo ransomware più letali degli ultimi ann, è stato violato e “defacciato”. Non da una task force internazionale, non da un vendor di , ma da un’altra gang di : . Il collettivo ha caricato un file beffardo, poi ha sostituito l’intera pagina con l’ASCII art di Umbreon, la sua firma storica, accompagnata dal messaggio “rooting your systems since ’19 ;)”. Ora minaccia di pubblicare i dati sottratti se Clop non pagherà entro 72 ore. È la fotografia più nitida di quanto l’ecosistema del sia oggi attraversato da faide interne, e di quanto anche gli estorsori professionisti possano avere un’igiene operativa sorprendentemente fragile.

Due nomi pesanti dell’undergroundClop (o ) è attivo almeno dal 2019 e si è costruito una reputazione specifica: colpire non tramite ransomware “spray and pray”, ma sfruttando zero-day in software enterprise ampiamente diffusi, da Accellion FTA a Transfer, da GoAnywhere MFT fino, più recentemente, alla campagna del 2025 contro Oracle E-Business Suite (CVE-2025-61882), che ha coinvolto centinaia di aziende in tutto il mondo. ShinyHunters, dal canto suo, è un nome noto ai nostri lettori: nato attorno al 2020 con il defacement di HackForums (firmato con la stessa iconografia Umbreon riemersa ora sul sito di Clop), il gruppo si è evoluto in una delle sigle più attive nell’estorsione dati su larga scala, spesso operando in orbita con il collettivo “Scattered Lapsus$ Hunters”. Negli ultimi mesi lo abbiamo visto colpire Salesforce e Snowflake in decine di aziende attraverso la supply chain SaaS di Anodot, violare Canvas esponendo 275 milioni di studenti, e sfruttare proprio uno zero-day Oracle PeopleSoft (operazione UNC6240) contro università americane e un regolatore assicurativo USA.

Una faida nata su un exploit contesoLe tensioni tra i due gruppi non nascono dal nulla. Secondo la ricostruzione di ShinyHunters, l’exploit alla base della campagna Oracle E-Business Suite dell’ottobre 2025 sarebbe stato sviluppato originariamente da loro, o dal più ampio collettivo Scattered Lapsus$ Hunters, per poi essere ottenuto da Clop senza autorizzazione e utilizzato per condurre l’estorsione su larga scala che ha fruttato al gruppo russofono ingenti guadagni. Da lì la situazione sarebbe degenerata: ShinyHunters sostiene di aver iniziato a disturbare attivamente le operazioni di furto dati di Clop, provocando ritorsioni verbali pesanti. Un presunto rappresentante di Clop avrebbe minacciato il gruppo rivale in russo, con toni da vera e propria minaccia fisica: “Ho più soldi di te e di tutta la tua gente messi insieme, vi ammazzerò presto”. Una escalation che, stando al racconto degli stessi ShinyHunters, ha motivato l’attacco di sabato.

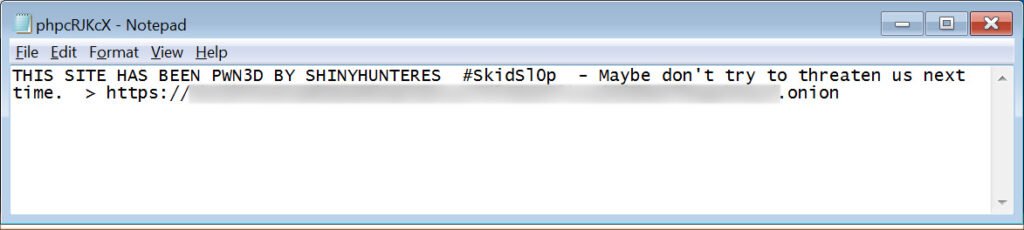
Come è avvenuta l’intrusioneDal punto di vista tecnico, l’attacco non ha richiesto tecniche particolarmente esotiche: ShinyHunters ha sfruttato una vulnerabilità di upload file non autenticato in Grav CMS, il sistema di gestione contenuti su cui girava l’infrastruttura Tor di Clop, per caricare un primo file di testo. Il contenuto era una provocazione diretta: “THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES – Maybe don’t try to threaten us next time”, corredato da un link al proprio leak site. Poche ore dopo è arrivato il defacement completo, con l’ASCII art di Umbreon a sostituire l’intera pagina — la stessa firma grafica usata nel defacement di HackForums del 2020, confermata da un ricercatore noto con lo pseudonimo VXDB come riconducibile allo stesso gruppo.

Secondo quanto dichiarato da ShinyHunters a BleepingComputer, il bottino sottratto dall’infrastruttura di Clop includerebbe codice sorgente e plugin di Grav CMS, i log di sistema conservati in /var/log — potenzialmente contenenti dati di autenticazione e indirizzi IP dei visitatori del leak site — e, soprattutto, le chiavi crittografiche private del servizio onion Tor di Clop. Un dettaglio tutt’altro che simbolico: disporre di quelle chiavi significherebbe, in teoria, poter far girare l’indirizzo .onion esistente di Clop su server controllati da ShinyHunters, anche qualora il gruppo rivale venisse espulso dalla propria stessa infrastruttura. BleepingComputer ha confermato in modo indipendente la presenza del file caricato inizialmente e il successivo defacement, ma non ha potuto verificare autonomamente le affermazioni su codice sorgente, log e chiavi effettivamente esfiltrati.

Un’estorsione contro gli estorsoriShinyHunters ha dichiarato apertamente le proprie intenzioni: “Going to extort them” — intende cioè applicare a Clop lo stesso modello di business che il gruppo usa abitualmente contro le proprie vittime aziendali. Clop avrebbe 72 ore di tempo per contattare ShinyHunters prima della pubblicazione pubblica dei dati sottratti. È una dinamica poco convenzionale ma non priva di precedenti nell’universo del cybercrime, dove alleanze e conflitti tra gruppi si sono già manifestati in passato — penso alle spaccature interne a Conti o alle tensioni tra affiliati RaaS — ma raramente con un atto così plateale e pubblico come lo sfregio diretto del leak site di un rivale.

Due righe per i difensoriPer chi si occupa di difesa, l’episodio offre più di uno spunto. Primo: anche l’infrastruttura criminale più consolidata può avere superfici di attacco banali — in questo caso un CMS con una vulnerabilità di upload nota — a dimostrazione che l’operational security nel crimine organizzato digitale è tutt’altro che uniforme. Secondo: se le chiavi del servizio Tor di Clop fossero realmente compromesse, le organizzazioni già vittime della gang dovrebbero considerare un rischio di “doppia esposizione”, nel caso in cui ShinyHunters decida di rendere pubblici anche dati precedentemente sottratti da Clop e mai divulgati. Terzo, e forse più rilevante nel lungo periodo: le frizioni interne tra gruppi di estorsione possono generare intelligence preziosa — log, credenziali, chat interne — che i ricercatori e le forze dell’ordine possono sfruttare indirettamente, proprio come già avvenuto in passato con leak di chat interne di altre gang ransomware.

Cronologia e riferimenti tecniciOttobre 2025: Clop sfrutta CVE-2025-61882 (Oracle E-Business Suite) per una campagna di estorsione su larga scala
Ottobre 2025: ShinyHunters/Scattered Lapsus$ Hunters diffondono un PoC dell'exploit, rivendicandone la paternità
2026: escalation delle tensioni, minacce dirette da un presunto membro di Clop
19 settembre 2026: ShinyHunters sfrutta un file upload non autenticato in Grav CMS sul leak site Tor di Clop
19 settembre 2026: caricamento di un file di testo provocatorio, seguito da defacement completo (ASCII art Umbreon)
Dati rivendicati: codice sorgente e plugin Grav CMS, log /var/log, chiavi private del servizio onion Tor
Minaccia: pubblicazione dati entro 72 ore se Clop non paga
Vulnerabilità sfruttata: unauthenticated file upload in Grav CMS

#infosec #cybercrime #ransomware #darkweb #shinyhunters #clop #skids10p

0

Caricamento...

0
4

Caricamento...

🚨 recruiting for vishing ops?

A Telegram post linked to the group offers $500–$1000 per scripted call targeting helpdesks, suggesting

Altro...

🚨 recruiting for vishing ops?

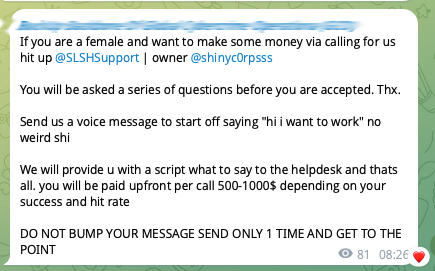
A Telegram post linked to the group offers $500–$1000 per scripted call targeting helpdesks, suggesting structured social-engineering/initial access activity.
The human layer remains a key attack surface.

#vishing #cti #shinyhunters #threatintel

0

Caricamento...

0
0

Caricamento...