Vai al contenuto principale

#gmail

New DarkCore RAT Hijacks Gmail and WhatsApp Logins, Then Disguises the Theft as the Victim’s Own Traffic

Read Time:3 Minute, 42 Second

Threat researchers at BlackFog have published a technical breakdown of a newly surfaced W

Altro...

Read Time:3 Minute, 42 Second

Threat researchers at BlackFog have published a technical breakdown of a newly surfaced Windows remote access trojan called DarkCore, built around a feature that makes it unusually difficult to spot through conventional means: a dedicated browser module that reuses stolen session cookies while routing the resulting traffic back through the victim’s own IP address.

Why Stealing a Live Session Beats Stealing a PasswordA stolen password still requires an attacker to log in — and logging in from an unfamiliar device or location is exactly the kind of signal that triggers multi-factor authentication prompts and security alerts. A stolen session cookie skips that step entirely, since it represents a login that has already succeeded. DarkCore’s sales listing, which BlackFog traced to a marketplace posting from August 11, 2026, advertises exactly this capability: operators can inject stolen cookies for services like Gmail, WhatsApp, YouTube, and MediaFire directly into the malware’s own embedded browser and pick up the session as if they were the legitimate user.

The malware then goes a step further by proxying the resulting browser traffic through the infected device’s own internet connection, reportedly shutting the proxy down once the last associated browser window closes. BlackFog is careful to flag that some of these capabilities come from the seller’s own marketing material and promotional screenshots rather than fully independent verification of every feature — the team’s hands-on analysis confirmed the malware’s configuration structure and module-loading behavior, but didn’t test every advertised browser function line by line.

Either way, the implication for defenders is significant: a login that appears to originate from a victim’s familiar, previously trusted IP address is no longer reliable proof that the legitimate account owner is the one behind the keyboard. Investigators need corroborating endpoint evidence, not just network-level familiarity, before clearing suspicious account activity.

A Hidden Desktop, and a Decoy PDF That Isn’t OneBeyond session hijacking, DarkCore also advertises hidden virtual network computing (HVNC) — letting an operator interact with a browser session on the victim’s machine without any visible sign on the actual desktop the victim sees. Promotional material reviewed by BlackFog showed Chrome open to a live Gmail inbox through this hidden interface.

The delivery mechanism paired with the sample BlackFog obtained relies on a shortcut file disguised with a PDF icon, presenting itself as a document viewer. Opening it launches a minimized command window that performs two actions at once: it downloads a genuine, legitimate World Bank report to show the victim as a decoy, while separately and silently fetching the actual malicious executable. Notably, the launch command doesn’t verify that the executable download even succeeded before trying to run it, and the whole chain uses string-slicing and command obfuscation to make the underlying commands harder to read during casual inspection. Both downloads also attempt to strip the file’s Zone.Identifier marker — the flag Windows uses to warn users that a file came from the internet — reducing the chance of a security prompt appearing.

Under the HoodThe malware sample BlackFog obtained was an unsigned, 64-bit Windows executable. Reverse engineering its configuration required reconstructing a custom decoder that rotates through a 32-byte key and XORs it against a block of 758 encoded bytes. The recovered configuration in this particular sample had Tor and WebSocket communication options disabled in favor of direct TCP, and left startup-persistence flags unset — suggesting this specific build may have been a demo or limited-configuration copy rather than a fully weaponized deployment. Additional modules can be loaded either directly into memory or via temporary DLL files written to disk, giving operators flexibility in how much they leave behind on an infected system.

Detection and ResponseBlackFog’s recommended detection approach focuses on correlating several signals rather than relying on any single indicator: unusual downloads initiated from command shells, suspicious process ancestry (a shortcut spawning a command interpreter, for instance), file-signature anomalies, and outbound network connections to unfamiliar infrastructure. Organizations that suspect a DarkCore infection are advised to:

Isolate the affected endpoint immediately

Preserve logs and forensic evidence before rebooting the machine

Revoke and reissue session tokens for any accounts that may have been accessed

Reset credentials for affected accounts, treating prior “trusted IP” activity with skepticism

DarkCore is a useful reminder that session-hijacking malware is increasingly designed around defeating the specific signals — device familiarity, IP reputation, recent login history — that security teams have come to rely on as shortcuts for trust.

#gmail #credentialtheft #remoteaccesstrojan #sessionhijacking

0

Caricamento...

0
0

Caricamento...

Google chiarisce: in certi casi anche i dati di Gmail e Google Foto possono influenzare gli annunci pubblicitari

Google ha aggiornato la propria informativa sulla privacy, chiarendo che in alcuni casi specifici le infor

Altro...

Google ha aggiornato la propria informativa sulla privacy, chiarendo che in alcuni casi specifici le informazioni condivise dagli utenti con determinati servizi — incluse potenzialmente quelle di Gmail e Google Foto — possono essere utilizzate anche per la personalizzazione degli annunci pubblicitari. Una precisazione che invita a prestare attenzione quando si collegano app e servizi alle funzioni basate sull’intelligenza artificiale.

Le informazioni condivise per l’IA possono finire anche nella pubblicitàAl centro della questione c’è Personal Intelligence, la funzione che Google sta sviluppando per rendere più pertinenti le risposte di Gemini e della Ricerca Google. Il meccanismo consente al sistema di attingere ai dati delle app collegate per comprendere meglio il contesto di una richiesta: ad esempio, incrociando una mail di conferma prenotazione su Gmail con una ricerca di ristoranti nelle vicinanze dell’hotel.

Si tratta di un approccio pensato per evitare che l’utente debba ripetere ogni volta informazioni su preferenze e impegni personali. Tuttavia, secondo quanto riportato nell’aggiornamento della informativa sulla privacy, i dati condivisi con i servizi compatibili con questa personalizzazione potrebbero, in determinati casi, incidere anche sugli annunci mostrati.

Nessun utilizzo automatico dei contenuti, ma occorre verificare i collegamenti attiviGoogle precisa che, come già avveniva in precedenza, i contenuti di Gmail, Google Drive e Google Foto non vengono utilizzati di default per la personalizzazione pubblicitaria. L’eccezione riguarda i casi in cui l’utente stesso ha scelto di collegare queste informazioni a servizi compatibili con la funzione Personal Intelligence.

L’azienda ribadisce inoltre di non condividere con gli inserzionisti dati personali identificativi, come nome o indirizzo email, senza il consenso dell’utente. Resta però una distinzione importante tra l’uso dei dati per arricchire le risposte dell’IA e il loro possibile impiego nella selezione degli annunci: due finalità diverse, non sempre percepite allo stesso modo dagli utenti.

Come disattivare il collegamento con la Ricerca GooglePer chi preferisce evitare che Gmail e Google Foto vengano consultati dalla Ricerca Google, è possibile intervenire dalle impostazioni dell’account. Secondo quanto riportato da Android Authority, la procedura prevede questi passaggi:

Aprire l’account Google e accedere a “Dati e privacy”

Selezionare “Impostazioni di personalizzazione” da “Personalizzazione e attività”

Aprire “Gestisci i suggerimenti personalizzati nei servizi di ricerca”

Controllare le “app di contenuti collegate” in “Personal Intelligence aggiuntiva”

Disattivare il collegamento con Google Workspace o Google Foto

È comunque bene ricordare che disattivare il collegamento non comporta automaticamente l’eliminazione dei dati già raccolti da Google: cancellare mail o foto originali non garantisce la rimozione delle informazioni eventualmente conservate nella cronologia dei servizi di ricerca. Un buon motivo per controllare periodicamente quali permessi sono stati concessi alle funzioni basate sull’IA.

#ai #google #privacy #android #googlefoto #gmail

0

Caricamento...

0
1

Caricamento...

Baremail: il client Gmail minimalista pensato per chi va offline

@opensource@digg

Altro...

Baremail: il client Gmail minimalista pensato per chi va offline

@opensource@diggita.com

https://webappsmagazine.blogspot.com/2026/10/baremail-il-client-gmail-minimalista.html

#tech #opensource #softwarelibero #gmail #produttivita #clientmail

4

Caricamento...

0
2

Caricamento...

Apparent for Gmail: la soluzione minimalista per gestire la posta senza distrazioni
@dig

Altro...

Apparent for Gmail: la soluzione minimalista per gestire la posta senza distrazioni
@diggita@mastodon.social

https://webappsmagazine.blogspot.com/2026/09/apparent-for-gmail-la-soluzione.html

#tech #privacy #chrome #email #gmail #productivity #webapps

4

Caricamento...

0
1

Caricamento...

@eticadigitale@poliversity.it @scuola@poliverso.org @informapirata@mastodon.uno potete immaginare con quanta Somma Gioia e Letizia ho letto stamattina

Altro...

@eticadigitale@poliversity.it @scuola@poliverso.org @informapirata@mastodon.uno potete immaginare con quanta Somma Gioia e Letizia ho letto stamattina la mail della che mi conferma che mio figlio (10 anni, comincerà la prima ) avrà un 🤬🤬 "indirizzo email istituzionale" che (ovviamente) è su 🤬🤬 .
E in più, in omaggio 🤬🤬, un corso su base volontaria, extracurricolare, su "un uso etico" 🤦🏻‍♂️🤷🏻‍♂️🤔 delle per "potenziare il metodo di studio, sviluppare il pensiero critico".

#ia #media #scuola #gmail

10

Caricamento...

4
9

Caricamento...

Google introduce Gmail Live, Docs Live e Keep Live: le sue app si controllano ora a voce con Gemini

Google ha iniziato a distribuire tre nuove funzioni vocali basate su [Gemini](https://androidiani.net/cate

Altro...

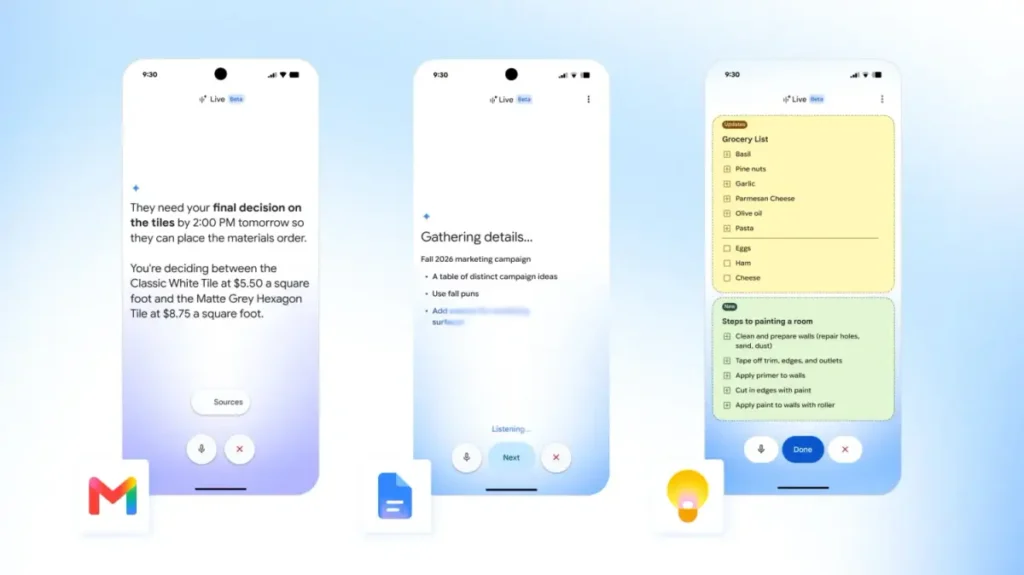
Google ha iniziato a distribuire tre nuove funzioni vocali basate su Gemini per Gmail, Google Docs e Google Keep, chiamate rispettivamente Gmail Live, Docs Live e Keep Live. Annunciate al Google I/O 2026 e testate nei mesi successivi, da questa settimana arrivano finalmente agli utenti comuni, sia su Android che su iOS.

Non si tratta di una semplice dettatura vocale: le tre funzioni permettono di conversare con Gemini per interrogare la propria casella di posta, creare documenti e organizzare note, portando in chiave conversazionale attività che finora richiedevano diversi passaggi manuali.

Gmail Live: interrogare la posta a voceCon Gmail Live è possibile parlare con Gemini di ciò che si trova nella posta in arrivo, ponendo domande in linguaggio naturale invece di cercare manualmente tra le email. L’assistente ricorda il contesto della conversazione, quindi non è necessario ripetere le informazioni ad ogni nuova domanda, ed è possibile cambiare argomento o interromperlo in qualsiasi momento. In visualizzazione a schermo intero viene mostrata anche la trascrizione della conversazione, con i link alle email usate come fonte. La funzione si attiva dall’icona Live nella barra di ricerca di Gmail ed è al momento disponibile in inglese per gli abbonati a Google AI Plus, Pro e Ultra.

Docs Live, un copilota vocale per la scritturaDocs Live permette di dettare istruzioni per creare un documento, con Gemini che può attingere a Gmail, Google Drive, Google Chat e al web per raccogliere informazioni utili. Prima di generare il testo, l’app mostra una panoramica dei contenuti trovati, così da capire su quali fonti si baserà la bozza. Si possono inoltre aggiungere dettagli o modificare il formato del documento sempre a voce, richiamando la funzione dal pulsante flottante dell’app Google Docs. Anche Docs Live è disponibile su Android e iOS, riservata ai piani Google AI Pro e Ultra.

Keep Live mette ordine tra le note a voceKeep Live, invece, trasforma in note o liste ordinate anche i pensieri espressi in modo confuso o discontinuo. Basta elencare a voce gli articoli da comprare perché Gemini li raccolga in una lista della spesa, ed è possibile modificare note già esistenti aggiungendo elementi o segnandoli come completati semplicemente parlando. Al momento Keep Live è disponibile solo su Android, per gli abbonati Google AI Plus, Pro e Ultra.

Disponibilità e prossimi passiLe tre funzioni saranno estese in futuro anche agli utenti aziendali di Google Workspace. Nel complesso, il debutto di Gmail Live, Docs Live e Keep Live conferma la strategia di Google di integrare Gemini in modo sempre più profondo nelle sue app di produttività, permettendo di gestire posta, documenti e appunti senza dover toccare tastiera o schermo.

#ai #google #android #gemini #gmail

0

Caricamento...

0
2

Caricamento...